¿Funciona Tinybird en China? Residencia de datos, PIPL y sus datos de eventos
Tinybird no tiene ninguna región dentro de China continental — almacena los eventos y los datos de usuario que usted le envía en AWS y GCP en EE. UU., Europa, Hong Kong y Sídney, todo en el extranjero —, así que la información personal que conserva sobre sus usuarios chinos es una transferencia transfronteriza según la PIPL con una cuestión de localización de datos añadida. Una mirada que antepone el cumplimiento a dónde se permite que residan sus datos.
¿Funciona Tinybird en China?
Sí — Tinybird es accesible y funciona bien, pero almacena los eventos y los datos de usuario que usted le envía en una región en el extranjero, y no ofrece ninguna dentro de China continental. La exposición de cumplimiento es la residencia de datos, no la accesibilidad.
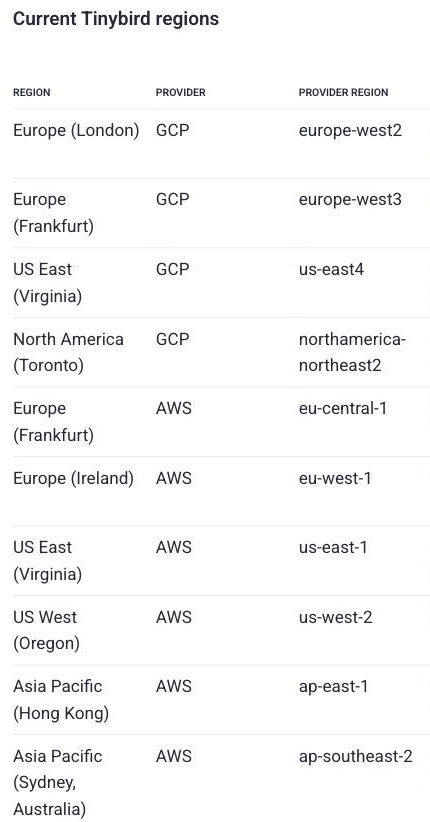
Tinybird se presenta como “the real-time data platform” (la plataforma de datos en tiempo real), dice que “runs all services on AWS, Google, and Microsoft data centers” (ejecuta todos sus servicios en centros de datos de AWS, Google y Microsoft) y afirma que cada espacio de trabajo “belongs to a region” (pertenece a una región) — con regiones publicadas en EE. UU., Europa, Hong Kong y Sídney, ninguna dentro del continente. Así que la información personal que su aplicación envía desde usuarios chinos — identificadores, direcciones IP, eventos de comportamiento — se conserva en el extranjero: una transferencia transfronteriza que regula la PIPL (artículos 38–43), con un deber de almacenamiento dentro del país para operadores de infraestructuras críticas y tratantes de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). El registro ICP no es la capa de Tinybird — un backend de datos no sirve ningún sitio público —, así que esa puerta recae sobre la aplicación situada por delante. La tabla de abajo recoge la propia redacción de Tinybird y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — qué deberes le vinculan depende de su entidad, de sus volúmenes de datos y de a quién pertenecen los datos. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ! Tinybird almacena sus datos de eventos y de usuario transmitidos en una región en el extranjero
- ! Los datos personales de usuarios de China que salen del continente son una transferencia según la PIPL
- ✕ Sin región en China continental, así que aquí no hay residencia de datos dentro del país
- ! Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes tienen un deber de localización que Tinybird no puede cumplir
- ✓ El registro ICP no es la capa de Tinybird — recae sobre la aplicación situada por delante
Lo que la documentación oficial de Tinybird dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Tinybird funciona sobre nubes en el extranjero, sin ninguna región en China continental. “Runs all services on AWS, Google, and Microsoft data centers,” (ejecuta todos sus servicios en centros de datos de AWS, Google y Microsoft) y cada espacio de trabajo “belongs to a region.” (pertenece a una región). Sus regiones publicadas abarcan EE. UU. (Virginia, Oregón), Europa (Londres, Fráncfort, Irlanda), Hong Kong y Sídney sobre AWS y GCP — y la más cercana al continente, Hong Kong, es una jurisdicción separada que las normas transfronterizas de China siguen tratando como fuera de él. Ninguna está dentro de China continental. | Tinybird — Security y referencia de la API (Regions and endpoints), consultado el 2026-10-07 |
| Tinybird almacena los datos que usted le envía — incluida información personal. Se describe como “the real-time data platform,” (la plataforma de datos en tiempo real) concebida para ingerir y consultar sus eventos, y confirma que “all data volumes, including backups, are encrypted at rest.” (todos los volúmenes de datos, incluidas las copias de seguridad, están cifrados en reposo). Esos eventos llevan habitualmente datos personales — identificadores de usuario, direcciones IP, señales de comportamiento —, así que los registros que Tinybird conserva de sus usuarios chinos son información personal según la ley china, conservada allí donde esté la región de su espacio de trabajo. | Tinybird — Security, consultado el 2026-10-07 |
| Enviar los datos de usuarios de China a un espacio de trabajo en el extranjero es una transferencia transfronteriza. Como la región que usted elige está fuera del continente, la información personal que Tinybird almacena de sus usuarios chinos sale del país — una transferencia transfronteriza según la PIPL que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, esos datos deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que ninguna región de AWS o GCP que ofrece Tinybird puede cumplir. | PIPL artículos 38–43 y 40; Ley de Ciberseguridad artículo 39 (antes artículo 37); regiones de Tinybird, consultado el 2026-10-07 |
| El registro ICP no es la capa de Tinybird — pero la residencia de datos sí. Un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT recae sobre un sitio web público y su alojamiento en el continente; un backend de datos consultado a través de una API no lleva ninguno propio. Así que la obligación del ICP recae sobre la aplicación situada por delante de Tinybird, si esa aplicación se dirige a China — mientras que el peso de cumplimiento propio de Tinybird recae de lleno sobre dónde residen los datos. | Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT (régimen ICP); referencia de la API de Tinybird, consultado el 2026-10-07 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta sobre Tinybird no es si responde rápido — es dónde se permite que residan los datos que contiene. Tinybird es una plataforma de datos en tiempo real construida sobre ClickHouse: usted le envía eventos en streaming y los consulta a través de su API, lo que significa que conserva los registros de su aplicación, entre ellos la información personal de sus usuarios chinos. Tinybird responde a la pregunta de la residencia en su propia documentación — cada espacio de trabajo se ejecuta en una región que usted elige en AWS o GCP, y no opera ninguna dentro de China continental. El endpoint es accesible; la exposición está en que los datos personales que almacena, y el endpoint de ingesta por el que usted los transmite, están ambos en el extranjero, donde los alcanzan las normas chinas de transferencia transfronteriza y de localización de datos.
Tinybird en China de un vistazo
| Qué lo decide | En los propios términos de Tinybird |
|---|---|
| Dónde se ejecuta | Los espacios de trabajo gestionados se ejecutan sobre AWS y GCP, en regiones de EE. UU. (Virginia, Oregón), Europa (Londres, Fráncfort, Irlanda), además de Hong Kong y Sídney. “A workspace belongs to a region.” (un espacio de trabajo pertenece a una región). Ninguna está dentro de China continental; la más cercana, Hong Kong, es una jurisdicción separada, fuera del continente. |
| Dónde están físicamente sus datos | Tinybird “runs all services on AWS, Google, and Microsoft data centers,” (ejecuta todos sus servicios en centros de datos de AWS, Google y Microsoft) y “all data volumes, including backups, are encrypted at rest.” (todos los volúmenes de datos, incluidas las copias de seguridad, están cifrados en reposo). Sus eventos viven en la región extranjera en la que está su espacio de trabajo — Tinybird no ofrece ninguna en el continente. |
| Los datos de sus usuarios en China | Los identificadores de usuario, direcciones IP y eventos de comportamiento que usted envía son información personal. Almacenados en el extranjero, son una transferencia transfronteriza que regula la PIPL (artículos 38–43), conservados fuera del país en el que se recogieron. |
| Localización de datos | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe conservar en el continente los datos personales recogidos en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Ninguna región de Tinybird puede cumplir ese deber. |
| Registro ICP | No es la puerta de Tinybird. Un backend de datos no sirve ningún sitio público, así que el registro ICP que necesita una audiencia del continente recae sobre la aplicación situada por delante de su pipeline, no sobre Tinybird. |
Sin región en el continente, sus datos no pueden estar en China
Tinybird ejecuta su espacio de trabajo sobre Amazon Web Services y Google Cloud, en la región que usted elija. Su lista publicada de regiones y endpoints abarca EE. UU. — Virginia y Oregón —, pasa por Europa en Londres, Fráncfort e Irlanda y llega hasta Hong Kong y Sídney, y Tinybird afirma sin ambages que “a workspace belongs to a region,” (un espacio de trabajo pertenece a una región) y que “the API for each region has a specific API base URL.” (la API de cada región tiene una URL base específica). China continental no está en esa lista, y la entrada más cercana, Hong Kong, es una jurisdicción separada que las propias normas transfronterizas de China siguen tratando como fuera del continente. En el lado de la infraestructura, Tinybird confirma que “runs all services on AWS, Google, and Microsoft data centers,” y que “all data volumes, including backups, are encrypted at rest” (ejecuta todos sus servicios en centros de datos de AWS, Google y Microsoft, con todos los volúmenes y copias cifrados en reposo) — y precisamente esa es la cuestión: elija la región que elija, los datos están cifrados, son duraderos y están en el extranjero. Como un pipeline en tiempo real vincula su endpoint de ingesta a esa misma región, tanto el lugar donde aterrizan los datos como el lugar al que usted los transmite están fuera de China. Esta es la cuestión de la residencia de datos en su forma más nítida — la plataforma no es una caché situada delante de sus registros, los contiene, y Tinybird no tiene ningún lugar en el continente donde conservarlos.
Los datos de eventos de sus usuarios en China son una transferencia transfronteriza
Como ese espacio de trabajo almacena información personal recogida de personas en China — los identificadores de usuario, las direcciones IP y los eventos de comportamiento sobre los que se construye un flujo de analítica en tiempo real —, conservarla en una región extranjera es una transferencia transfronteriza según la Ley de Protección de Información Personal. El responsable del tratamiento aquí es usted, no Tinybird: tiene que notificar, obtener consentimiento separado y superar un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–43 de la PIPL). Y si usted es un operador de infraestructuras de información críticas, o trata información personal por encima de los umbrales de volumen de los reguladores, esos datos tienen que almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que una región extranjera de AWS o GCP no puede cumplir, por bien que funcione. La certificación SOC 2 Type II de Tinybird y su afirmación de que “fully complies with GDPR” (cumple plenamente el RGPD) hablan de cómo protege los datos; ninguna de las dos responde a dónde dice la ley china que esos datos deben estar físicamente.
El ICP no es la puerta de Tinybird — y mantener eso honesto importa
Sería fácil grapar una advertencia sobre el registro ICP en cada página sobre China, pero no corresponde a Tinybird. Un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT recae sobre un sitio web público y sobre el alojamiento en el continente que lo sirve — y un backend de datos consultado a través de una API no sirve ningún sitio público propio. Por tanto, esa obligación recae sobre la aplicación situada por delante de su pipeline de Tinybird, si esa aplicación se dirige a una audiencia china, no sobre la capa de datos. El peso de cumplimiento de Tinybird es más estrecho y se concentra en un solo lugar: la residencia de datos. Mantener separadas las dos puertas es precisamente la cuestión — le dice exactamente qué riesgo vive en qué capa, en lugar de difuminar una cuestión de almacenamiento convirtiéndola en una de licencias.
Esto es un mapa de riesgo, no un veredicto: si le vincula un deber de localización, y qué mecanismo transfronterizo encaja, depende de su entidad, de cuántos datos personales conserve y de a quién pertenecen — merece la pena resolverlo con un asesor jurídico antes de construir.
Dónde encaja 21YunBox — una capa (overlay) de cumplimiento, no una migración
Usted mantiene Tinybird como su plataforma de datos en tiempo real. Nosotros añadimos la capa que nunca estuvo pensada para aportar: una entrega conforme y con registro ICP desde dentro del continente para la aplicación situada por delante de su pipeline, junto con cualquier almacenamiento en China que exijan sus obligaciones de residencia de datos — ajustada a su stack actual, sin reconstrucción, sin una segunda base de código y sin abandonar Tinybird. Nuestro equipo de China cartografía su exposición transfronteriza y de localización de datos según la PIPL frente a su entidad y sus volúmenes de datos, y luego pone en marcha la entrega y el almacenamiento dentro del país que necesita una presencia legal en China, mientras sus eventos siguen fluyendo hacia el espacio de trabajo que ya utiliza.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Tiene Tinybird un centro de datos en China continental?
No. Según la propia lista de regiones de Tinybird, los espacios de trabajo se ejecutan sobre AWS y GCP en EE. UU. (Virginia, Oregón), Europa (Londres, Fráncfort, Irlanda), Hong Kong y Sídney, y cada espacio de trabajo “belongs to a region” (pertenece a una región). La más cercana al continente, Hong Kong, es una jurisdicción separada que sigue contando como fuera de él a efectos de las normas transfronterizas de China. No hay ninguna región en China continental, así que los datos de eventos y de usuario que usted envía se almacenan en el extranjero.
¿Es un problema enviar a Tinybird los datos de analítica de nuestros usuarios de China?
Trátelo como un riesgo que evaluar con su asesor jurídico, no como un sí o un no rotundos. Como Tinybird almacena esos datos fuera del continente, enviarle información personal de personas en China — identificadores, direcciones IP, eventos de comportamiento — es una transferencia transfronteriza que regula la PIPL: usted, el responsable del tratamiento, debe la notificación, el consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, también puede aplicarse un deber de localización de datos, y ninguna región que ofrece Tinybird puede cumplirlo.
¿Puede 21YunBox ayudar a que nuestra configuración de Tinybird funcione en China?
Sí. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos según la PIPL — para su entidad, sus volúmenes de datos y a quién pertenecen los datos — y poner en marcha la entrega con registro ICP y dentro del país, y cualquier almacenamiento en China, que necesita una presencia conforme en China, sobre el pipeline de Tinybird que ya utiliza. Póngase en contacto para estudiar su caso concreto.