Tinybird는 중국에서 작동하나요? 데이터 레지던시, PIPL, 귀사 이벤트 데이터
Tinybird는 중국 본토 안에 리전을 돌리지 않습니다 — 그것은 귀사가 스트리밍하는 이벤트와 사용자 데이터를 미국·유럽·홍콩·시드니 전반의 AWS와 GCP에, 모두 해외에 저장합니다 — 그러니 그것이 귀사 중국 사용자에 관해 지니는 개인정보는 데이터 국내화 질문이 붙은 PIPL 국경 간 이전입니다. 귀사 데이터가 어디 살도록 허가되는지를 컴플라이언스 우선으로 살펴봅니다.
Tinybird는 중국에서 작동하나요?
예 — Tinybird는 닿을 수 있고 잘 돌아가지만, 그것은 귀사가 그것에 스트리밍하는 이벤트와 사용자 데이터를 해외 리전에 저장하고, 중국 본토 안에는 하나도 제공하지 않습니다. 컴플라이언스 노출은 도달 가능성이 아니라 데이터 레지던시입니다.
Tinybird는 스스로를 "the real-time data platform"(실시간 데이터 플랫폼)이라 부르고, 그것이 "runs all services on AWS, Google, and Microsoft data centers"(모든 서비스를 AWS·Google·Microsoft 데이터센터에서 돌림)한다 하고, 모든 워크스페이스가 "belongs to a region"(리전에 속한다)이라 밝힙니다 — 게시된 리전은 미국·유럽·홍콩·시드니에, 본토 안에는 하나도 없이. 그러니 귀사 앱이 중국 사용자에게서 스트리밍하는 개인정보 — ID·IP 주소·행동 이벤트 — 가 해외에 보관됩니다: PIPL이 규율하는 국경 간 이전(제38~43조), CIIO와 대량 취급자에게는 국내 저장 의무와 함께(PIPL 제40조; 사이버보안법 제39조(구 제37조)). ICP 비안은 Tinybird의 계층이 아닙니다 — 데이터 백엔드는 공개 사이트를 제공하지 않습니다 — 그러니 그 문은 그 앞의 애플리케이션에 앉습니다. 아래 표는 Tinybird 자체 표현과 각 줄이 촉발하는 규칙입니다.
이것은 판정이 아니라 리스크 지도입니다 — 어떤 의무가 귀사를 묶는지는 귀사 법인, 귀사 데이터 볼륨, 그리고 그것이 누구의 데이터인지에 달려 있습니다. 저희 중국 팀이 귀사와 함께 노출을 지도화할 수 있습니다 →
컴플라이언스 스냅샷
- ! Tinybird는 귀사가 스트리밍한 이벤트와 사용자 데이터를 해외 리전에 저장합니다
- ! 중국 사용자의 개인 데이터가 본토를 떠나는 것은 PIPL 이전입니다
- ✕ 중국 본토 리전 없음, 그러니 여기 국내 데이터 레지던시 없음
- ! CIIO와 대량 취급자는 Tinybird가 충족할 수 없는 국내화 의무를 집니다
- ✓ ICP 비안은 Tinybird의 계층이 아닙니다 — 그것은 앞의 앱에 떨어집니다
Tinybird 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
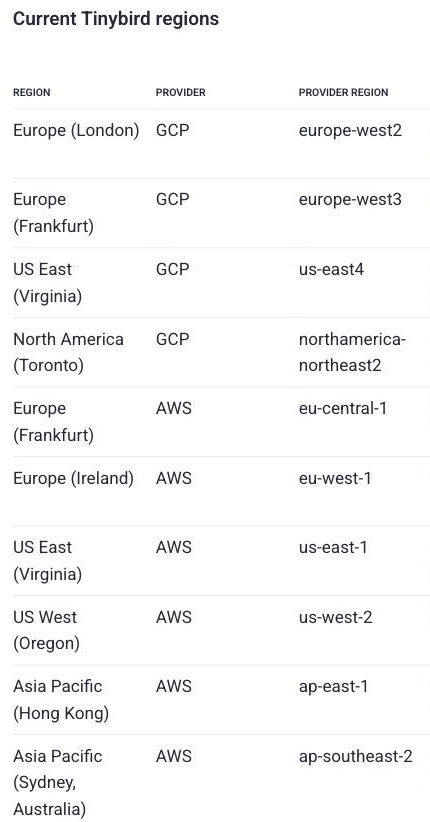
| Tinybird는 중국 본토 리전 없이 해외 클라우드에서 돌아갑니다. 그것은 “runs all services on AWS, Google, and Microsoft data centers”(모든 서비스를 AWS·Google·Microsoft 데이터센터에서 돌림)하고, 각 워크스페이스는 “belongs to a region”(리전에 속한다). 그 게시된 리전은 AWS와 GCP의 미국(버지니아·오리건)·유럽(런던·프랑크푸르트·아일랜드)·홍콩·시드니에 걸치고 — 본토에 가장 가까운 홍콩은 중국 국경 간 규칙이 여전히 그 밖으로 다루는 별개 관할입니다. 어느 것도 중국 본토 안에 없습니다. | Tinybird — Security & API reference (Regions and endpoints), 2026-10-07 열람 |
| Tinybird는 귀사가 그것에 스트리밍하는 데이터를 저장합니다 — 개인정보를 포함해. 그것은 스스로를 “the real-time data platform”(실시간 데이터 플랫폼)으로, 귀사 이벤트를 흡수하고 쿼리하도록 지어졌다 묘사하고, “all data volumes, including backups, are encrypted at rest”(백업을 포함한 모든 데이터 볼륨이 쉬는 채로 암호화됨)임을 확인합니다. 그 이벤트는 흔히 개인 데이터 — 사용자 ID·IP 주소·행동 신호 — 를 나르므로, Tinybird가 귀사 중국 사용자를 위해 보관하는 기록은 중국 법상 개인정보로, 귀사 워크스페이스의 리전이 앉은 곳이면 어디든 보관됩니다. | Tinybird — Security, 2026-10-07 열람 |
| 중국 사용자의 데이터를 해외 워크스페이스로 스트리밍하는 것은 국경 간 이전입니다. 귀사가 고르는 리전이 본토 밖이므로, Tinybird가 귀사 중국 사용자를 위해 저장하는 개인정보가 나라를 떠납니다 — 고지·별도 동의·하나의 이전 메커니즘을 요구하는 PIPL상 국경 간 이전(제38~43조). 핵심정보인프라 운영자나 대량 취급자에게, 그 데이터는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — Tinybird가 제공하는 어떤 AWS나 GCP 리전도 충족할 수 없는 레지던시 의무. | PIPL 제38~43조와 제40조; 사이버보안법 제39조(구 제37조); Tinybird 리전, 2026-10-07 열람 |
| ICP 비안은 Tinybird의 계층이 아닙니다 — 그러나 데이터 레지던시는 그렇습니다. 국무원령 제292호와 공업정보화부령 제33호상 ICP 비안(ICP 备案)은 공개 웹사이트와 그 본토 호스팅에 붙습니다; API를 통해 쿼리되는 데이터 백엔드는 자체 어느 것도 나르지 않습니다. 그러니 ICP 의무는, 그 앱이 중국을 향한다면, Tinybird 앞의 애플리케이션에 앉습니다 — 그러는 동안 Tinybird 자체 컴플라이언스 무게는 똑바로 데이터가 어디 사느냐에 내려앉습니다. | 국무원령 제292호; 공업정보화부령 제33호(ICP 체제); Tinybird API reference, 2026-10-07 열람 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 7일에 출처를 확인했습니다.
중국 본토 청중에, Tinybird에 관한 질문은 그것이 빨리 답하느냐가 아닙니다 — 그것은 그것이 지니는 데이터가 어디 살도록 허가되느냐입니다. Tinybird는 ClickHouse 위에 지어진 실시간 데이터 플랫폼입니다: 귀사가 그것에 이벤트를 스트리밍하고 그것을 그 API를 통해 되쿼리하며, 그것은 그것이 귀사 애플리케이션의 기록을, 그중 귀사 중국 사용자의 개인정보를, 보관함을 뜻합니다. Tinybird는 레지던시 질문에 그 자체 문서에서 답합니다 — 모든 워크스페이스는 귀사가 AWS나 GCP에서 고르는 리전에서 돌아가고, 그것은 중국 본토 안에 하나도 운영하지 않습니다. 엔드포인트는 닿을 수 있습니다; 노출은 그것이 저장하는 개인 데이터, 그리고 귀사가 그것을 스트리밍하는 수집 엔드포인트가, 둘 다 중국의 국경 간과 데이터 국내화 규칙이 닿는 해외에 앉는다는 것입니다.
Tinybird를 중국에서 한눈에
| 무엇이 그것을 결정하는가 | Tinybird 자체 용어로 |
|---|---|
| 그것이 어디서 돌아가는가 | 관리형 워크스페이스는 AWS와 GCP에서, 미국(버지니아·오리건)·유럽(런던·프랑크푸르트·아일랜드), 더해 홍콩·시드니의 리전에서 돌아갑니다. “A workspace belongs to a region”(워크스페이스는 리전에 속한다). 어느 것도 중국 본토 안에 없습니다; 가장 가까운 홍콩은 그 밖의 별개 관할입니다. |
| 귀사 데이터가 물리적으로 어디 앉는가 | Tinybird는 “runs all services on AWS, Google, and Microsoft data centers”(모든 서비스를 AWS·Google·Microsoft 데이터센터에서 돌림)하고, “all data volumes, including backups, are encrypted at rest”(백업을 포함한 모든 데이터 볼륨이 쉬는 채로 암호화됨)입니다. 귀사 이벤트는 귀사 워크스페이스가 앉은 해외 리전에 삽니다 — Tinybird는 본토에 하나도 제공하지 않습니다. |
| 귀사 중국 사용자의 데이터 | 귀사가 스트리밍하는 사용자 ID·IP 주소·행동 이벤트는 개인정보입니다. 해외에 저장되면, 그것들은 PIPL이 규율하는 국경 간 이전(제38~43조)으로, 그것들이 수집된 나라 밖에 보관됩니다. |
| 데이터 국내화 | CIIO나 대량 취급자는 중국에서 수집된 개인 데이터를 본토에 유지해야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)). 어떤 Tinybird 리전도 그 의무를 충족할 수 없습니다. |
| ICP 비안 | Tinybird의 문이 아닙니다. 데이터 백엔드는 공개 사이트를 제공하지 않으므로, 본토 청중이 필요로 하는 ICP 비안은 Tinybird가 아니라 귀사 파이프라인 앞의 애플리케이션에 앉습니다. |
본토 리전이 없으니, 귀사 데이터는 중국에 앉을 수 없습니다
Tinybird는 귀사 워크스페이스를 Amazon Web Services와 Google Cloud에서, 귀사가 고르는 어느 리전에서든 돌립니다. 그 게시된 Regions and endpoints 목록은 미국 — 버지니아와 오리건 — 전반에서 유럽의 런던·프랑크푸르트·아일랜드를 거쳐, 홍콩과 시드니로 이어지고, Tinybird는 평이하게 “a workspace belongs to a region”(워크스페이스는 리전에 속한다)이고 “the API for each region has a specific API base URL”(각 리전의 API는 특정 API 베이스 URL을 가진다)이라 밝힙니다. 중국 본토는 그 목록에 없고, 가장 가까운 항목 홍콩은 중국 자체 국경 간 규칙이 여전히 본토 밖으로 다루는 별개 관할입니다. 인프라 측에서 Tinybird는 그것이 “runs all services on AWS, Google, and Microsoft data centers”(모든 서비스를 AWS·Google·Microsoft 데이터센터에서 돌림)하고, “all data volumes, including backups, are encrypted at rest”(백업을 포함한 모든 데이터 볼륨이 쉬는 채로 암호화됨)임을 확인합니다 — 그것이 바로 요점입니다: 귀사가 어느 리전을 고르든, 데이터는 암호화되고, 내구성 있고, 해외입니다. 실시간 파이프라인이 그 수집 엔드포인트를 그 같은 리전에 묶으므로, 데이터가 내려앉는 곳과 귀사가 그것을 스트리밍하는 곳 둘 다 중국 밖에 삽니다. 이것은 데이터 레지던시 질문의 가장 날카로운 형태입니다 — 플랫폼은 귀사 기록 앞에 앉은 캐시가 아니라, 그것을 지닙니다, 그리고 Tinybird는 본토에 그것을 보관할 곳이 없습니다.
귀사 중국 사용자의 이벤트 데이터는 국경 간 이전입니다
그 워크스페이스가 중국의 사람에게서 수집된 개인정보 — 실시간 분석 스트림이 그 위에 지어지는 사용자 ID·IP 주소·행동 이벤트 — 를 저장하므로, 그것을 해외 리전에 유지하는 것은 개인정보 보호법상 국경 간 이전입니다. 여기서 취급자는 Tinybird가 아니라 귀사입니다: 귀사는 고지하고, 별도 동의를 얻고, 하나의 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 을 통과해야 합니다(PIPL 제38~43조). 그리고 귀사가 핵심정보인프라 운영자이거나, 규제당국의 볼륨 문턱 이상으로 개인정보를 처리하면, 그 데이터는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 아무리 잘 작동하든 해외 AWS나 GCP 리전이 충족할 수 없는 레지던시 의무. Tinybird의 SOC 2 Type II 증명과 그것이 “fully complies with GDPR”(GDPR을 완전히 준수)한다는 진술은 그것이 데이터를 어떻게 보호하는지를 말합니다; 어느 것도 중국 법이 그 데이터가 물리적으로 어디 앉아야 한다고 말하는지에 답하지 않습니다.
ICP는 Tinybird의 문이 아닙니다 — 그리고 그것을 정직하게 유지하는 것이 중요합니다
모든 중국 페이지에 ICP 비안 경고를 박아 넣는 것은 쉬울 것이지만, 그것은 Tinybird에 속하지 않습니다. 국무원령 제292호와 공업정보화부령 제33호상 ICP 비안(ICP 备案)은 공개 웹사이트와 그것을 제공하는 본토 호스팅에 붙습니다 — 그리고 API를 통해 쿼리되는 데이터 백엔드는 자체 공개 사이트를 제공하지 않습니다. 그 의무는 따라서, 그 애플리케이션이 중국 청중을 향한다면, 데이터 계층이 아니라 귀사 Tinybird 파이프라인 앞에 앉은 애플리케이션에 떨어집니다. Tinybird의 컴플라이언스 무게는 더 좁고 한 곳에 집중됩니다: 데이터 레지던시. 두 문을 떼어 놓는 것이 요점 전체입니다 — 그것은 저장 질문을 라이선스 질문으로 흐리게 하기보다, 어느 리스크가 어느 계층에 사는지를 귀사에게 정확히 말해 줍니다.
이것은 판정이 아니라 리스크 지도입니다: 국내화 의무가 귀사를 묶는지, 그리고 어느 국경 간 메커니즘이 맞는지는 귀사 법인, 귀사가 얼마나 많은 개인 데이터를 지니는지, 그리고 그것이 누구의 것인지에 달려 있습니다 — 짓기 전에 법무와 정할 가치가 있습니다.
21YunBox가 어디 맞는가 — 마이그레이션이 아니라 규정에 맞는 오버레이
귀사는 Tinybird를 실시간 데이터 플랫폼으로 유지합니다. 저희는 그것이 결코 제공하도록 의도되지 않은 계층을 더합니다: 귀사 파이프라인 앞의 애플리케이션을 위한 규정에 맞는 본토 안에서의 ICP 비안 전달, 귀사 데이터 레지던시 의무가 요구하는 어떤 중국 내 저장과 함께 — 귀사 기존 스택 둘레에 맞춰져, 재구축 없고, 두 번째 코드베이스 없고, Tinybird에서 이동 없이. 저희 중국 팀은 귀사 PIPL 국경 간과 데이터 국내화 노출을 귀사 법인과 데이터 볼륨에 비추어 지도화하고, 그다음 합법적인 중국 존재가 필요로 하는 국내 전달과 저장을 세웁니다, 그러는 동안 귀사 이벤트는 귀사가 이미 돌리는 워크스페이스로 계속 스트리밍됩니다.
관련 읽을거리:
자주 묻는 질문
Tinybird는 중국 본토에 데이터센터가 있나요?
아니요. Tinybird 자체 리전 목록으로, 워크스페이스는 AWS와 GCP의 미국(버지니아·오리건)·유럽(런던·프랑크푸르트·아일랜드)·홍콩·시드니에서 돌아가고, 각 워크스페이스는 “belongs to a region”(리전에 속한다). 본토에 가장 가까운 홍콩은 중국 국경 간 규칙에 여전히 그 밖으로 치는 별개 관할입니다. 중국 본토 리전이 없으므로, 귀사가 스트리밍하는 이벤트와 사용자 데이터는 해외에 저장됩니다.
우리 중국 사용자의 분석 데이터를 Tinybird에 보내는 것은 문제인가요?
그것을 단순한 예나 아니오가 아니라, 법무와 평가할 리스크로 다루세요. Tinybird가 그 데이터를 본토 밖에 저장하므로, 중국의 사람에게서 개인정보 — ID·IP 주소·행동 이벤트 — 를 스트리밍하는 것은 PIPL이 규율하는 국경 간 이전입니다: 귀사, 취급자는 고지·별도 동의·하나의 이전 메커니즘(CAC 안전성 평가, CAC 표준계약, 또는 인증)을 집니다. 귀사가 핵심정보인프라 운영자나 대량 취급자라면, 데이터 국내화 의무도 적용될 수 있고, Tinybird가 제공하는 어떤 리전도 그것을 충족할 수 없습니다.
21YunBox가 우리 Tinybird 설정을 중국에서 작동하게 도울 수 있나요?
예. 저희 중국 팀은 귀사 PIPL 국경 간과 데이터 레지던시 노출을 — 귀사 법인, 귀사 데이터 볼륨, 그리고 그것이 누구의 데이터인지에 대해 — 지도화하고, 규정에 맞는 중국 존재가 필요로 하는 ICP 비안 국내 전달과 어떤 중국 내 저장을, 귀사가 이미 돌리는 Tinybird 파이프라인 위에 세울 수 있습니다. 귀사 특정 사례를 짚어 나가려면 연락하세요.