Funktioniert Tinybird in China? Datenresidenz, PIPL & Ihre Ereignisdaten
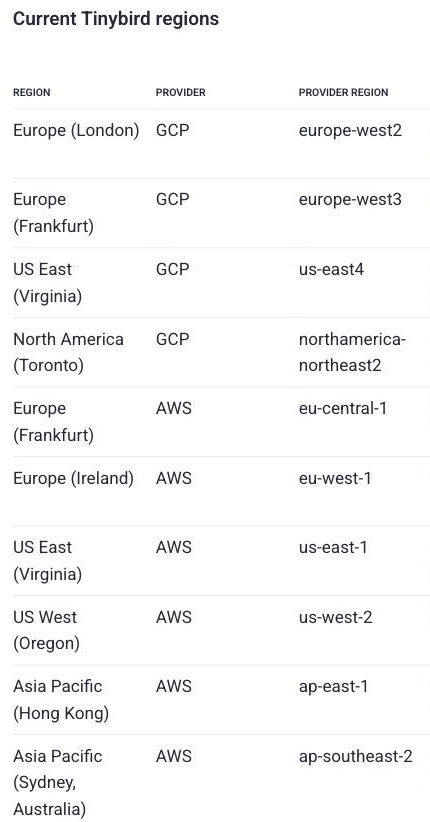
Tinybird betreibt keine Region innerhalb Festlandchinas — es speichert die Ereignisse und Nutzerdaten, die Sie hineinstreamen, auf AWS und GCP über die USA, Europa, Hongkong und Sydney, alle offshore — die personenbezogene Information, die es über Ihre chinesischen Nutzer hält, ist also ein PIPL-Grenztransfer mit einer angehängten Datenlokalisierungs-Frage. Ein Blick zuerst auf die Compliance: wo Ihre Daten leben dürfen.
Funktioniert Tinybird in China?
Ja — Tinybird ist erreichbar und läuft gut, aber es speichert die Ereignisse und Nutzerdaten, die Sie hineinstreamen, in einer Offshore-Region, und es bietet keine innerhalb Festlandchinas. Die Compliance-Exponierung ist Datenresidenz, nicht Erreichbarkeit.
Tinybird nennt sich „the real-time data platform,“ sagt, es „runs all services on AWS, Google, and Microsoft data centers,“ und gibt an, dass jeder Workspace „belongs to a region“ — mit veröffentlichten Regionen in den USA, Europa, Hongkong und Sydney, nicht eine innerhalb des Festlands. Die personenbezogene Information, die Ihre App von chinesischen Nutzern hineinstreamt — IDs, IP-Adressen, Verhaltensereignisse — wird also offshore gehalten: ein grenzüberschreitender Transfer, den PIPL regiert (Art. 38–43), mit einer inländischen Speicherpflicht für CIIOs und Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). ICP-Beian ist nicht Tinybirds Schicht — ein Daten-Backend bedient keine öffentliche Seite — diese Tür sitzt also auf der Anwendung davor. Die Tabelle unten ist Tinybirds eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — welche Pflichten Sie binden, dreht sich um Ihre Gesellschaft, Ihre Datenmengen und wessen Daten es sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Tinybird speichert Ihre gestreamten Ereignis- und Nutzerdaten in einer Offshore-Region
- ! Die personenbezogenen Daten von China-Nutzern, die das Festland verlassen, sind ein PIPL-Transfer
- ✕ Keine Festland-China-Region, hier also keine inländische Datenresidenz
- ! CIIOs und Verarbeiter großer Mengen schulden eine Lokalisierungspflicht, die Tinybird nicht erfüllen kann
- ✓ Die ICP-Beian ist nicht Tinybirds Schicht — sie fällt auf die App davor
Was die offizielle Tinybird-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Tinybird läuft auf Offshore-Clouds, ohne Festland-China-Region. Es „runs all services on AWS, Google, and Microsoft data centers,“ und jeder Workspace „belongs to a region.“ Seine veröffentlichten Regionen erstrecken sich über die USA (Virginia, Oregon), Europa (London, Frankfurt, Irland), Hongkong und Sydney auf AWS und GCP — und die nächste zum Festland, Hongkong, ist eine eigene Jurisdiktion, die Chinas Grenz-Regeln weiterhin als außerhalb davon behandeln. Keine ist innerhalb Festlandchinas. | Tinybird — Security & API reference (Regions and endpoints), retrieved 2026-10-07 |
| Tinybird speichert die Daten, die Sie hineinstreamen — einschließlich personenbezogener Information. Es beschreibt sich als „the real-time data platform,“ gebaut, um Ihre Ereignisse aufzunehmen und abzufragen, und bestätigt, dass „all data volumes, including backups, are encrypted at rest.“ Diese Ereignisse tragen routinemäßig personenbezogene Daten — Nutzer-IDs, IP-Adressen, Verhaltenssignale — die Datensätze, die Tinybird für Ihre chinesischen Nutzer behält, sind also personenbezogene Information nach chinesischem Recht, gehalten, wo immer die Region Ihres Workspace sitzt. | Tinybird — Security, retrieved 2026-10-07 |
| China-Nutzerdaten in einen Offshore-Workspace zu streamen, ist ein grenzüberschreitender Transfer. Weil die Region, die Sie wählen, außerhalb des Festlands ist, verlässt die personenbezogene Information, die Tinybird für Ihre chinesischen Nutzer speichert, das Land — ein grenzüberschreitender Transfer nach PIPL, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt (Art. 38–43). Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen diese Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenzpflicht, die keine AWS- oder GCP-Region, die Tinybird bietet, erfüllen kann. | PIPL Articles 38–43 & 40; Cybersecurity Law Article 39 (formerly Article 37); Tinybird regions, retrieved 2026-10-07 |
| ICP-Beian ist nicht Tinybirds Schicht — aber Datenresidenz ist es. Eine ICP-Beian (ICP 备案) unter State Council Order No. 292 und MIIT Order No. 33 knüpft an eine öffentlich zugängliche Website und ihr Festland-Hosting an; ein Daten-Backend, das über eine API abgefragt wird, trägt keine eigene. Die ICP-Pflicht sitzt also auf der Anwendung vor Tinybird, wenn diese App China bedient — während Tinybirds eigenes Compliance-Gewicht klar darauf landet, wo die Daten leben. | State Council Order No. 292; MIIT Order No. 33 (ICP regime); Tinybird API reference, retrieved 2026-10-07 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die Frage zu Tinybird nicht, ob es schnell antwortet — es ist, wo die Daten, die es hält, leben dürfen. Tinybird ist eine Echtzeit-Datenplattform, gebaut auf ClickHouse: Sie streamen Ereignisse hinein und fragen sie über seine API zurück, was bedeutet, dass es die Datensätze Ihrer Anwendung behält, die personenbezogene Information Ihrer chinesischen Nutzer darunter. Tinybird beantwortet die Residenzfrage in seiner eigenen Dokumentation — jeder Workspace läuft in einer Region, die Sie auf AWS oder GCP wählen, und es betreibt keine innerhalb Festlandchinas. Der Endpunkt ist erreichbar; die Exponierung ist, dass die personenbezogenen Daten, die es speichert, und der Ingestion-Endpunkt, durch den Sie sie streamen, beide offshore sitzen, wo Chinas Grenz- und Datenlokalisierungs-Regeln sie erreichen.
Tinybird in China auf einen Blick
| Was es entscheidet | In Tinybirds eigenen Worten |
|---|---|
| Wo es läuft | Verwaltete Workspaces laufen auf AWS und GCP, in Regionen über die USA (Virginia, Oregon), Europa (London, Frankfurt, Irland), plus Hongkong und Sydney. „A workspace belongs to a region.“ Keine ist innerhalb Festlandchinas; die nächste, Hongkong, ist eine eigene Jurisdiktion außerhalb davon. |
| Wo Ihre Daten physisch sitzen | Tinybird „runs all services on AWS, Google, and Microsoft data centers,“ und „all data volumes, including backups, are encrypted at rest.“ Ihre Ereignisse leben in der Offshore-Region, in der Ihr Workspace sitzt — Tinybird bietet keine im Festland. |
| Die Daten Ihrer China-Nutzer | Die Nutzer-IDs, IP-Adressen und Verhaltensereignisse, die Sie hineinstreamen, sind personenbezogene Information. Offshore gespeichert, sind sie ein grenzüberschreitender Transfer, den PIPL regiert (Art. 38–43), außerhalb des Landes gehalten, in dem sie gesammelt wurden. |
| Datenlokalisierung | Ein CIIO oder Verarbeiter großer Mengen muss in China gesammelte personenbezogene Daten im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Keine Tinybird-Region kann diese Pflicht erfüllen. |
| ICP-Beian | Nicht Tinybirds Tür. Ein Daten-Backend bedient keine öffentliche Seite, die ICP-Beian, die ein Festland-Publikum braucht, sitzt also auf der Anwendung vor Ihrer Pipeline, nicht auf Tinybird. |
Keine Festland-Region, Ihre Daten können also nicht in China sitzen
Tinybird betreibt Ihren Workspace auf Amazon Web Services und Google Cloud, in welcher Region auch immer Sie wählen. Seine veröffentlichte Regions-und-Endpunkte-Liste reicht über die USA — Virginia und Oregon — durch Europa in London, Frankfurt und Irland, und weiter nach Hongkong und Sydney, und Tinybird gibt schlicht an, dass „a workspace belongs to a region,“ mit „the API for each region has a specific API base URL.“ Festlandchina ist nicht auf dieser Liste, und der nächste Eintrag, Hongkong, ist eine eigene Jurisdiktion, die Chinas eigene Grenz-Regeln weiterhin als außerhalb des Festlands behandeln. Auf der Infrastruktur-Seite bestätigt Tinybird, es „runs all services on AWS, Google, and Microsoft data centers,“ und dass „all data volumes, including backups, are encrypted at rest“ — was genau der Punkt ist: welche Region Sie auch wählen, die Daten sind verschlüsselt, dauerhaft und offshore. Weil eine Echtzeit-Pipeline ihren Ingestion-Endpunkt an dieselbe Region bindet, leben sowohl wo die Daten landen als auch wohin Sie sie streamen außerhalb Chinas. Das ist die Datenresidenz-Frage in ihrer schärfsten Form — die Plattform ist kein Cache, der vor Ihren Datensätzen sitzt, sie hält sie, und Tinybird hat nirgends im Festland, sie zu halten.
Die Ereignisdaten Ihrer China-Nutzer sind ein grenzüberschreitender Transfer
Weil dieser Workspace von Menschen in China gesammelte personenbezogene Information speichert — die Nutzer-IDs, IP-Adressen und Verhaltensereignisse, auf denen ein Echtzeit-Analytikstrom gebaut ist — ist es ein grenzüberschreitender Transfer nach dem Gesetz zum Schutz personenbezogener Informationen, sie in einer Offshore-Region zu halten. Der Verarbeiter hier sind Sie, nicht Tinybird: Sie müssen Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–43). Und wenn Sie ein Betreiber kritischer Informationsinfrastruktur sind oder personenbezogene Information oberhalb der Mengenschwellen der Regulierer verarbeiten, müssen diese Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenzpflicht, die eine Offshore-AWS- oder -GCP-Region nicht erfüllen kann, wie gut sie auch leistet. Tinybirds SOC-2-Type-II-Attestierung und seine Aussage, dass es „fully complies with GDPR,“ sprechen dazu, wie es Daten schützt; keine beantwortet, wo chinesisches Recht sagt, dass diese Daten physisch sitzen müssen.
ICP ist nicht Tinybirds Tür — und das ehrlich zu halten, zählt
Es wäre leicht, jeder China-Seite eine ICP-Beian-Warnung anzuheften, aber sie gehört nicht auf Tinybird. Eine ICP-Beian (ICP 备案) unter State Council Order No. 292 und MIIT Order No. 33 knüpft an eine öffentlich zugängliche Website und das Festland-Hosting an, das sie bedient — und ein Daten-Backend, das über eine API abgefragt wird, bedient keine eigene öffentliche Seite. Diese Pflicht landet daher auf der Anwendung, die vor Ihrer Tinybird-Pipeline sitzt, wenn diese Anwendung ein chinesisches Publikum bedient, nicht auf der Datenschicht. Tinybirds Compliance-Gewicht ist enger und an einem Ort konzentriert: Datenresidenz. Die zwei Türen auseinanderzuhalten, ist der ganze Punkt — es sagt Ihnen genau, welches Risiko auf welcher Schicht lebt, statt eine Speicherfrage in eine Lizenzierungsfrage zu verwischen.
Dies ist eine Risikokarte, kein Urteil: ob eine Lokalisierungspflicht Sie bindet, und welcher Grenz-Mechanismus passt, hängt von Ihrer Gesellschaft ab, wie viele personenbezogene Daten Sie halten, und wessen sie sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox passt — eine Compliance-Overlay, keine Migration
Sie behalten Tinybird als Ihre Echtzeit-Datenplattform. Wir fügen die Schicht hinzu, die es nie bereitstellen sollte: rechtskonforme, ICP-gemeldete Auslieferung aus dem Festland für die Anwendung vor Ihrer Pipeline, zusammen mit jeder China-internen Speicherung, die Ihre Datenresidenz-Pflichten verlangen — eingepasst um Ihren bestehenden Stack, ohne Neuaufbau, ohne zweite Codebasis und ohne Wechsel weg von Tinybird. Unser China-Team kartiert Ihre PIPL-Grenz- und Datenlokalisierungs-Exponierung gegen Ihre Gesellschaft und Datenmengen, dann stellt es die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz braucht, während Ihre Ereignisse weiter in den Workspace streamen, den Sie bereits betreiben.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
Häufige Fragen
Hat Tinybird ein Rechenzentrum in Festlandchina?
Nein. Nach Tinybirds eigener Regionsliste laufen Workspaces auf AWS und GCP in den USA (Virginia, Oregon), Europa (London, Frankfurt, Irland), Hongkong und Sydney, und jeder Workspace „belongs to a region.“ Die nächste zum Festland, Hongkong, ist eine eigene Jurisdiktion, die für Chinas Grenz-Regeln weiterhin als außerhalb davon zählt. Es gibt keine Festland-China-Region, die Ereignis- und Nutzerdaten, die Sie hineinstreamen, werden also offshore gespeichert.
Ist es ein Problem, die Analytikdaten unserer China-Nutzer an Tinybird zu senden?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht ein glattes Ja oder Nein. Weil Tinybird diese Daten außerhalb des Festlands speichert, ist es ein grenzüberschreitender Transfer, den PIPL regiert, personenbezogene Information von Menschen in China — IDs, IP-Adressen, Verhaltensereignisse — hineinzustreamen: Sie, der Verarbeiter, schulden Mitteilung, gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, kann zudem eine Datenlokalisierungspflicht gelten, und keine Region, die Tinybird bietet, kann sie erfüllen.
Kann 21YunBox helfen, unser Tinybird-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann Ihre PIPL-Grenz- und Datenresidenz-Exponierung kartieren — für Ihre Gesellschaft, Ihre Datenmengen und wessen Daten es sind — und die ICP-gemeldete, inländische Auslieferung und jede China-interne Speicherung aufstellen, die eine rechtskonforme China-Präsenz braucht, obendrauf auf der Tinybird-Pipeline, die Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.