Tinybird fonctionne-t-il en Chine ? Résidence des données, PIPL et vos données d'événements
Tinybird n'exploite aucune région en Chine continentale — il stocke les événements et données utilisateur que vous y diffusez sur AWS et GCP aux États-Unis, en Europe, à Hong Kong et à Sydney, tous à l'étranger — de sorte que les informations personnelles qu'il détient sur vos utilisateurs chinois sont un transfert transfrontalier au titre de la PIPL assorti d'une question de localisation des données. Un examen, d'abord sous l'angle de la conformité, de l'endroit où vos données sont autorisées à résider.
Tinybird fonctionne-t-il en Chine ?
Oui — Tinybird est accessible et s'exécute bien, mais il stocke les événements et données utilisateur que vous y diffusez dans une région à l'étranger, et il n'en propose aucune à l'intérieur de la Chine continentale. L'exposition de conformité est la résidence des données, pas l'accessibilité.
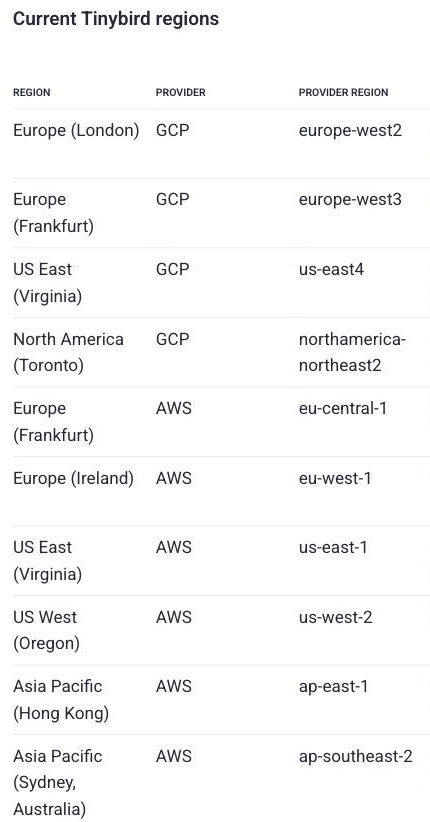
Tinybird se présente comme “the real-time data platform,” indique qu'il “runs all services on AWS, Google, and Microsoft data centers,” et que chaque espace de travail “belongs to a region” — avec des régions publiées aux États-Unis, en Europe, à Hong Kong et à Sydney, pas une seule à l'intérieur du continent. Les informations personnelles que votre application y diffuse depuis des utilisateurs chinois — identifiants, adresses IP, événements comportementaux — sont donc détenues à l'étranger : un transfert transfrontalier que la PIPL encadre (articles 38 à 43), avec une obligation de stockage sur le territoire pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). La déclaration ICP n'est pas la couche de Tinybird — un backend de données ne sert aucun site public — elle repose donc sur l'application placée devant lui. Le tableau ci-dessous reprend les propres termes de Tinybird et la règle que chaque ligne déclenche.
Il s'agit d'une carte des risques, pas d'un verdict — les obligations qui vous lient dépendent de votre entité, de vos volumes de données et de l'identité des personnes concernées. Notre équipe Chine peut cartographier avec vous votre exposition →
Aperçu de conformité
- ! Tinybird stocke vos données d'événements et utilisateur diffusées dans une région à l'étranger
- ! Les données personnelles d'utilisateurs chinois quittant le continent sont un transfert au titre de la PIPL
- ✕ Aucune région en Chine continentale, donc aucune résidence des données sur le territoire ici
- ! Les opérateurs d'infrastructure critique et les responsables à grand volume doivent une localisation que Tinybird ne peut satisfaire
- ✓ La déclaration ICP n'est pas la couche de Tinybird — elle retombe sur l'application placée devant
Ce que la documentation officielle de Tinybird dit de la Chine
| Fait | Source primaire |
|---|---|
| Tinybird s'exécute sur des clouds à l'étranger, sans aucune région en Chine continentale. Il “runs all services on AWS, Google, and Microsoft data centers,” et chaque espace de travail “belongs to a region.” Ses régions publiées couvrent les États-Unis (Virginie, Oregon), l'Europe (Londres, Francfort, Irlande), Hong Kong et Sydney sur AWS et GCP — et la plus proche du continent, Hong Kong, est une juridiction distincte que les règles chinoises de transfert transfrontalier traitent encore comme hors de celui-ci. Aucune n'est à l'intérieur de la Chine continentale. | Tinybird — Security & API reference (Regions and endpoints), consulté le 2026-10-07 |
| Tinybird stocke les données que vous y diffusez — informations personnelles comprises. Il se décrit comme “the real-time data platform,” conçu pour ingérer et interroger vos événements, et confirme que “all data volumes, including backups, are encrypted at rest.” Ces événements portent couramment des données personnelles — identifiants d'utilisateur, adresses IP, signaux comportementaux — de sorte que les dossiers que Tinybird conserve pour vos utilisateurs chinois sont des informations personnelles au titre du droit chinois, détenus là où se trouve la région de votre espace de travail. | Tinybird — Security, consulté le 2026-10-07 |
| Diffuser les données d'utilisateurs chinois dans un espace de travail à l'étranger est un transfert transfrontalier. Parce que la région que vous choisissez est hors du continent, les informations personnelles que Tinybird stocke pour vos utilisateurs chinois quittent le pays — un transfert transfrontalier au titre de la PIPL nécessitant information, consentement distinct et un mécanisme de transfert (articles 38 à 43). Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, ces données doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — une obligation de résidence qu'aucune région AWS ou GCP proposée par Tinybird ne peut satisfaire. | PIPL, articles 38 à 43 et 40 ; loi sur la cybersécurité, article 39 (anciennement l'article 37) ; régions Tinybird, consulté le 2026-10-07 |
| La déclaration ICP n'est pas la couche de Tinybird — mais la résidence des données, si. Une déclaration ICP (ICP 备案) au titre du décret n° 292 du Conseil des affaires d'État et du décret n° 33 du MIIT s'attache à un site web tourné vers le public et à son hébergement continental ; un backend de données interrogé via une API n'en porte aucune. L'obligation d'ICP repose donc sur l'application placée devant Tinybird, si celle-ci s'adresse à la Chine — tandis que le poids de conformité propre à Tinybird retombe carrément sur l'endroit où résident les données. | Décret n° 292 du Conseil des affaires d'État ; décret n° 33 du MIIT (régime ICP) ; référence API Tinybird, consulté le 2026-10-07 |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question au sujet de Tinybird n’est pas de savoir s’il répond rapidement — c’est de savoir où les données qu’il détient sont autorisées à résider. Tinybird est une plateforme de données en temps réel bâtie sur ClickHouse : vous y diffusez des événements et les interrogez via son API, ce qui signifie qu’il conserve les dossiers de votre application, les informations personnelles de vos utilisateurs chinois parmi eux. Tinybird répond à la question de la résidence dans sa propre documentation — chaque espace de travail s’exécute dans une région que vous choisissez sur AWS ou GCP, et il n’en exploite aucune à l’intérieur de la Chine continentale. Le point de terminaison est accessible ; l’exposition, c’est que les données personnelles qu’il stocke, et le point de terminaison d’ingestion par lequel vous les diffusez, se trouvent tous deux à l’étranger, là où les règles chinoises de transfert transfrontalier et de localisation des données les atteignent.
Tinybird en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Tinybird |
|---|---|
| Où il s'exécute | Les espaces de travail gérés s'exécutent sur AWS et GCP, dans des régions aux États-Unis (Virginie, Oregon), en Europe (Londres, Francfort, Irlande), plus Hong Kong et Sydney. “A workspace belongs to a region.” Aucune n'est à l'intérieur de la Chine continentale ; la plus proche, Hong Kong, est une juridiction distincte hors de celui-ci. |
| Où vos données se trouvent physiquement | Tinybird “runs all services on AWS, Google, and Microsoft data centers,” et “all data volumes, including backups, are encrypted at rest.” Vos événements résident dans la région à l'étranger où se trouve votre espace de travail — Tinybird n'en propose aucune sur le continent. |
| Les données de vos utilisateurs en Chine | Les identifiants d'utilisateur, les adresses IP et les événements comportementaux que vous y diffusez sont des informations personnelles. Stockés à l'étranger, ils sont un transfert transfrontalier que la PIPL encadre (articles 38 à 43), conservés hors du pays où ils ont été collectés. |
| Localisation des données | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit conserver les données personnelles collectées en Chine sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Aucune région Tinybird ne peut satisfaire cette obligation. |
| Déclaration ICP | Pas la porte de Tinybird. Un backend de données ne sert aucun site public : la déclaration ICP qu'un public du continent nécessite repose donc sur l'application placée devant votre pipeline, non sur Tinybird. |
Aucune région sur le continent, vos données ne peuvent donc se trouver en Chine
Tinybird exécute votre espace de travail sur Amazon Web Services et Google Cloud, dans la région que vous choisissez. Sa liste publiée Regions and endpoints couvre les États-Unis — Virginie et Oregon — l’Europe à Londres, Francfort et en Irlande, puis Hong Kong et Sydney, et Tinybird indique clairement que “a workspace belongs to a region,” avec “the API for each region has a specific API base URL.” La Chine continentale ne figure pas sur cette liste, et l’entrée la plus proche, Hong Kong, est une juridiction distincte que les propres règles chinoises de transfert transfrontalier traitent encore comme hors du continent. Côté infrastructure, Tinybird confirme qu’il “runs all services on AWS, Google, and Microsoft data centers,” et que “all data volumes, including backups, are encrypted at rest” — ce qui est exactement le point : quelle que soit la région que vous sélectionnez, les données sont chiffrées, durables et à l’étranger. Parce qu’un pipeline en temps réel lie son point de terminaison d’ingestion à cette même région, l’endroit où les données atterrissent et l’endroit vers lequel vous les diffusez résident tous deux hors de Chine. C’est la question de la résidence des données sous sa forme la plus nette — la plateforme n’est pas un cache placé devant vos dossiers, elle les détient, et Tinybird n’a aucun endroit sur le continent pour les conserver.
Les données d’événements de vos utilisateurs chinois sont un transfert transfrontalier
Parce que cet espace de travail stocke des informations personnelles collectées auprès de personnes en Chine — les identifiants d’utilisateur, les adresses IP et les événements comportementaux sur lesquels un flux d’analyse en temps réel est bâti — les conserver dans une région à l’étranger est un transfert transfrontalier au titre de la loi sur la protection des informations personnelles. Le responsable ici, c’est vous, non Tinybird : vous devez fournir l’information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43 de la PIPL). Et si vous êtes un opérateur d’infrastructure d’information critique, ou si vous traitez des informations personnelles au-delà des seuils de volume des régulateurs, ces données doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité) — une obligation de résidence qu’une région AWS ou GCP à l’étranger ne peut satisfaire, aussi performante soit-elle. L’attestation SOC 2 Type II de Tinybird et son affirmation qu’il “fully complies with GDPR” parlent de la façon dont il protège les données ; ni l’une ni l’autre ne répond à l’endroit où le droit chinois dit que ces données doivent physiquement se trouver.
L’ICP n’est pas la porte de Tinybird — et le dire honnêtement compte
Il serait facile d’agrafer un avertissement de déclaration ICP sur chaque page Chine, mais il n’a pas sa place sur Tinybird. Une déclaration ICP (ICP 备案) au titre du décret n° 292 du Conseil des affaires d’État et du décret n° 33 du MIIT s’attache à un site web tourné vers le public et à l’hébergement continental qui le sert — et un backend de données interrogé via une API ne sert aucun site public qui lui soit propre. Cette obligation retombe donc sur l’application placée devant votre pipeline Tinybird, si cette application s’adresse à un public chinois, non sur la couche de données. Le poids de conformité de Tinybird est plus étroit et concentré en un seul endroit : la résidence des données. Garder les deux portes distinctes est tout l’intérêt — cela vous dit exactement quel risque réside sur quelle couche, plutôt que de confondre une question de stockage avec une question de licence.
Il s’agit d’une carte des risques, pas d’un verdict : savoir si une obligation de localisation vous lie, et quel mécanisme de transfert convient, dépend de votre entité, de la quantité de données personnelles que vous détenez et de l’identité des personnes concernées — à régler avec un conseil avant de construire.
Où 21YunBox intervient — une couche de conformité, non une migration
Vous gardez Tinybird comme plateforme de données en temps réel. Nous ajoutons la couche qu’il n’a jamais été censé fournir : une diffusion déclarée ICP depuis l’intérieur du continent, conforme, pour l’application placée devant votre pipeline, ainsi que tout stockage en Chine que vos obligations de résidence des données appellent — ajustée autour de votre stack existant, sans reconstruction, sans seconde base de code, et sans migration hors de Tinybird. Notre équipe Chine cartographie votre exposition de transfert transfrontalier et de localisation des données au titre de la PIPL au regard de votre entité et de vos volumes de données, puis met en place la diffusion et le stockage sur le territoire qu’une présence légale en Chine nécessite, pendant que vos événements continuent de se diffuser dans l’espace de travail que vous exploitez déjà.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Tinybird a-t-il un centre de données en Chine continentale ?
Non. D'après la propre liste de régions de Tinybird, les espaces de travail s'exécutent sur AWS et GCP aux États-Unis (Virginie, Oregon), en Europe (Londres, Francfort, Irlande), à Hong Kong et à Sydney, et chaque espace de travail « belongs to a region ». La plus proche du continent, Hong Kong, est une juridiction distincte qui compte encore comme hors de celui-ci pour les règles chinoises de transfert transfrontalier. Il n'y a aucune région en Chine continentale : les données d'événements et d'utilisateur que vous y diffusez sont donc stockées à l'étranger.
Est-ce un problème d'envoyer les données d'analyse de nos utilisateurs chinois à Tinybird ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui ou un non tranché. Parce que Tinybird stocke ces données hors du continent, y diffuser des informations personnelles de personnes en Chine — identifiants, adresses IP, événements comportementaux — est un transfert transfrontalier que la PIPL encadre : vous, le responsable, devez l'information, le consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Si vous êtes un opérateur d'infrastructure d'information critique ou un responsable à grand volume, une obligation de localisation des données peut aussi s'appliquer, et aucune région proposée par Tinybird ne peut la satisfaire.
21YunBox peut-il aider à faire fonctionner notre configuration Tinybird en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition de transfert transfrontalier et de résidence des données au titre de la PIPL — pour votre entité, vos volumes de données et l'identité des personnes concernées — et mettre en place la diffusion déclarée ICP, sur le territoire, et tout stockage en Chine qu'une présence conforme en Chine nécessite, par-dessus le pipeline Tinybird que vous exploitez déjà. Contactez-nous pour étudier votre cas précis.