¿Funciona Hasura en China? Residencia de datos, PIPL y una API GraphQL en el extranjero
Hasura le ofrece una API GraphQL instantánea sobre sus datos, y su alojamiento gestionado — Hasura Cloud y Hasura DDN — ejecuta esa capa de API solo en nubes en el extranjero (AWS, GCP, Azure), ninguna en China continental. Así que cada consulta que hacen sus usuarios en China cruza la frontera: una cuestión de residencia de datos y de transferencia transfronteriza según la PIPL, no de velocidad.
¿Funciona Hasura en China?
Que Hasura pueda usarse en China continental depende primero de la residencia de datos, no de lo rápido que responda la API. Hasura le ofrece una API GraphQL instantánea sobre sus datos, y su alojamiento gestionado — Hasura Cloud y su sucesor, Hasura DDN — ejecuta esa capa de API en el extranjero, sin ninguna región dentro de China continental.
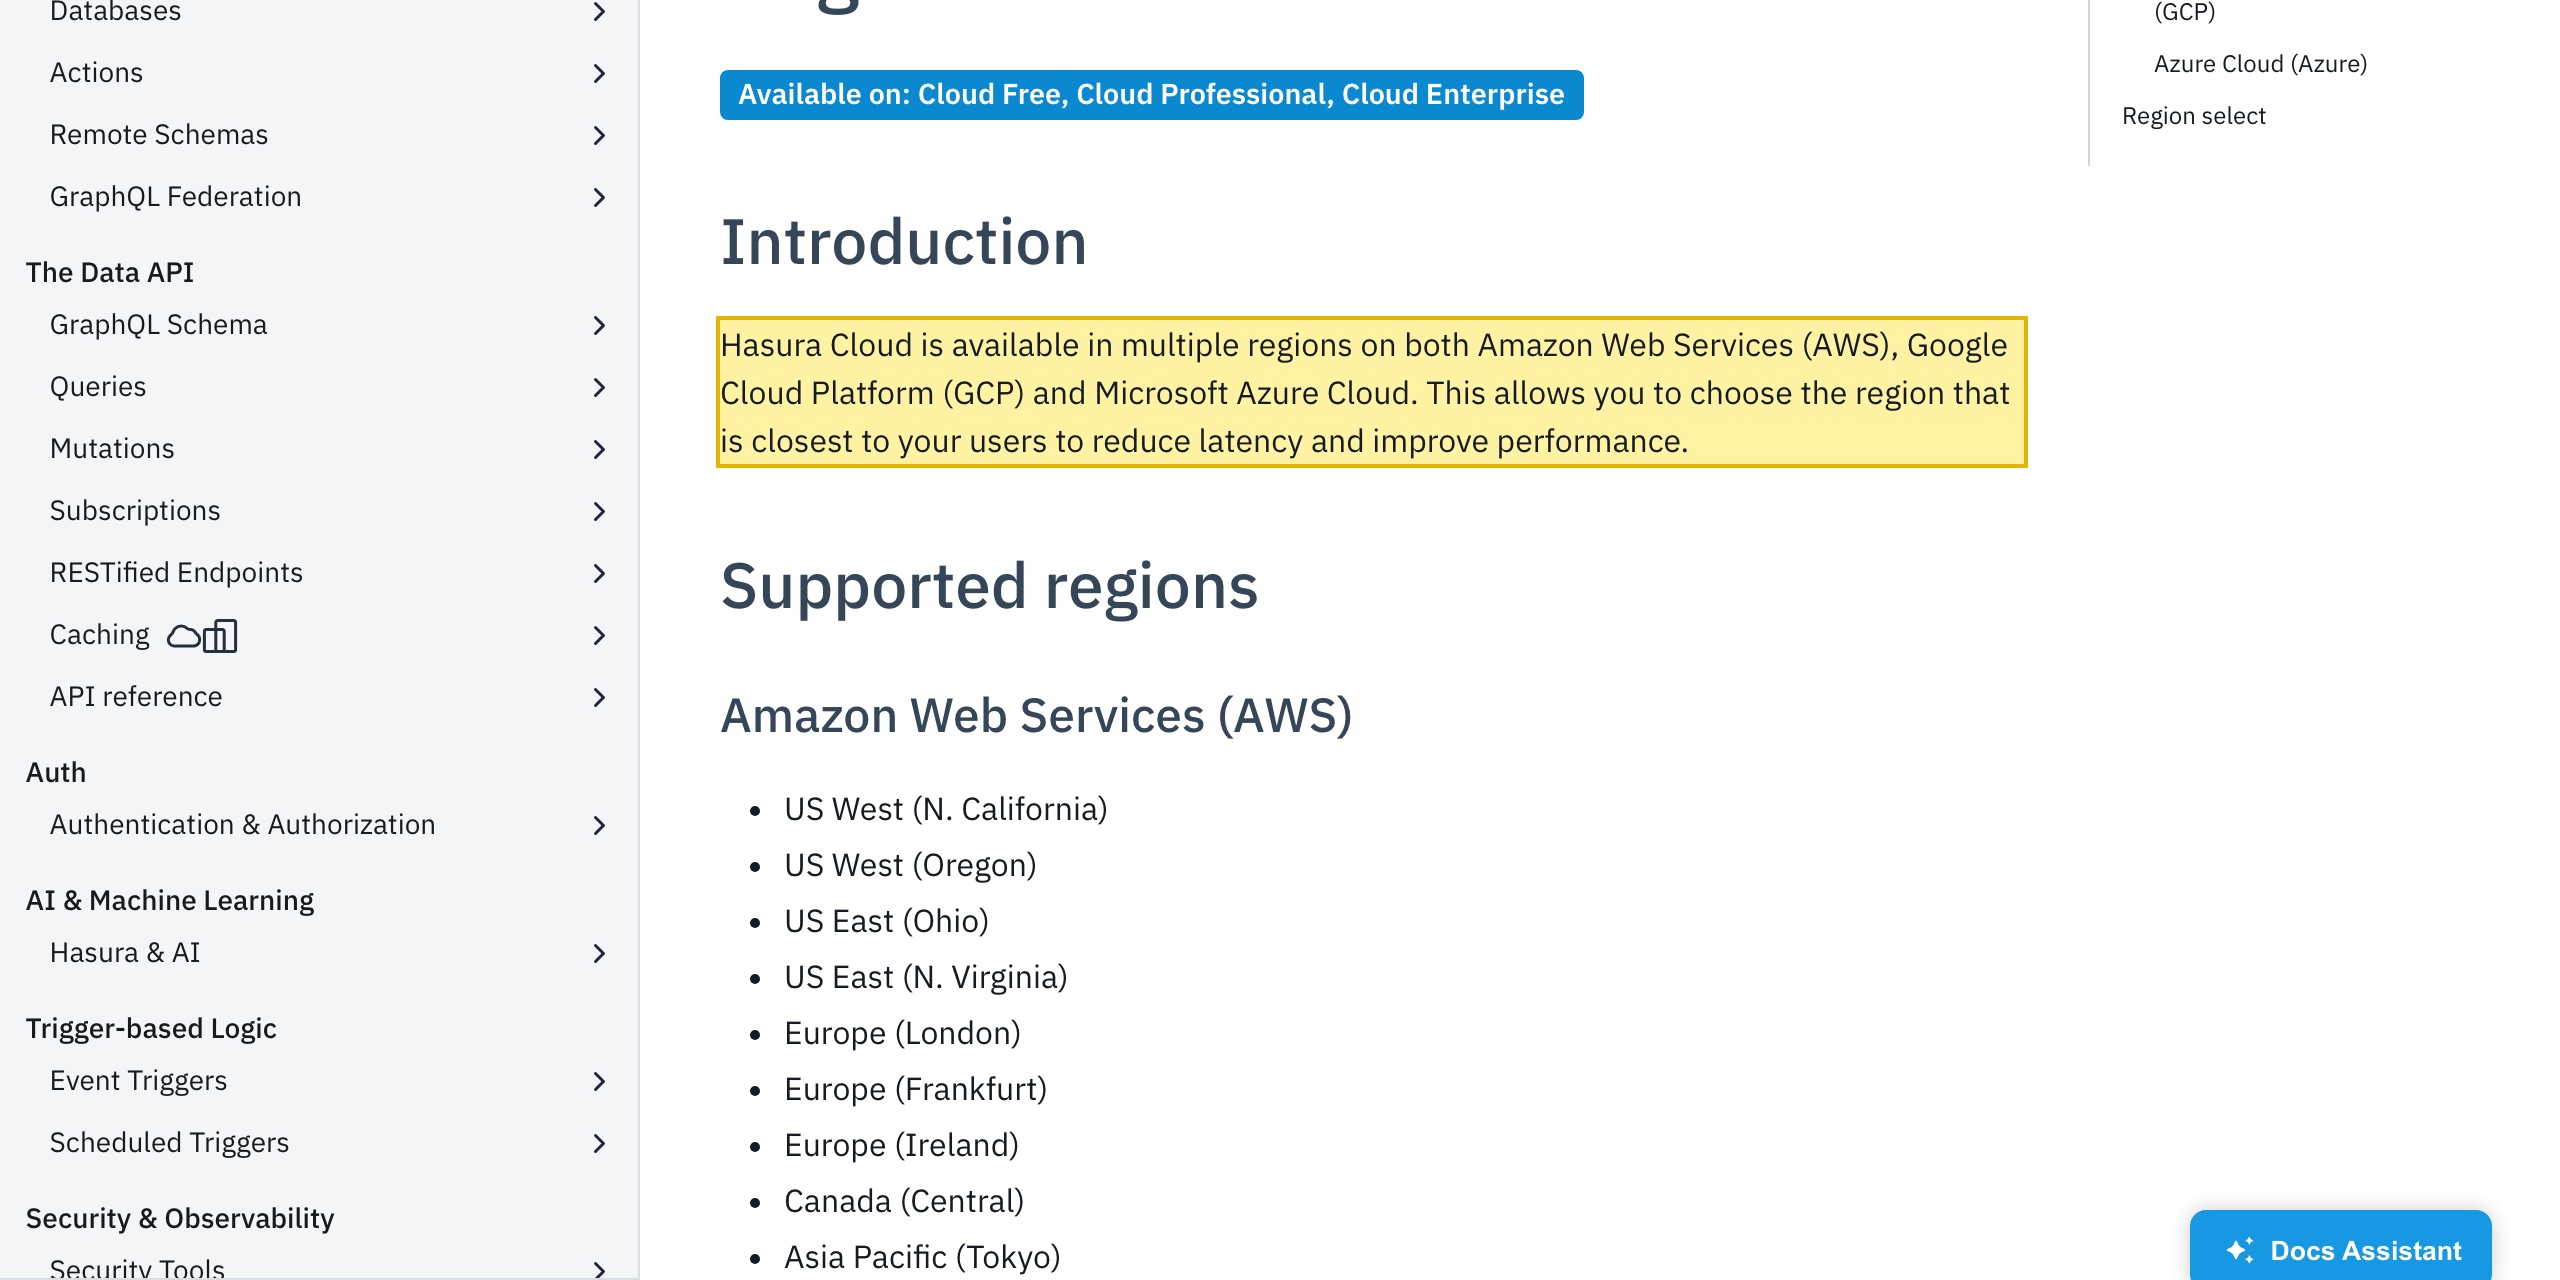
Según la propia documentación de regiones de Hasura Cloud, “Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud” — una lista de regiones que va desde EE. UU. y Europa hasta Tokio, Singapur, Sídney y Bombay, ninguna en el continente. Como la API está en el extranjero, cada consulta y mutación que hacen sus usuarios en China sobre sus propios datos personales se responde al otro lado de la frontera, y todo lo que Hasura Cloud almacena en caché reside también en esa región en el extranjero — una transferencia transfronteriza de información personal que regula la PIPL, con un deber de localización para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes. La tabla de abajo recoge la redacción de la propia Hasura y las normas que activa.
Esto es una imagen de riesgo, no un veredicto — sus obligaciones dependen de lo que fluye por la API, de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar con usted su exposición en Hasura →
Instantánea de cumplimiento
- ! Accesible, pero la API GraphQL se sirve desde celdas en el extranjero (AWS, GCP, Azure) — sin región en China continental
- ! Cada consulta y mutación sobre los datos de sus usuarios en China se responde al otro lado de la frontera
- ! Los datos personales en tránsito — y todo lo que Hasura Cloud almacena en caché — se tratan en el extranjero según la PIPL
- ✕ Sin región en China ni opción de residencia de datos en Hasura Cloud ni en Hasura DDN
- ✓ Existe una ruta conforme dentro del país, con registro ICP, para la aplicación situada delante — sin reconstruir, sin migración
Lo que la documentación oficial de Hasura dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Hasura: “Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud.” Las regiones que enumera van de EE. UU. y Europa a Canadá (Central) y, en Asia-Pacífico, a Tokio, Sídney, Singapur y Bombay — ninguna está dentro de China continental, y la más cercana, Tokio o Singapur, sigue estando en el extranjero. | Hasura — Hasura Cloud Regions, consultado el 2026-10-08 |
| Hasura es la capa de API GraphQL situada delante de sus datos, no la base de datos en sí — pero precisamente por eso importa: cada lectura y escritura que hacen sus usuarios en China pasa por un endpoint que Hasura Cloud aloja en el extranjero, así que su información personal sale del país en cada solicitud. La PIPL regula esa transferencia transfronteriza: el responsable del tratamiento de la información personal — usted, el cliente de Hasura, no Hasura — debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). | PIPL capítulo III, artículos 38–43 |
| La exposición crece con el volumen y el papel, no por el mero uso de la herramienta: según las normas de la CAC sobre datos transfronterizos de marzo de 2024, un responsable que no sea operador de infraestructuras críticas y que transfiera datos personales no sensibles de menos de 100 000 personas en un año natural queda exento de la evaluación de seguridad, del contrato estándar y de la certificación — por encima de esa cifra, se aplica uno de esos mecanismos. | CAC — Reglamento para Promover y Regular los Flujos Transfronterizos de Datos, marzo de 2024 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse dentro del continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber que ninguna región de Hasura en el extranjero puede cumplir. El registro ICP independiente que necesita una audiencia del continente no es la puerta de Hasura: una API no sirve ningún sitio público propio, así que esa obligación recae sobre la aplicación situada delante de Hasura, si se dirige a usuarios chinos. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 8 de octubre de 2026.
Para una audiencia de China continental, la pregunta decisiva sobre Hasura no es lo rápido que responde la API — es dónde se permite que residan los datos que hay detrás de esa API, y dónde funciona la API que los sirve. Hasura le ofrece una API GraphQL instantánea sobre sus datos existentes; es la capa situada delante de su base de datos, no la base de datos en sí. Su alojamiento gestionado — Hasura Cloud y su sucesor, Hasura DDN — ejecuta esa capa de API en nubes en el extranjero, sin ninguna región dentro de China continental. El endpoint es accesible a través de la frontera; a lo que responde la ley china es a que cada consulta sobre los datos personales de sus usuarios se responde en el extranjero, y nada de ese servicio gestionado está en el continente.
Hasura en China de un vistazo
| Qué lo decide | Dónde queda Hasura para China |
|---|---|
| Qué es Hasura | Una API GraphQL (y REST) instantánea sobre sus fuentes de datos existentes — la capa que consulta su aplicación, no la base de datos de referencia. Dónde funciona esa API, y hacia dónde viajan los datos que sirve, es la cuestión decisiva. |
| Dónde funciona | Hasura Cloud está “available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud” — en EE. UU., Canadá y Europa, y en Asia-Pacífico hasta Tokio, Sídney, Singapur y Bombay. Ninguna región está dentro de China continental; su sucesor, Hasura DDN, ejecuta su plano de datos en esas mismas nubes en el extranjero. |
| Los datos de sus usuarios en China | Cada consulta y mutación se responde desde el endpoint en el extranjero, así que los datos personales salen del país en cada solicitud; las respuestas que Hasura Cloud almacena en caché residen también en el extranjero. Una transferencia transfronteriza que regula la PIPL. |
| Residencia de datos | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe quedarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). Ninguna región de Hasura en el extranjero puede cumplir ese deber. |
| Registro ICP | No es la puerta de Hasura. Una API no sirve ningún sitio público, así que el registro ICP que necesita una audiencia del continente recae sobre la aplicación situada delante de Hasura, no sobre la propia capa de API. |
Su capa de API funciona en el extranjero — y también los datos que sirve
La tarea de Hasura es exponer una API GraphQL sobre los datos que usted ya tiene, y su alojamiento gestionado ejecuta esa API en el extranjero. En la propia documentación de regiones de Hasura Cloud, “Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud,” y las regiones que ofrece van desde EE. UU. y Canadá, pasando por Europa, hasta Tokio, Sídney, Singapur y Bombay — ninguna en el continente, y la más cercana sigue estando en el extranjero. La nueva Data Delivery Network (DDN) de Hasura está construida de la misma forma, con su plano de datos en esas mismas nubes en el extranjero. Esa geografía resuelve la cuestión de China antes de cronometrar ninguna consulta: el endpoint que responde a sus usuarios en China está fuera del país, y cada lectura y escritura que hacen pasa por él.
Una pasarela no es una copia — los propios datos personales cruzan la frontera
Es tentador tratar una capa de API como fontanería inofensiva, pero con Hasura lo que cruza la frontera son los propios datos personales. Cada consulta GraphQL lee los registros de sus usuarios a través del endpoint en el extranjero; cada mutación los vuelve a escribir a través de él; y allí donde active el almacenamiento en caché de respuestas de Hasura Cloud, los datos que devolvió una consulta pueden acabar residiendo en esa región en el extranjero en lugar de limitarse a pasar por ella. Así que una aplicación — o un usuario — de China continental que habla con un endpoint de Hasura Cloud intercambia información personal a través de la frontera de forma continua, no una sola vez. Según la Ley de Protección de Información Personal de China, tanto ese flujo continuo como cualquier almacenamiento en caché en el extranjero son una transferencia transfronteriza, y la obligación recae sobre usted — el responsable del tratamiento —, no sobre Hasura: notificación, consentimiento separado y un mecanismo de transferencia cumplido. Ajustar el viaje de ida y vuelta no cambia dónde se tratan los datos; esa es la parte a la que una corrección de rendimiento no puede llegar. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China tiene que quedarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)), y ninguna región de Hasura en el extranjero puede satisfacerlo.
El ICP es la puerta de la aplicación, no de la API — y decirlo importa
Sería fácil grapar un aviso de ICP en cada página sobre China, pero no corresponde a la capa de Hasura. Un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT se asocia a un sitio web público y al alojamiento en el continente que lo sirve — y una API no sirve ningún sitio público propio. Así que esa obligación recae sobre la aplicación situada delante de su endpoint de Hasura, allí donde se dirige a una audiencia china, no sobre la capa de API. El peso de cumplimiento de Hasura es mayor en un punto más estrecho: la residencia de datos y el flujo transfronterizo. Mantener separadas las dos puertas le dice exactamente qué riesgo está dónde, en lugar de confundir una cuestión de datos con una de licencias.
Esto es un mapa de riesgo, no un veredicto: si se aplica un deber de localización, y qué mecanismo transfronterizo encaja, depende de su entidad, de cuántos datos personales trata y de quién son — conviene concretarlo con asesoría legal antes de construir.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue construyendo sobre Hasura. Nosotros añadimos la pieza que una capa de API en el extranjero no puede aportar por sí sola: una entrega conforme desde dentro del continente, con registro ICP, para la aplicación que llama a su API, junto con el almacenamiento en China que exijan sus obligaciones de residencia de datos — situados en torno al stack que ya utiliza, sin reconstruir, sin un segundo código base y sin abandonar Hasura. Nuestro equipo de China cartografía su exposición transfronteriza y de localización de datos según la PIPL frente a su entidad y sus volúmenes de datos, y después pone en marcha la entrega y el almacenamiento dentro del país que necesita una presencia legal en China, mientras su API GraphQL sigue funcionando exactamente donde ya lo hace.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Almacena Hasura los datos de los usuarios chinos dentro de China?
No. El alojamiento gestionado de Hasura — Hasura Cloud y su sucesor, Hasura DDN — ejecuta la capa de API solo en nubes en el extranjero (AWS, GCP y Azure), y su propia documentación de regiones no incluye ninguna región de China continental. Así que las consultas y mutaciones que hacen sus usuarios en China se responden en el extranjero, y las respuestas que Hasura Cloud almacena en caché residen también allí; sus datos personales se tratan fuera del continente.
¿Es ilegal usar Hasura en China?
No de por sí. La cuestión es la transferencia transfronteriza de información personal a través de una API en el extranjero, que la PIPL permite si usted notifica, obtiene un consentimiento separado y cumple un mecanismo de transferencia. Si además tiene un deber de localización de datos depende de su papel (por ejemplo, si es operador de infraestructuras de información críticas) y del volumen de información personal que trata. Trátelo como un riesgo que evaluar con asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Hasura sea conforme en China?
Sí. Nuestro equipo de China puede evaluar la exposición transfronteriza y de residencia de datos para sus volúmenes de datos y su papel, y poner en marcha la entrega conforme dentro del país, con registro ICP, para la aplicación situada delante de su API — y, allí donde la ley exija que los datos de sus usuarios en China se queden en el continente, el almacenamiento dentro del país —, sin reconstruir ni abandonar Hasura. Póngase en contacto para revisar su caso concreto.