Funktioniert Hasura in China? Data Residency, PIPL & eine Offshore-GraphQL-API
Hasura gibt Ihnen eine sofortige GraphQL-API über Ihre Daten, und sein verwaltetes Hosting — Hasura Cloud und Hasura DDN — betreibt diese API-Schicht nur auf offshore gelegenen Clouds (AWS, GCP, Azure), keine in Festlandchina. Jede Abfrage Ihrer China-Nutzer überschreitet also die Grenze: eine PIPL-Data-Residency- und Grenztransfer-Frage, keine Geschwindigkeitsfrage.
Funktioniert Hasura in China?
Ob Hasura in Festlandchina nutzbar ist, hängt zuerst von Data Residency ab, nicht davon, wie schnell die API antwortet. Hasura gibt Ihnen eine sofortige GraphQL-API über Ihre Daten, und sein verwaltetes Hosting — Hasura Cloud und sein Nachfolger Hasura DDN — betreibt diese API-Schicht offshore, ohne Region innerhalb Festlandchinas.
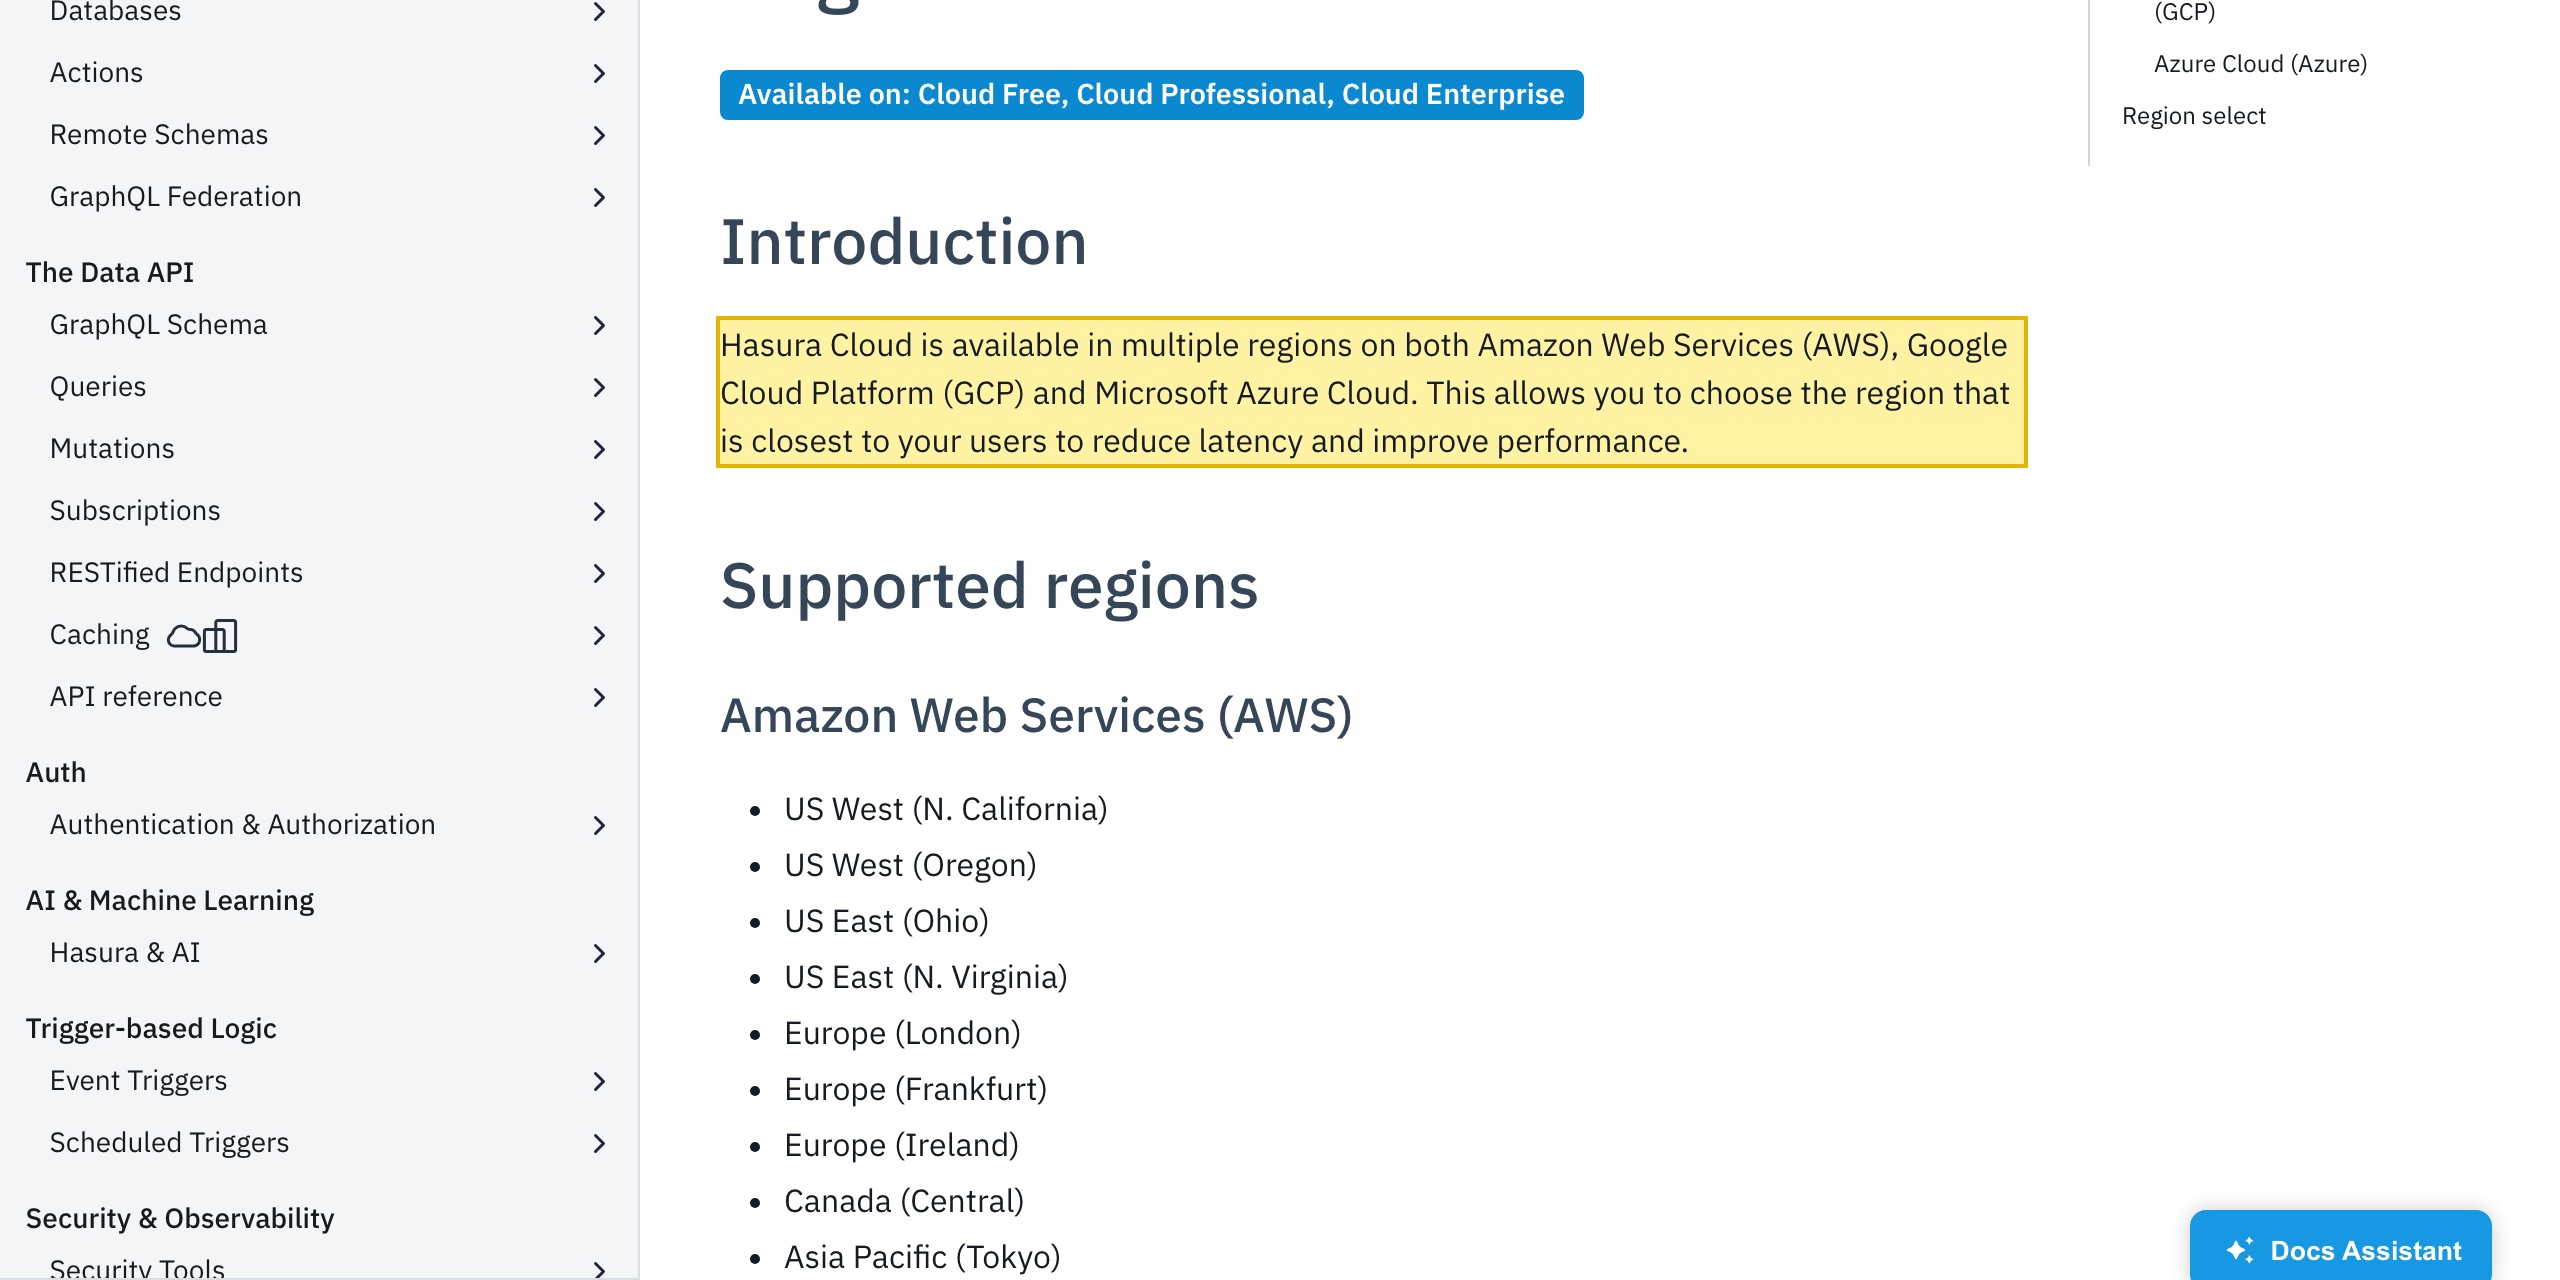
Laut Hasuras eigener Cloud-Regionen-Dokumentation ist „Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud“ — eine Regionsliste, die von den USA und Europa bis Tokio, Singapur, Sydney und Mumbai reicht, nichts davon im Festland. Weil die API offshore sitzt, wird jede Abfrage und Mutation, die Ihre China-Nutzer an ihre eigenen personenbezogenen Daten machen, über die Grenze beantwortet, und alles, was Hasura Cloud cacht, ruht ebenfalls in dieser Offshore-Region — ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regelt, mit einer Lokalisierungspflicht für einen CIIO oder Handler mit großem Volumen. Die Tabelle unten ist Hasuras eigener Wortlaut und die Regeln, die er auslöst.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen davon ab, was durch die API fließt, von Ihren Datenmengen und Ihrer Rolle. Unser China-Team kann Ihre Hasura-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Erreichbar, aber die GraphQL-API wird aus offshore gelegenen Zellen (AWS, GCP, Azure) bedient — keine Festlandchina-Region
- ! Jede Abfrage und Mutation der Daten Ihrer China-Nutzer wird über die Grenze beantwortet
- ! Personenbezogene Daten in Transit — und alles, was Hasura Cloud cacht — werden offshore nach PIPL gehandhabt
- ✕ Keine China-interne Region oder Data-Residency-Option auf Hasura Cloud oder Hasura DDN
- ✓ Ein rechtskonformer, ICP-beian-pflichtiger inländischer Pfad existiert für die App davor — kein Neuaufbau, keine Migration
Was die offizielle Hasura-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Hasuras eigenen Worten: „Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud.“ Die Regionen, die es auflistet, reichen über die USA und Europa bis Kanada (Central) und im Asien-Pazifik-Raum bis Tokio, Sydney, Singapur und Mumbai — keine ist innerhalb Festlandchinas, und die nächste, Tokio oder Singapur, ist weiterhin offshore. | Hasura — Hasura Cloud Regions, abgerufen 2026-10-08 |
| Hasura ist die GraphQL-API-Schicht vor Ihren Daten, nicht die Datenbank selbst — aber genau darum zählt es: Jeder Lese- und Schreibvorgang, den Ihre China-Nutzer machen, wird durch einen Endpunkt geleitet, den Hasura Cloud offshore hostet, ihre personenbezogene Information verlässt also bei jeder Anfrage das Land. PIPL regelt diesen grenzüberschreitenden Transfer: Der Handler personenbezogener Information — Sie, Hasuras Kunde, nicht Hasura — muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung). | PIPL Kapitel III, Artikel 38–43 |
| Die Exponierung skaliert mit Volumen und Rolle, nicht bloß mit der Nutzung des Werkzeugs: Nach den Grenzdaten-Regeln der CAC von März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht sensible personenbezogene Information von weniger als 100.000 Personen überträgt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit — darüber gilt einer dieser Mechanismen. | CAC — Bestimmungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse, März 2024 |
| Für einen CIIO oder Handler mit großem Volumen muss in China erhobene personenbezogene Information innerhalb des Festlands gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die keine offshore gelegene Hasura-Region erfüllen kann. Die separate ICP-Beian, die ein Festland-Publikum braucht, ist nicht Hasuras Tür: Eine API bedient keine eigene öffentliche Site, diese Pflicht sitzt also auf der Anwendung vor Hasura, wenn sie chinesischen Nutzern gegenübersteht. | PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) |
Quellen vom 21YunBox Compliance-Team am 8. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu Hasura nicht, wie schnell die API antwortet — es ist, wo die Daten hinter dieser API leben dürfen und wo die API, die sie bedient, läuft. Hasura gibt Ihnen eine sofortige GraphQL-API über Ihre bestehenden Daten; es ist die Schicht vor Ihrer Datenbank, nicht die Datenbank selbst. Sein verwaltetes Hosting — Hasura Cloud und sein Nachfolger Hasura DDN — betreibt diese API-Schicht auf offshore gelegenen Clouds, ohne Region innerhalb Festlandchinas. Der Endpunkt ist über die Grenze erreichbar; worauf Chinas Recht reagiert, ist, dass jede Abfrage der personenbezogenen Daten Ihrer Nutzer offshore beantwortet wird und nichts in diesem verwalteten Dienst im Festland sitzt.
Hasura in China auf einen Blick
| Worüber es entscheidet | Wo Hasura für China steht |
|---|---|
| Was Hasura ist | Eine sofortige GraphQL- (und REST-) API über Ihre bestehenden Datenquellen — die Schicht, die Ihre Anwendung abfragt, nicht die Datenbank of record. Wo diese API läuft und wohin die Daten, die sie bedient, reisen, ist die entscheidende Frage. |
| Wo es läuft | Hasura Cloud ist „available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud“ — über die USA, Kanada und Europa und im Asien-Pazifik-Raum nach Tokio, Sydney, Singapur und Mumbai. Keine Region ist innerhalb Festlandchinas; sein Nachfolger, Hasura DDN, betreibt seine Data Plane auf denselben offshore gelegenen Clouds. |
| Die Daten Ihrer China-Nutzer | Jede Abfrage und Mutation wird vom offshore gelegenen Endpunkt beantwortet, personenbezogene Daten verlassen also bei jeder Anfrage das Land; Antworten, die Hasura Cloud cacht, ruhen ebenfalls offshore. Ein grenzüberschreitender Transfer, den PIPL regelt. |
| Data Residency | Für einen CIIO oder Handler mit großem Volumen muss in China erhobene personenbezogene Information im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Keine offshore gelegene Hasura-Region kann diese Pflicht erfüllen. |
| ICP-Beian | Nicht Hasuras Tür. Eine API bedient keine öffentliche Site, die ICP-Beian, die ein Festland-Publikum braucht, sitzt also auf der Anwendung vor Hasura, nicht auf der API-Schicht selbst. |
Ihre API-Schicht läuft offshore — und ebenso die Daten, die sie bedient
Hasuras Aufgabe ist es, eine GraphQL-API über die Daten, die Sie bereits halten, bereitzustellen, und sein verwaltetes Hosting betreibt diese API offshore. In Hasuras eigener Cloud-Regionen-Dokumentation ist „Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud“, und die Regionen, die es bietet, reichen von den USA und Kanada über Europa bis Tokio, Sydney, Singapur und Mumbai — nicht eine im Festland, die nächste weiterhin offshore. Hasuras neueres Data Delivery Network (DDN) ist gleich gebaut und betreibt seine Data Plane auf denselben offshore gelegenen Clouds. Diese Geografie entscheidet die China-Frage, bevor eine Abfrage getimt wird: Der Endpunkt, der Ihre China-Nutzer beantwortet, sitzt außerhalb des Landes, und jeder Lese- und Schreibvorgang, den sie machen, wird durch ihn geleitet.
Ein Gateway ist keine Kopie — die personenbezogenen Daten selbst überschreiten die Grenze
Es ist verlockend, eine API-Schicht als harmlose Rohrleitung zu behandeln, aber bei Hasura ist das, was die Grenze überschreitet, die personenbezogenen Daten selbst. Jede GraphQL-Abfrage liest die Datensätze Ihrer Nutzer durch den offshore gelegenen Endpunkt heraus; jede Mutation schreibt sie durch ihn zurück; und wo Sie Hasura Clouds Response-Caching einschalten, können die Daten, die eine Abfrage zurückgab, in dieser Offshore-Region zur Ruhe kommen, statt sie bloß zu durchlaufen. Eine Anwendung — oder ein Nutzer — in Festlandchina, die mit einem Hasura-Cloud-Endpunkt spricht, tauscht also kontinuierlich personenbezogene Information über die Grenze aus, nicht einmalig. Nach Chinas Gesetz zum Schutz personenbezogener Daten sind sowohl dieser laufende Fluss als auch jedes Offshore-Caching ein grenzüberschreitender Transfer, und die Pflicht landet bei Ihnen — dem Handler —, nicht bei Hasura: Mitteilung, gesonderte Einwilligung und ein absolvierter Transfermechanismus. Den Roundtrip zu tunen ändert nicht, wo die Daten verarbeitet werden; das ist der Teil, den ein Performance-Fix nicht erreichen kann. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Handler mit großem Volumen muss in China erhobene personenbezogene Information im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)), und keine offshore gelegene Hasura-Region kann das erfüllen.
ICP ist die Tür der App, nicht die der API — und das zu sagen zählt
Es wäre leicht, eine ICP-Warnung an jede China-Seite zu heften, aber sie gehört nicht auf die Hasura-Schicht. Eine ICP-Beian (ICP 备案) nach Staatsrat-Erlass Nr. 292 und MIIT-Erlass Nr. 33 haftet an einer öffentlich zugänglichen Website und dem Festland-Hosting, das sie bedient — und eine API bedient keine eigene öffentliche Site. Diese Pflicht sitzt also auf der Anwendung vor Ihrem Hasura-Endpunkt, wo sie einem chinesischen Publikum gegenübersteht, nicht auf der API-Schicht. Hasuras Compliance-Gewicht ist an einer engeren Stelle schwerer: Data Residency und der Grenzfluss. Die beiden Türen getrennt zu halten sagt Ihnen genau, welches Risiko wo lebt, statt eine Datenfrage in eine Lizenzfrage zu verwischen.
Dies ist eine Risikokarte, kein Urteil: Ob eine Lokalisierungspflicht gilt und welcher Grenzmechanismus passt, hängt von Ihrer Rechtsperson, wie viele personenbezogene Daten Sie verarbeiten und wessen sie sind, ab — es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie bauen weiter auf Hasura. Wir fügen das Stück hinzu, das eine offshore gelegene API-Schicht nicht von allein bieten kann: rechtskonforme, ICP-beian-pflichtige Auslieferung aus dem Festland heraus für die Anwendung, die Ihre API aufruft, zusammen mit jeder China-internen Speicherung, die Ihre Data-Residency-Pflichten erfordern — um den Stack herum platziert, den Sie bereits betreiben, ohne Neuaufbau, ohne zweite Codebasis und ohne Wegzug von Hasura. Unser China-Team kartiert Ihre PIPL-Grenztransfer- und Datenlokalisierungs-Exponierung gegen Ihre Rechtsperson und Datenmengen und stellt dann die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz braucht, während Ihre GraphQL-API genau dort weiterläuft, wo sie es bereits tut.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Hasura die Daten chinesischer Nutzer innerhalb Chinas?
Nein. Hasuras verwaltetes Hosting — Hasura Cloud und sein Nachfolger Hasura DDN — betreibt die API-Schicht nur auf offshore gelegenen Clouds (AWS, GCP und Azure), und seine eigene Regionen-Dokumentation listet keine Festlandchina-Region. Die Abfragen und Mutationen, die Ihre China-Nutzer machen, werden also offshore beantwortet, und alle Antworten, die Hasura Cloud cacht, ruhen ebenfalls dort; ihre personenbezogenen Daten werden außerhalb des Festlands gehandhabt.
Ist es gegen das Gesetz, Hasura in China zu nutzen?
Nicht inhärent. Das Problem ist der grenzüberschreitende Transfer personenbezogener Information durch eine offshore gelegene API, den PIPL erlaubt, wenn Sie Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. Ob Sie zudem eine Datenlokalisierungspflicht tragen, hängt von Ihrer Rolle ab (zum Beispiel, ob Sie ein CIIO sind) und vom Volumen der personenbezogenen Information, die Sie verarbeiten. Behandeln Sie dies als ein mit Rechtsbeistand einzuschätzendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unser Hasura-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann die Grenztransfer- und Data-Residency-Exponierung für Ihre Datenmengen und Rolle einschätzen und die rechtskonforme, ICP-beian-pflichtige inländische Auslieferung für die Anwendung vor Ihrer API aufstellen — und, wo das Gesetz verlangt, dass die Daten Ihrer China-Nutzer im Festland bleiben, inländische Speicherung — ohne Neuaufbau oder Wegzug von Hasura. Kontaktieren Sie uns, um Ihren konkreten Fall durchzugehen.