Hasura fonctionne-t-il en Chine ? Résidence des données, PIPL et une API GraphQL à l'étranger
Hasura vous donne une API GraphQL instantanée par-dessus vos données, et son hébergement managé — Hasura Cloud et Hasura DDN — n'exploite cette couche d'API que sur des clouds à l'étranger (AWS, GCP, Azure), aucun en Chine continentale. De sorte que chaque requête de vos utilisateurs chinois franchit la frontière : une question de résidence des données et de transfert transfrontalier PIPL, non de vitesse.
Hasura fonctionne-t-il en Chine ?
Savoir si Hasura est utilisable en Chine continentale dépend d'abord de la résidence des données, non de la vitesse à laquelle l'API répond. Hasura vous donne une API GraphQL instantanée par-dessus vos données, et son hébergement managé — Hasura Cloud, et son successeur Hasura DDN — exploite cette couche d'API à l'étranger, sans région à l'intérieur de la Chine continentale.
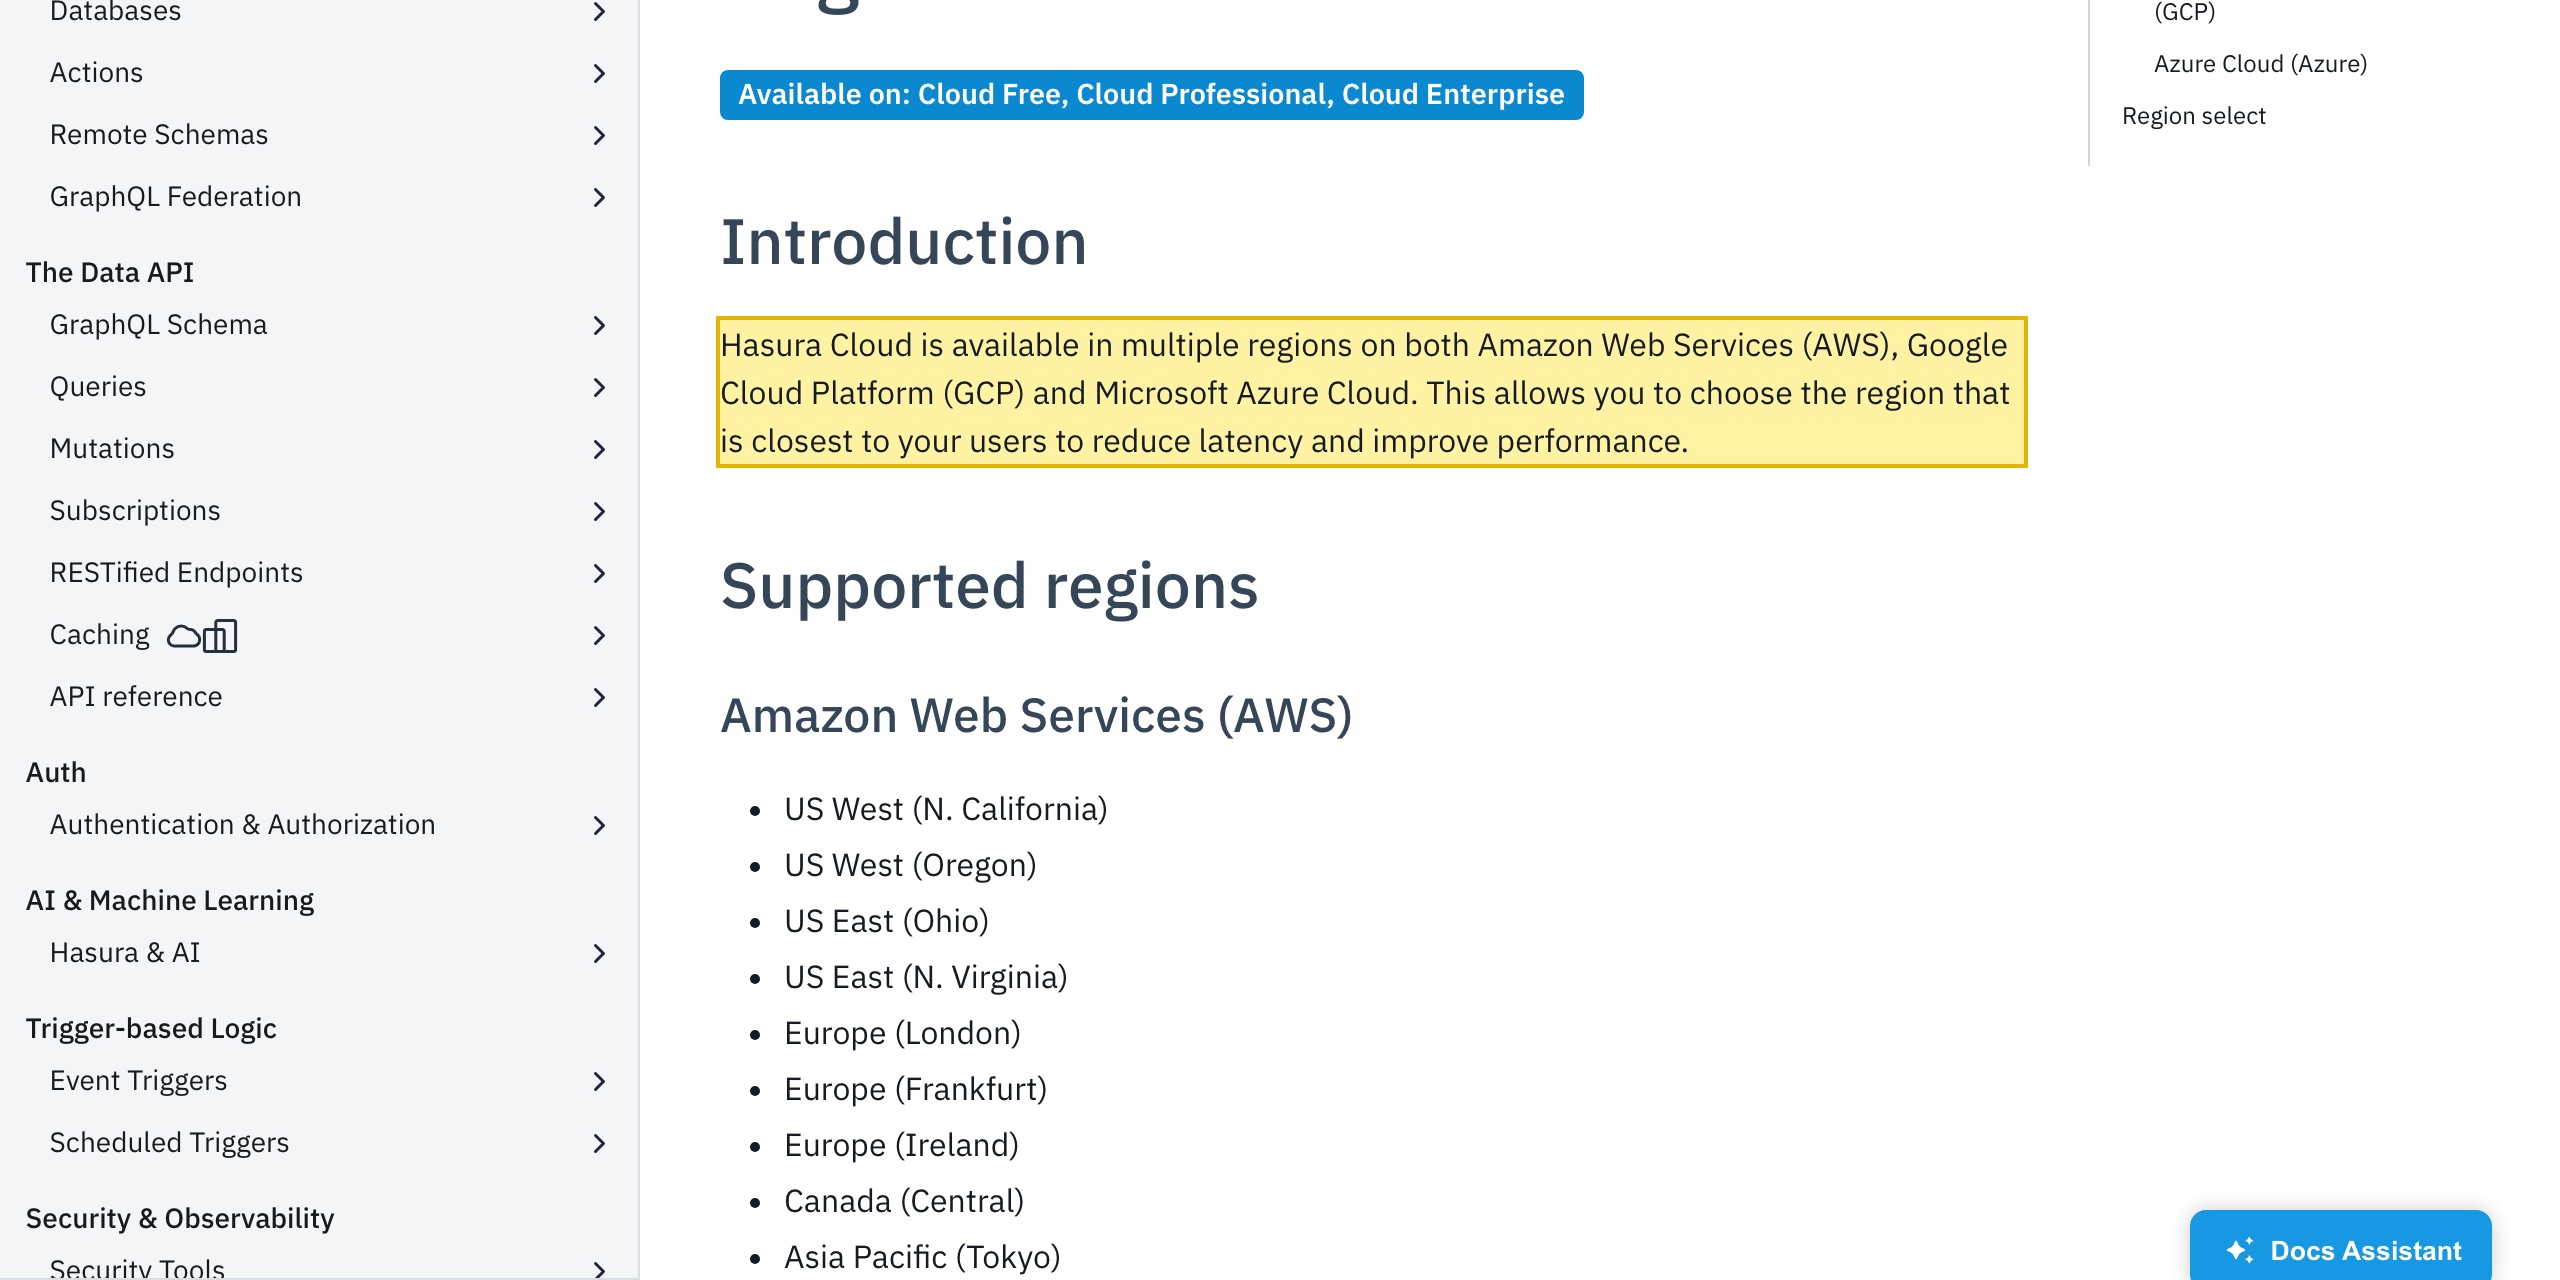
Selon la propre documentation des régions Cloud de Hasura, "Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud" — une liste de régions qui va des États-Unis et de l'Europe à Tokyo, Singapour, Sydney et Mumbai, rien de tout cela sur le continent. Parce que l'API se trouve à l'étranger, chaque requête et mutation que vos utilisateurs chinois font vers leurs propres données personnelles reçoit sa réponse à travers la frontière, et tout ce que Hasura Cloud met en cache repose aussi dans cette région à l'étranger — un transfert transfrontalier d'informations personnelles que la PIPL régit, avec une obligation de localisation pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume. Le tableau ci-dessous est la propre formulation de Hasura et les règles qu'elle déclenche.
Ceci est une image de risque, non un verdict — vos obligations dépendent de ce qui transite par l'API, de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier avec vous votre exposition Hasura →
Aperçu de conformité
- ! Accessible, mais l'API GraphQL est servie depuis des cellules à l'étranger (AWS, GCP, Azure) — aucune région de Chine continentale
- ! Chaque requête et mutation vers les données de vos utilisateurs chinois reçoit sa réponse à travers la frontière
- ! Les données personnelles en transit — et tout ce que Hasura Cloud met en cache — sont traitées à l'étranger au titre de la PIPL
- ✕ Aucune région en Chine ni option de résidence des données sur Hasura Cloud ou Hasura DDN
- ✓ Une voie conforme, déclarée ICP, sur le territoire existe pour l'application devant — sans reconstruction, sans migration
Ce que la documentation officielle de Hasura dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans les propres termes de Hasura : "Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud." Les régions qu'elle liste vont des États-Unis et de l'Europe au Canada (Central), et en Asie-Pacifique à Tokyo, Sydney, Singapour et Mumbai — aucune n'est à l'intérieur de la Chine continentale, et la plus proche, Tokyo ou Singapour, est toujours à l'étranger. | Hasura — Hasura Cloud Regions, consulté le 2026-10-08 |
| Hasura est la couche d'API GraphQL devant vos données, non la base de données elle-même — mais c'est précisément pourquoi cela compte : chaque lecture et écriture que vos utilisateurs chinois font est acheminée à travers un point de terminaison que Hasura Cloud héberge à l'étranger, de sorte que leurs informations personnelles quittent le pays à chaque requête. La PIPL régit ce transfert transfrontalier : le responsable des informations personnelles — vous, le client de Hasura, non Hasura — doit donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). | PIPL chapitre III, articles 38 à 43 |
| L'exposition croît avec le volume et le rôle, non simplement avec l'usage de l'outil : au titre des règles transfrontalières de données de la CAC de mars 2024, un non-opérateur d'infrastructure d'information critique transférant les informations personnelles non sensibles de moins de 100 000 individus sur une année civile est exempté de l'évaluation de sécurité, du contrat type et de la certification — au-dessus de ce seuil, l'un de ces mécanismes s'applique. | CAC — Dispositions sur la promotion et la régulation des flux transfrontaliers de données, mars 2024 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées à l'intérieur du continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) — une obligation qu'aucune région Hasura à l'étranger ne peut satisfaire. La déclaration ICP distincte dont un public continental a besoin n'est pas la porte de Hasura : une API ne sert aucun site public propre, de sorte que cette obligation se situe sur l'application devant Hasura, si elle fait face à des utilisateurs chinois. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 8 octobre 2026.
Pour un public de Chine continentale, la question qui décide au sujet de Hasura n’est pas à quelle vitesse l’API répond — c’est l’endroit où les données derrière cette API ont le droit de vivre, et l’endroit où l’API qui les sert tourne. Hasura vous donne une API GraphQL instantanée par-dessus vos données existantes ; c’est la couche devant votre base de données, non la base de données elle-même. Son hébergement managé — Hasura Cloud, et son successeur Hasura DDN — exploite cette couche d’API sur des clouds à l’étranger, sans région à l’intérieur de la Chine continentale. Le point de terminaison est accessible à travers la frontière ; ce à quoi le droit chinois répond, c’est que chaque requête vers les données personnelles de vos utilisateurs reçoit sa réponse à l’étranger, et que rien dans ce service managé ne se trouve sur le continent.
Hasura en Chine en un coup d’œil
| Ce qui le détermine | Où Hasura se situe pour la Chine |
|---|---|
| Ce qu'est Hasura | Une API GraphQL (et REST) instantanée par-dessus vos sources de données existantes — la couche que votre application interroge, non la base de données de référence. L'endroit où cette API tourne, et l'endroit où voyagent les données qu'elle sert, est la question qui décide. |
| Où elle tourne | Hasura Cloud est “available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud” — aux États-Unis, au Canada et en Europe, et en Asie-Pacifique à Tokyo, Sydney, Singapour et Mumbai. Aucune région n'est à l'intérieur de la Chine continentale ; son successeur, Hasura DDN, exploite son data plane sur ces mêmes clouds à l'étranger. |
| Les données de vos utilisateurs chinois | Chaque requête et mutation reçoit sa réponse depuis le point de terminaison à l'étranger, de sorte que les données personnelles quittent le pays à chaque requête ; les réponses que Hasura Cloud met en cache reposent aussi à l'étranger. Un transfert transfrontalier que la PIPL régit. |
| Résidence des données | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Aucune région Hasura à l'étranger ne peut satisfaire cette obligation. |
| Déclaration ICP | Pas la porte de Hasura. Une API ne sert aucun site public, de sorte que la déclaration ICP dont un public continental a besoin se situe sur l'application devant Hasura, non sur la couche d'API elle-même. |
Votre couche d’API tourne à l’étranger — et les données qu’elle sert aussi
Le travail de Hasura est d’exposer une API GraphQL par-dessus les données que vous détenez déjà, et son hébergement managé exploite cette API à l’étranger. Dans la propre documentation des régions Cloud de Hasura, “Hasura Cloud is available in multiple regions on both Amazon Web Services (AWS), Google Cloud Platform (GCP) and Microsoft Azure Cloud,” et les régions qu’elle offre vont des États-Unis et du Canada à l’Europe jusqu’à Tokyo, Sydney, Singapour et Mumbai — pas une sur le continent, la plus proche restant à l’étranger. Le Data Delivery Network (DDN) plus récent de Hasura est construit de la même façon, exploitant son data plane sur ces mêmes clouds à l’étranger. Cette géographie règle la question Chine avant que la moindre requête ne soit chronométrée : le point de terminaison qui répond à vos utilisateurs chinois se trouve hors du pays, et chaque lecture et écriture qu’ils font est acheminée à travers lui.
Une passerelle n’est pas une copie — les données personnelles elles-mêmes franchissent la frontière
Il est tentant de traiter une couche d’API comme une plomberie inoffensive, mais avec Hasura, ce qui franchit la frontière, ce sont les données personnelles elles-mêmes. Chaque requête GraphQL lit les dossiers de vos utilisateurs à travers le point de terminaison à l’étranger ; chaque mutation les réécrit à travers lui ; et là où vous activez la mise en cache des réponses de Hasura Cloud, les données qu’une requête a renvoyées peuvent reposer dans cette région à l’étranger plutôt que de simplement y transiter. Ainsi, une application — ou un utilisateur — en Chine continentale qui parle à un point de terminaison Hasura Cloud échange des informations personnelles à travers la frontière en continu, non une seule fois. Au titre de la loi chinoise sur la protection des informations personnelles, à la fois ce flux continu et toute mise en cache à l’étranger sont un transfert transfrontalier, et l’obligation retombe sur vous — le responsable — non sur Hasura : information, consentement distinct, et un mécanisme de transfert franchi. Ajuster l’aller-retour ne change pas l’endroit où les données sont traitées ; c’est la partie qu’une correction de performance ne peut pas atteindre. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité), et aucune région Hasura à l’étranger ne peut satisfaire cela.
L’ICP est la porte de l’application, non celle de l’API — et le dire compte
Il serait facile d’agrafer un avertissement ICP sur chaque page Chine, mais il n’a pas sa place sur la couche Hasura. Une déclaration ICP (ICP 备案) au titre du décret du Conseil des affaires de l’État n° 292 et du décret du MIIT n° 33 s’attache à un site web tourné vers le public et à l’hébergement continental qui le sert — et une API ne sert aucun site public propre. Cette obligation se situe donc sur l’application devant votre point de terminaison Hasura, là où elle fait face à un public chinois, non sur la couche d’API. Le poids de conformité de Hasura est plus lourd à un endroit plus étroit : la résidence des données et le flux transfrontalier. Garder les deux portes distinctes vous dit exactement quel risque vit où, plutôt que de brouiller une question de données en une question de licence.
Ceci est une carte des risques, non un verdict : savoir si une obligation de localisation s’applique, et quel mécanisme transfrontalier convient, dépend de votre entité, de la quantité de données personnelles que vous traitez, et de qui elles sont — à régler avec un conseil avant de construire.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous continuez de construire sur Hasura. Nous ajoutons la pièce qu’une couche d’API à l’étranger ne peut pas fournir à elle seule : une diffusion déclarée ICP depuis l’intérieur du continent pour l’application qui appelle votre API, avec tout stockage en Chine que vos obligations de résidence des données exigent — placée autour du stack que vous exploitez déjà, sans reconstruction, sans seconde base de code, et sans déménagement hors de Hasura. Notre équipe Chine cartographie votre exposition PIPL transfrontalière et de localisation des données au regard de votre entité et de vos volumes de données, puis met en place la diffusion et le stockage sur le territoire dont une présence conforme en Chine a besoin, tandis que votre API GraphQL continue de tourner exactement là où elle le fait déjà.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Hasura stocke-t-il les données des utilisateurs chinois à l'intérieur de la Chine ?
Non. L'hébergement managé de Hasura — Hasura Cloud, et son successeur Hasura DDN — n'exploite la couche d'API que sur des clouds à l'étranger (AWS, GCP et Azure), et sa propre documentation des régions ne liste aucune région de Chine continentale. De sorte que les requêtes et mutations que vos utilisateurs chinois font reçoivent leur réponse à l'étranger, et toutes les réponses que Hasura Cloud met en cache reposent là-bas aussi ; leurs données personnelles sont traitées hors du continent.
Est-il contraire à la loi d'utiliser Hasura en Chine ?
Pas intrinsèquement. Le problème est le transfert transfrontalier d'informations personnelles à travers une API à l'étranger, que la PIPL permet si vous donnez une information, obtenez un consentement distinct et satisfaites un mécanisme de transfert. Savoir si vous portez aussi une obligation de localisation des données dépend de votre rôle (par exemple, si vous êtes un opérateur d'infrastructure d'information critique) et du volume d'informations personnelles que vous traitez. Traitez cela comme un risque à évaluer avec un conseil, non comme une interdiction générale.
21YunBox peut-il aider à rendre notre configuration Hasura conforme en Chine ?
Oui. Notre équipe Chine peut évaluer l'exposition transfrontalière et de résidence des données pour vos volumes de données et votre rôle, et mettre en place la diffusion conforme, déclarée ICP, sur le territoire pour l'application devant votre API — et, là où le droit exige que les données de vos utilisateurs chinois restent sur le continent, un stockage sur le territoire — sans reconstruction ni déménagement hors de Hasura. Contactez-nous pour traiter votre cas précis.