¿Funciona AWS Amplify en China? Registro ICP, PIPL y las dos puertas
AWS Amplify puede desplegar su aplicación para China, pero una cuenta estándar de AWS no tiene ninguna región en China continental — de modo que un sitio público en Amplify no puede obtener un registro ICP, y los datos de usuario de su backend de autenticación, datos y almacenamiento residen en el extranjero según la PIPL. Un análisis centrado en el cumplimiento de las dos puertas.
¿Funciona AWS Amplify en China?
AWS Amplify compilará, desplegará y ejecutará su aplicación para visitantes de China continental — pero no abre ninguna de las dos puertas que deciden si puede operar allí. Un sitio público en Amplify no tiene ninguna región en el continente sobre la que presentar un registro ICP, y los datos de usuario de su backend residen en el extranjero según la PIPL.
Amplify es, en palabras de AWS, “everything you need to build web and mobile apps” (todo lo que necesita para crear aplicaciones web y móviles): aloja su frontend “backed by Amazon CloudFront's content delivery network (CDN)” (respaldado por la red de entrega de contenidos (CDN) de Amazon CloudFront) y aprovisiona el backend — autenticación, datos y almacenamiento — que contiene las cuentas, los perfiles y los archivos de sus usuarios. Servido a China desde una cuenta global estándar de AWS, ese frontend no tiene ninguna región en China continental a la que vincular un registro ICP, y la información personal del backend se almacena fuera del continente: una transferencia transfronteriza regida por la PIPL. AWS sí opera dentro del continente, pero solo como una partición separada gestionada por Sinnet y NWCD, en una cuenta de China distinta con su propio registro ICP — no un interruptor en la cuenta que ya tiene. La tabla siguiente recoge la redacción de la propia AWS y la norma que activa cada puerta.
Esto es un mapa de riesgo, no un veredicto — qué puerta se aplica depende de su entidad, de sus datos y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ✕ Una aplicación pública servida desde Amplify en el extranjero no puede obtener un registro ICP
- ! El backend de Amplify almacena datos de usuarios — en el extranjero, la PIPL regula la transferencia
- ! Ninguna región de Amplify en China continental en una cuenta estándar de AWS
- ! AWS China es otra cuenta, otro operador y otro registro ICP — no un interruptor
- ✓ Las regiones de AWS en China sí mantienen los datos dentro del país — a través de una entidad china
Lo que la documentación oficial de AWS Amplify dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Amplify es una plataforma full-stack, así que contiene las dos mitades del problema — su frontend y los datos de sus usuarios. AWS define Amplify como “everything you need to build web and mobile apps” (todo lo que necesita para crear aplicaciones web y móviles) y lo presenta como el paso “from frontend to fullstack” (del frontend al full-stack): aloja el frontend web y móvil y aprovisiona el backend — autenticación (“Enable secure authentication flows and control access to data, files, and more”: habilitar flujos de autenticación seguros y controlar el acceso a datos, archivos y más), datos (“Build secure, real-time APIs backed by AWS databases”: crear API seguras y en tiempo real respaldadas por bases de datos de AWS) y almacenamiento (“Store and manage app content and data”: almacenar y gestionar el contenido y los datos de la aplicación). Ese backend es donde reside la información personal de sus usuarios. | Página de producto de AWS Amplify (aws.amazon.com/amplify), consultado el 2026-10-07 |
| Amplify Hosting sirve desde una CDN global en el extranjero — lo que no deja nada en el continente sobre lo que presentar un registro ICP. AWS describe Amplify Hosting como la distribución de su aplicación “backed by Amazon CloudFront's content delivery network (CDN).” (respaldada por la red de entrega de contenidos (CDN) de Amazon CloudFront). Un sitio público servido a visitantes del continente activa un registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) vinculado a un recurso de alojamiento situado físicamente en China — y un edge en el extranjero no puede llevarlo. | AWS Amplify Hosting (aws.amazon.com/amplify/hosting), consultado el 2026-10-07; Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
| En una cuenta estándar de AWS, Amplify no tiene ninguna región en China continental. La propia referencia de AWS “AWS Amplify endpoints and quotas” enumera las regiones en las que se ejecuta Amplify — en EE. UU., Canadá, Europa, Oriente Medio, Sudamérica y Asia-Pacífico (las más cercanas, Hong Kong, Singapur y Tokio) — y ninguna está dentro de China continental. Así, una aplicación global de Amplify solo llega a China desde edges en el extranjero, sin ninguna región dentro del país sobre la que presentar un registro ICP o en la que almacenar datos. | AWS General Reference — AWS Amplify endpoints and quotas (docs.aws.amazon.com), consultado el 2026-10-07 |
| AWS sí opera en China continental — pero como una partición separada, no como un ajuste que se activa. En palabras de la propia AWS, los clientes en China “are required to sign up for a separate set of account credentials,” (deben registrarse con un conjunto separado de credenciales de cuenta), las “credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa,” (credenciales globales existentes no podrán acceder a recursos de las regiones de Amazon Web Services en China, y viceversa) y las regiones están “operated” (operadas) por socios chinos — Pekín por Sinnet, Ningxia por NWCD. Registrarse exige “a valid Chinese business license issued by the Bureau of Industry and Commerce.” (una licencia comercial china válida expedida por la Oficina de Industria y Comercio). Llevar allí una aplicación de Amplify supone otra entidad, otra cuenta y otro registro ICP — no un interruptor. | Amazon Web Services in China — FAQs (amazonaws.cn), consultado el 2026-10-07; Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
| Mantenga el backend en una cuenta global y los datos de sus usuarios serán una transferencia transfronteriza. Como la referencia de endpoints de Amplify de AWS no enumera ninguna región en China continental, las cuentas, los perfiles y los archivos que Amplify almacena para sus usuarios en China residen en una región que no es de China — información personal que sale del continente. La PIPL lo regula como una transferencia transfronteriza (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–43); para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, en cambio, debe almacenarse en China (artículo 40; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). | AWS General Reference — AWS Amplify endpoints and quotas (docs.aws.amazon.com), consultado el 2026-10-07; PIPL, artículos 38–43 y 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para un público en China continental, la primera pregunta sobre AWS Amplify no es la rapidez con que se muestra — es si usted está autorizado a servir desde él y si los datos de sus usuarios pueden residir donde Amplify los guarda. Amplify es una plataforma full-stack: aloja su frontend en el edge global de AWS y ejecuta el backend que almacena las cuentas, los perfiles y los archivos de sus usuarios. Diríjalo a China desde una cuenta estándar de AWS y se derivan dos cosas que ningún ajuste cambia — el sitio público no tiene ninguna región en el continente a la que vincular un registro ICP, y los datos personales del backend se convierten en una transferencia transfronteriza regida por la ley china. AWS sí opera dentro del continente, pero solo a través de una partición separada, gestionada por socios, a la que se accede con una entidad china y una cuenta completamente nueva. Llegar a Amplify es la mitad fácil; la exposición está en la licencia y en la residencia de los datos.
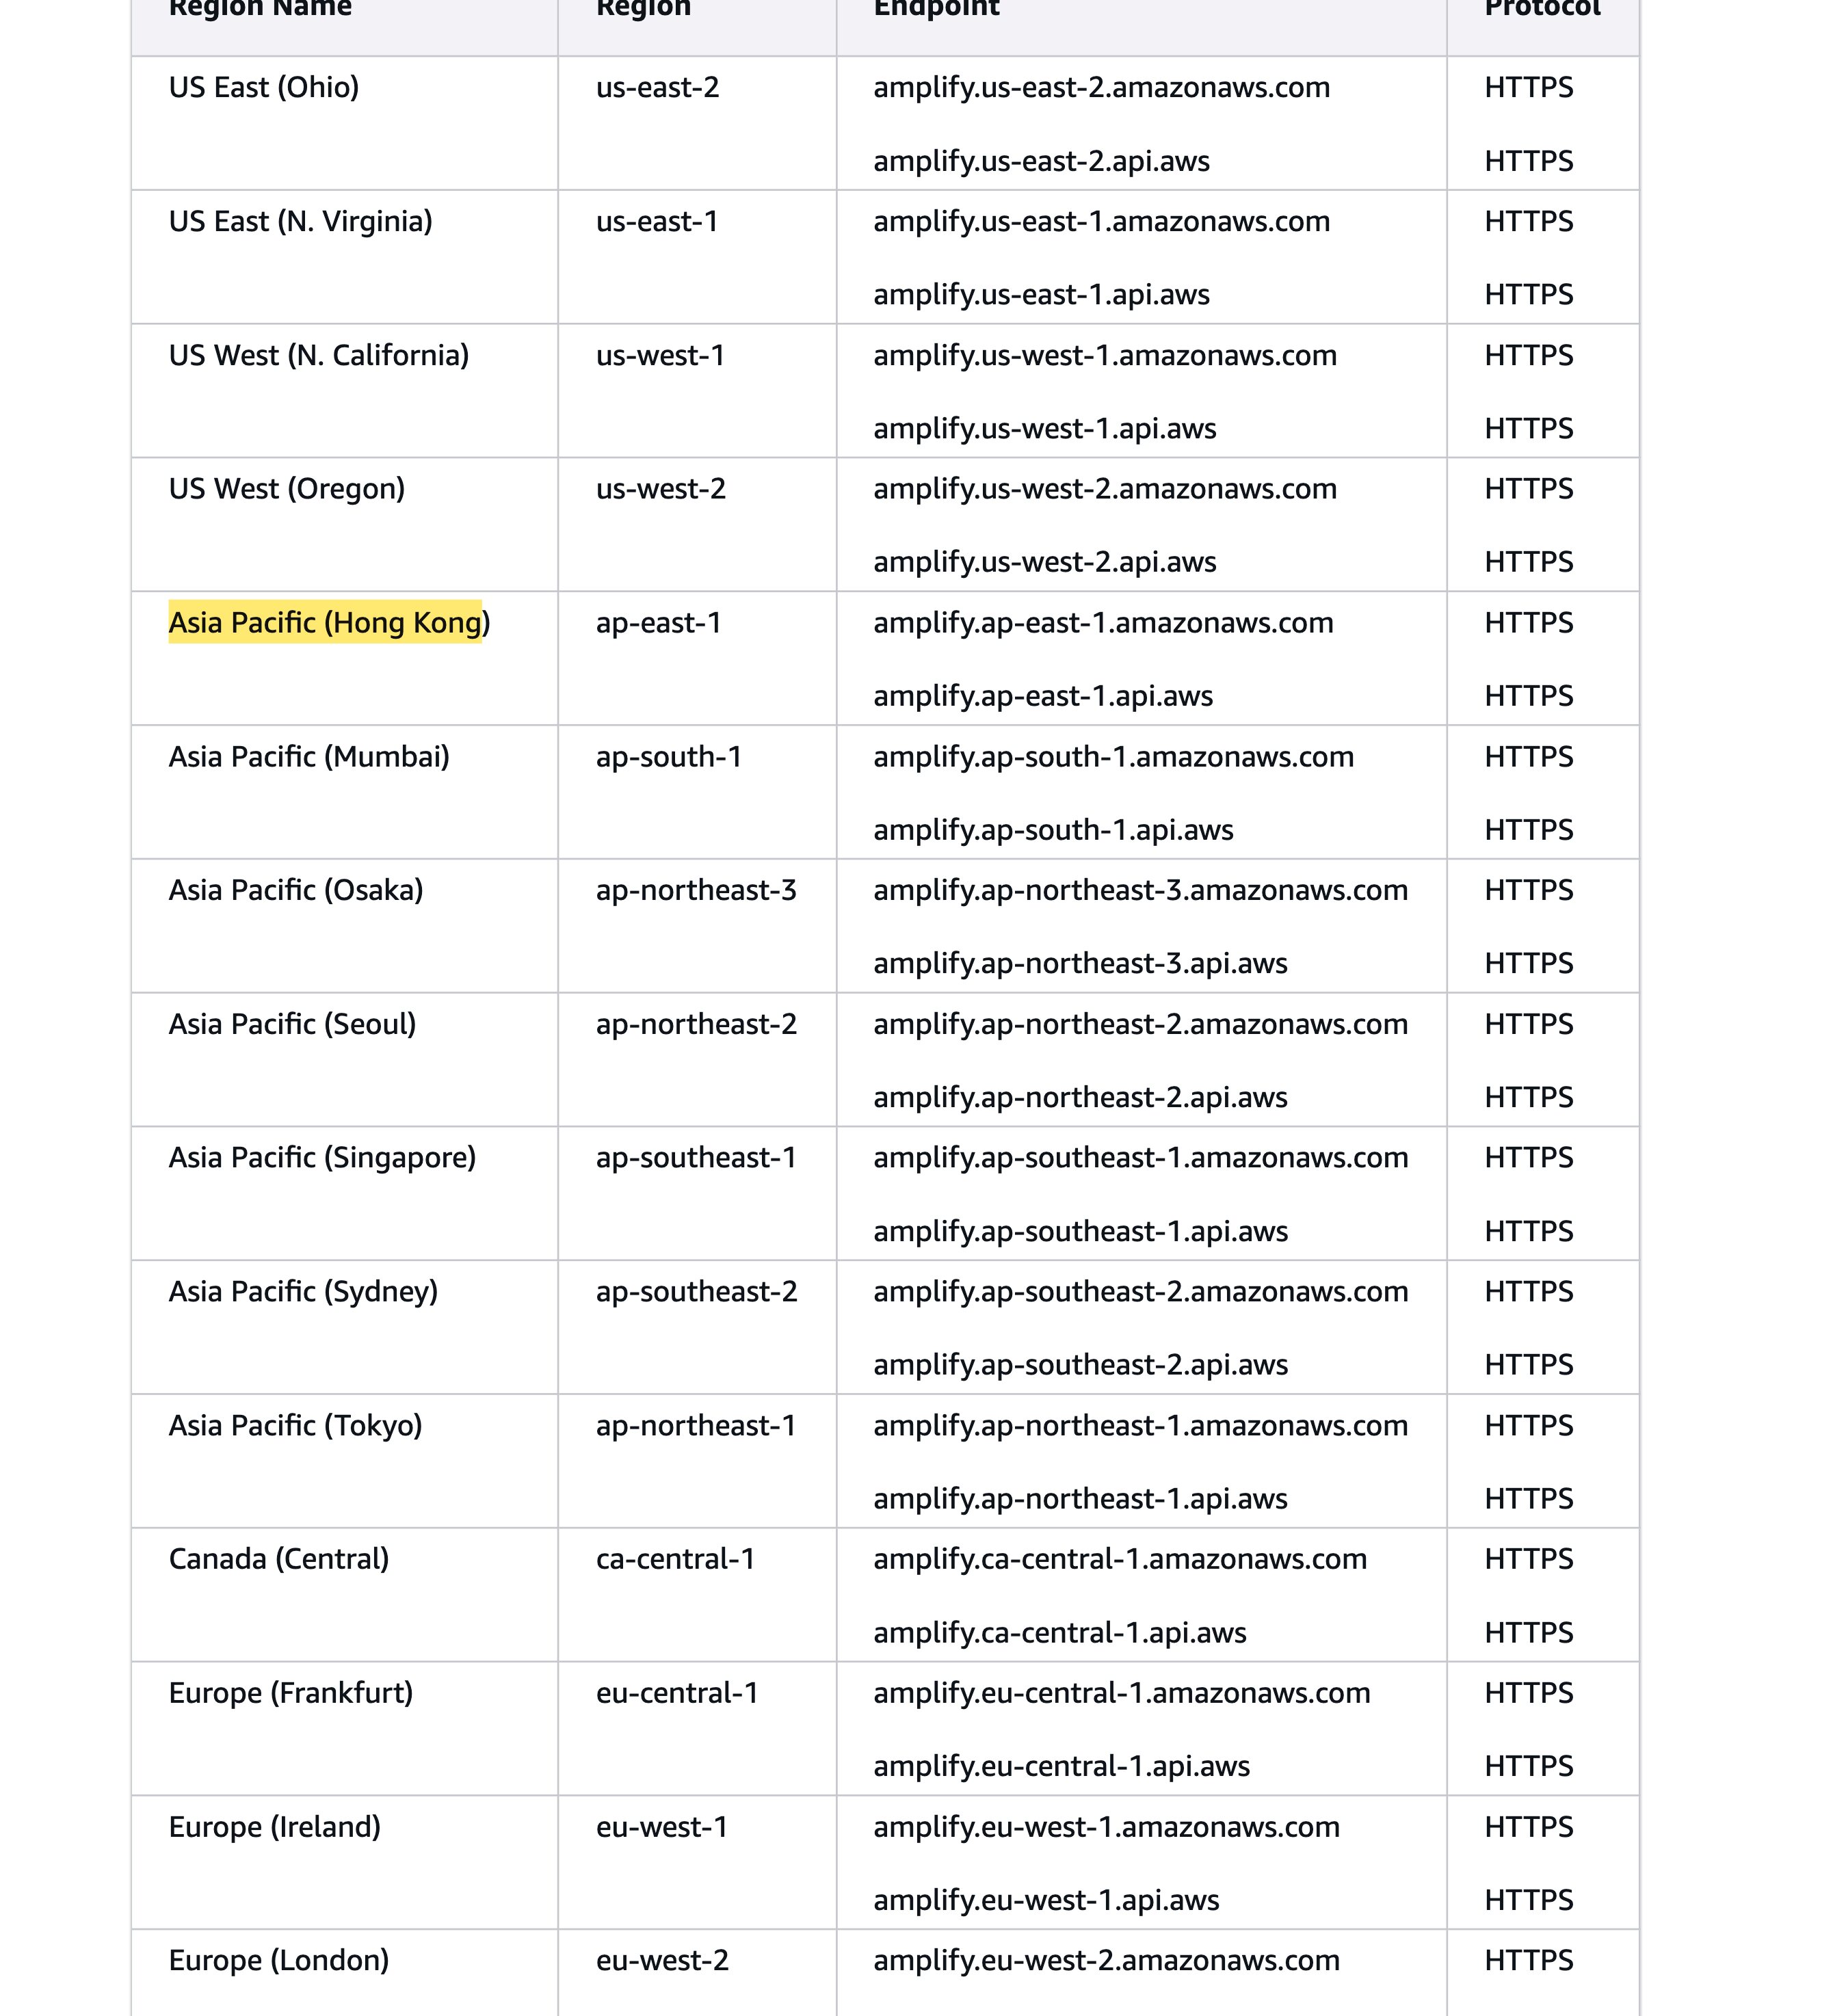
cn-north-1 (Pekín) y cn-northwest-1 (Ningxia), de la partición de China, porque están en una cuenta de AWS separada a la que se accede a través de otro operador. En una cuenta estándar de AWS no hay ninguna región en el continente sobre la que presentar un registro ICP. Fuente: docs.aws.amazon.com — AWS Amplify endpoints and quotasAWS Amplify en China de un vistazo
| Qué lo decide | En los propios términos de AWS Amplify |
|---|---|
| Dónde se ejecuta | Amplify se ejecuta en las regiones globales de AWS — EE. UU., Canadá, Europa, Oriente Medio, Sudamérica y Asia-Pacífico (las más cercanas: Hong Kong, Singapur, Tokio). La propia referencia de endpoints de AWS no enumera ninguna región en China continental en una cuenta estándar. |
| Cómo se entrega | El frontend se sirve “backed by Amazon CloudFront's content delivery network (CDN)” (respaldado por la red de entrega de contenidos (CDN) de Amazon CloudFront) — una red edge global. En una cuenta estándar, ese edge llega a China desde el extranjero, no desde dentro del continente. |
| Servir al público | Un sitio servido a visitantes del continente necesita un registro ICP vinculado a un alojamiento dentro del país. Sin ninguna región en el continente en su cuenta, Amplify no ofrece por sí mismo ninguna base sobre la que registrarlo. |
| Los datos de sus usuarios | El backend de Amplify — autenticación, datos y almacenamiento — contiene cuentas, perfiles y archivos subidos. En una cuenta global, esa información personal reside en el extranjero: una transferencia transfronteriza regida por la PIPL, con un deber de residencia para los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes. |
| AWS dentro de China | AWS opera en el continente solo como una partición separada — Pekín “operated” (operada) por Sinnet, Ningxia por NWCD — con un “separate set of account credentials” (conjunto separado de credenciales de cuenta) al que sus credenciales actuales no pueden acceder, y exige una licencia comercial china y su propio registro ICP. |
Primera puerta — un sitio público en Amplify no tiene base en el continente para el registro ICP
Amplify Hosting entrega su frontend desde el edge global de AWS: en palabras de AWS, “backed by Amazon CloudFront’s content delivery network (CDN).” (respaldado por la red de entrega de contenidos (CDN) de Amazon CloudFront). Ese edge está en todas partes salvo en el único lugar que aquí importa — en una cuenta estándar de AWS no existe ninguna región de Amplify en China continental. La propia referencia de AWS “AWS Amplify endpoints and quotas” enumera dónde se ejecuta el servicio — EE. UU., Canadá, Europa, Oriente Medio, Sudamérica y Asia-Pacífico, siendo las más cercanas Hong Kong, Singapur y Tokio — y ninguna entrada está dentro de China continental.
Eso resuelve la cuestión de la licencia antes de que el rendimiento entre en juego. Un sitio web público entregado a visitantes del continente activa un registro ICP (ICP 备案) conforme a la Orden núm. 292 del Consejo de Estado y la Orden núm. 33 del MIIT, y ese registro tiene que vincularse a un recurso de alojamiento situado físicamente en el continente. Una aplicación estándar de Amplify no tiene ninguno, así que no hay nada en ella sobre lo que registrar. Es aquí donde se agota el «ya construimos sobre Amplify»: llegar a China desde un edge de CloudFront en el extranjero no equivale a estar autorizado para operar allí, y ningún ajuste de compilación hace aparecer la base dentro del país que exige un registro.
Segunda puerta — el backend de Amplify sitúa en el extranjero los datos de sus usuarios
Amplify no es solo alojamiento. AWS lo presenta como una forma de pasar “from frontend to fullstack,” (del frontend al full-stack), aprovisionando un backend que gestiona “secure authentication flows,” (flujos de autenticación seguros), “secure, real-time APIs backed by AWS databases,” (API seguras y en tiempo real respaldadas por bases de datos de AWS) y almacenamiento para “store and manage app content and data.” (almacenar y gestionar el contenido y los datos de la aplicación). En la práctica, esas funciones se apoyan en servicios conocidos de AWS — Amazon Cognito para la autenticación, AWS AppSync y Amazon DynamoDB para los datos, Amazon S3 para el almacenamiento — y en conjunto contienen exactamente el material que interesa a la ley china de privacidad: las cuentas, los perfiles y los archivos subidos de sus usuarios.
Ejecute ese backend en una cuenta global y la información personal de sus usuarios chinos residirá en una región que no es de China — fuera del continente. Conforme a la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza, y el responsable del tratamiento — usted, no AWS — debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 43 de la PIPL). Si es usted un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China tiene que almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que una región de AWS en el extranjero no puede cumplir.
AWS dentro de China es una partición separada, no un interruptor
AWS sí opera dentro del continente — a través de las regiones de Pekín (cn-north-1) y Ningxia (cn-northwest-1) —, pero esa partición está aislada de la cuenta que usted ya tiene. En palabras de la propia AWS, los clientes en China “are required to sign up for a separate set of account credentials,” (deben registrarse con un conjunto separado de credenciales de cuenta), las “credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa,” (credenciales globales existentes no podrán acceder a recursos de las regiones de Amazon Web Services en China, y viceversa), y las regiones las gestionan socios chinos: Pekín “operated” (operada) por Sinnet, Ningxia por NWCD. Para registrarse, una empresa debe aportar “a valid Chinese business license issued by the Bureau of Industry and Commerce,” (una licencia comercial china válida expedida por la Oficina de Industria y Comercio), y un sitio público allí sigue necesitando su propio registro ICP, presentado a través del operador.
Así que ni siquiera la ruta dentro del país es un interruptor en su aplicación de Amplify. Es otra parte contratante, otra cuenta, una entidad jurídica china y un registro ICP — y si la partición de China ofrece siquiera las funciones de Amplify de las que depende su aplicación es algo que hay que confirmar en la propia documentación de esa partición, no una suposición heredada de AWS global.
Esto es un mapa de riesgo, no un veredicto: que necesite un registro ICP, almacenamiento de datos dentro del país o ambas cosas depende de qué sirve, de cuántos datos personales conserva y de quiénes son sus usuarios — conviene resolverlo con asesoría legal antes de construir.
Dónde encaja 21YunBox — una capa de cumplimiento, no una migración
Siga desplegando con Amplify exactamente como ahora — el mismo repositorio, la misma compilación, el mismo backend de autenticación, datos y almacenamiento. Lo que Amplify le deja organizar por su cuenta, lo añadimos nosotros: una entrega legal, con registro ICP, desde dentro del continente, situada por delante del origen que Amplify ya sirve — sin reconstruir, sin una base de código paralela y sin una segunda nube que operar. Nuestro equipo de China determina qué puerta le corresponde, evalúa su exposición en materia de ICP para la aplicación pública y su exposición transfronteriza y de residencia según la PIPL para el backend, y pone en marcha la entrega dentro del país de la que depende una presencia conforme en China, mientras su stack de Amplify se queda justo donde está.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Podemos simplemente añadir una región de China a nuestra aplicación actual de AWS Amplify?
No activando un ajuste. En una cuenta estándar de AWS, Amplify no tiene ninguna región en China continental — la referencia de endpoints de AWS no enumera ninguna —, así que una aplicación global de Amplify solo llega a China desde edges en el extranjero. AWS opera dentro del continente solo como una partición separada gestionada por Sinnet (Pekín) y NWCD (Ningxia), en una cuenta de China distinta a la que, según AWS, las credenciales existentes “will not be able to access” (no podrán acceder), y esa cuenta exige una licencia comercial china válida. Es otra entidad y otro contrato, no un selector de región.
¿Es un problema que los datos de nuestros usuarios estén en el backend de Amplify?
Puede serlo. El backend de Amplify — autenticación, datos y almacenamiento — contiene las cuentas, los perfiles y los archivos subidos de sus usuarios. Servida desde una cuenta global de AWS, esa información personal reside fuera de China continental, lo que la PIPL trata como una transferencia transfronteriza que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). Si es usted un operador de infraestructuras de información críticas o trata grandes volúmenes, puede que los datos tengan que permanecer en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Trátelo como un riesgo que confirmar con su asesoría legal, no como un sí o un no rotundos.
¿Puede 21YunBox ayudarnos a que nuestra aplicación de AWS Amplify funcione en China?
Sí. Nuestro equipo de China puede determinar qué puerta se aplica — evaluando su exposición en materia de ICP para la aplicación pública y su exposición transfronteriza y de residencia de datos según la PIPL para el backend, en función de su entidad, sus volúmenes de datos y sus usuarios — y poner en marcha la entrega dentro del país, con registro ICP, que exige una presencia conforme en China, por delante del stack de Amplify que ya utiliza. Póngase en contacto para analizar su caso concreto.