AWS Amplifyは中国本土で使えるか:ICP、PIPL、二つの扉
AWS Amplifyはアプリを中国向けにデプロイできますが、標準のAWSアカウントには中国本土リージョンがありません——ので、公開のAmplifyサイトはICP備案できず、その認証・データ・ストレージのバックエンドにあるユーザーデータはPIPLの下でオフショアに置かれます。二つの扉を、コンプライアンス起点で読み解きます。
AWS Amplifyは中国本土で使えるか
AWS Amplifyは中国本土の訪問者向けにアプリをビルド・デプロイ・実行しますが、そこで運用してよいかを決める二つの扉のどちらもクリアしません。公開のAmplifyサイトにはICP備案をかける本土リージョンがなく、そのバックエンドのユーザーデータはPIPLの下でオフショアに置かれます。
AmplifyはAWSの言葉で「ウェブとモバイルのアプリを作るのに必要なすべて」です:フロントエンドを「Amazon CloudFrontのCDNに支えられて」ホストし、ユーザーのアカウント・プロフィール・ファイルを保持するバックエンド——認証・データ・ストレージ——をプロビジョニングします。標準のグローバルAWSアカウントから中国に提供すると、そのフロントエンドにはICP備案を紐づける中国本土リージョンがなく、バックエンドの個人情報は本土の外に保存されます:PIPLが規律する越境移転(英語)です。AWSは本土の内側で実際に運用していますが、それはSinnetとNWCDが運営する別建てのパーティション——それ自身のICPを持つ別個の中国アカウント——としてだけであり、すでに持つアカウント上のスイッチではありません。下の表はAWS自身の記述と、各扉が引き起こすルールです。
これは判定ではなくリスクの見取り図です——どの扉が当てはまるかは法人、データ、ユーザーが誰かで変わります。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ✕ オフショアのAmplifyから提供される公開アプリはICP備案できない
- ! Amplifyのバックエンドはユーザーデータを保存する——オフショアで、PIPLがその移転を規律する
- ! 標準のAWSアカウントには中国本土のAmplifyリージョンがない
- ! AWS中国は別建てのアカウント・運営者・ICP備案——トグルではない
- ✓ AWS中国リージョンはデータを国内に留める——中国の法人を通じて
AWS Amplifyの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Amplifyはフルスタックのプラットフォームなので、問題の両半分——フロントエンドとユーザーのデータ——を保持する。AWSはAmplifyを「ウェブとモバイルのアプリを作るのに必要なすべて」と呼び、「フロントエンドからフルスタックへ」進むと売り込む:ウェブ・モバイルのフロントエンドをホストし、バックエンド——認証(「セキュアな認証フローを有効にし、データ・ファイルなどへのアクセスを制御」)、データ(「AWSのデータベースに支えられたセキュアなリアルタイムAPIを構築」)、ストレージ(「アプリのコンテンツとデータを保存・管理」)——をプロビジョニングする。そのバックエンドが、ユーザーの個人情報の在り処だ。 | AWS Amplify product page(aws.amazon.com/amplify、2026-10-07 取得) |
| Amplify HostingはグローバルなオフショアのCDNから提供する——本土にICP備案するものを残さない。AWSはAmplify Hostingを、アプリを「Amazon CloudFrontのCDNに支えられて」配信すると説明する。本土の訪問者に提供される公開サイトは、中国の内側に物理的に置かれたホスティングリソースに紐づくICP備案(国務院令第292号、工業・情報化部令第33号)を発動させる——オフショアのエッジはそれを担えない。 | AWS Amplify Hosting(aws.amazon.com/amplify/hosting、2026-10-07 取得);国務院令第292号;工業・情報化部令第33号 |
| 標準のAWSアカウントでは、Amplifyに中国本土リージョンがない。AWS自身の「AWS Amplify endpoints and quotas」のリファレンスは、Amplifyが動くリージョン——米国・カナダ・欧州・中東・南米・アジアパシフィック(最寄りは香港・シンガポール・東京)——を挙げ、中国本土の内側には一つもない。したがってグローバルなAmplifyアプリは中国にオフショアのエッジからのみ到達し、ICPを届出する、あるいはデータを保存する中国国内のリージョンがない。 | AWS General Reference — AWS Amplify endpoints and quotas(docs.aws.amazon.com、2026-10-07 取得) |
| AWSは中国本土で実際に運用している——しかしフリップする設定ではなく、別建てのパーティションとして。AWS自身の言葉で、中国の顧客は「別建ての一組のアカウント認証情報に登録することを求められ」、既存のグローバルな「認証情報はAWS中国リージョンのリソースにアクセスできず、その逆も同様」で、リージョンは中国のパートナーが「運営」する——北京はSinnet、寧夏はNWCD。登録には「工商行政管理部門が発行する有効な中国の営業許可証」が要る。Amplifyアプリをそこへ持っていくことは、別の法人・アカウント・ICP備案であって——トグルではない。 | Amazon Web Services in China — FAQs(amazonaws.cn、2026-10-07 取得);国務院令第292号;工業・情報化部令第33号 |
| バックエンドをグローバルアカウントに置けば、ユーザーのデータは越境移転だ。AWSのAmplifyエンドポイントのリファレンスが中国本土リージョンを挙げていないため、Amplifyが貴社の中国ユーザーについて保存するアカウント・プロフィール・ファイルは中国以外のリージョンに座る——本土を出る個人情報だ。PIPLはそれを越境移転として規律する(通知、個別の同意、移転メカニズム、第38〜43条)。重要情報インフラ運営者または大量取扱者の場合は、代わりに中国に保存しなければならない(第40条、サイバーセキュリティ法 第39条(旧第37条))。 | AWS General Reference — AWS Amplify endpoints and quotas(docs.aws.amazon.com、2026-10-07 取得);PIPL 第38〜43条・第40条;サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の利用者にとって、AWS Amplifyをめぐる最初の問いは、どれだけ速く描画されるかではありません——そこから提供する資格があるか、そしてユーザーのデータがAmplifyの置く場所に存在してよいか、です。Amplifyはフルスタックのプラットフォームです:フロントエンドをAWSのグローバルエッジでホストし、ユーザーのアカウント・プロフィール・ファイルを保存するバックエンドを動かします。それを標準のAWSアカウントから中国に向けると、どれだけ調整しても変わらない二つのことが続きます——公開サイトにはICP備案をかける本土リージョンがなく、バックエンドの個人データは中国の法が規律する越境移転になります。AWSは本土の内側で実際に運用していますが、それは中国の法人と新規のアカウントで到達する、別建ての、パートナーが運用するパーティションを通じてだけです。Amplifyに到達することは易しい半分であり、ライセンスとデータの国内保存がリスクです。
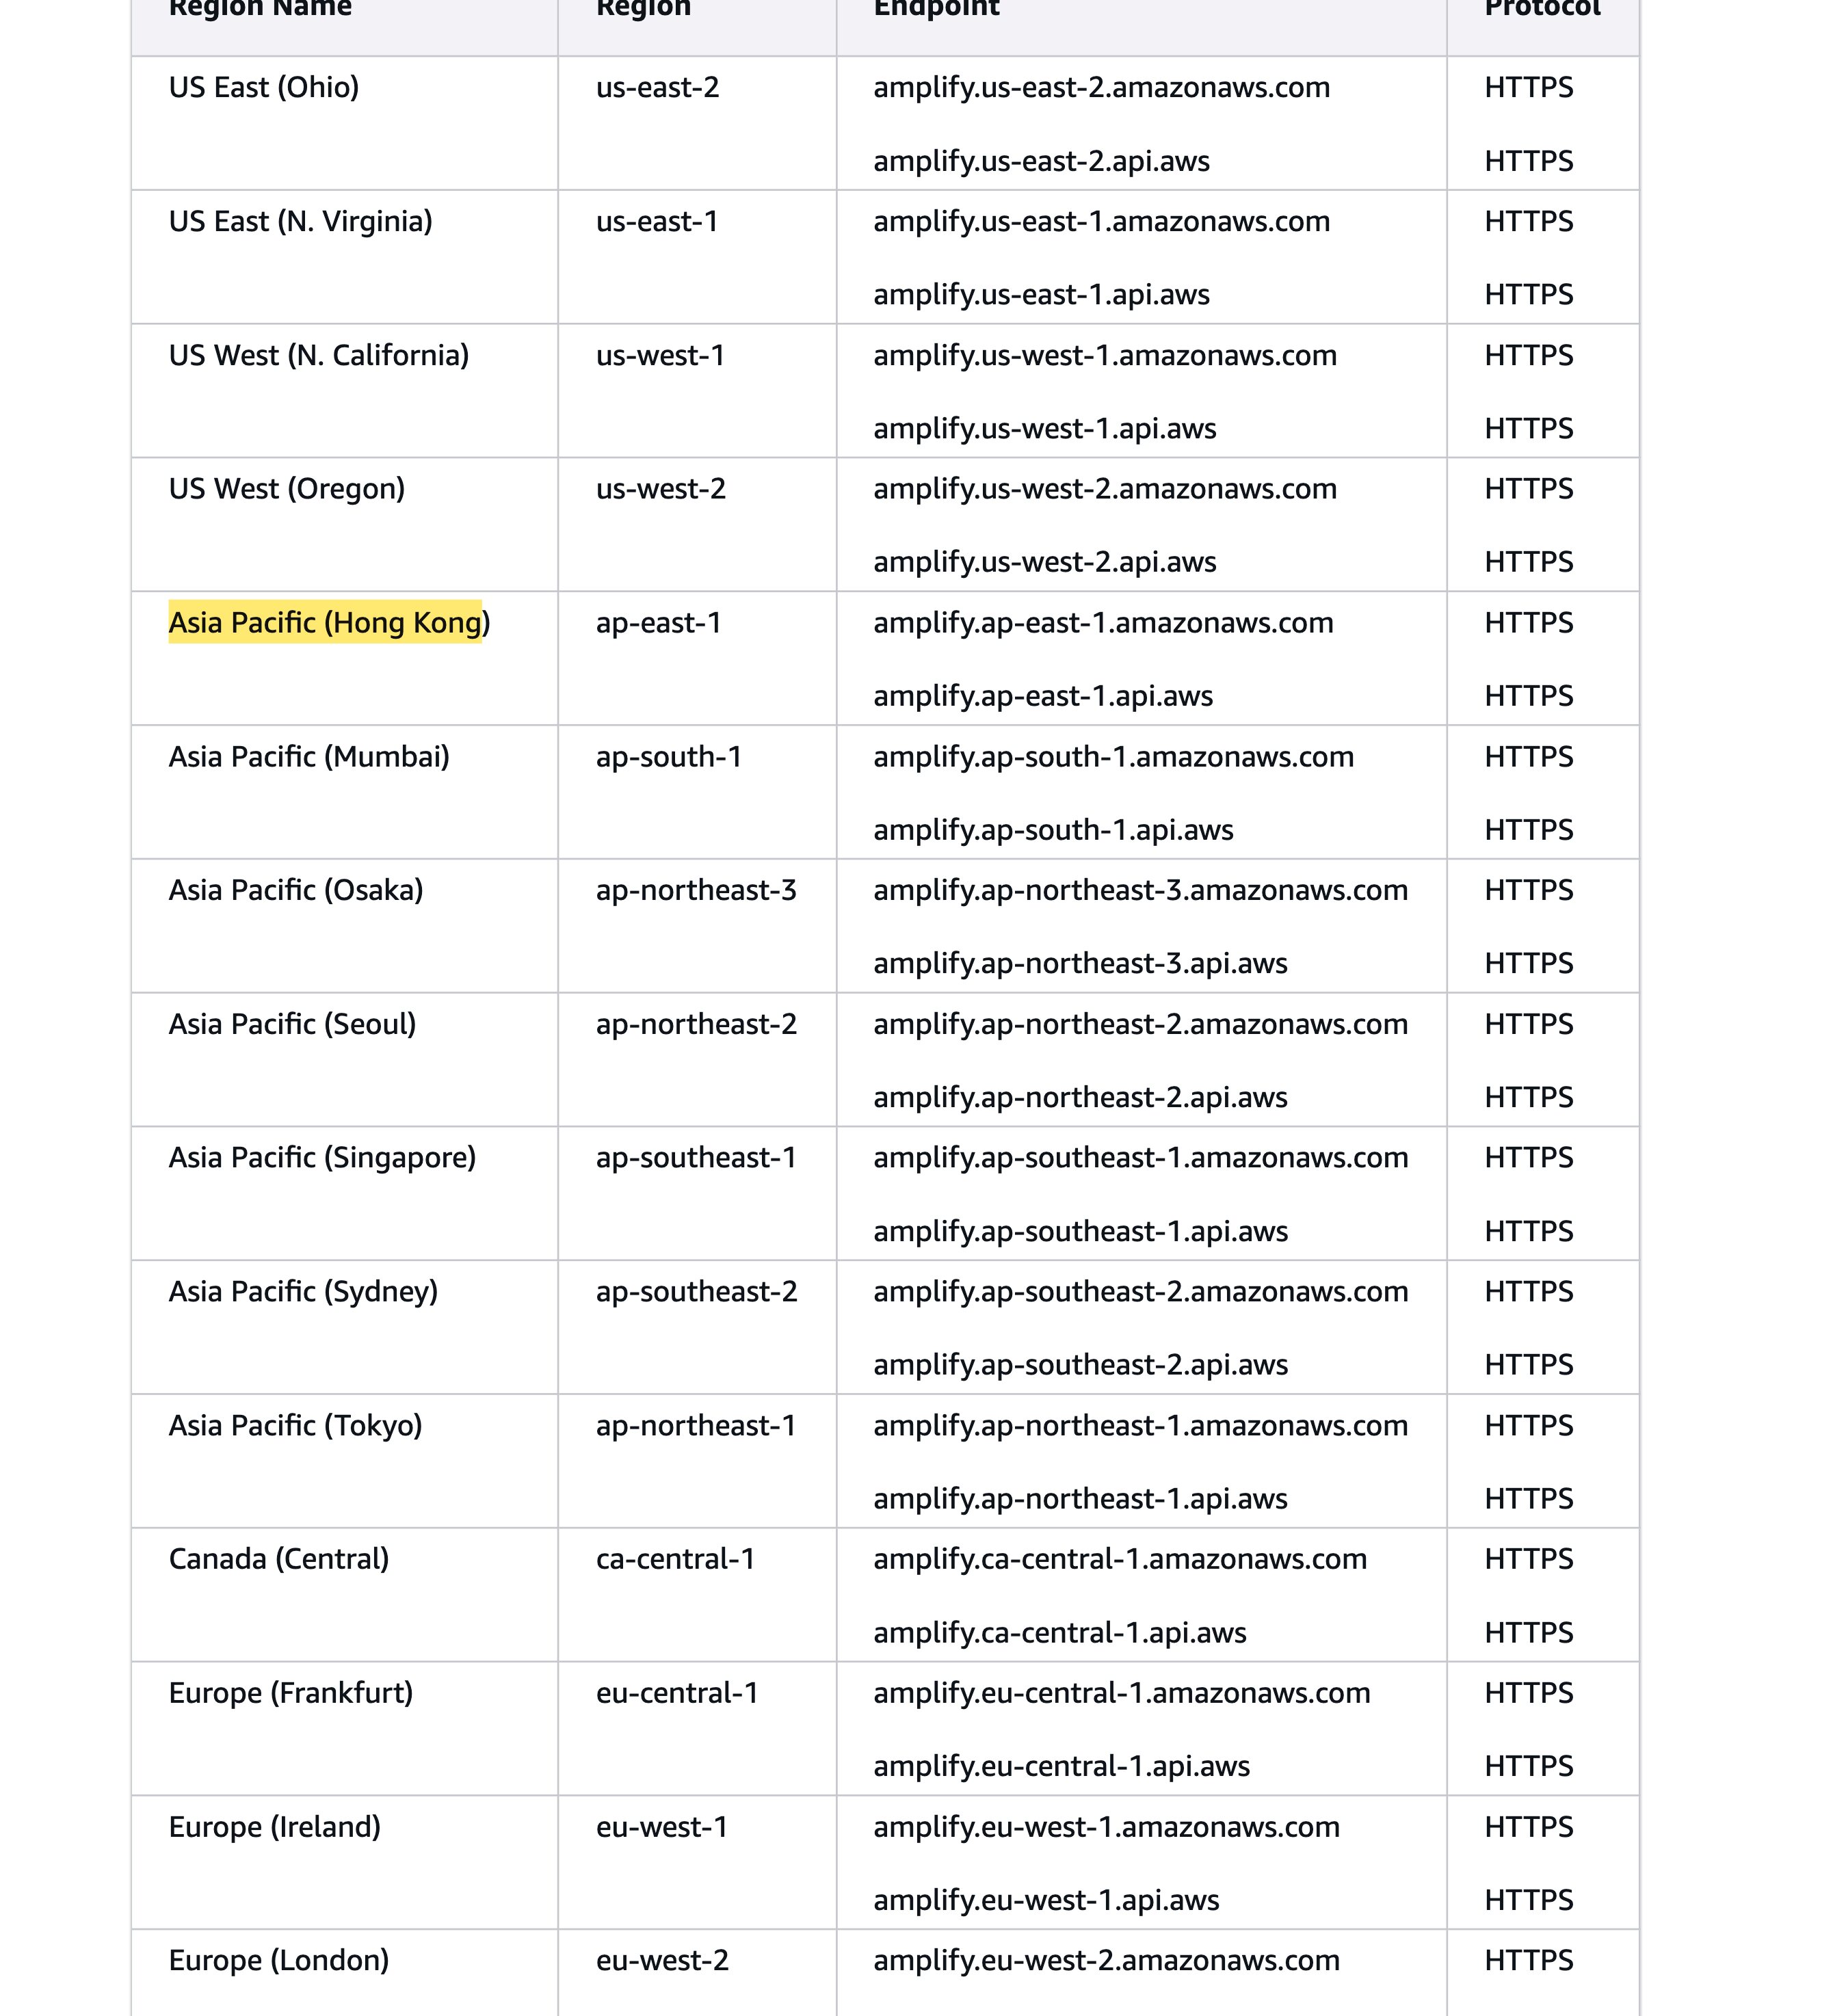
cn-north-1(北京)とcn-northwest-1(寧夏)は、別の運営者を通じて到達する別建てのAWSアカウントに座るため、欠けています。標準のAWSアカウントには、ICPを届出する本土リージョンがありません。出典:docs.aws.amazon.com — AWS Amplify endpoints and quotas中国でのAWS Amplify:ひと目で
| 決め手 | AWS Amplify自身の言葉では |
|---|---|
| どこで動くか | AmplifyはAWSのグローバルリージョン——米国・カナダ・欧州・中東・南米・アジアパシフィック(最寄り:香港、シンガポール、東京)——で動きます。AWS自身のエンドポイントのリファレンスは、標準アカウントに中国本土リージョンを挙げていません。 |
| どう配信されるか | フロントエンドは“backed by Amazon CloudFront's content delivery network (CDN)”(Amazon CloudFrontのCDNに支えられて)提供されます——グローバルなエッジネットワークです。標準アカウントでは、そのエッジは本土の内側からではなく、オフショアから中国に到達します。 |
| 一般公衆に提供すると | 本土の訪問者に提供されるサイトは、中国国内のホスティングに紐づくICP備案を要します。アカウントに本土リージョンがないため、Amplifyには届出する自前の足場がありません。 |
| ユーザーのデータ | Amplifyのバックエンド——認証・データ・ストレージ——はアカウント・プロフィール・アップロードを保持します。グローバルアカウントでは、その個人情報はオフショアに置かれます:PIPLが規律する越境移転で、CIIOや大量取扱者には国内保存の義務が伴います。 |
| 中国の内側のAWS | AWSが本土で動くのは別建てのパーティションとしてだけです——北京はSinnetが「運営」、寧夏はNWCDが運営——既存の認証情報ではアクセスできない「別建ての一組のアカウント認証情報」の上にあり、中国の営業許可証とそれ自身のICPを要します。 |
扉その一——公開のAmplifyサイトにはICP備案をかける本土の足場がない
Amplify HostingはフロントエンドをAWSのグローバルエッジから配信します:AWSの言葉で*“backed by Amazon CloudFront’s content delivery network (CDN).”(Amazon CloudFrontのCDNに支えられて)。そのエッジは至る所にありますが、ここで重要な唯一の場所——標準のAWSアカウントには、中国本土のAmplifyリージョンがそもそも一つもありません。AWS自身の”AWS Amplify endpoints and quotas”*のリファレンスは、サービスが動く場所——米国・カナダ・欧州・中東・南米・アジアパシフィック、最寄りは香港・シンガポール・東京——を挙げますが、中国本土の内側に座るエントリは一つもありません。
それが、パフォーマンスが入ってくる前にライセンスの問いに決着をつけます。本土の訪問者に配信される公開向けのウェブサイトは、国務院令第292号と工業・情報化部令第33号の下でのICP備案を発動させ、その届出は本土に物理的に置かれたホスティングリソースに紐づかなければなりません。標準のAmplifyアプリにはそれがないので、届出するものがありません。ここで「すでにAmplifyで作っている」は尽きます。オフショアのCloudFrontエッジから中国に到達することは、そこで運用する資格があることと同じではなく、どのビルド設定も、届出が必要とする中国国内の足場を生み出しません。
扉その二——Amplifyのバックエンドは貴社のユーザーのデータをオフショアに置く
Amplifyはホスティングだけではありません。AWSはそれを*“from frontend to fullstack”(フロントエンドからフルスタックへ)進む方法として売り込み、“secure authentication flows,“(セキュアな認証フロー)“secure, real-time APIs backed by AWS databases,“(AWSのデータベースに支えられたセキュアなリアルタイムAPI)、そして”store and manage app content and data”*(アプリのコンテンツとデータを保存・管理)のためのストレージを扱うバックエンドをプロビジョニングします。実務上それらの機能はおなじみのAWSサービス——認証のAmazon Cognito、データのAWS AppSyncとAmazon DynamoDB、ストレージのAmazon S3——に乗り、合わせて、まさに中国のプライバシー法が気にかける素材——ユーザーのアカウント・プロフィール・アップロード——を保持します。
そのバックエンドをグローバルアカウントで動かすと、貴社の中国ユーザーの個人情報は中国以外のリージョン——本土の外——に存在します。中国の個人情報保護法(PIPL)(英語)の下では、これは越境移転であり、取扱者——AWSではなく貴社——は、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を満たさなければなりません(PIPL第38〜43条)。重要情報インフラ運営者または大量取扱者であれば、中国で収集した個人情報は本土に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのAWSリージョンが満たせない国内保存の義務です。
中国の内側のAWSは、トグルではなく別建てのパーティションだ
AWSは本土の内側で実際に運用しています——北京(cn-north-1)と寧夏(cn-northwest-1)のリージョンを通じて——しかしそのパーティションは、貴社がすでに持つアカウントから壁で仕切られています。AWS自身の言葉で、中国の顧客は*“are required to sign up for a separate set of account credentials,“(別建ての一組のアカウント認証情報に登録することを求められ)、既存のグローバルな”credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa,“(認証情報はAWS中国リージョンのリソースにアクセスできず、その逆も同様)で、リージョンは中国のパートナーが運用します:北京はSinnetが”operated”、寧夏はNWCD。登録するには、企業は”a valid Chinese business license issued by the Bureau of Industry and Commerce”*(工商行政管理部門が発行する有効な中国の営業許可証)を提出しなければならず、そこの公開サイトは依然として運営者を通じて届出するそれ自身のICPを要します。
したがって中国国内の経路でさえ、Amplifyアプリ上のスイッチではありません。別の契約当事者、別のアカウント、中国の法人、そしてICP備案です——そして中国パーティションが貴社のアプリが依存するAmplifyの機能をそもそも提供するかは、グローバルAWSから持ち越す仮定ではなく、そのパーティション自身のドキュメントに照らして確認すべき問いです。
これは判定ではなくリスクの見取り図です。ICP備案が必要か、中国国内のデータ保存が必要か、その両方かは、何を提供するか、どれだけの個人データを保持するか、ユーザーが誰かで変わります——構築の前に専門家と確定させる価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
今と同じようにAmplifyで出荷し続けます——同じリポジトリ、同じビルド、同じ認証・データ・ストレージのバックエンド。Amplifyが貴社に自力で手配するよう委ねているもの——Amplifyがすでに提供するオリジンの前段に置く、合法な本土の内側からのICP備案済みの配信——を当社が加えます。作り直しも、並行するコードベースも、運用する二つ目のクラウドもありません。当社の中国チームが、どの扉が貴社のものかを見極め、公開アプリのICPリスクと、バックエンドのPIPLの越境・国内保存のリスクを秤にかけ、法令適合な中国プレゼンスが依拠する中国国内からの配信を立ち上げ、一方でAmplifyのスタックは今ある場所にそのまま留まります。
関連する読み物:
よくあるご質問
既存のAWS Amplifyアプリに、ただ中国リージョンを追加できますか?
設定をフリップするだけではできません。標準のAWSアカウントではAmplifyに中国本土リージョンがなく——AWSのエンドポイントのリファレンスは一つも挙げていません——ので、グローバルなAmplifyアプリは中国にオフショアのエッジからのみ到達します。AWSが本土の内側で運用するのは、Sinnet(北京)とNWCD(寧夏)が運営する別建てのパーティションとしてだけで、AWSが既存の認証情報では「アクセスできない」とする別個の中国アカウントの上にあり、そのアカウントは有効な中国の営業許可証を要します。それはリージョンのトグルではなく、別の法人と契約です。
ユーザーデータがAmplifyのバックエンドに存在するのは問題ですか?
問題になり得ます。Amplifyのバックエンド——認証・データ・ストレージ——はユーザーのアカウント・プロフィール・アップロードを保持します。グローバルAWSアカウントから提供すると、その個人情報は中国本土の外に置かれ、PIPLはそれを通知・個別の同意・移転メカニズムを要する越境移転として扱います(第38〜43条)。重要情報インフラ運営者であるか大量を扱う場合、データは代わりに中国に留まらなければならないかもしれません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。はい・いいえで断じるのではなく、専門家と確認すべきリスクとして扱ってください。
21YunBoxはAWS Amplifyのアプリを中国で使えるようにする手助けができますか?
はい。当社の中国チームが、どの扉が当てはまるかを整理し——公開アプリのICPリスクと、バックエンドのPIPLの越境・データ国内保存のリスクを、貴社の法人・データ量・ユーザーに照らして評価し——法令適合な中国プレゼンスに必要なICP備案済みの中国国内からの配信を、すでに運用しているAmplifyのスタックの前段に立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します。