AWS Amplify fonctionne-t-il en Chine ? ICP, PIPL et les deux portes
AWS Amplify peut déployer votre application pour la Chine, mais un compte AWS standard n'a aucune région en Chine continentale — de sorte qu'un site Amplify public ne peut faire l'objet d'une déclaration ICP, et les données d'utilisateur de son backend d'authentification, de données et de stockage résident à l'étranger au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur les deux portes.
AWS Amplify fonctionne-t-il en Chine ?
AWS Amplify construira, déploiera et exécutera votre application pour des visiteurs en Chine continentale — et pourtant il ne franchit aucune des deux portes qui décident si vous pouvez y opérer. Un site Amplify public n'a aucune région sur le continent à laquelle rattacher une déclaration ICP, et les données d'utilisateur de son backend résident à l'étranger au titre de la PIPL.
Amplify est, selon les termes d'AWS, “everything you need to build web and mobile apps” : il héberge votre frontend “backed by Amazon CloudFront's content delivery network (CDN)” et provisionne le backend — authentification, données et stockage — qui détient les comptes, profils et fichiers de vos utilisateurs. Servi vers la Chine depuis un compte AWS mondial standard, ce frontend n'a aucune région en Chine continentale à laquelle rattacher une déclaration ICP, et les informations personnelles du backend sont stockées hors du continent : un transfert transfrontalier que la PIPL régit. AWS s'exécute bel et bien à l'intérieur du continent, mais uniquement comme une partition distincte exploitée par Sinnet et NWCD, sur un compte Chine distinct avec sa propre déclaration ICP — non un interrupteur sur le compte que vous avez déjà. Le tableau ci-dessous reprend les propres termes d'AWS et la règle que déclenche chaque porte.
Il s'agit d'une image des risques, pas d'un verdict — quelle porte s'applique dépend de votre entité, de vos données et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✕ Une application publique servie depuis Amplify à l'étranger ne peut faire l'objet d'une déclaration ICP
- ! Le backend d'Amplify stocke les données d'utilisateur — à l'étranger, la PIPL régit le transfert
- ! Aucune région Amplify en Chine continentale sur un compte AWS standard
- ! AWS Chine est un compte, un opérateur et une déclaration ICP distincts — non un interrupteur
- ✓ Les régions AWS Chine gardent bien les données sur le territoire — via une entité chinoise
Ce que la documentation officielle de AWS Amplify dit de la Chine
| Fait | Source primaire |
|---|---|
| Amplify est une plateforme full-stack, elle détient donc les deux moitiés du problème — votre frontend et les données de vos utilisateurs. AWS appelle Amplify “everything you need to build web and mobile apps” et propose d'aller “from frontend to fullstack” : il héberge le frontend web et mobile et provisionne le backend — authentification (“Enable secure authentication flows and control access to data, files, and more”), données (“Build secure, real-time APIs backed by AWS databases”) et stockage (“Store and manage app content and data”). Ce backend est l'endroit où résident les informations personnelles de vos utilisateurs. | AWS Amplify product page (aws.amazon.com/amplify), consulté le 2026-10-07 |
| Amplify Hosting sert depuis un CDN mondial, à l'étranger — ce qui ne laisse rien sur le continent à déclarer (ICP). AWS décrit Amplify Hosting comme distribuant votre application “backed by Amazon CloudFront's content delivery network (CDN).” Un site public servi aux visiteurs du continent dépend d'une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) liée à une ressource d'hébergement physiquement à l'intérieur de la Chine — et un edge à l'étranger ne peut en porter une. | AWS Amplify Hosting (aws.amazon.com/amplify/hosting), consulté le 2026-10-07 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
| Sur un compte AWS standard, Amplify n'a aucune région en Chine continentale. La propre référence “AWS Amplify endpoints and quotas” d'AWS énumère les régions où Amplify s'exécute — à travers les États-Unis, le Canada, l'Europe, le Moyen-Orient, l'Amérique du Sud et l'Asie-Pacifique (les plus proches étant Hong Kong, Singapour et Tokyo) — et pas une seule ne se trouve à l'intérieur de la Chine continentale. Ainsi, une application Amplify mondiale n'atteint la Chine que depuis des edges à l'étranger, sans région sur le continent à laquelle rattacher une déclaration ICP ni où stocker des données. | AWS General Reference — AWS Amplify endpoints and quotas (docs.aws.amazon.com), consulté le 2026-10-07 |
| AWS s'exécute bel et bien en Chine continentale — mais comme une partition distincte, non un réglage que vous activez. Selon les termes d'AWS, les clients Chine “are required to sign up for a separate set of account credentials,” les identifiants mondiaux existants “credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa,” et les régions sont “operated” par des partenaires chinois — Pékin par Sinnet, Ningxia par NWCD. L'enregistrement nécessite “a valid Chinese business license issued by the Bureau of Industry and Commerce.” Y porter une application Amplify, c'est une entité, un compte et une déclaration ICP différents — non un interrupteur. | Amazon Web Services in China — FAQs (amazonaws.cn), consulté le 2026-10-07 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
| Gardez le backend sur un compte mondial et les données de vos utilisateurs sont un transfert transfrontalier. Parce que la référence des points de terminaison Amplify d'AWS ne liste aucune région en Chine continentale, les comptes, profils et fichiers qu'Amplify stocke pour vos utilisateurs en Chine résident dans une région hors Chine — des informations personnelles qui quittent le continent. La PIPL régit cela comme un transfert transfrontalier (information, consentement distinct et un mécanisme de transfert, articles 38 à 43) ; pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, il doit au contraire être stocké en Chine (article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | AWS General Reference — AWS Amplify endpoints and quotas (docs.aws.amazon.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public en Chine continentale, la première question à propos d’AWS Amplify n’est pas la rapidité d’affichage — c’est de savoir si vous êtes autorisé à servir depuis lui, et si les données de vos utilisateurs ont le droit de résider là où Amplify les conserve. Amplify est une plateforme full-stack : elle héberge votre frontend sur l’edge mondial d’AWS et exécute le backend qui stocke les comptes, profils et fichiers de vos utilisateurs. Pointez cela vers la Chine depuis un compte AWS standard et deux choses s’ensuivent qu’aucune optimisation ne change — le site public n’a aucune région sur le continent à laquelle rattacher une déclaration ICP, et les données personnelles du backend deviennent un transfert transfrontalier que le droit chinois régit. AWS opère bel et bien à l’intérieur du continent, mais uniquement au travers d’une partition distincte, exploitée par des partenaires, que vous atteignez avec une entité chinoise et un compte entièrement nouveau. Atteindre Amplify est la moitié facile ; la licence et la résidence des données sont l’exposition.
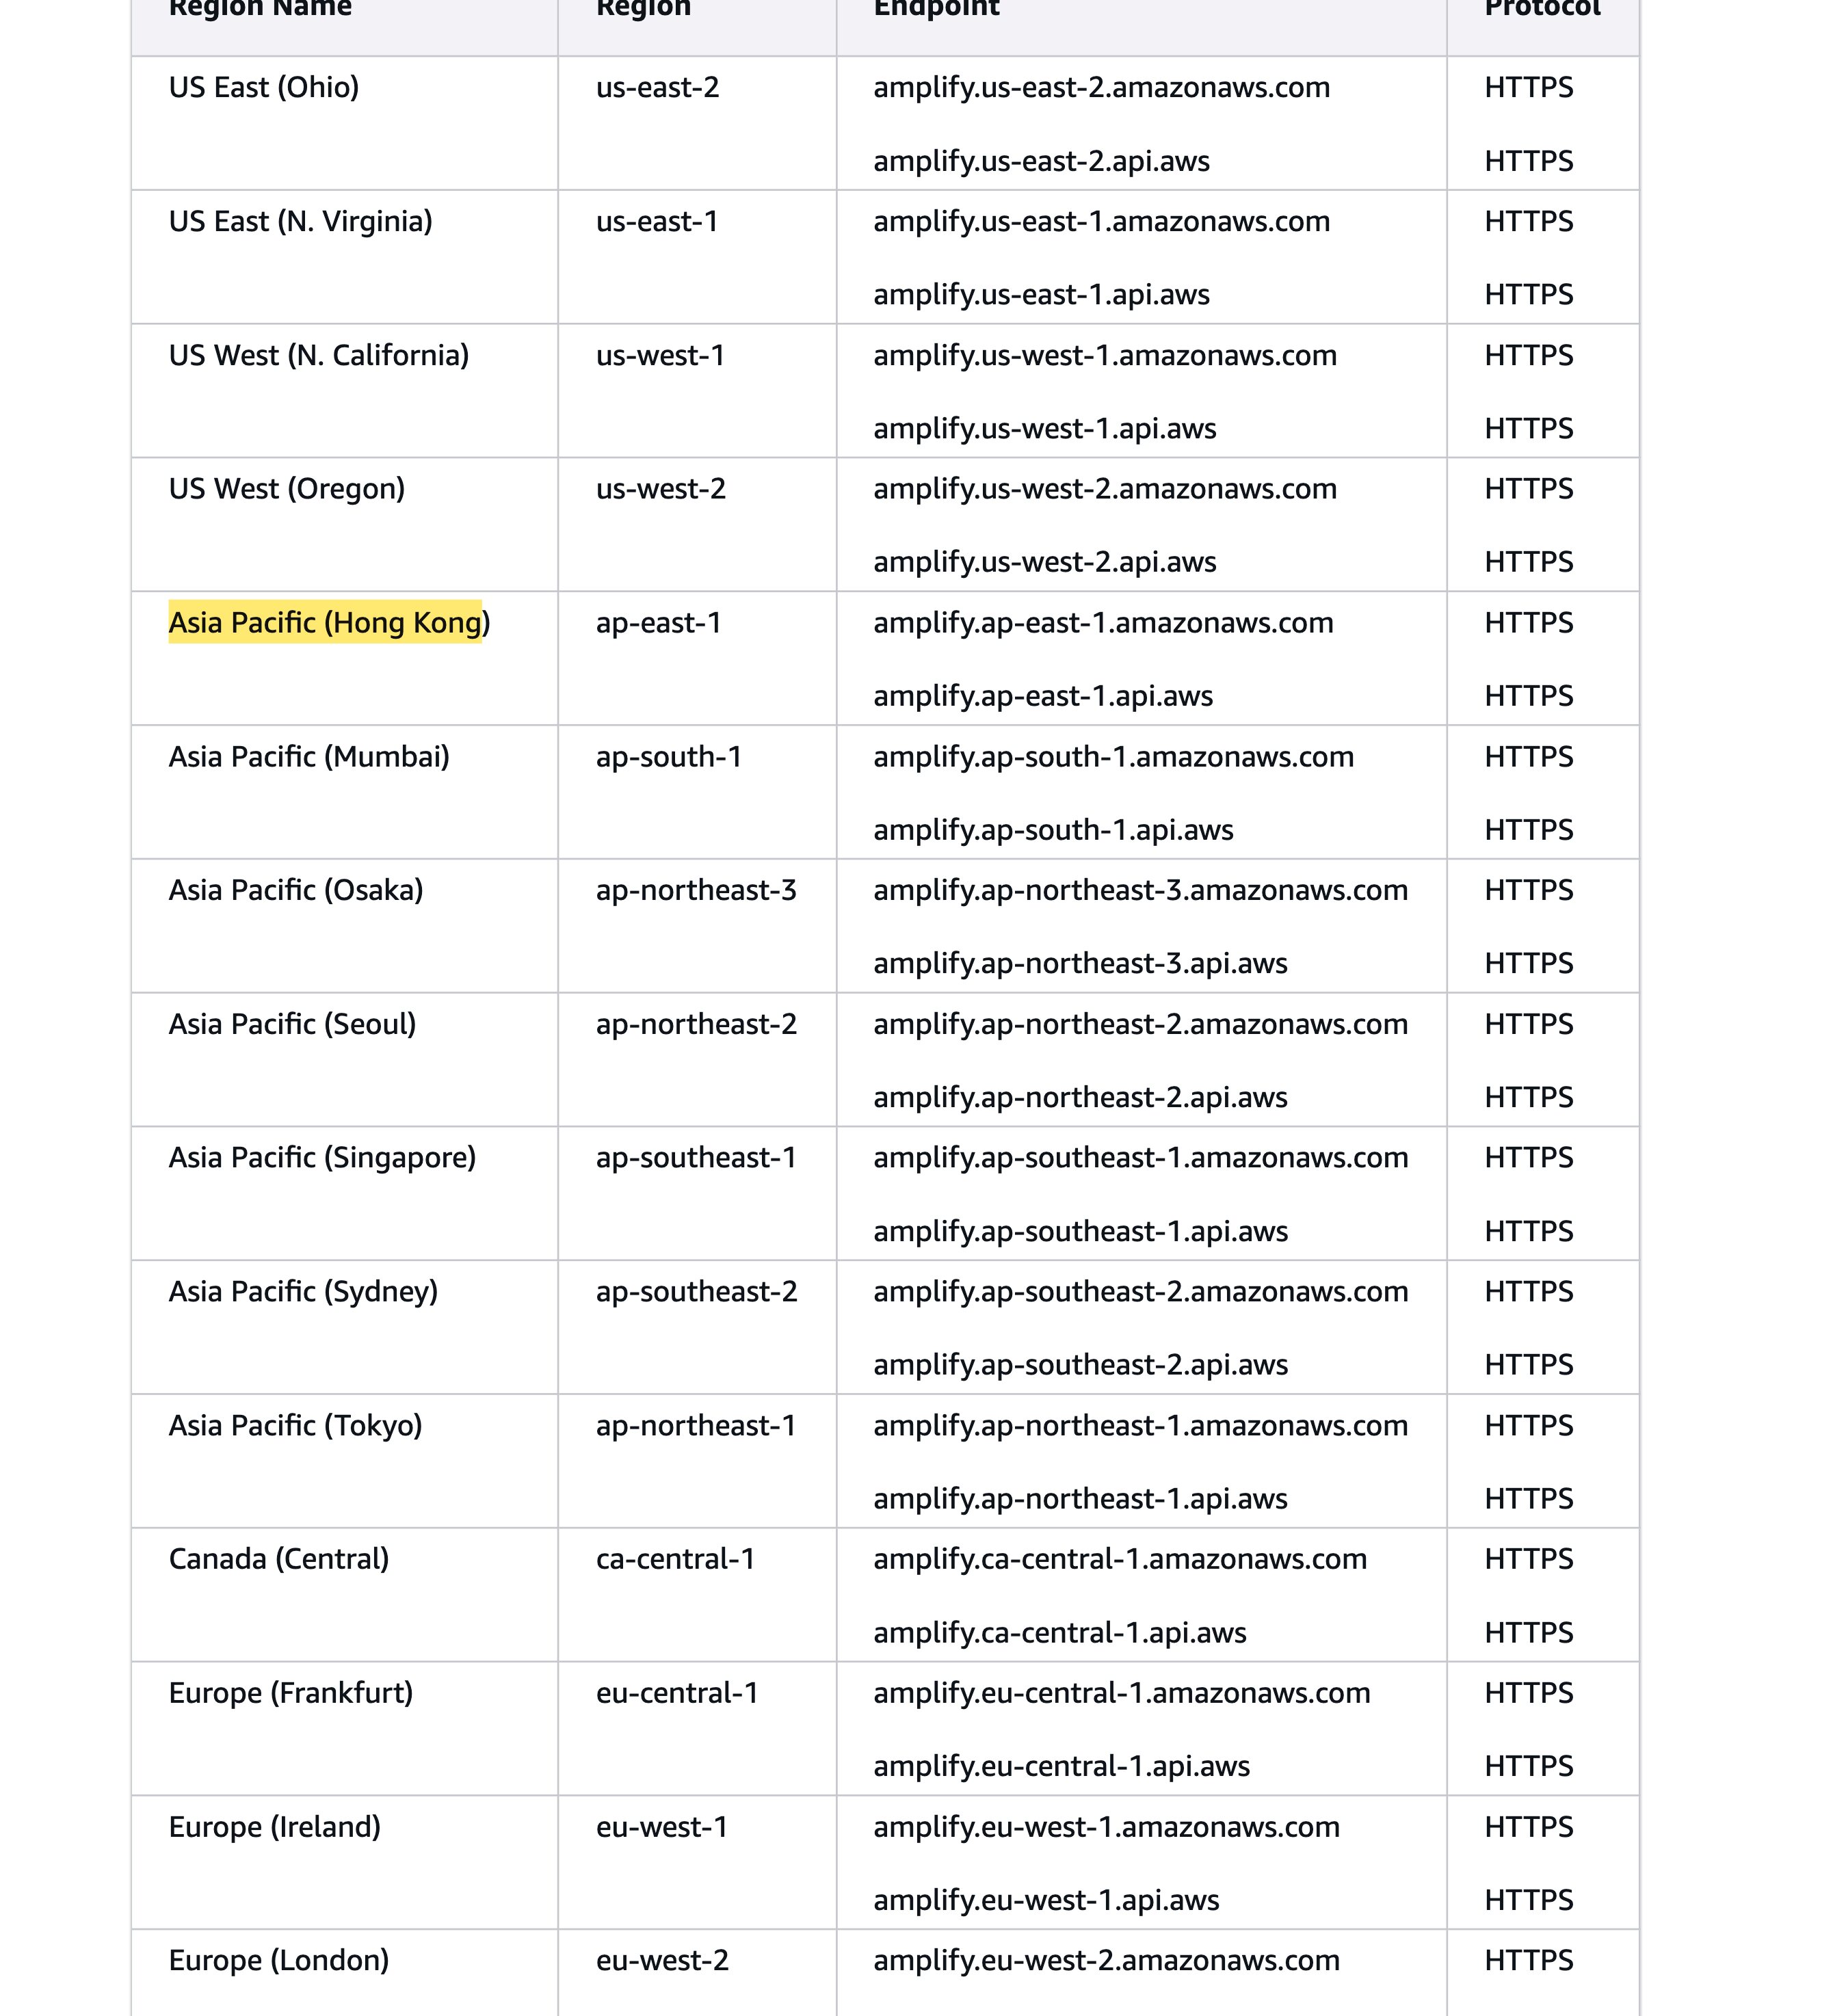
cn-north-1 (Pékin) et cn-northwest-1 (Ningxia) de la partition Chine sont absentes, car elles se trouvent dans un compte AWS distinct que vous atteignez via un autre opérateur. Sur un compte AWS standard, il n'y a aucune région sur le continent à laquelle rattacher une déclaration ICP. Source : docs.aws.amazon.com — AWS Amplify endpoints and quotasAWS Amplify en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'AWS Amplify |
|---|---|
| Où il s'exécute | Amplify s'exécute dans les régions mondiales d'AWS — États-Unis, Canada, Europe, Moyen-Orient, Amérique du Sud et Asie-Pacifique (les plus proches : Hong Kong, Singapour, Tokyo). La propre référence des points de terminaison d'AWS ne liste aucune région en Chine continentale sur un compte standard. |
| Comment il est diffusé | Le frontend est servi “backed by Amazon CloudFront's content delivery network (CDN)” — un réseau de diffusion mondial. Sur un compte standard, cet edge atteint la Chine depuis l'étranger, non depuis l'intérieur du continent. |
| Servir le public | Un site servi aux visiteurs du continent nécessite une déclaration ICP liée à un hébergement sur le territoire. Sans région sur le continent sur votre compte, Amplify n'offre aucune assise propre à laquelle rattacher une déclaration. |
| Les données de vos utilisateurs | Le backend d'Amplify — authentification, données et stockage — détient comptes, profils et téléversements. Sur un compte mondial, ces informations personnelles résident à l'étranger : un transfert transfrontalier que la PIPL régit, avec une obligation de résidence pour les opérateurs d'infrastructure d'information critique et les responsables de traitement à grand volume. |
| AWS à l'intérieur de la Chine | AWS ne s'exécute sur le continent que comme une partition distincte — Pékin “operated” par Sinnet, Ningxia par NWCD — sur un “separate set of account credentials” que vos identifiants existants ne peuvent atteindre, nécessitant une licence commerciale chinoise et sa propre déclaration ICP. |
Porte une — un site Amplify public n’a aucune assise sur le continent pour une déclaration ICP
Amplify Hosting diffuse votre frontend depuis l’edge mondial d’AWS : selon les termes d’AWS, “backed by Amazon CloudFront’s content delivery network (CDN).” Cet edge est partout sauf au seul endroit qui compte ici — sur un compte AWS standard, il n’existe aucune région Amplify en Chine continentale, tout court. La propre référence “AWS Amplify endpoints and quotas” d’AWS énumère où le service s’exécute — États-Unis, Canada, Europe, Moyen-Orient, Amérique du Sud et Asie-Pacifique, les plus proches étant Hong Kong, Singapour et Tokyo — et pas une seule entrée ne se trouve à l’intérieur de la Chine continentale.
Cela règle la question de la licence avant que la performance n’entre en jeu. Un site web public servi aux visiteurs du continent dépend d’une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, et cette déclaration doit se rattacher à une ressource d’hébergement physiquement située sur le continent. Une application Amplify standard n’en a aucune, il n’y a donc rien sur elle à déclarer. C’est là que « nous construisons déjà sur Amplify » s’épuise : atteindre la Chine depuis un edge CloudFront à l’étranger n’est pas la même chose qu’être autorisé à y opérer, et aucun réglage de build ne fait surgir l’assise sur le continent qu’exige une déclaration.
Porte deux — le backend d’Amplify place les données de vos utilisateurs à l’étranger
Amplify n’est pas seulement de l’hébergement. AWS le présente comme un moyen d’aller “from frontend to fullstack,” provisionnant un backend qui gère des “secure authentication flows,” des “secure, real-time APIs backed by AWS databases,” et du stockage pour “store and manage app content and data.” En pratique, ces fonctionnalités reposent sur des services AWS familiers — Amazon Cognito pour l’authentification, AWS AppSync et Amazon DynamoDB pour les données, Amazon S3 pour le stockage — et ensemble, elles détiennent exactement la matière qui intéresse le droit de la vie privée chinois : les comptes, profils et téléversements de vos utilisateurs.
Exécutez ce backend sur un compte mondial et les informations personnelles de vos utilisateurs chinois résident dans une région hors Chine — hors du continent. Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier, et le responsable de traitement — vous, non AWS — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (PIPL articles 38 à 43). Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — une obligation de résidence qu’une région AWS à l’étranger ne peut satisfaire.
AWS à l’intérieur de la Chine est une partition distincte, non un interrupteur
AWS s’exécute bel et bien à l’intérieur du continent — via les régions de Pékin (cn-north-1) et de Ningxia (cn-northwest-1) — mais cette partition est cloisonnée du compte que vous avez déjà. Selon les termes d’AWS, les clients Chine “are required to sign up for a separate set of account credentials,” les identifiants mondiaux existants “credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa,” et les régions sont exploitées par des partenaires chinois : Pékin “operated” par Sinnet, Ningxia par NWCD. Pour s’enregistrer, une société doit fournir “a valid Chinese business license issued by the Bureau of Industry and Commerce,” et un site public là-bas nécessite toujours sa propre déclaration ICP déposée via l’opérateur.
Ainsi, même la voie sur le territoire n’est pas un interrupteur sur votre application Amplify. C’est une partie contractante différente, un compte différent, une entité juridique chinoise et une déclaration ICP — et savoir si la partition Chine propose seulement les fonctionnalités Amplify dont votre application dépend est une question à confirmer au regard de la propre documentation de cette partition, non une hypothèse reportée d’AWS mondial.
Il s’agit d’une image des risques, pas d’un verdict : avoir besoin d’une déclaration ICP, d’un stockage de données sur le territoire, ou des deux, dépend de ce que vous servez, du volume de données personnelles que vous détenez et de qui sont vos utilisateurs — à régler avec un conseil avant de construire.
Où se place 21YunBox — une couche de conformité, pas une migration
Continuez à livrer avec Amplify exactement comme vous le faites aujourd’hui — le même dépôt, le même build, le même backend d’authentification, de données et de stockage. Ce qu’Amplify vous laisse organiser vous-même, nous l’ajoutons : une diffusion légale, déclarée (ICP), depuis l’intérieur du continent, placée devant l’origine qu’Amplify sert déjà — sans reconstruction, sans code parallèle et sans second cloud à exploiter. Notre équipe Chine détermine quelle porte est la vôtre, pèse votre exposition ICP pour l’application publique et votre exposition transfrontalière et de résidence au titre de la PIPL pour le backend, et met en place la diffusion sur le territoire dont dépend une présence légale en Chine, pendant que votre stack Amplify reste exactement là où il est.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Pouvons-nous simplement ajouter une région Chine à notre application AWS Amplify existante ?
Pas en activant un réglage. Sur un compte AWS standard, Amplify n'a aucune région en Chine continentale — la référence des points de terminaison d'AWS n'en liste aucune — de sorte qu'une application Amplify mondiale n'atteint la Chine que depuis des edges à l'étranger. AWS ne s'exécute à l'intérieur du continent que comme une partition distincte exploitée par Sinnet (Pékin) et NWCD (Ningxia), sur un compte Chine distinct qu'AWS déclare inaccessible aux identifiants existants, et ce compte nécessite une licence commerciale chinoise valide. C'est une entité et un contrat différents, non un interrupteur de région.
Est-ce un problème que les données de nos utilisateurs résident dans le backend d'Amplify ?
Cela peut l'être. Le backend d'Amplify — authentification, données et stockage — détient les comptes, profils et téléversements de vos utilisateurs. Servi depuis un compte AWS mondial, ces informations personnelles résident hors de Chine continentale, ce que la PIPL traite comme un transfert transfrontalier nécessitant une information, un consentement distinct et un mécanisme de transfert (articles 38 à 43). Si vous êtes opérateur d'infrastructure d'information critique ou traitez de grands volumes, les données peuvent au contraire devoir rester en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Traitez-le comme un risque à confirmer avec un conseil, non comme un oui ou un non général.
21YunBox peut-il aider à faire fonctionner notre application AWS Amplify en Chine ?
Oui. Notre équipe Chine peut cartographier quelle porte s'applique — en évaluant votre exposition ICP pour l'application publique et votre exposition transfrontalière et de résidence des données au titre de la PIPL pour le backend, au regard de votre entité, de vos volumes de données et de vos utilisateurs — et mettre en place la diffusion déclarée (ICP) et sur le territoire qu'exige une présence légale en Chine, devant le stack Amplify que vous exploitez déjà. Prenez contact pour traiter votre cas précis.