Neon fonctionne-t-il en Chine ? Résidence des données, PIPL et une base de données à l'étranger
Neon est une base de données Postgres serverless — le système de référence de votre application — et elle ne tourne que dans des régions AWS à l'étranger (États-Unis, Europe, Singapour, Sydney, São Paulo), aucune en Chine continentale. Ainsi les données personnelles de vos utilisateurs chinois vivent à l'étranger et franchissent la frontière à chaque lecture et écriture : une question de résidence des données et de transfert transfrontalier PIPL, non de vitesse.
Neon fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Neon en Chine est d'abord une question de résidence des données, non de vitesse. Neon est une base de données Postgres serverless — le système de référence qui détient les données de votre application, qui incluent régulièrement de l'information personnelle — et la loi chinoise répond à l'endroit où vivent ces données.
Selon la propre documentation de Neon, "Neon offers project deployment in multiple AWS regions" — N. Virginia, Ohio, Oregon, Francfort, Londres, Singapour, Sydney et São Paulo — avec aucune en Chine continentale (ses régions Azure sont obsolètes). Ainsi les données personnelles que votre app stocke dans Neon pour des utilisateurs chinois sont détenues à l'étranger, et parce que la base de données est la donnée de référence, chaque lecture et écriture depuis la Chine porte ces données par-delà la frontière aussi — un transfert transfrontalier que régit la PIPL. Pour un opérateur d'IIC ou un responsable à grand volume, ces données doivent rester sur le continent, ce qu'aucune région Neon ne peut faire. Le tableau ci-dessous est la propre formulation de Neon et les règles qu'elle déclenche.
Ceci est une image de risque, non un verdict — vos obligations dépendent de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier votre exposition de résidence des données Neon avec vous →
Aperçu de conformité
- ! Joignable — mais c'est votre base de données de référence à l'étranger, et chaque requête depuis la Chine porte des données par-delà la frontière
- ✕ Neon ne tourne que dans des régions AWS à l'étranger (États-Unis, Europe, Singapour, Sydney, São Paulo) — aucune en Chine continentale
- ! Les données personnelles dans votre Postgres se trouvent à l'étranger — un transfert transfrontalier que régit la PIPL
- ✕ Aucune région de Chine continentale, donc aucune option de résidence des données pour un opérateur d'IIC ou un responsable à grand volume
- ✓ Une voie conforme existe : stockage et diffusion déclarés ICP, sur le territoire, devant votre stack — aucune migration
Ce que la documentation officielle de Neon Postgres dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans la propre documentation de Neon, “Neon offers project deployment in multiple AWS regions” — AWS US East (N. Virginia et Ohio), US West (Oregon), Europe (Francfort et Londres), Asie-Pacifique (Singapour et Sydney) et Amérique du Sud (São Paulo). Aucune n'est en Chine continentale, et les régions Azure de Neon sont obsolètes ; la plus proche, Singapour ou Sydney, est toujours à l'étranger. La base de données Postgres sur laquelle votre application tourne vit donc hors du continent. | Neon Docs — Regions, consulté le 2026-10-07 |
| Neon est le système de référence — une base de données Postgres détenant les données que votre application lit et écrit, qui incluent régulièrement l'information personnelle des utilisateurs. Exécutez-la dans une région à l'étranger et les données personnelles de personnes en Chine à la fois vivent hors du continent et franchissent la frontière à chaque requête. La PIPL régit ce transfert transfrontalier : le responsable — vous, le client de Neon, non Neon — doit donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). | PIPL chapitre III, articles 38 à 43 |
| Pour un opérateur d'IIC ou un responsable à grand volume, l'information personnelle collectée en Chine doit être stockée à l'intérieur de la Chine continentale (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Neon ne publie aucune région de Chine continentale, de sorte qu'aucun de ses emplacements ne peut satisfaire cette obligation de localisation des données — garder les données de vos utilisateurs chinois sur le sol chinois signifie exécuter le Postgres et son stockage sur une infrastructure déclarée ICP à l'intérieur du continent. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'exposition s'échelonne avec le volume et le rôle, non simplement avec l'utilisation de la base de données : au titre des règles transfrontalières de la CAC de mars 2024, un non-opérateur d'IIC transférant l'information personnelle non sensible de moins de 100 000 individus dans une année civile est exempté de l'évaluation de sécurité, du contrat type et de la certification — un seuil à vérifier avant de supposer que vous êtes en règle. | CAC — Règlements sur la promotion et la régulation des flux de données transfrontaliers, mars 2024 |
| La joignabilité est une affaire de diffusion, distincte de la question de conformité. Un point d'accès Neon tourne dans une région AWS à l'étranger, de sorte qu'une application ou un utilisateur se connectant depuis l'intérieur de la Chine continentale atteint la base de données par-delà la frontière. Que cette voie soit rapide ou lente, les faits de conformité sont inchangés : la donnée de référence est à l'étranger, et c'est ce à quoi répond la PIPL. | Neon Docs — Regions (point d'accès à l'étranger), consulté le 2026-10-07 |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question décisive à propos de Neon n’est pas la vitesse à laquelle une requête revient — c’est l’endroit où vos données sont autorisées à vivre. Neon est une base de données Postgres serverless : le système de référence duquel votre application lit et vers lequel elle écrit, détenant toutes les données personnelles que vos utilisateurs génèrent. Neon n’exécute cette base de données que dans des régions de cloud à l’étranger, aucune à l’intérieur de la Chine continentale. Les données sont joignables ; ce à quoi la loi chinoise répond est qu’elles — et chaque lecture et écriture de celles-ci — se trouvent du mauvais côté de la frontière.
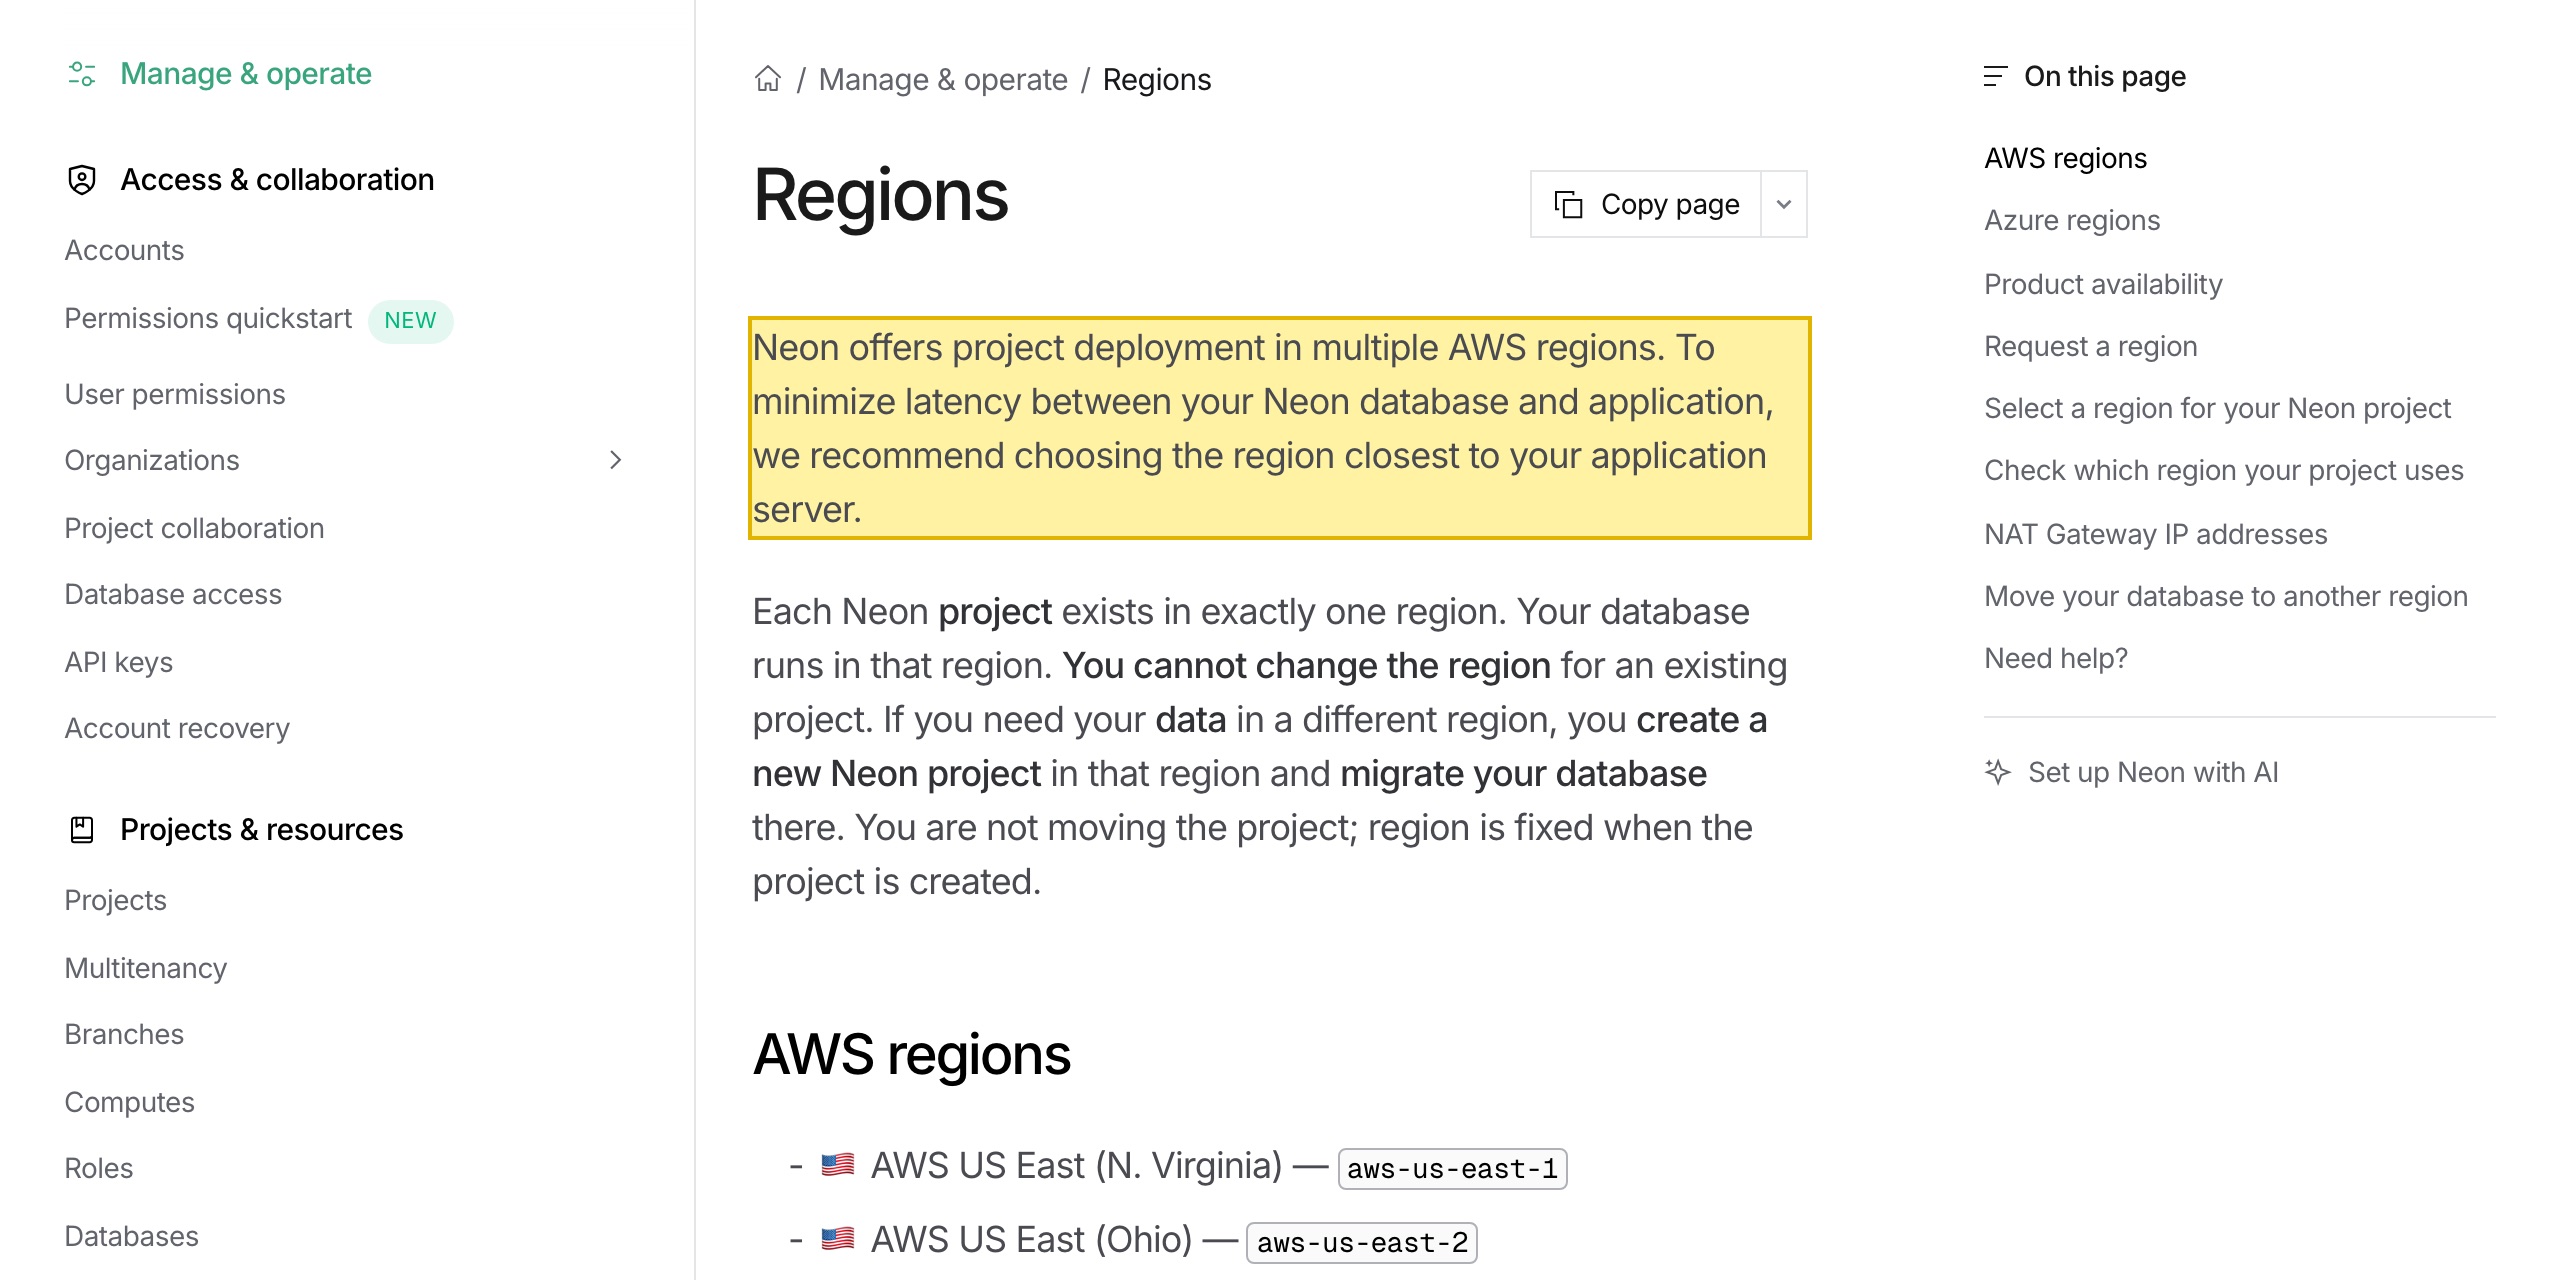
Neon en Chine en un coup d’œil
| Ce qui décide | Où se situe Neon pour la Chine |
|---|---|
| Ce qu'est Neon | Une base de données Postgres serverless — le système de référence détenant les données de votre application, qui incluent régulièrement l'information personnelle des utilisateurs. L'endroit où vivent ces données est la question décisive. |
| Où elle tourne | “Project deployment in multiple AWS regions” : N. Virginia, Ohio, Oregon, Francfort, Londres, Singapour, Sydney et São Paulo. Aucune région n'est à l'intérieur de la Chine continentale, et ses régions Azure sont obsolètes ; la plus proche, Singapour ou Sydney, est toujours à l'étranger. |
| Vos données dans Neon | Les données personnelles que votre app stocke pour des utilisateurs chinois se trouvent à l'étranger — un transfert transfrontalier que régit la PIPL — et elles se déplacent par-delà la frontière à chaque lecture et écriture. |
| Résidence des données | Pour un opérateur d'IIC ou un responsable à grand volume, l'information personnelle collectée en Chine doit rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Aucune région Neon ne peut satisfaire cette obligation. |
| Est-elle joignable ? | Le point d'accès est à l'étranger, de sorte que l'atteindre depuis la Chine est une affaire de diffusion. Joignable ou non, les données de référence sont à l'étranger — et c'est le fait de conformité. |
Votre base de données de référence se trouve à l’étranger
Neon est une base de données Postgres serverless — l’endroit où votre application garde réellement ses données. Dans la propre documentation des régions de Neon, “Neon offers project deployment in multiple AWS regions,” et cette liste va de N. Virginia, Ohio et Oregon à Francfort et Londres, à Singapour et Sydney, à São Paulo ; ses régions Azure sont désormais obsolètes. Pas une seule région n’est à l’intérieur de la Chine continentale, et la plus proche — Singapour ou Sydney — est toujours hors de celle-ci. Ce seul fait règle la question Chine avant que la performance ne soit jamais mesurée : les données que vos utilisateurs chinois génèrent sont stockées du mauvais côté de la frontière. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’information personnelle collectée en Chine doit être gardée sur le continent, et aucune région Neon à l’étranger ne peut satisfaire cette obligation.
Une base de données est différente d’un CDN — les données elles-mêmes se déplacent
Avec une ressource statique, ce qui franchit la frontière est une copie d’un fichier. Avec une base de données, ce qui franchit la frontière est la donnée personnelle elle-même : chaque requête la lit, chaque insertion et mise à jour la réécrit, et des sauvegardes et répliques de celle-ci vivent à l’étranger. Ainsi une application ou un utilisateur se connectant depuis l’intérieur de la Chine continentale à un point d’accès Neon à l’étranger échange des données personnelles par-delà la frontière continuellement, non une seule fois. Au titre de la loi sur la protection des informations personnelles de la Chine, le stockage à l’étranger et ce flux continu sont tous deux un transfert transfrontalier, et l’obligation retombe sur vous — le responsable — non sur Neon : information, consentement distinct, et un mécanisme de transfert satisfait. C’est la partie qu’un correctif de vitesse ne peut toucher ; rendre l’aller-retour plus rapide ne rend pas les données résidentes.
Joignable ou non, les données sont toujours à l’étranger
Les points d’accès de Neon ne sont pas le point de défaillance ici. Savoir si une connexion de la Chine vers une région à l’étranger est rapide ou lente, stable ou instable, est une affaire de diffusion — et c’est indépendant de la question de conformité. Même une base de données qui répond instantanément détient toujours les données personnelles de vos utilisateurs chinois hors du continent, ce qui est exactement ce à quoi répondent les règles de résidence et transfrontalières de la PIPL. Traitez ceci comme une carte des risques, non un verdict : savoir si vous faites face à une obligation de localisation, à une obligation de mécanisme de transfert, ou aux deux dépend de ce que vous stockez, de la quantité de données personnelles que vous détenez, et de qui sont vos utilisateurs — à régler avec un conseil avant de bâtir.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous continuez de bâtir sur Neon. Nous ajoutons la pièce qu’une base de données sans présence continentale ne peut pas : un stockage et une diffusion déclarés ICP depuis l’intérieur du continent, conformes, placés devant le stack que vous exploitez déjà — aucune reconstruction, aucune seconde base de code, et aucun déménagement hors de Neon. Notre équipe Chine cartographie vos obligations transfrontalières et de résidence des données au regard de votre entité et de vos volumes de données, puis, là où la loi exige que les données de vos utilisateurs chinois restent sur le sol chinois, met en place le stockage et la diffusion sur le territoire qu’une présence Chine légale exige, tandis que votre application continue de tourner exactement où elle est.
Obtenir une évaluation de conformité →
Lecture connexe :
- Transferts transfrontaliers de données au titre de la PIPL
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Neon stocke-t-il les données des utilisateurs chinois en Chine continentale ?
Non. Selon la propre documentation des régions de Neon, les projets se déploient dans des régions AWS aux États-Unis (N. Virginia, Ohio, Oregon), en Europe (Francfort, Londres), en Asie-Pacifique (Singapour, Sydney) et en Amérique du Sud (São Paulo), et ses régions Azure sont obsolètes — aucune à l'intérieur de la Chine continentale. Ainsi les données que votre application écrit vers Neon pour des utilisateurs Chine sont détenues à l'étranger, au plus proche à Singapour ou Sydney.
Est-il contraire à la loi d'utiliser Neon pour une app tournée vers la Chine ?
Pas intrinsèquement. L'enjeu est le transfert transfrontalier et le stockage à l'étranger d'information personnelle : la PIPL le permet si vous donnez une information, obtenez un consentement distinct et satisfaites un mécanisme de transfert, et ajoute une obligation de stockage sur le territoire pour les opérateurs d'IIC et les responsables à grand volume. Savoir si cela mord dépend de votre volume de données et de votre rôle — traitez-le comme un risque à évaluer avec un conseil, non une interdiction générale.
21YunBox peut-il aider à rendre notre configuration Neon conforme en Chine ?
Oui. Notre équipe Chine peut évaluer votre exposition transfrontalière et de résidence des données pour vos volumes de données et votre rôle, et — là où la loi exige que les données de vos utilisateurs chinois restent sur le continent — mettre en place un stockage et une diffusion déclarés ICP, sur le territoire, conformes, devant le stack que vous exploitez déjà, sans reconstruction et sans migration hors de Neon. Prenez contact pour travailler votre cas spécifique.