¿Funciona Tigris en China? Residencia de datos, PIPL y un almacén de objetos en el extranjero
Tigris no tiene ninguna región dentro de China continental — su almacenamiento de objetos está en EE. UU., Europa, Singapur, Tokio, Sídney y otros lugares —, así que los datos personales que una aplicación orientada a China almacena en él residen en el extranjero: una transferencia transfronteriza según la PIPL, con un deber de localización que ninguna región de Tigris puede cumplir. Una mirada que antepone el cumplimiento a la puerta de la residencia de datos.
¿Funciona Tigris en China?
Tigris es accesible, pero no tiene ninguna región dentro de China continental — así que cada objeto que una aplicación orientada a China almacena en él, incluidos los datos personales de sus usuarios, reside en el extranjero. Eso convierte a Tigris en una cuestión de residencia de datos y de PIPL, no de velocidad.
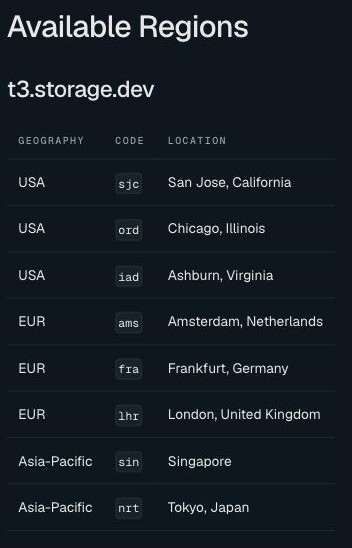
En su propia documentación, Tigris es un “globally distributed object storage” (almacenamiento de objetos distribuido globalmente) en el que “Data is automatically stored close to the users that access it” (los datos se almacenan automáticamente cerca de los usuarios que acceden a ellos), y “is deployed globally across multiple regions” (está desplegado globalmente en varias regiones) — San José, Chicago y Ashburn en EE. UU., Ámsterdam, Fráncfort y Londres en Europa, y Singapur, Tokio y Sídney, con São Paulo y Johannesburgo, y ninguna en el continente. Puede fijar un bucket para “Data residency across two specific regions of your choice” (residencia de datos en dos regiones concretas de su elección), pero todas las regiones disponibles están en el extranjero. Así que la información personal que usted recoge en China y conserva en Tigris es una transferencia transfronteriza que regula la PIPL (artículos 38–43), y el deber de un operador de infraestructuras críticas o de un tratante de grandes volúmenes de almacenar los datos de China dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) es uno que ninguna región de Tigris puede cumplir — mientras que el registro ICP que necesita un sitio público en el continente corresponde a la aplicación situada por delante de su almacenamiento, no a Tigris. La tabla de abajo recoge la propia redacción de Tigris y la norma que activa cada punto.
Esto es un mapa de riesgo, no un veredicto — qué obligaciones le alcanzan depende de su entidad, de sus volúmenes de datos y de quiénes sean sus usuarios. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ! Tigris contiene sus objetos y, por defecto, los reparte entre regiones en el extranjero
- ✕ Ninguna región de Tigris está dentro de China continental — las más cercanas son Singapur, Tokio y Sídney
- ! Los datos personales de usuarios de China en Tigris son una transferencia transfronteriza según la PIPL
- ✓ Tigris sí le permite fijar los datos en regiones elegidas — pero todas están en el extranjero
- ✕ Un deber de localización de datos en China (infraestructuras críticas / grandes volúmenes) no puede cumplirse en Tigris
Lo que la documentación oficial de Tigris dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Tigris es almacenamiento de objetos — contiene sus datos y, por defecto, los dispersa por todo el mundo. En sus propias palabras, Tigris es “globally distributed object storage built for performance, simplicity, and cost efficiency,” (almacenamiento de objetos distribuido globalmente, concebido para el rendimiento, la sencillez y la eficiencia de costes) en el que “Data is automatically stored close to the users that access it” y “This happens transparently, with no configuration required.” (los datos se almacenan automáticamente cerca de quienes acceden a ellos, de forma transparente y sin configuración). Los archivos que conserva para usted pueden incluir la información personal de sus usuarios chinos, lo que convierte dónde residen esos datos en la cuestión de cumplimiento — no la rapidez con que cargan. | Tigris Data — Features (tigrisdata.com/docs), consultado el 2026-10-07 |
| Ninguna de las regiones de Tigris está dentro de China continental. Tigris afirma que “is deployed globally across multiple regions,” (está desplegado globalmente en varias regiones) y su propia lista abarca San José, Chicago y Ashburn (EE. UU.); Ámsterdam, Fráncfort y Londres (UE); Singapur, Tokio y Sídney; además de São Paulo y Johannesburgo — ninguna en el continente, y las más cercanas son Singapur, Tokio y Sídney. Para todo lo demás dice: “If you need a region that isn't listed, contact us at help@tigrisdata.com to discuss your requirements.” (si necesita una región que no figura en la lista, escríbanos a help@tigrisdata.com). Por tanto, los datos personales que usted recoge en China acaban en el extranjero — una transferencia transfronteriza que regula la PIPL (artículos 38–43). | Tigris Data — Regions (tigrisdata.com/docs), consultado el 2026-10-07; PIPL artículos 38–43 |
| Tigris sí le permite fijar los datos en regiones — pero todas las regiones en las que puede fijarlos están en el extranjero. La residencia es configurable: “To store data in specific regions, set the bucket location when you create the bucket,” y “The region in your client configuration does not select where Tigris stores your data.” (la ubicación se fija al crear el bucket; la región de la configuración del cliente no decide dónde se almacenan los datos). Un bucket de doble región ofrece incluso “Data residency across two specific regions of your choice.” Son controles genuinos — pero sin ninguna región en el continente en el menú no pueden cumplir el deber de localización de China, según el cual un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe conservar dentro del continente la información personal recogida en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). | Tigris Data — Regions (tigrisdata.com/docs), consultado el 2026-10-07; PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
El registro ICP no le corresponde a Tigris — recae sobre la aplicación pública situada por delante del almacenamiento. Tigris es un endpoint de almacenamiento compatible con S3 (sus buckets se sirven desde hosts como t3.storage.dev), no el sitio web que cargan sus visitantes; almacena objetos, no opera su servicio público. Así que el registro ICP que exige un sitio público orientado al continente — conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT — recae sobre esa aplicación y su alojamiento dentro del país, y ninguna configuración de almacenamiento en Tigris lo crea ni lo lleva consigo. | Tigris Data — Regions (tigrisdata.com/docs) para el endpoint de almacenamiento, consultado el 2026-10-07; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta que hay que hacerse sobre Tigris no es si sus objetos cargan rápido — es dónde se permite que residan esos objetos. Tigris es almacenamiento: guarda los archivos que usted pone en él y, para una aplicación orientada a China, esos archivos pueden incluir la información personal de sus usuarios. Tigris responde con claridad a la pregunta de la residencia en su propia documentación — está desplegado en un conjunto global de regiones, y ninguna está en China continental. Así que una aplicación respaldada por Tigris es accesible, pero los datos que conserva están en el extranjero, lo que convierte la información personal de sus usuarios chinos en una transferencia transfronteriza que regula la ley china y deja cualquier deber de localización de datos sin ningún lugar en Tigris donde aterrizar. La velocidad no viene al caso; la residencia es la exposición.
Tigris en China de un vistazo
| Qué lo decide | En los propios términos de Tigris |
|---|---|
| Dónde se ejecuta | Tigris “is deployed globally across multiple regions” (está desplegado globalmente en varias regiones) — San José, Chicago y Ashburn (EE. UU.); Ámsterdam, Fráncfort y Londres (UE); Singapur, Tokio y Sídney; además de São Paulo y Johannesburgo. Ninguna región está dentro de China continental; las más cercanas son Singapur, Tokio y Sídney. |
| Qué contiene | Almacenamiento de objetos: “Data is automatically stored close to the users that access it,” (los datos se almacenan automáticamente cerca de los usuarios que acceden a ellos) y “This happens transparently, with no configuration required.” (esto ocurre de forma transparente, sin necesidad de configuración). Los archivos que conserva pueden incluir los datos personales de sus usuarios chinos. |
| Controles de residencia | Puede fijar un bucket — una opción de doble región ofrece “Data residency across two specific regions of your choice” (residencia de datos en dos regiones concretas de su elección) —, pero todas las regiones seleccionables están en el extranjero, ninguna en el continente. |
| Servir al público | Un registro ICP para un sitio público en el continente recae sobre la aplicación situada por delante del almacenamiento y sobre su alojamiento dentro del país — no sobre un endpoint de almacenamiento como Tigris. |
| Sus datos en Tigris | Los datos personales de usuarios chinos almacenados en Tigris están en el extranjero — una transferencia transfronteriza según la PIPL, además de un deber de localización para operadores de infraestructuras de información críticas y tratantes de grandes volúmenes que ninguna región de Tigris puede cumplir. |
Sin región en el continente, así que los datos residen en el extranjero
Tigris es claro sobre su geografía: “is deployed globally across multiple regions” (está desplegado globalmente en varias regiones), y su propia lista abarca San José, Chicago y Ashburn en Estados Unidos; Ámsterdam, Fráncfort y Londres en Europa; Singapur, Tokio y Sídney; y São Paulo y Johannesburgo. Ninguna está en China continental, y las más cercanas — Singapur, Tokio, Sídney — siguen estando todas fuera. Para cualquier cosa más allá de esa huella, Tigris simplemente le remite a una conversación: “If you need a region that isn’t listed, contact us at help@tigrisdata.com to discuss your requirements.” (si necesita una región que no figura en la lista, escríbanos a help@tigrisdata.com para hablar de sus requisitos).
Esa geografía zanja la cuestión de los datos antes de que el rendimiento entre siquiera en escena. Sirva una aplicación orientada a China y almacene sus objetos en Tigris, y la información personal de sus usuarios chinos residirá en una de esas regiones extranjeras. Según la Ley de Protección de Información Personal de China, eso es una transferencia transfronteriza, y el responsable del tratamiento — usted, no Tigris — tiene que notificar, obtener consentimiento separado y superar un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–43 de la PIPL). Llegar rápido al bucket no cambia en nada dónde está su contenido.
Controles de residencia que se detienen en la frontera
Tigris no guarda silencio sobre la residencia — le da controles reales. “To store data in specific regions, set the bucket location when you create the bucket,” (para almacenar datos en regiones concretas, fije la ubicación del bucket al crearlo) afirma, y advierte de que “The region in your client configuration does not select where Tigris stores your data.” (la región de la configuración de su cliente no selecciona dónde almacena Tigris sus datos). Se ofrece un bucket de doble región para “Data residency across two specific regions of your choice,” (residencia de datos en dos regiones concretas de su elección) y un bucket de una sola región se describe como “redundant within a single region for strict data residency.” (redundante dentro de una sola región para una residencia de datos estricta).
Esas son las herramientas adecuadas para un problema de residencia — pero el menú del que eligen no tiene ninguna entrada en el continente. Fijar un bucket en Singapur o Tokio mantiene sus datos en un lugar que usted eligió, pero sigue fuera de China. Así que, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, cuya información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)), los controles de Tigris no pueden cumplir el deber — sencillamente no hay ninguna región dentro del país en la que fijarlo.
El registro ICP pertenece a su aplicación, no a su almacenamiento
Conviene precisar dónde recae realmente la obligación del ICP. Tigris es un endpoint de almacenamiento compatible con S3 — sus buckets se sirven desde hosts como t3.storage.dev —, no el sitio web que abren sus visitantes. Almacena objetos; no opera su servicio público. Así que el registro ICP que exige un sitio público orientado al continente, conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT, recae sobre la aplicación que usted ejecuta por delante del almacenamiento y sobre el alojamiento dentro del país de esa aplicación. Ninguna configuración de bucket en Tigris crea un registro ICP, y ninguna lo lleva consigo — que es exactamente por lo que «nuestro almacenamiento está en Tigris» nunca responde a la mitad de la cuestión que tiene que ver con la licencia.
Esto es un mapa de riesgo, no un veredicto: si se aplica un deber de localización, y qué mecanismo de transferencia debe superar, depende de lo que almacene, del volumen de datos personales implicado y de quiénes sean sus usuarios — resuélvalo con un asesor jurídico antes de comprometerse.
Dónde encaja 21YunBox — una capa (overlay) de cumplimiento, no una migración
Mantenga Tigris exactamente donde está. Lo que añadimos es la pieza que una capa de almacenamiento sin presencia en el continente no puede aportar por sí sola: una entrega conforme y con registro ICP desde dentro del continente, situada por delante del origen que ya utiliza — sin reconstrucción, sin una segunda base de código y sin abandonar Tigris. Nuestro equipo de China cartografía sus obligaciones transfronterizas y de residencia de datos según la PIPL frente a su entidad y sus volúmenes de datos, y luego pone en marcha la entrega y el almacenamiento dentro del país que requiere una presencia legal en China, mientras su aplicación y su almacén de objetos se quedan donde están.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Está Tigris bloqueado en China, o el problema es otro?
La accesibilidad es el eje equivocado para Tigris. Aunque los objetos carguen, Tigris no tiene ninguna región dentro de China continental, así que los datos personales de sus usuarios chinos se almacenan en el extranjero — y eso es lo que examina la ley china. Trátelo como una cuestión de residencia de datos y de transferencia transfronteriza según la PIPL (artículos 38–43), no de velocidad, y confirme los detalles con su asesor jurídico.
¿Puedo usar los controles de región de Tigris para mantener los datos de China en China?
Hoy no. Tigris le permite fijar un bucket en regiones concretas — un control real de residencia de datos —, pero ninguna de las regiones que ofrece está en China continental; las más cercanas son Singapur, Tokio y Sídney. Fijarlo en ellas mantiene los datos en un lugar elegido, pero sigue fuera del continente, así que un deber de localización en China para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) no puede cumplirse solo con Tigris.
¿Puede 21YunBox ayudar a que una aplicación respaldada por Tigris funcione en China?
Sí. Nuestro equipo de China puede evaluar su exposición transfronteriza y de residencia de datos según la PIPL para su entidad, sus volúmenes de datos y sus usuarios, y poner en marcha la entrega y el almacenamiento con registro ICP y dentro del país que necesita una presencia conforme en China — situados por delante del stack que ya ejecuta sobre Tigris, sin reconstrucción. Póngase en contacto para estudiar su caso.