Tigris fonctionne-t-il en Chine ? Résidence des données, PIPL et un stockage d'objets à l'étranger
Tigris n'exploite aucune région en Chine continentale — son stockage d'objets se trouve aux États-Unis, en Europe, à Singapour, Tokyo, Sydney et au-delà — de sorte que les données personnelles qu'une application tournée vers la Chine y stocke résident à l'étranger, un transfert transfrontalier au titre de la PIPL assorti d'une obligation de localisation qu'aucune région Tigris ne peut satisfaire. Un examen, d'abord sous l'angle de la conformité, de la porte de la résidence des données.
Tigris fonctionne-t-il en Chine ?
Tigris est accessible, mais il n'exploite aucune région en Chine continentale — de sorte que chaque objet qu'une application tournée vers la Chine y stocke, données personnelles de vos utilisateurs incluses, réside à l'étranger. Cela fait de Tigris une question de résidence des données et de PIPL, pas une question de vitesse.
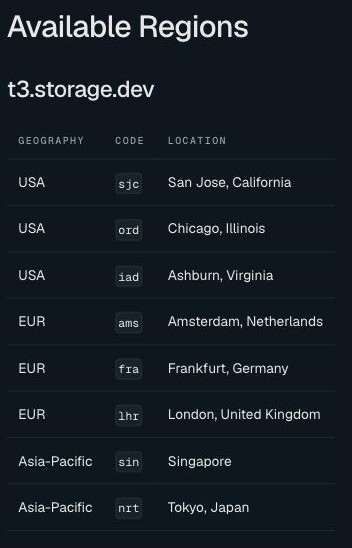
Dans sa propre documentation, Tigris est un “globally distributed object storage” où “Data is automatically stored close to the users that access it,” et il “is deployed globally across multiple regions” — San Jose, Chicago et Ashburn aux États-Unis, Amsterdam, Francfort et Londres en Europe, et Singapour, Tokyo et Sydney, avec São Paulo et Johannesburg, et aucune sur le continent. Vous pouvez épingler un bucket pour “Data residency across two specific regions of your choice,” mais chaque région proposée est à l'étranger. Ainsi, les informations personnelles que vous collectez en Chine et conservez sur Tigris sont un transfert transfrontalier que la PIPL encadre (articles 38 à 43), et l'obligation d'un opérateur d'infrastructure d'information critique ou d'un responsable à grand volume de stocker les données chinoises sur le territoire (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) est une obligation qu'aucune région Tigris ne peut satisfaire — tandis que la déclaration ICP qu'un site public du continent nécessite appartient à l'application placée devant votre stockage, non à Tigris. Le tableau ci-dessous reprend les propres termes de Tigris et la règle que chaque point déclenche.
Il s'agit d'une carte des risques, pas d'un verdict — les obligations qui s'appliquent dépendent de votre entité, de vos volumes de données et de l'identité de vos utilisateurs. Notre équipe Chine peut cartographier avec vous votre exposition →
Aperçu de conformité
- ! Tigris détient vos objets et, par défaut, les répartit sur des régions à l'étranger
- ✕ Aucune région Tigris ne se trouve en Chine continentale — les plus proches sont Singapour, Tokyo, Sydney
- ! Les données personnelles d'utilisateurs chinois sur Tigris sont un transfert transfrontalier au titre de la PIPL
- ✓ Tigris vous laisse épingler les données à des régions choisies — mais toutes sont à l'étranger
- ✕ Une obligation de localisation des données en Chine (infrastructure critique / grand volume) ne peut être satisfaite sur Tigris
Ce que la documentation officielle de Tigris dit de la Chine
| Fait | Source primaire |
|---|---|
| Tigris est du stockage d'objets — il détient vos données et, par défaut, les disperse dans le monde entier. Dans ses propres termes, Tigris est un “globally distributed object storage built for performance, simplicity, and cost efficiency,” où “Data is automatically stored close to the users that access it” et “This happens transparently, with no configuration required.” Les fichiers qu'il conserve pour vous peuvent inclure les informations personnelles de vos utilisateurs chinois, ce qui fait de l'endroit où résident ces données la question de conformité — non de leur vitesse de chargement. | Tigris Data — Features (tigrisdata.com/docs), consulté le 2026-10-07 |
| Aucune des régions de Tigris n'est en Chine continentale. Tigris indique qu'il “is deployed globally across multiple regions,” et sa propre liste couvre San Jose, Chicago et Ashburn (États-Unis) ; Amsterdam, Francfort et Londres (UE) ; Singapour, Tokyo et Sydney ; plus São Paulo et Johannesburg — aucune sur le continent, les plus proches étant Singapour, Tokyo et Sydney. Pour tout le reste, il indique : “If you need a region that isn't listed, contact us at help@tigrisdata.com to discuss your requirements.” Les données personnelles que vous collectez en Chine atterrissent donc à l'étranger — un transfert transfrontalier que la PIPL encadre (articles 38 à 43). | Tigris Data — Regions (tigrisdata.com/docs), consulté le 2026-10-07 ; PIPL, articles 38 à 43 |
| Tigris vous laisse bien épingler les données à des régions — mais chaque région à laquelle vous pouvez épingler est à l'étranger. La résidence est configurable : “To store data in specific regions, set the bucket location when you create the bucket,” et “The region in your client configuration does not select where Tigris stores your data.” Un bucket bi-région offre même “Data residency across two specific regions of your choice.” De vrais contrôles — mais sans région sur le continent au menu, ils ne peuvent satisfaire l'obligation de localisation chinoise, au titre de laquelle un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit conserver les informations personnelles collectées en Chine sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). | Tigris Data — Regions (tigrisdata.com/docs), consulté le 2026-10-07 ; PIPL, article 40 ; loi sur la cybersécurité, article 39 (anciennement l'article 37) |
La déclaration ICP n'est pas à Tigris de la donner — elle repose sur l'application publique placée devant le stockage. Tigris est un point de terminaison de stockage compatible S3 (ses buckets sont servis depuis des hôtes tels que t3.storage.dev), non le site web que vos visiteurs chargent ; il stocke des objets, il n'exploite pas votre service public. La déclaration ICP qu'un site public du continent exige — au titre du décret n° 292 du Conseil des affaires d'État et du décret n° 33 du MIIT — s'attache donc à cette application et à son hébergement sur le territoire, et aucun réglage de stockage sur Tigris ne la crée ni ne la porte. | Tigris Data — Regions (tigrisdata.com/docs) pour le point de terminaison de stockage, consulté le 2026-10-07 ; décret n° 292 du Conseil des affaires d'État ; décret n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question à poser au sujet de Tigris n’est pas de savoir si ses objets se chargent rapidement — c’est de savoir où ces objets sont autorisés à résider. Tigris, c’est du stockage : il détient les fichiers que vous y placez, et pour une application tournée vers la Chine ces fichiers peuvent inclure les informations personnelles de vos utilisateurs. Tigris répond clairement à la question de la résidence dans sa propre documentation — il est déployé sur un ensemble mondial de régions, et pas une seule ne se trouve en Chine continentale. Une application adossée à Tigris est donc accessible, mais les données qu’elle conserve se trouvent à l’étranger, ce qui transforme les informations personnelles de vos utilisateurs chinois en un transfert transfrontalier que le droit chinois encadre et laisse toute obligation de localisation des données sans aucun endroit où atterrir sur Tigris. La vitesse n’est pas le sujet ; la résidence est l’exposition.
Tigris en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Tigris |
|---|---|
| Où il s'exécute | Tigris “is deployed globally across multiple regions” — San Jose, Chicago et Ashburn (États-Unis) ; Amsterdam, Francfort et Londres (UE) ; Singapour, Tokyo et Sydney ; plus São Paulo et Johannesburg. Aucune région ne se trouve en Chine continentale ; les plus proches sont Singapour, Tokyo et Sydney. |
| Ce qu'il détient | Du stockage d'objets : “Data is automatically stored close to the users that access it,” et “This happens transparently, with no configuration required.” Les fichiers qu'il conserve peuvent inclure les données personnelles de vos utilisateurs chinois. |
| Contrôles de résidence | Vous pouvez épingler un bucket — une option bi-région offre “Data residency across two specific regions of your choice” — mais chaque région sélectionnable est à l'étranger, aucune sur le continent. |
| Servir le public | Une déclaration ICP pour un site public du continent s'attache à l'application placée devant le stockage et à son hôte sur le territoire — non à un point de terminaison de stockage comme Tigris. |
| Vos données sur Tigris | Les données personnelles d'utilisateurs chinois stockées sur Tigris se trouvent à l'étranger — un transfert transfrontalier au titre de la PIPL, plus une obligation de localisation pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume qu'aucune région Tigris ne peut satisfaire. |
Aucune région sur le continent, les données résident donc à l’étranger
Tigris est clair sur sa géographie : il “is deployed globally across multiple regions,” et sa propre liste couvre San Jose, Chicago et Ashburn aux États-Unis ; Amsterdam, Francfort et Londres en Europe ; Singapour, Tokyo et Sydney ; et São Paulo et Johannesburg. Pas une seule ne se trouve en Chine continentale, et les plus proches — Singapour, Tokyo, Sydney — restent toutes hors de celle-ci. Pour tout ce qui dépasse cette empreinte, Tigris vous renvoie simplement à une conversation : “If you need a region that isn’t listed, contact us at help@tigrisdata.com to discuss your requirements.”
Cette géographie tranche la question des données avant même que la performance n’entre en jeu. Servez une application tournée vers la Chine et stockez ses objets sur Tigris, et les informations personnelles de vos utilisateurs chinois résident dans l’une de ces régions à l’étranger. Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier, et le responsable — vous, non Tigris — doit fournir l’information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43 de la PIPL). Atteindre le bucket rapidement ne change rien à l’endroit où se trouve son contenu.
Des contrôles de résidence qui s’arrêtent à la frontière
Tigris n’est pas muet sur la résidence — il vous donne de vrais contrôles. “To store data in specific regions, set the bucket location when you create the bucket,” indique-t-il, et il avertit que “The region in your client configuration does not select where Tigris stores your data.” Un bucket bi-région est proposé pour “Data residency across two specific regions of your choice,” et un bucket mono-région est décrit comme “redundant within a single region for strict data residency.”
Ce sont les bons outils pour un problème de résidence — mais le menu dans lequel ils puisent n’a aucune entrée sur le continent. Épingler un bucket à Singapour ou Tokyo garde vos données dans un endroit que vous avez choisi, mais toujours hors de Chine. Ainsi, pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, dont les informations personnelles collectées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; article 39 (anciennement l’article 37) de la loi sur la cybersécurité), les contrôles de Tigris ne peuvent satisfaire l’obligation — il n’existe tout simplement aucune région sur le territoire à laquelle épingler.
La déclaration ICP appartient à votre application, non à votre stockage
Il vaut la peine d’être précis sur l’endroit où l’obligation d’ICP se situe réellement. Tigris est un point de terminaison de stockage compatible S3 — vos buckets sont servis depuis des hôtes tels que t3.storage.dev — non le site web que vos visiteurs ouvrent. Il stocke des objets ; il n’exploite pas votre service public. La déclaration ICP qu’un site public tourné vers le continent exige, au titre du décret n° 292 du Conseil des affaires d’État et du décret n° 33 du MIIT, s’attache donc à l’application que vous exécutez devant le stockage et à l’hébergement de cette application sur le territoire. Aucun réglage de bucket sur Tigris ne crée de déclaration ICP, et aucun n’en porte — ce qui est précisément pourquoi « notre stockage est sur Tigris » ne répond jamais à la moitié licence de la question.
Il s’agit d’une carte des risques, pas d’un verdict : savoir si une obligation de localisation s’applique, et quel mécanisme de transfert vous devez satisfaire, dépend de ce que vous stockez, du volume de données personnelles concerné et de l’identité de vos utilisateurs — réglez-le avec un conseil avant de vous engager.
Où 21YunBox intervient — une couche de conformité, non une migration
Gardez Tigris exactement où il est. Ce que nous ajoutons, c’est la pièce qu’une couche de stockage sans ancrage sur le continent ne peut fournir d’elle-même : une diffusion déclarée ICP depuis l’intérieur du continent, conforme, placée devant l’origine que vous exploitez déjà — sans reconstruction, sans seconde base de code, et sans migration hors de Tigris. Notre équipe Chine cartographie vos obligations de transfert transfrontalier et de résidence des données au titre de la PIPL au regard de votre entité et de vos volumes de données, puis met en place la diffusion et le stockage sur le territoire qu’une présence légale en Chine nécessite, pendant que votre application et votre stockage d’objets restent là où ils sont.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Tigris est-il bloqué en Chine, ou le problème est-il autre chose ?
L'accessibilité est le mauvais axe pour Tigris. Même si les objets se chargent, Tigris n'exploite aucune région en Chine continentale : les données personnelles de vos utilisateurs chinois sont donc stockées à l'étranger — et c'est cela que le droit chinois examine. Traitez-le comme une question de résidence des données et de transfert transfrontalier au titre de la PIPL (articles 38 à 43), non comme une question de vitesse, et confirmez les détails avec un conseil.
Puis-je utiliser les contrôles de région de Tigris pour garder les données chinoises en Chine ?
Pas aujourd'hui. Tigris vous laisse épingler un bucket à des régions spécifiques — un vrai contrôle de résidence des données — mais aucune des régions qu'il propose n'est en Chine continentale ; les plus proches sont Singapour, Tokyo et Sydney. Y épingler garde les données dans un endroit choisi, mais toujours hors du continent : une obligation de localisation en Chine pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité) ne peut donc être satisfaite sur Tigris seul.
21YunBox peut-il aider une application adossée à Tigris à fonctionner en Chine ?
Oui. Notre équipe Chine peut évaluer votre exposition de transfert transfrontalier et de résidence des données au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs, et mettre en place la diffusion et le stockage déclarés ICP, sur le territoire, qu'une présence conforme en Chine nécessite — placés devant le stack que vous exploitez déjà sur Tigris, sans reconstruction. Contactez-nous pour étudier votre cas.