Funktioniert Thin Backend in China? Datenresidenz, PIPL & wo Ihr Postgres lebt
Thin Backend ist ein MIT-lizenziertes, Postgres-basiertes Backend-as-a-Service — das System of Record, das die Daten Ihrer App hält. Sein verwalteter Dienst läuft offshore ohne Festland-China-Region, und selbstgehostet lebt es, wo immer Sie es hinsetzen. Die Datenresidenz Ihrer China-Nutzer, nicht Geschwindigkeit, ist also die entscheidende Frage nach PIPL.
Funktioniert Thin Backend in China?
Ob Sie Thin Backend in China nutzen können, ist zuerst eine Datenresidenz-Frage, keine Geschwindigkeitsfrage. Thin Backend ist ein Backend-as-a-Service, das eine volle API auf Ihre Postgres-Datenbank setzt — das System of Record, das die Daten Ihrer App hält, die routinemäßig personenbezogene Information umfassen — Chinas Recht reagiert also darauf, wo diese Datenbank lebt.
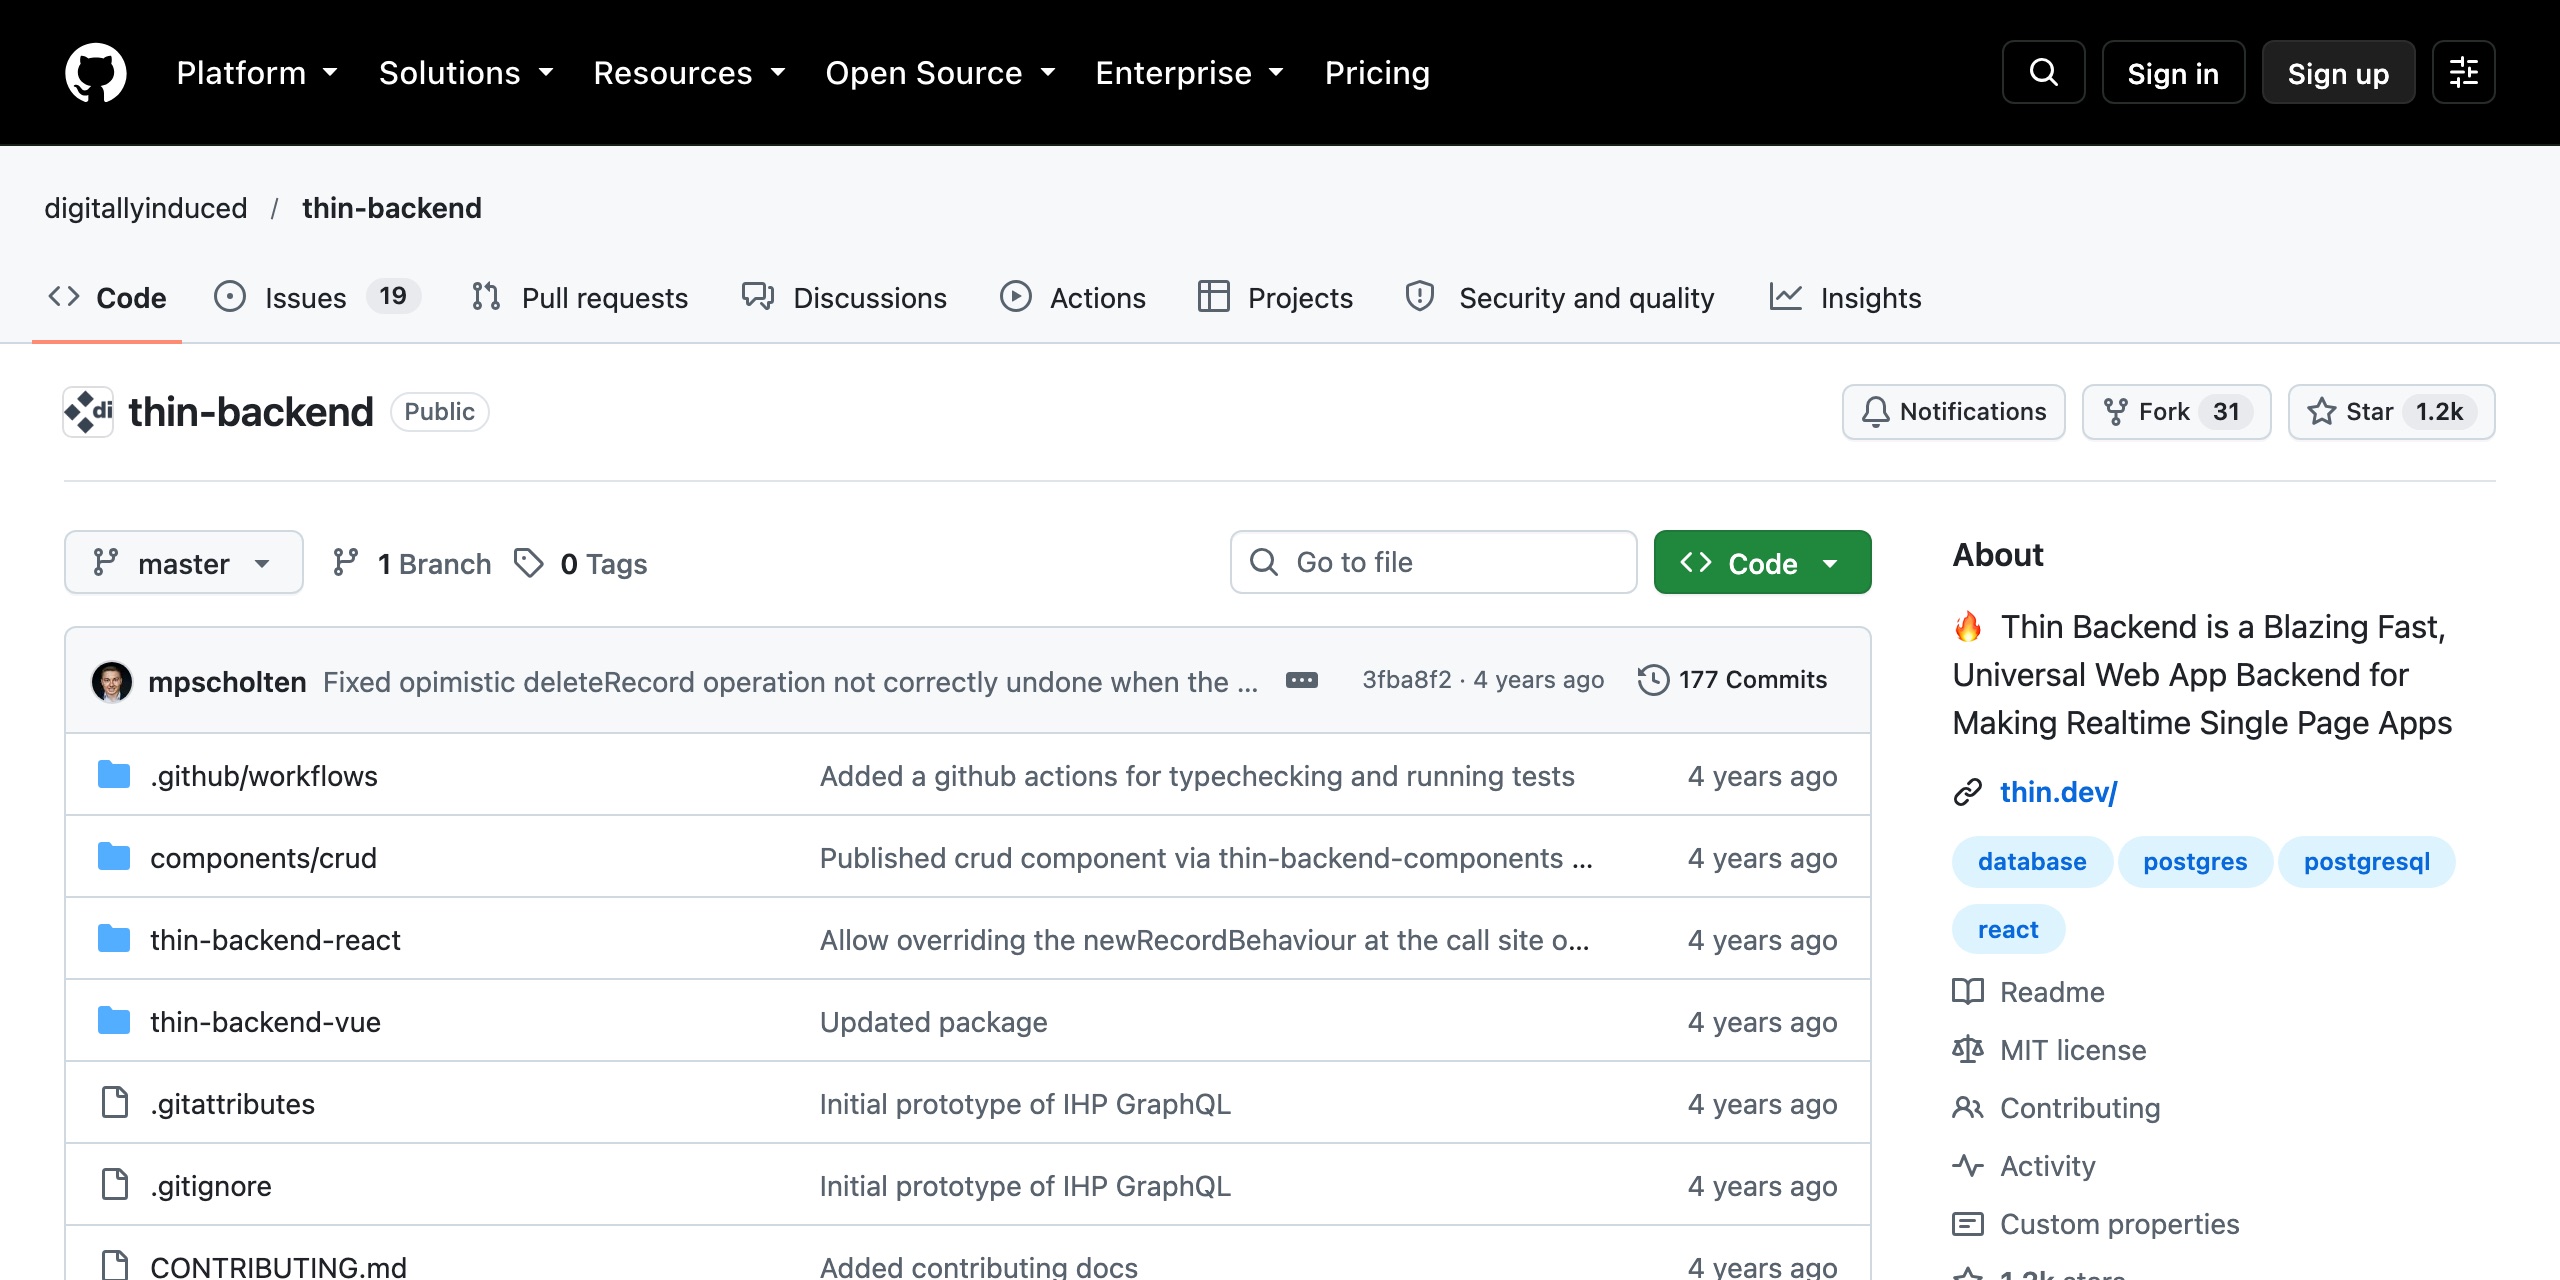
In Thin Backends eigenem Repository ist es eine „Instant API for your Postgres DB,“ gebaut, sodass Sie „automatically get a fully featured API backend on top of your Postgres DB.“ Wo diese Datenbank sitzt, ist eine Bereitstellungs-Wahl: Der verwaltete Dienst läuft auf dem eigenen Hosting von Thin Backend außerhalb Festlandchinas, und weil das Projekt MIT-lizenziert ist — „You can also self-host Thin Backend“ — können Sie es stattdessen betreiben, wo immer Sie wählen. Speichern Sie die personenbezogenen Daten Ihrer China-Nutzer so oder so offshore, und jeder Lese- und Schreibvorgang trägt sie über die Grenze — ein grenzüberschreitender Transfer, den PIPL regiert — und für einen CIIO oder Verarbeiter großer Mengen eine Datenresidenz-Pflicht, die keine Offshore-Bereitstellung erfüllen kann. Die Tabelle unten ist Thin Backends eigener Wortlaut und die Regeln, die es auslöst.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten drehen sich darum, wo Sie das Backend betreiben, Ihre Datenmengen und Ihre Rolle. Unser China-Team kann Ihre Thin-Backend-Datenresidenz-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Thin Backend ist Ihre Postgres-Daten-of-Record — hosten Sie es offshore, und die personenbezogenen Daten selbst überqueren bei jedem Lese- und Schreibvorgang die Grenze
- ! Wo es läuft, ist eine Bereitstellungs-Wahl: Der verwaltete Dienst ist offshore ohne Festland-China-Region; selbstgehostet ist die Residenz, wo immer Sie es hinsetzen
- ! Standardmäßig sitzen die Daten Ihrer China-Nutzer in Thin Backends Postgres offshore — ein grenzüberschreitender Transfer, den PIPL regiert
- ✕ CIIOs und Verarbeiter großer Mengen schulden inländische Speicherung, die keine Offshore-Bereitstellung erfüllen kann
- ✓ Ein rechtskonformer Weg existiert: ICP-gemeldete inländische Speicherung und Auslieferung vor Ihrem Stack — kein Neuaufbau, keine Migration
Was die offizielle Thin Backend-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Thin Backends eigenem Repository ist das Projekt eine „Instant API for your Postgres DB“: Sie „use a Thin Backend server to automatically get a fully featured API backend on top of your Postgres DB.“ Es ist daher das System of Record, das die Daten hält, die Ihre Anwendung liest und schreibt — routinemäßig die personenbezogene Information der Nutzer — und wo diese Postgres-Datenbank lebt, ist das, worauf Chinas Recht reagiert. | Thin Backend — GitHub repository (digitallyinduced/thin-backend), retrieved 2026-10-08 |
| Thin Backend ist MIT-lizenziert und selbst-hostbar — sein Repository gibt schlicht an, „You can also self-host Thin Backend.“ Der Standort Ihrer Datenbank-of-Record ist also eine Bereitstellungs-Wahl: Der verwaltete Dienst läuft auf dem eigenen Hosting von Thin Backend außerhalb Festlandchinas, und wenn Sie selbst hosten, platzieren Sie das Postgres, wo immer Sie es betreiben. Offshore so oder so heißt, die Daten Ihrer China-Nutzer leben über der Grenze; innerhalb des Festlands für einen öffentlichen Dienst bringt eine ICP-Beian und inländische Speicherung ins Spiel. | Thin Backend — GitHub repository (digitallyinduced/thin-backend), retrieved 2026-10-08 |
| Ein Backend-as-a-Service ist das System of Record: Jeder Lesevorgang zieht personenbezogene Daten aus seinem Postgres und jeder Schreibvorgang legt sie zurück, eine Anwendung oder ein Nutzer, der sich aus Festlandchina mit einem Offshore-Thin-Backend verbindet, tauscht personenbezogene Information also kontinuierlich über die Grenze aus, nicht einmalig. PIPL regiert diesen grenzüberschreitenden Transfer — der Verarbeiter personenbezogener Information (Sie, nicht Thin Backend) muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Chapter III, Articles 38–43 |
| Für einen CIIO oder Verarbeiter großer Mengen muss in China gesammelte personenbezogene Information innerhalb Festlandchinas gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Ein Offshore-Thin-Backend — verwaltet oder im Ausland selbstgehostet — kann diese Datenlokalisierungspflicht nicht erfüllen; der einzige Weg, die Daten Ihrer China-Nutzer auf chinesischem Boden zu halten, ist, das Backend und sein Postgres auf ICP-gemeldeter Infrastruktur innerhalb des Festlands zu betreiben. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
| Die Exponierung skaliert mit Menge und Rolle, nicht bloß mit der Nutzung des Backends: Unter den März-2024-Grenzdatenregeln der CAC ist ein Nicht-CIIO, der die nicht-sensible personenbezogene Information von weniger als 100.000 Personen in einem Kalenderjahr transferiert, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit — eine Schwelle, die zu prüfen sich lohnt, bevor Sie annehmen, Sie sind frei. | CAC — Regulations on Promoting and Regulating Cross-border Data Flows, March 2024 |
Quellen vom 21YunBox Compliance-Team am 8. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu Thin Backend nicht, wie schnell eine Abfrage zurückkommt — es ist, wo Ihre Daten leben dürfen. Thin Backend ist ein Backend-as-a-Service: in seinen eigenen Worten eine „Instant API for your Postgres DB,“ das System of Record, aus dem Ihre Anwendung liest und in das sie schreibt, das welche personenbezogenen Daten auch immer Ihre Nutzer erzeugen hält. Wo diese Postgres-Datenbank sitzt, ist eine Bereitstellungs-Wahl — Thin Backends verwalteter Dienst läuft auf dem eigenen Hosting des Unternehmens außerhalb Festlandchinas, und weil das Projekt MIT-lizenziert ist, können Sie es auch auf Infrastruktur selbst hosten, die Sie wählen. So oder so ist das, worauf Chinas Recht reagiert, wo die Daten — und jeder Lese- und Schreibvorgang davon — tatsächlich leben.
Thin Backend in China auf einen Blick
| Was es entscheidet | Wo Thin Backend für China steht |
|---|---|
| Was es ist | Ein MIT-lizenziertes, Postgres-basiertes Backend-as-a-Service — in seinen eigenen Worten ein „fully featured API backend on top of your Postgres DB.“ Es ist das System of Record, das die Daten Ihrer Anwendung hält, die routinemäßig die personenbezogene Information der Nutzer umfassen. Wo diese Daten leben, ist die entscheidende Frage. |
| Wo es läuft | Eine Bereitstellungs-Wahl. Der verwaltete Dienst läuft auf dem eigenen Hosting von Thin Backend außerhalb Festlandchinas; und weil es Open Source ist — „You can also self-host Thin Backend“ — können Sie es auf Infrastruktur betreiben, die Sie wählen. Keiner der Wege stellt Ihnen standardmäßig eine Festland-China-Region voran. |
| Ihre Daten in Thin Backend | Personenbezogene Daten, die Ihre App für chinesische Nutzer speichert, sitzen, wo immer das Backend läuft — offshore standardmäßig — ein grenzüberschreitender Transfer, den PIPL regiert, der sich bei jedem Lese- und Schreibvorgang über die Grenze bewegt. |
| Datenresidenz | Für einen CIIO oder Verarbeiter großer Mengen muss in China gesammelte personenbezogene Information im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Keine Offshore-Bereitstellung kann das erfüllen; Self-Hosting innerhalb Chinas für einen öffentlichen Dienst bringt eine ICP-Beian und inländische Speicherung ins Spiel. |
| Ist es erreichbar? | Das Backend aus China zu erreichen, ist eine Auslieferungs-Sache, die davon abhängt, wo es läuft. Erreichbar oder nicht, der Standort der Daten-of-Record ist die Compliance-Tatsache. |
Ihre Datenbank-of-Record ist, wo immer Sie es betreiben
Thin Backend ist, wo Ihre Anwendung ihre Daten tatsächlich hält. Sein Repository beschreibt es als eine „Instant API for your Postgres DB“ — „use a Thin Backend server to automatically get a fully featured API backend on top of your Postgres DB.“ Diese Datenbank ist das System of Record, und ihr Standort ist eine Bereitstellungs-Entscheidung statt einer festen Adresse. Thin Backends verwalteter Dienst läuft auf dem eigenen Hosting des Unternehmens, außerhalb Festlandchinas; und weil das Projekt MIT-lizenziert ist, merkt seine eigene Dokumentation an „You can also self-host Thin Backend,“ ein Team kann es also stattdessen auf Infrastruktur betreiben, die es wählt. Die China-Frage wird durch diese Wahl geklärt, bevor je eine Abfrage zeitlich gemessen wird: auf dem verwalteten Dienst, oder selbstgehostet im Ausland, werden die Daten, die Ihre China-Nutzer erzeugen, auf der anderen Seite der Grenze gespeichert; nur indem Sie das Backend und sein Postgres auf Infrastruktur innerhalb des Festlands betreiben, bleiben die Daten auf chinesischem Boden. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen ist diese inländische Speicherung nicht optional.
Ein Backend ist kein CDN — die personenbezogenen Daten selbst bewegen sich
Bei einer statischen Datei ist das, was die Grenze überquert, eine Kopie eines Assets. Bei einem Backend-as-a-Service ist das, was die Grenze überquert, die personenbezogenen Daten selbst. Thin Backends eigener Funktionsumfang ist auf Live-Lese- und -Schreibvorgängen gebaut: Es nutzt „Postgres Policies to make sure that users can only see what they’re allowed to see,“ und seine Echtzeit-Abfragen halten den Anwendungszustand „synchronized in real-time across all users.“ Ein Nutzer in Festlandchina, der gegen ein Offshore-Thin-Backend arbeitet, tauscht personenbezogene Information also kontinuierlich über die Grenze aus, nicht einmalig. Nach Chinas Gesetz zum Schutz personenbezogener Informationen sind sowohl die Offshore-Speicherung als auch dieser laufende Fluss ein grenzüberschreitender Transfer, und die Pflicht ist Ihre — die des Verarbeiters — nicht die von Thin Backend: Mitteilung, gesonderte Einwilligung und ein erfüllter Transfermechanismus. Ein schnellerer Rundlauf macht die Daten nicht resident; das ist der Teil, den Performance-Tuning nicht erreichen kann.
Gehostet oder selbstgehostet, der Standort ist weiterhin die Compliance-Tatsache
Thin Backend gibt Ihnen zwei Wege, es zu betreiben, und der Compliance-Test ist für beide derselbe: Wo immer das Backend und sein Postgres sitzen, werden die personenbezogenen Daten, die sie für Ihre China-Nutzer halten, von diesem Standort regiert. Der verwaltete Dienst veröffentlicht keine Festland-China-Region, auf ihm sind die Daten also offshore standardmäßig. Self-Hosting reicht Ihnen die Wahl des Standorts — und damit die Pflichten, die folgen: Betreiben Sie es offshore, und Sie sind zurück bei einem grenzüberschreitenden Transfer; betreiben Sie es innerhalb Festlandchinas, um die Öffentlichkeit zu bedienen, und Sie brauchen eine ICP-Beian und inländische Speicherung. Ob dieses Offshore-Backend aus China schnell oder langsam antwortet, ist eine Auslieferungs-Sache, unabhängig von all dem; selbst eine sofortige Antwort lässt die Daten weiterhin außerhalb des Festlands. Behandeln Sie dies als eine Risikokarte, kein Urteil: Ob Sie einer Lokalisierungspflicht, einer Transfermechanismus-Pflicht oder beidem gegenüberstehen, dreht sich darum, was Sie speichern, wie viele personenbezogene Daten Sie halten, und wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox passt — eine Compliance-Overlay, keine Migration
Sie bauen weiter auf Thin Backend. Wir fügen das Stück hinzu, das ein Offshore-Backend nicht kann: rechtskonforme, ICP-gemeldete Speicherung und Auslieferung aus dem Festland, gesetzt vor den Stack, den Sie bereits betreiben — kein Neuaufbau, keine zweite Codebasis und kein Wechsel weg von Thin Backend. Unser China-Team kartiert Ihre Grenz- und Datenresidenz-Pflichten gegen Ihre Bereitstellung, Ihre Gesellschaft und Ihre Datenmengen, dann, wo das Recht verlangt, dass die Daten Ihrer China-Nutzer auf chinesischem Boden bleiben, stellt es die inländische Speicherung und Auslieferung auf, die eine rechtmäßige China-Präsenz braucht — während Ihre Anwendung genau dort weiterläuft, wo sie ist.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
Häufige Fragen
Speichert Thin Backend die Daten chinesischer Nutzer in Festlandchina?
Nur wenn Sie es dorthin setzen. Thin Backend ist das Postgres-basierte System of Record für Ihre App, und wo diese Daten leben, folgt dem, wo das Backend läuft: Sein verwalteter Dienst läuft auf dem eigenen Hosting von Thin Backend außerhalb Festlandchinas, und weil das Projekt MIT-lizenziert ist, können Sie es überall selbst hosten. Standardmäßig — auf dem verwalteten Dienst — werden die Daten Ihrer China-Nutzer offshore gehalten, nicht auf chinesischem Boden.
Ist es illegal, Thin Backend für eine China-gerichtete App zu nutzen?
Nicht an sich. Das Problem ist der grenzüberschreitende Transfer und die Offshore-Speicherung personenbezogener Information: PIPL erlaubt es, wenn Sie Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen, und fügt eine inländische Speicherpflicht für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen hinzu. Ob das greift, hängt davon ab, wo Sie hosten, Ihre Datenmenge und Ihre Rolle — behandeln Sie es als ein mit Rechtsbeistand zu klärendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unser Thin-Backend-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre Grenz- und Datenresidenz-Exponierung für Ihre Bereitstellung, Ihre Datenmengen und Ihre Rolle bewerten, dann — wo das Recht verlangt, dass die Daten Ihrer China-Nutzer im Festland bleiben — rechtskonforme, ICP-gemeldete inländische Speicherung und Auslieferung vor dem Stack aufstellen, den Sie bereits betreiben, ohne Neuaufbau und ohne Migration. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.