Thin Backendは中国本土で使えるか:データの国内保存、PIPL、Postgresがどこに住むか
Thin Backendは、MITライセンスのPostgresベースのバックエンド・アズ・ア・サービス——アプリのデータを保持する記録のシステムです。そのマネージドサービスは中国本土リージョンのないオフショアで動き、セルフホストでは置いた場所に住みます。つまり決め手は速度ではなく、中国の利用者のデータの国内保存です。PIPLの下で読み解きます。
Thin Backendは中国本土で使えるか
Thin Backendを中国で使えるかは、まず速度ではなくデータの国内保存の問いです。Thin Backendは、貴社のPostgresデータベースの上にフルなAPIを置くバックエンド・アズ・ア・サービス——通常は個人情報を含む、アプリのデータを保持する記録のシステム——なので、中国の法はそのデータベースがどこに住むかに反応します。
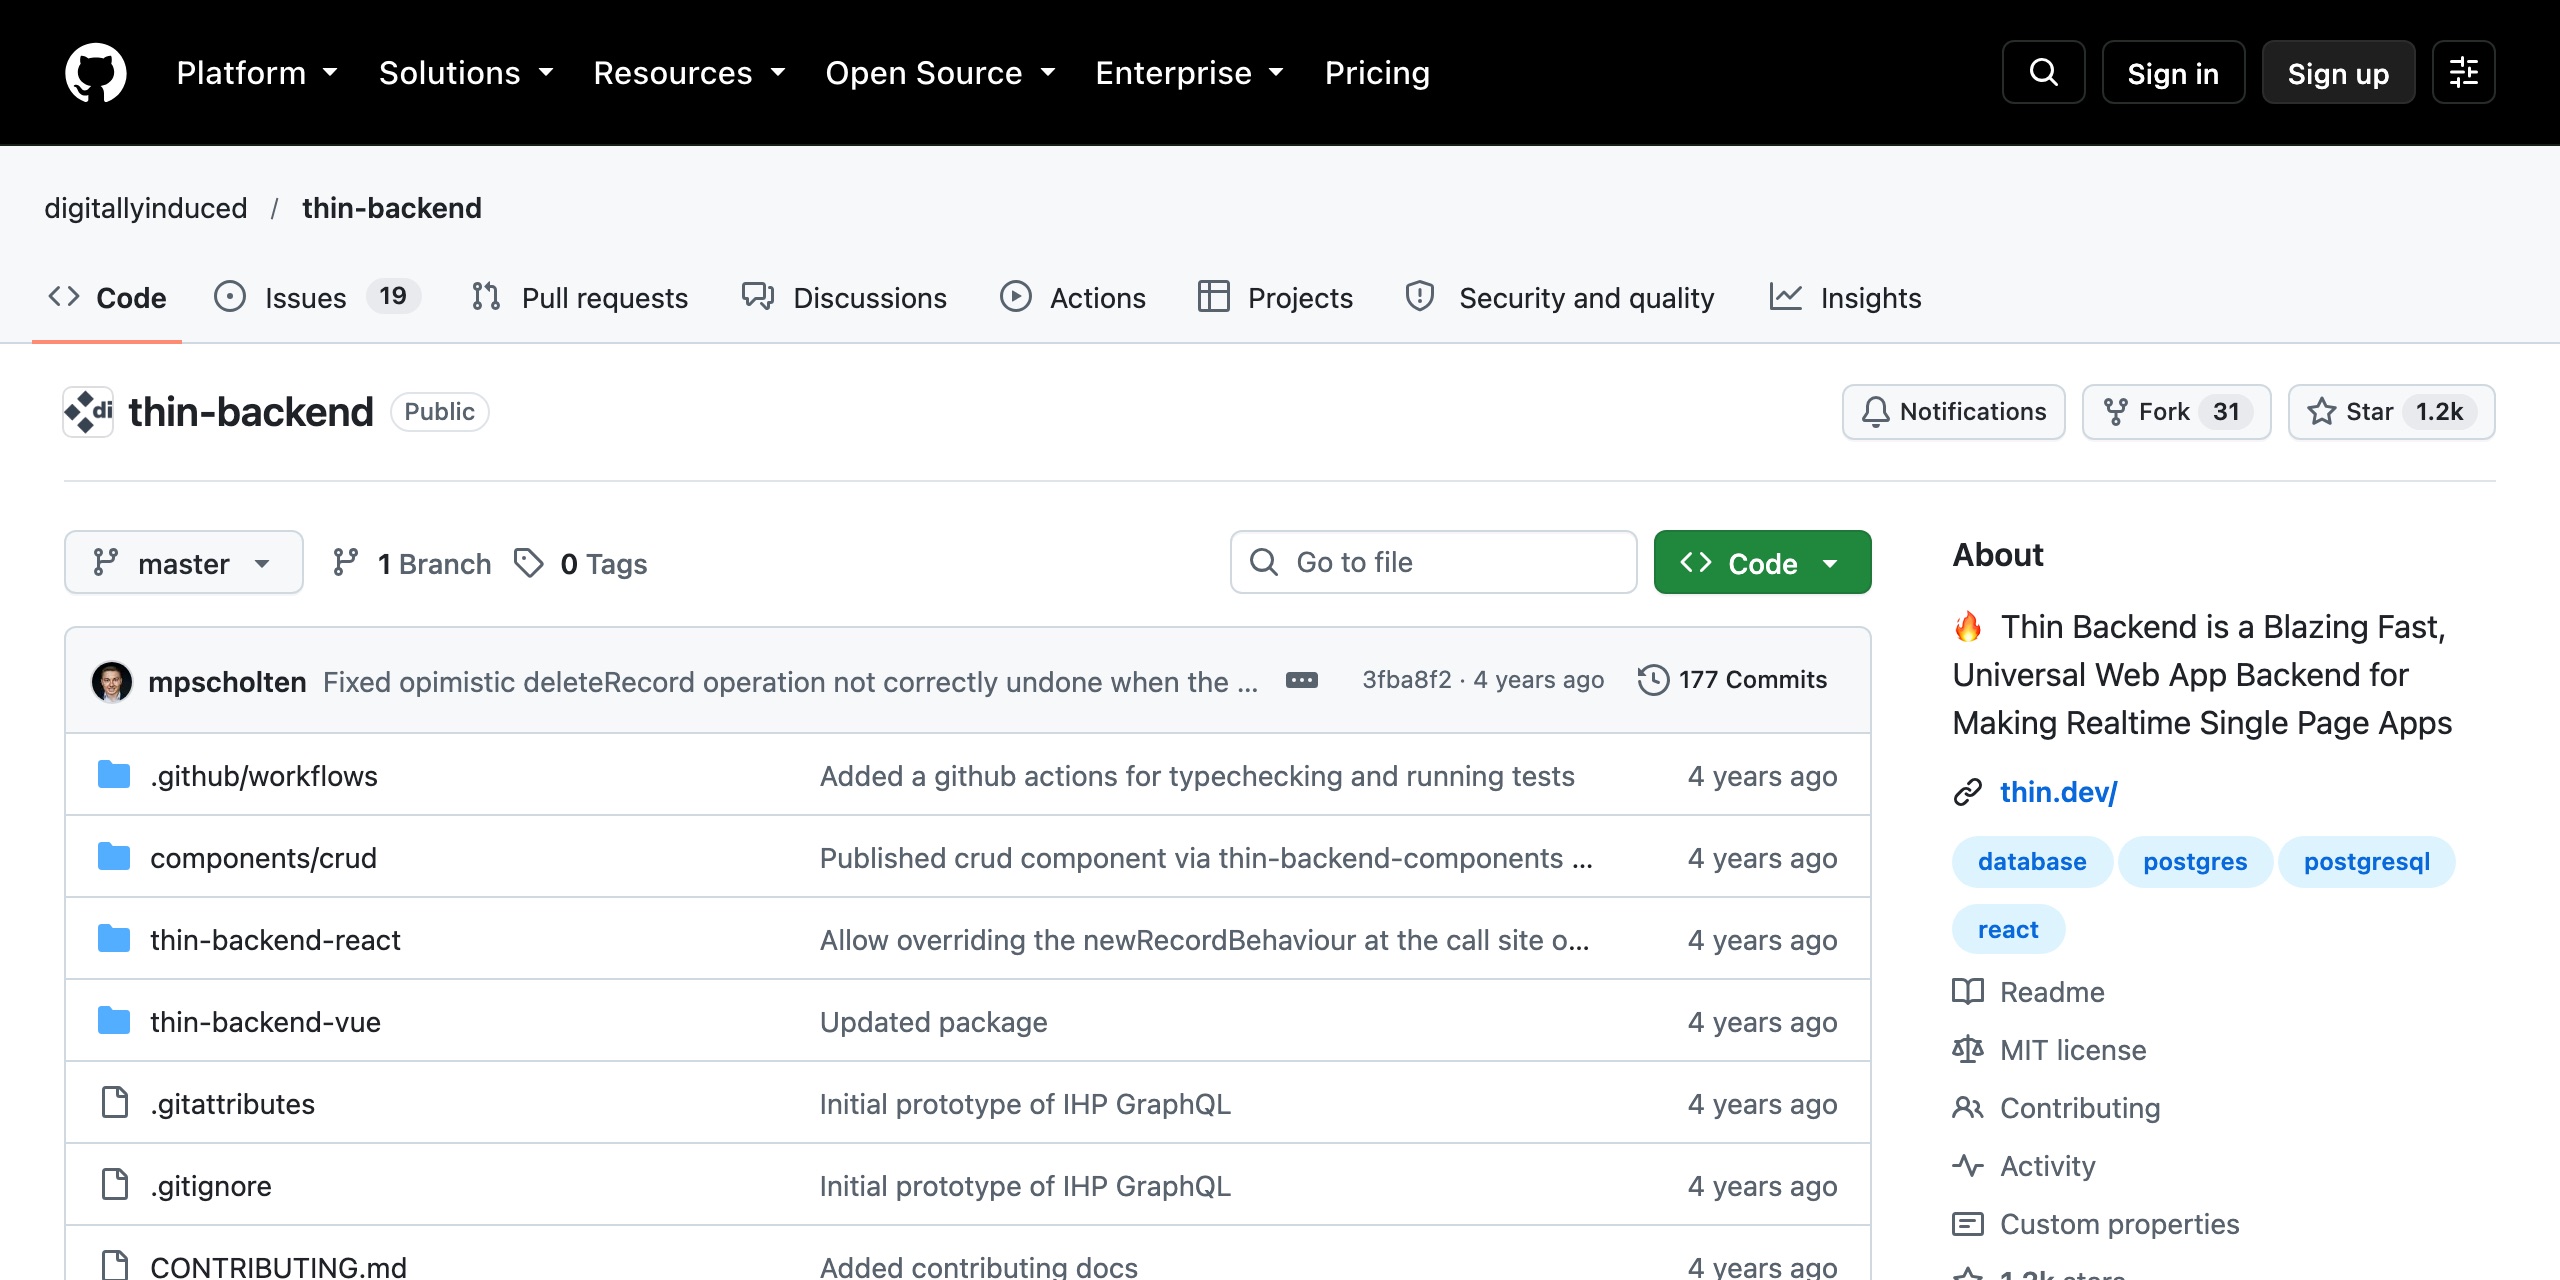
Thin Backend自身のリポジトリでは、それは「Postgres DBのためのインスタントAPI」で、「Postgres DBの上に、フル機能のAPIバックエンドを自動的に得る」ように作られています。そのデータベースがどこに置かれるかはデプロイの選択です:マネージドサービスはThin Backend自身の中国本土外のホスティングで動き、プロジェクトがMITライセンスなので——「Thin Backendをセルフホストすることもできる」——代わりに貴社が選んだ場所で動かせます。いずれにせよ中国の利用者の個人データをオフショアに保存すれば、すべての読み書きがそれを国境を越えて運び——PIPLが規律する越境移転——CIIOや大量取扱者には、オフショアのデプロイには満たせないデータ国内保存の義務です。下の表は、Thin Backend自身の言葉と、それが引き起こすルールです。
これはリスクの全体像であって判定ではありません——義務はバックエンドをどこで動かすか、データ量、役割で変わります。当社の中国チームがThin Backendのデータ国内保存のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! Thin Backendは貴社のPostgresの記録のデータ——オフショアでホストすれば、個人データそのものが読み書きのたびに国境を越える
- ! どこで動くかはデプロイの選択:マネージドサービスは中国本土リージョンのないオフショア;セルフホストでは置いた場所が所在
- ! 既定で、Thin BackendのPostgres内の中国の利用者のデータはオフショアに置かれる——PIPLが規律する越境移転
- ✕ CIIOと大量取扱者は、オフショアのデプロイには満たせない中国国内保存を負う
- ✓ 法令適合な経路がある:スタックの前段のICP備案済みの中国国内の保存と配信——作り直しも移行もなし
Thin Backendの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Thin Backend自身のリポジトリでは、プロジェクトは「Postgres DBのためのインスタントAPI」です:「Thin Backendサーバーを使って、Postgres DBの上に、フル機能のAPIバックエンドを自動的に得る」。したがってそれは、アプリケーションが読み書きするデータ——通常は利用者の個人情報——を保持する記録のシステムであり、そのPostgresデータベースがどこに住むかが、中国の法が反応する対象です。 | Thin Backend — GitHub リポジトリ(digitallyinduced/thin-backend)、2026-10-08 取得 |
| Thin BackendはMITライセンスでセルフホスト可能です——そのリポジトリは率直に「Thin Backendをセルフホストすることもできる」とします。したがって記録のデータベースの所在はデプロイの選択です:マネージドサービスはThin Backend自身の中国本土外のホスティングで動き、セルフホストすれば貴社が動かす場所にPostgresを置きます。いずれにせよオフショアは中国の利用者のデータが国境の向こうに住むことを意味し、公開サービスのために本土内に置くことはICP備案と中国国内保存を視野に入れます。 | Thin Backend — GitHub リポジトリ(digitallyinduced/thin-backend)、2026-10-08 取得 |
| バックエンド・アズ・ア・サービスは記録のシステムです:すべての読み取りが個人データをそのPostgresから引き出し、すべての書き込みがそれを戻すため、中国本土内からオフショアのThin Backendに接続するアプリケーションや利用者は、一度きりではなく個人情報を継続的に国境を越えて交換します。PIPLがその越境移転を規律します——個人情報の取扱者(Thin Backendではなく貴社)は、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を満たさなければなりません。 | PIPL 第3章 第38〜43条 |
| CIIOまたは大量取扱者には、中国で収集した個人情報は中国本土内に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))。オフショアのThin Backend——マネージド、またはオフショアでのセルフホスト——はそのデータローカライゼーションの義務を満たせません;中国の利用者のデータを中国の地に留める唯一の方法は、バックエンドとそのPostgresを本土内のICP備案済みのインフラで動かすことです。 | PIPL第40条;サイバーセキュリティ法 第39条(旧第37条) |
| リスクは、バックエンドを使うこと自体ではなく、量と役割に応じて大きくなります:CACの2024年3月の越境データルールの下では、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証を免除されます——「クリアだ」と仮定する前に確認する価値のある閾値です。 | CAC — データ越境移転の促進と規範化に関する規定(2024年3月) |
情報源は21YunBox コンプライアンスチームが2026年10月8日に確認しました。
中国本土の利用者にとって、Thin Backendについての決め手となる問いは、クエリがどれだけ速く返るかではありません——データをどこに置くことが許されるか、です。Thin Backendはバックエンド・アズ・ア・サービスで、自社の言葉では 「Postgres DBのためのインスタントAPI」、アプリケーションが読み書きする記録のシステムであり、利用者が生み出すあらゆる個人データを保持します。そのPostgresデータベースがどこに置かれるかはデプロイの選択です——Thin Backendのマネージドサービスは同社自身の中国本土外のホスティングで動き、プロジェクトがMITライセンスなので、貴社が選んだインフラにセルフホストもできます。いずれにせよ、中国の法が反応するのは、データ——そしてそのすべての読み書き——が実際にどこに住むか、です。
中国でのThin Backend:ひと目で
| 決め手 | 中国でのThin Backendの位置づけ |
|---|---|
| それは何か | MITライセンスのPostgresベースのバックエンド・アズ・ア・サービス——自社の言葉で「Postgres DBの上の、フル機能のAPIバックエンド」。アプリケーションのデータを保持する記録のシステムで、通常は利用者の個人情報を含む。そのデータがどこに住むかが決め手。 |
| どこで動くか | デプロイの選択。マネージドサービスはThin Backend自身の中国本土外のホスティングで動き、オープンソースなので——「Thin Backendをセルフホストすることもできる」——貴社が選んだインフラで動かせる。どちらの経路も、既定で中国本土リージョンを前に置かない。 |
| Thin Backend内の貴社のデータ | 中国の利用者のためにアプリが保存する個人データは、バックエンドが動く場所——既定でオフショア——に置かれる。PIPLが規律する越境移転であり、すべての読み書きで国境を越える。 |
| データの国内保存 | CIIOや大量取扱者には、中国で収集した個人情報は本土に留めなければならない(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))。オフショアのデプロイはそれを満たせない;公開サービスのために中国国内でセルフホストすることは、ICP備案と中国国内保存を視野に入れる。 |
| 到達できるか? | 中国からバックエンドに到達することは、それがどこで動くかしだいの配信の問題。到達できてもできなくても、記録のデータの所在がコンプライアンスの事実。 |
記録のデータベースは、貴社が動かした場所にある
Thin Backendは、アプリケーションが実際にデータを保つ場所です。そのリポジトリはそれを 「Postgres DBのためのインスタントAPI」 と説明します——「Thin Backendサーバーを使って、Postgres DBの上に、フル機能のAPIバックエンドを自動的に得る」。そのデータベースは記録のシステムであり、その所在は固定のアドレスではなくデプロイの判断です。Thin Backendのマネージドサービスは同社自身の、中国本土外のホスティングで動き、プロジェクトがMITライセンスなので、自社のドキュメントは 「Thin Backendをセルフホストすることもできる」 と注記し、チームは代わりに自ら選んだインフラで動かせます。中国の問いは、どのクエリも計測される前に、その選択で決まります:マネージドサービス上、またはオフショアのセルフホストでは、中国の利用者が生み出すデータは国境の向こう側に保存されます;バックエンドとそのPostgresを中国本土内のインフラで動かしてはじめて、データは中国の地に留まります。重要情報インフラ運営者または大量取扱者にとって、その中国国内保存は任意ではありません。
バックエンドはCDNではない——個人データそのものが動く
静的ファイルでは、国境を越えるのはアセットのコピーです。バックエンド・アズ・ア・サービスでは、国境を越えるのは個人データそのものです。Thin Backend自身の機能は、生きた読み書きの上に築かれています:「ユーザーが見てよいものだけを見られるようにするPostgres Policies」 を使い、そのリアルタイムクエリはアプリケーションの状態を 「全ユーザーにわたってリアルタイムで同期」 に保ちます。したがって、オフショアのThin Backendに対して作業する中国本土の利用者は、一度きりではなく、個人情報を継続的に国境を越えて交換しています。中国の個人情報保護法(PIPL)の下で、オフショアの保存とその継続的なフローの両方が越境移転であり、義務はThin Backendではなく貴社——取扱者——のものです:通知、個別の同意、そしてクリアした移転メカニズムのいずれか一つ。より速い往復はデータを国内のものにしません;それは、パフォーマンスチューニングの手が届かない部分です。
ホスト型でもセルフホストでも、所在が依然コンプライアンスの事実
Thin Backendは2つの動かし方を与え、コンプライアンスのテストは両方で同じです:バックエンドとそのPostgresが置かれる場所がどこであれ、それが中国の利用者のために保持する個人データは、その所在によって規律されます。マネージドサービスは中国本土リージョンを公表しないので、その上ではデータは既定でオフショアです。セルフホストは所在の選択を貴社に渡し——それに伴う義務も:オフショアで動かせば越境移転に戻り;公衆に提供するために中国本土内で動かせばICP備案と中国国内保存が必要です。そのオフショアのバックエンドが中国から速く返るか遅く返るかは、これらすべてとは独立した配信の問題です;瞬時の応答でも、データは依然として本土の外にあります。これは判定ではなくリスクの見取り図と捉えてください:国内保存の義務、移転メカニズムの義務、あるいはその両方に直面するかは、何を保存するか、どれだけ個人データを保持するか、そして利用者が誰かで変わります——構築の前に専門家と確定させる価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
Thin Backendの上で構築し続けます。当社が加えるのは、オフショアのバックエンドにはできないピース:既存のスタックの前段に置く、法令適合の中国本土内からのICP備案済みの保存と配信です——作り直しも、二つ目のコードベースも、Thin Backendからの移行もありません。当社の中国チームが、貴社のデプロイの仕方・法人・データ量に照らして越境・データ国内保存の義務を整理し、そして法が中国の利用者のデータを中国の地に留めることを求める場合に、合法な中国でのプレゼンスが必要とする中国国内の保存と配信を立ち上げます——一方で、アプリケーションは今いる場所でそのまま動き続けます。
関連する読み物:
よくあるご質問
Thin Backendは中国の利用者のデータを中国本土に保存しますか?
そこに置いた場合に限ります。Thin BackendはアプリのPostgresベースの記録のシステムで、そのデータがどこに住むかはバックエンドが動く場所に従います:そのマネージドサービスはThin Backend自身の中国本土外のホスティングで動き、プロジェクトがMITライセンスなのでどこにでもセルフホストできます。既定では——マネージドサービス上では——中国の利用者のデータは中国の地ではなくオフショアに保持されます。
中国向けアプリにThin Backendを使うことは違法ですか?
それ自体は違法ではありません。問題は個人情報の越境移転とオフショア保存です:PIPLは、通知し、個別の同意を取得し、移転メカニズムのいずれか一つを満たせばこれを認め、重要情報インフラ運営者と大量取扱者には中国国内保存の義務を加えます。それが効くかは、どこでホストするか、データ量、役割で変わります——一律の禁止ではなく、専門家と確定すべきリスクとして扱ってください。
21YunBoxは当社のThin Backend構成を中国で法令適合にできますか?
はい。当社の中国チームが、貴社のデプロイの仕方・データ量・役割について越境・データ国内保存のリスクを評価し、そして法が中国の利用者のデータを本土に留めることを求める場合に、すでに運用中のスタックの前段に、法令適合のICP備案済みの中国国内の保存と配信を、作り直しも移行もなく立ち上げます。お問い合わせいただければ、個別のケースを一緒に検討します。