StepZenは中国本土で使えるか:ICP、PIPL、そしてバックエンドのAPIレイヤー
StepZen——現在のIBM API Connect for GraphQL——は宣言的なGraphQL APIレイヤーであり、Webホストではありません。したがって自前のICP備案を負わず、その義務は公開アプリに残ります。しかしバックエンド横断で個人データをフェデレートするため、IBMのオフショアのマネージドサービスを使うと、中国ユーザーのデータはPIPLの越境の問いになります。どのレイヤーに問うべきかを、コンプライアンス起点で読み解きます。
StepZenは中国本土で使えるか
StepZen——現在のIBM API Connect for GraphQL——はバックエンドのAPI配管であって、Webホストではありません。自前のICP備案を負わないため、これを使っても中国本土でサイトを運用する許可にはならず、それ単独でデータのリスクを片づけもしません。重要なのは、誰がICPを備案するか、そして中国ユーザーの個人データがオフショアで動くエンジンを通じてフェデレートされるか、です。
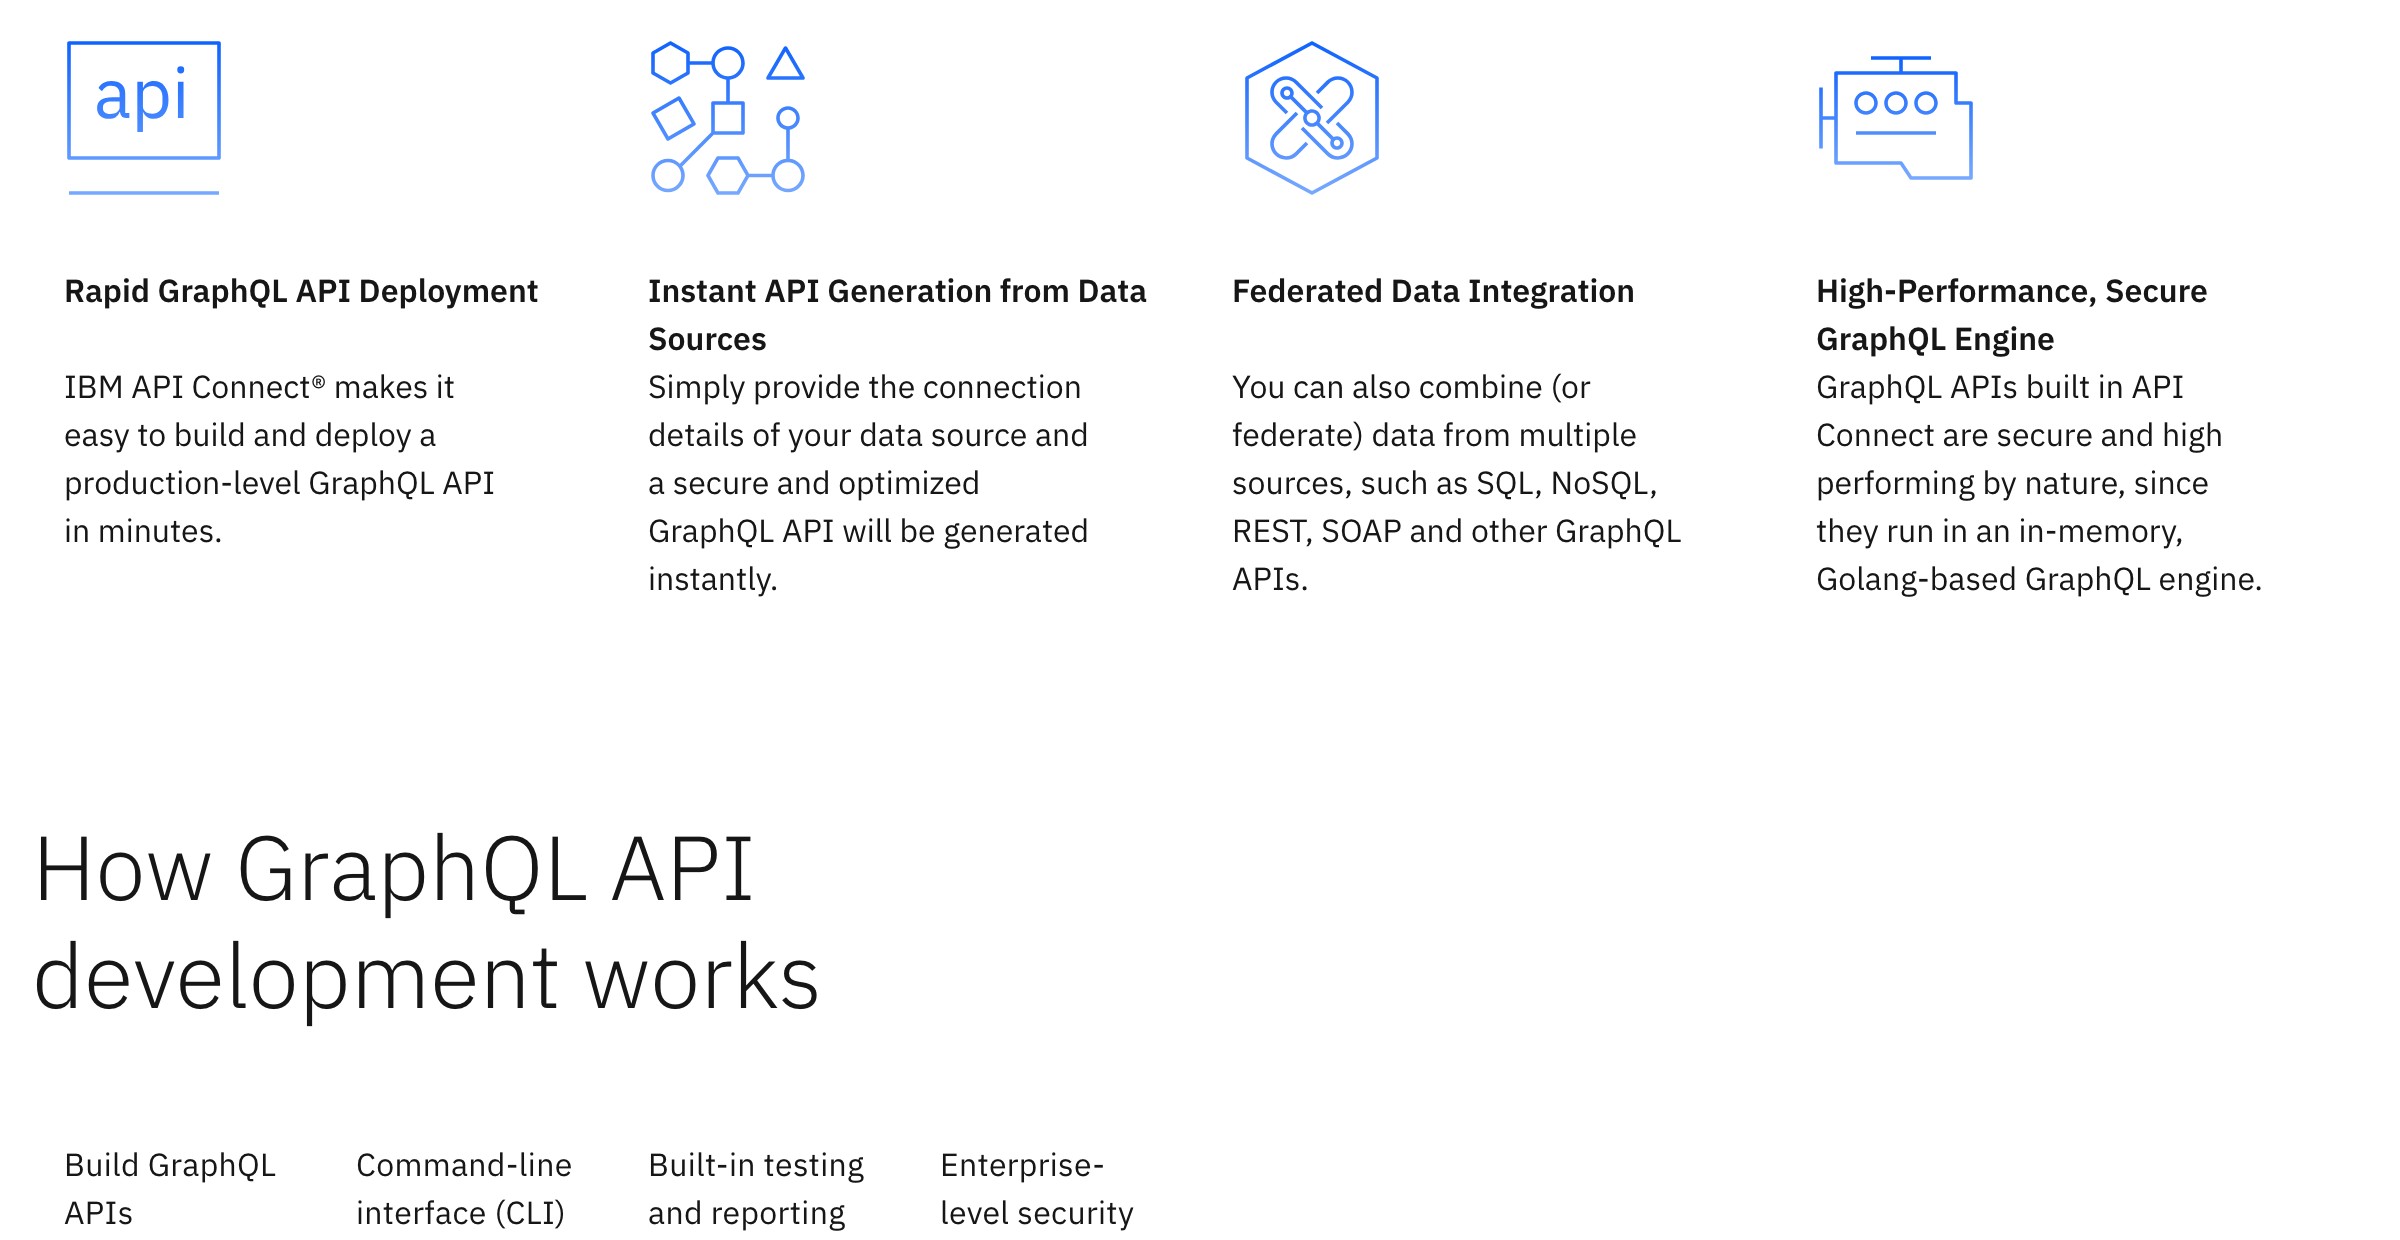
IBMはこれを、「Build GraphQL APIs declaratively」(宣言的にGraphQL APIを構築する)方法で、「can also combine (or federate) data from multiple sources, such as SQL, NoSQL, REST, SOAP and other GraphQL APIs」(SQL・NoSQL・REST・SOAP・その他のGraphQL APIなど複数のソースからデータを結合・フェデレートできる)ものと説明します——そのフェデレーションこそ要点です。ユーザーとストアの間で個人データが通り抜けるレイヤーなのです。IBMのマネージドサービス(ドキュメントでは「AWS上のマネージドサービスインスタンス」)を使えば、そのエンジンはオフショアに座るので、そこを通る中国ユーザーの個人情報はPIPLが規律する越境移転であり、一方でICP備案は、その前段の公開アプリケーションに残ります——StepZenにではありません。下の表はIBM自身の言葉と、各層が発動するルールです。
これはリスクの見取り図であって、判定ではありません——どの関門が貴社を縛るかは、エンジンがどこで動くか、どの個人データが越えるか、ユーザーが誰かで変わります。当社の中国チームが、貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! StepZenはバックエンドのGraphQLレイヤーで、Webホストではない——自前のICPはない
- ✕ ICP備案はStepZenではなく、本土でホストする公開アプリに紐づけなければならない
- ! IBMはこれをオフショアのマネージドクラウドサービス(AWS上)として運用する
- ! そこを通じてオフショアでフェデレートされる中国ユーザーの個人データはPIPLの移転
- ! CIIOや大量取扱者の場合、そのデータは本土に保存しなければならない
Stepzenの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| StepZenはいまIBMのもの——そしてWebホストではなくGraphQLサーバーである。IBMは「the acquisition of StepZen Inc, which developed a GraphQL server」(GraphQLサーバーを開発したStepZen Inc.の買収)を発表し、それが「helps developers build GraphQL APIs quickly and with less code」とし、「StepZen takes a declarative programming approach」と付け加えた。今日はIBM API Connect for GraphQLとして出荷される。GraphQLサーバーは、すでに運用しているバックエンドの上にAPIを構成するもので、公開サイトを配信するホストでも、顧客レコードの主たる保管庫でもない。 | IBM Newsroom — IBM Acquires StepZen(newsroom.ibm.com、2026-10-07 取得) |
| バックエンド横断でデータをフェデレートする——だから個人データがそこを通る。IBMの製品ページでは「Build GraphQL APIs declaratively by composing GraphQL building blocks」し、「can also combine (or federate) data from multiple sources, such as SQL, NoSQL, REST, SOAP and other GraphQL APIs」。フロントエンドとストアの間でデータを中継する層は、まさに個人情報が通過する場所である——したがって中国ユーザーのデータがオフショアのエンジンを通るなら、PIPLの下での越境移転になる(第38〜43条)。 | IBM — API Development with IBM API Connect / StepZen(ibm.com/products/stepzen、2026-10-07 取得);PIPL 第38〜43条 |
| IBMはエンジンをオフショアのマネージドクラウドサービスとして運用する。リクエストは「an in-memory, Golang-based GraphQL engine」で動き、「API Connect for GraphQL as a Service」——IBM自身のドキュメントでは「Managed service instance on AWS」——として提供される。IBMはこのサービスについて中国本土のリージョンを公表していない(IBMの提供範囲ページからの推定)ので、エンジンが中国ユーザーについて扱う個人データは本土の外に置かれる。CIIOや大量取扱者の場合、そのデータは代わりに中国に保存しなければならない(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))。 | IBM — ibm.com/products/stepzen および API Connect for GraphQL as a Service ドキュメント(ibm.com/docs/en/api-connect-graphql/saas、2026-10-07 取得);PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
| ICP備案はStepZenには決して紐づかない。本土の訪問者に配信される公開サイトは、本土に物理的にあるホスティングリソースに紐づくICP備案を必要とする(国務院令第292号;工業・情報化部令第33号)。GraphQLミドルウェアの層はそのホスティングリソースではないため、APIレイヤーをStepZenへ移しても——マネージドであれ自己運用であれ——備案には何もしない。その関門は、APIが供給する公開アプリケーションに残る。 | 中国ICP制度 — 国務院令第292号;工業・情報化部令第33号(2026-10-07 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の読者にとって、StepZenをめぐる有益な問いは、クエリにどれだけ速く応えるかではありません——中国のルールが実際に着地するのはスタックのどのレイヤーか、そしてStepZenがそのレイヤーなのか、です。そうではありません。StepZen——IBMの2023年の買収後、現在のIBM API Connect for GraphQL——は宣言的なGraphQLレイヤーです。すでに運用しているデータベースやサービスの上に、単一のAPIを構成します。Webサイトのホストではなく、顧客レコードの主たる保管庫でもないため、ICP備案を負わず、それ単独で中国での運用を許可するものでもありません。StepZenが行うのは、フロントエンドとバックエンドの間でデータを動かすことです——そしてそこにこそ、本当のコンプライアンスの問いがあります。中国ユーザーの個人情報が、オフショアで動くエンジンを通るなら、その流れに中国の越境ルールが適用され、一方でライセンスの義務は、そのAPIが供給する公開アプリケーションに残ります。
中国でのStepZen:ひと目で
| 決め手 | StepZen自身の言葉では |
|---|---|
| それは何か | 「宣言的にGraphQL APIを構築」し、「SQL・NoSQL・REST・SOAP・その他のGraphQL APIなど、複数のソースからデータを結合(フェデレート)」できるGraphQLサーバー。バックエンドのミドルウェアであり、Webホストでもデータストアでもありません。 |
| 誰の製品か | いまはIBMのもの。IBMは「GraphQLサーバーを開発したStepZen Inc.の買収」を発表し、今日はIBM API Connect for GraphQLとして販売しています。 |
| どこで動くか | IBMは「サービスとして」提供します——ドキュメントでは「AWS上のマネージドサービスインスタンス」、オフショアのクラウドです。中国本土のリージョンは公表されていません。 |
| ICPを備案するのは誰か | 貴社が、本土のホスティングリソースに対して行います(国務院令第292号;工業・情報化部令第33号)。GraphQLレイヤーはそのリソースではないため、StepZenは自前のICPを負いません。 |
| ユーザーのデータ | 中国ユーザーの個人情報がオフショアのエンジンを通じてフェデレートされるなら、それはPIPLの越境移転です。CIIOまたは大量取扱者の場合は、代わりに本土に保存しなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))。 |
StepZenはクエリに応えるが、サイトをホストはしない
IBMの説明でStepZenはGraphQLサーバーです。“Build GraphQL APIs declaratively by composing GraphQL building blocks,”(ビルディングブロックを組み合わせて宣言的にGraphQL APIを構築する)ものであり、“can also combine (or federate) data from multiple sources, such as SQL, NoSQL, REST, SOAP and other GraphQL APIs.”(複数のソースからデータを結合(フェデレート)することもできる)。それは、すでに運用しているバックエンドの上にAPIを組み立てて提供する層であり——「このクエリはどのデータを、どこから返すのか」に答えます。ブラウザに対してマーケティングサイトやWebアプリを配信するわけではなく、顧客アカウントの記録システムでもありません。中国の運用ルールが縛るのは公開サイトとそれが動くホストであり、そのサイトの背後にあるクエリ構成のレイヤーは、規制当局が関門にかけるものであることはまれです。したがって「StepZenは中国で使えるか」でまず正すべきは、その問いが向けられているレイヤーです。
ICP備案は、APIの層ではなく貴社のアプリケーションに着地する
本土の訪問者に示される公開向けのサイトは、国務院令第292号と工業・情報化部令第33号の下のICP備案(ICP 备案)にかかっており、その備案は本土に物理的にあるホスティングリソースに紐づけなければなりません。GraphQLミドルウェアの層は、備案を紐づけられるホスティングリソースではありません——レスポンスを構成するだけで、番号の付いた本土サーバーを与えてはくれません。したがって、StepZen(またはIBM API Connect for GraphQL)をアーキテクチャに入れても、マネージドであれ自己運用であれ、ライセンスの問いはまさに元のまま——そのAPIが供給するアプリケーションの上——に残ります。「すでにStepZenを使っている」ことは備案への一歩ではありません。備案は、その前段にあるサイトのものです。
本当の問い——エンジンがどこで動き、何がそこを通るか
ここがStepZenで実際に左右される半分です。IBMはこれをマネージドクラウドサービスとして提供します——そのドキュメントは“API Connect for GraphQL as a Service,”であり、ホスト型の選択肢はIBM自身の言葉で“Managed service instance on AWS.”(AWS上のマネージドサービスインスタンス)です。これはオフショアのインフラであり、IBMはこのサービスについて中国本土のリージョンを公表していません。エンジンがバックエンドからデータをフェデレートするため、中国ユーザーの個人情報がフロントエンドへ向かう途中でそこを通りえます。本土の外にあるエンジンを経由すると、その移動はPIPLの下での越境移転です。取扱者として貴社は、通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を負います(第38〜43条)。重要情報インフラ運営者または大量取扱者である場合、中国で収集した個人情報は本土に保存しなければならず(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))、オフショアのエンジンはそれを満たせません。リスクは、スタックに入っているブランド名ではなく、データと所在地に従います。
StepZenを「越境データ」として過大に問題視しない
これを誇張するのも同じくらい容易です。GraphQLレイヤーが自動的にデータの国内保存の問題になるわけではありません。エンジンが非個人データしか仲介しない場合、あるいは中国ユーザーの個人情報が本土を離れないように設計する場合、越境の問いは狭まるか消えます。義務は、オフショアにあるインフラを通る個人情報の流れに付随するのであって、図に「GraphQL」や「フェデレーション」と書いてあるからではありません。正直なリスクの見取り図は、その線を鮮明に保ちます——個人データが実際にどこを移動するかを名指しし、ミドルウェアのラベルに、存在しないリスクを作り出させたり、存在するリスクを隠させたりしないことです。
これは判定ではなくリスクの見取り図です。拘束力のある関門が、サイトのICP備案なのか、APIレイヤーを通る越境移転なのか、スタックのどこか別の場所の国内保存義務なのかは、何を配信し、各層がどこで動き、ユーザーが誰かによって変わります——構築の前に専門家と確定させる価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
StepZen——IBM API Connect for GraphQL——は、いま通りにAPIを構成し続けます。当社が加えるのは、クエリレイヤーが供給するために作られたのではないピースです。本土の中からの、法令に沿ったICP備案済みの配信を、既存のオリジンの前段に置きます——作り直しも、二つ目のコードベースも、APIの層やデータソースの動く場所の変更もありません。当社の中国チームが、リスクが本当にどこにあるか——公開アプリケーションに課されるICPの義務、そしてGraphQLレイヤーを通る個人データが生むPIPLの越境やデータの国内保存の義務——を整理し、合法的な中国プレゼンスが必要とする中国国内のICP備案済みの配信を立ち上げます。その間、スタックの残りはそのままです。
関連する読み物:
よくあるご質問
StepZenを運用すれば、サイトは中国本土で運用できる許可になりますか?
いいえ。StepZen——現在のIBM API Connect for GraphQL——はWebホストではなくバックエンドのGraphQLレイヤーなので、自前のICP備案を負いません。本土の訪問者に配信される公開向けサイトは、本土のホスティングリソースに紐づくICP備案を必要とし(国務院令第292号;工業・情報化部令第33号)、その義務はStepZenが供給するアプリケーションに紐づき、APIの層にではありません。StepZenを足したり、APIレイヤーをそれに切り替えたりしても、備案すべきものは変わりません。
私たちのStepZenの構成はPIPLの越境の問題ですか?
問題になりえます——エンジンがどこで動き、何がそこを通るかによります。IBMはStepZenをマネージドクラウドサービス(ドキュメントでは「AWS上のマネージドサービスインスタンス」)として提供し、それはオフショアです。レイヤーがバックエンドからデータをフェデレートするため、中国ユーザーの個人情報がそこを通過しえます。オフショアのエンジンを経由すると、それはPIPLの下での越境移転——通知、個別の同意、移転メカニズム(第38〜43条)——であり、CIIOや大量取扱者の場合、そのデータは本土に保存しなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))。エンジンが非個人データや非中国データしか仲介しないなら、リスクはより狭くなります。専門家と確認すべきリスクとして扱ってください。
21YunBoxはStepZenの構成を中国で使えるようにできますか?
はい。当社の中国チームが、StepZenが曖昧にする2つの問い——公開アプリケーションに残るICPの義務と、GraphQLレイヤーを通る中国ユーザーの個人データがPIPLの越境やデータの国内保存のルールを発動するか——を切り分け、合法的な中国プレゼンスが必要とするICP備案済みの中国国内からの配信を、既存のオリジンの前段に、StepZenを動いている場所に残したまま立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します。