Xata fonctionne-t-il en Chine ? Résidence des données, PIPL et où vivent vos données
Xata est votre base de données — et sur son cloud géré vos enregistrements résident dans des régions à l'étranger, sans option en Chine continentale, de sorte qu'y stocker les données personnelles d'utilisateurs chinois est un transfert transfrontalier au titre de la PIPL. Ses parcours BYOC et auto-hébergé peuvent conserver les données sur le territoire, mais vous en transfèrent toute la charge de conformité. Un regard priorité à la conformité.
Xata fonctionne-t-il en Chine ?
Xata est votre base de données : la question n'est donc pas de savoir s'il se charge en Chine, mais où les enregistrements qu'il détient sont autorisés à résider. Sur le cloud géré Xata, ils se trouvent dans des régions cloud à l'étranger, sans option en Chine continentale, ce qui fait du stockage des informations personnelles de vos utilisateurs chinois un transfert transfrontalier au titre de la PIPL. La seule exception honnête : les options « apportez votre propre cloud » et auto-hébergée de Xata peuvent conserver les données dans votre propre compte ou sur site — ce n'est donc pas un non catégorique, mais la charge de l'exploiter devient entièrement la vôtre.
Xata documente trois emplacements où exécuter votre Postgres — vous pouvez “deploy PostgreSQL instances on our cloud, or in your cloud account or even on-prem (BYOC).” Seul le BYOC conserve les données là où vous le choisissez : là, “the actual Postgres instances, containing your data, are launched directly in your own AWS, GCP, Azure, or Hetzner account,” et “your data is guaranteed to stay within your environment” — tandis que le “Xata control plane… continues to run in [Xata's] AWS account” à l'étranger dans tous les cas. Stockez les informations personnelles d'utilisateurs du continent sur le cloud géré à l'étranger et la PIPL les traite comme un transfert transfrontalier (information, consentement distinct, un mécanisme de transfert ; articles 38 à 43), avec un stockage sur le territoire exigé d'un opérateur d'infrastructure d'information critique ou d'un responsable à grand volume (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)). La déclaration ICP, notez-le, s'attache à l'application publique placée devant la base de données, pas à Xata. Le tableau ci-dessous reprend les propres termes de Xata et la règle que chaque parcours déclenche.
Il s'agit d'une carte des risques, pas d'un verdict — le parcours qui convient dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Xata, ce sont vos données — sur le cloud géré Xata, elles résident dans des régions cloud à l'étranger
- ✕ Aucune région en Chine continentale sur le cloud géré de Xata
- ! Les données personnelles des utilisateurs chinois stockées à l'étranger constituent un transfert transfrontalier au titre de la PIPL
- ✓ BYOC et auto-hébergement peuvent conserver le plan de données dans votre propre cloud ou sur site
- ! Même sous BYOC, le plan de contrôle de Xata s'exécute dans son propre compte AWS à l'étranger
Ce que la documentation officielle de Xata dit de la Chine
| Fait | Source primaire |
|---|---|
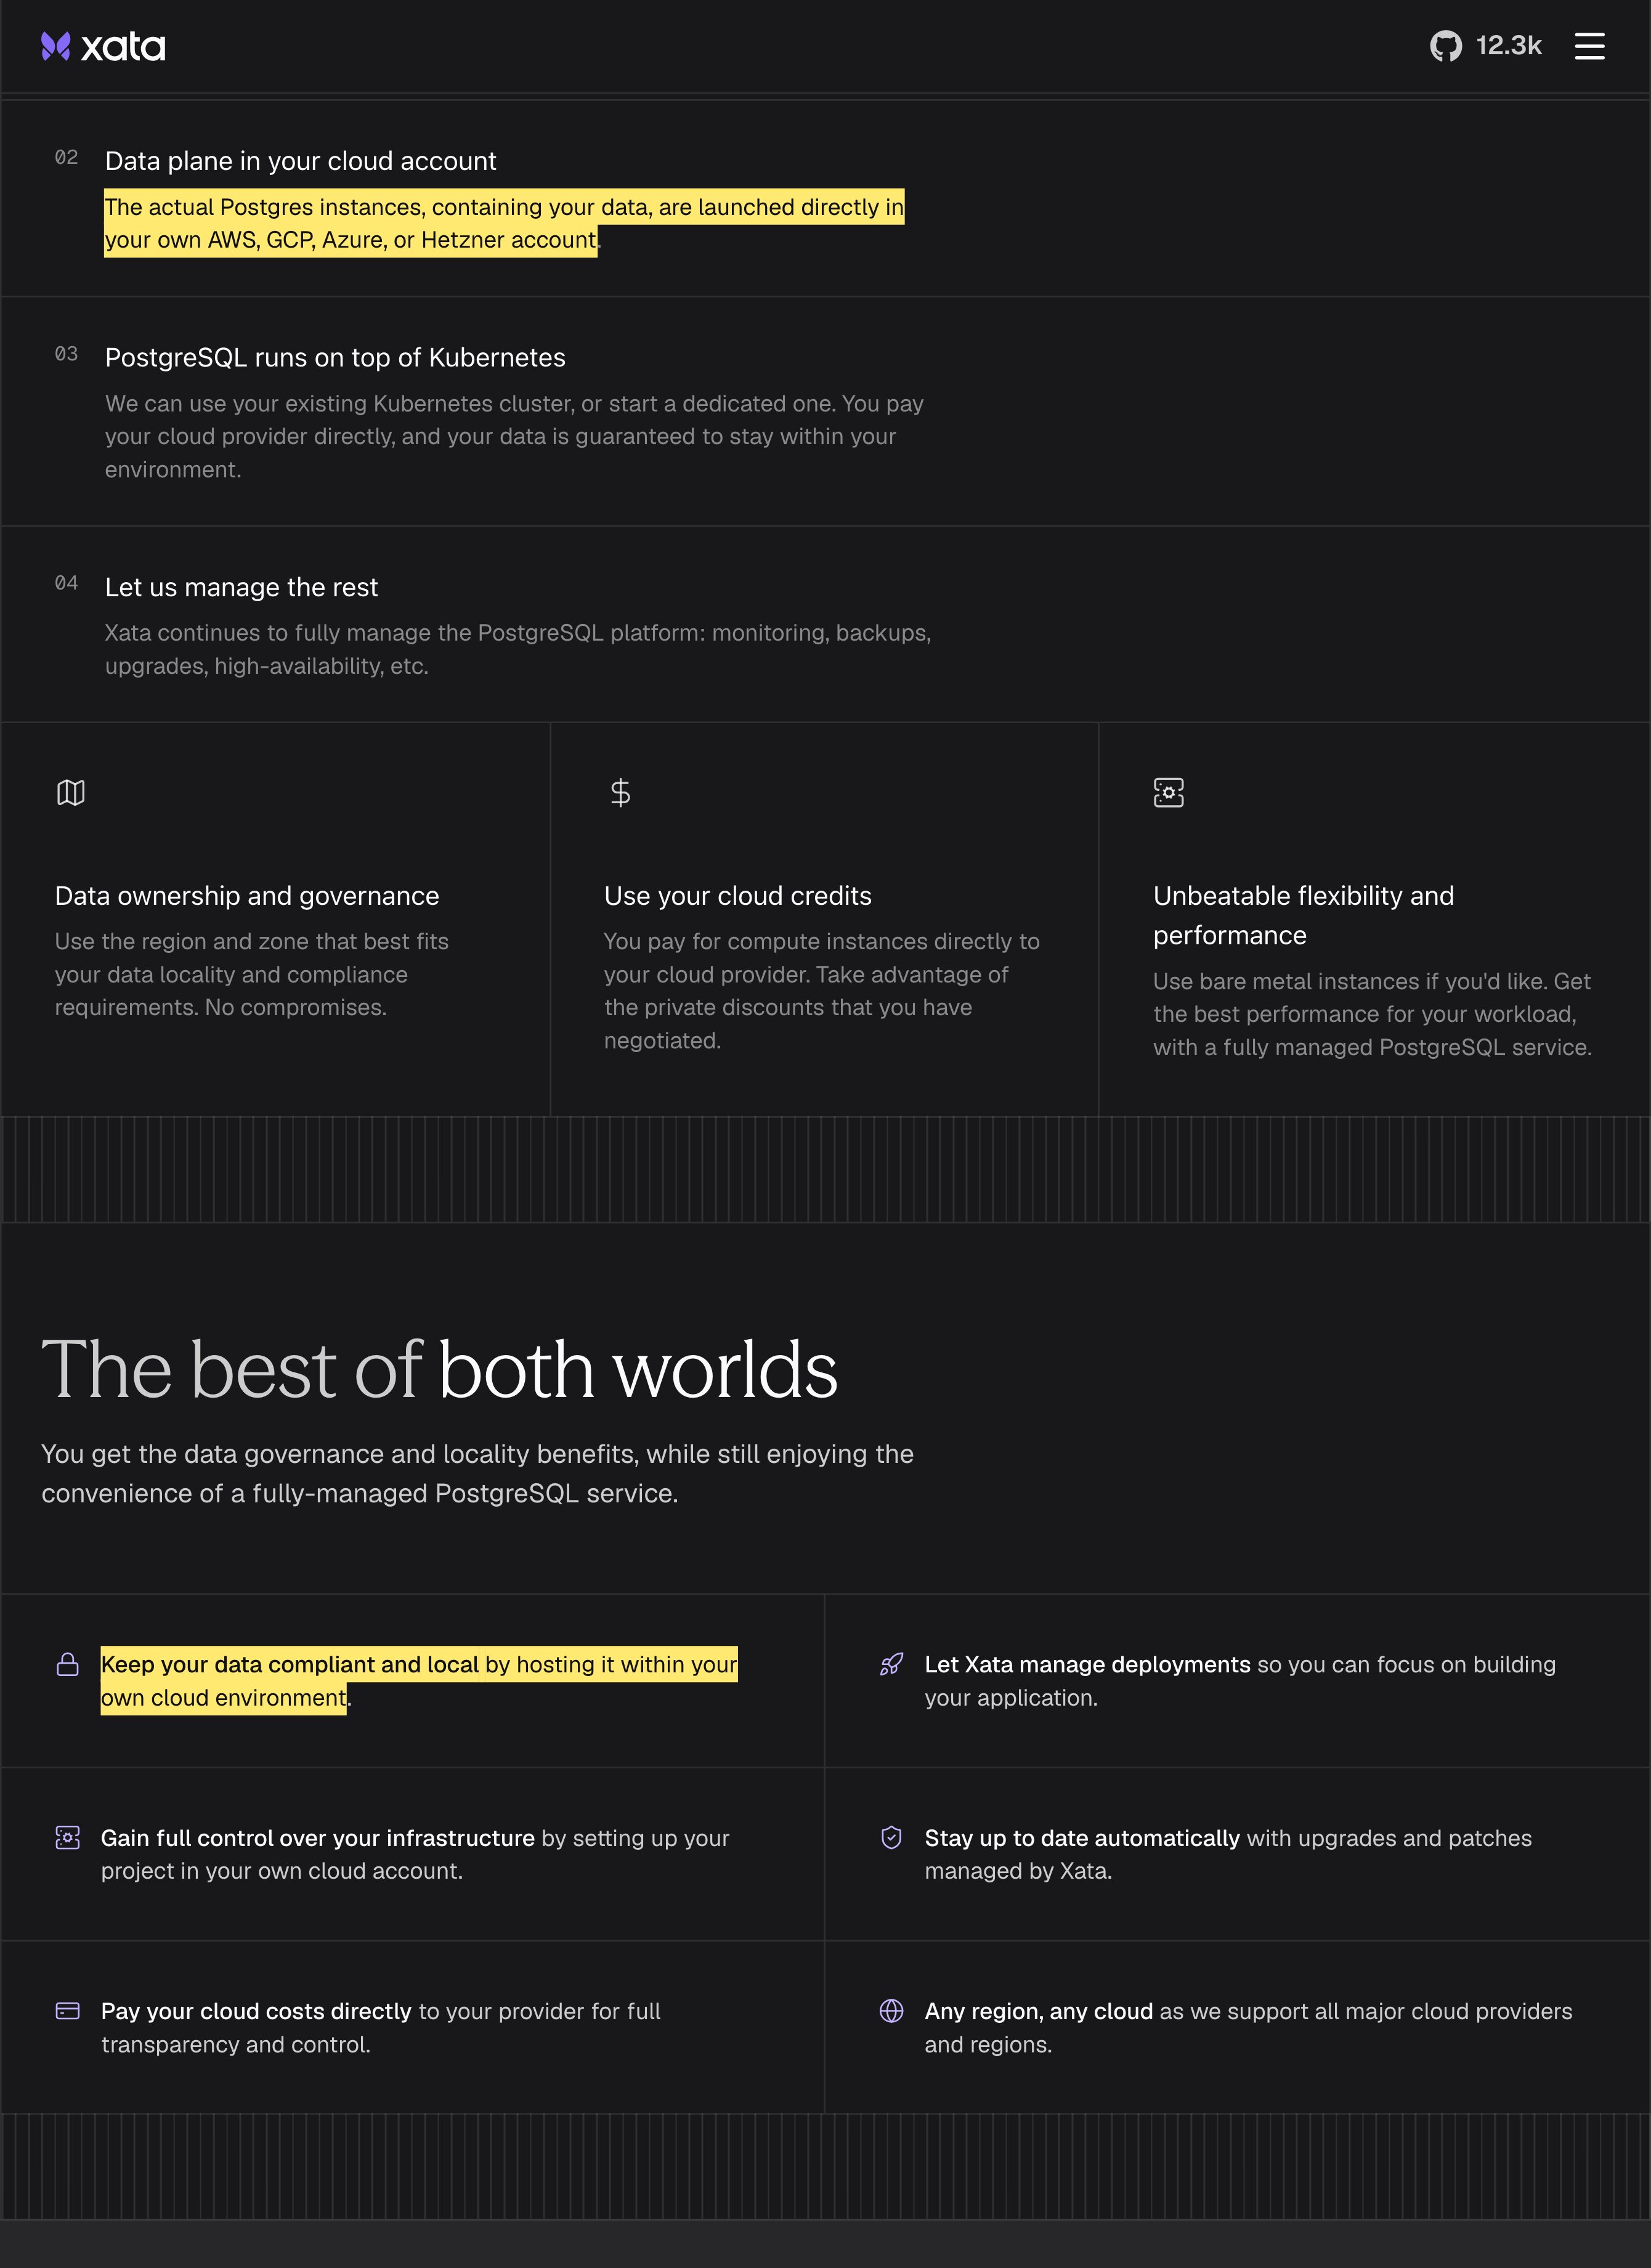
| Xata, ce sont vos données, et l'endroit où elles résident est un choix fait au moment du déploiement. Xata documente trois foyers de déploiement — selon ses propres termes, vous pouvez “deploy PostgreSQL instances on our cloud, or in your cloud account or even on-prem (BYOC).” Sous BYOC, “the actual Postgres instances, containing your data, are launched directly in your own AWS, GCP, Azure, or Hetzner account,” et Xata promet “your data is guaranteed to stay within your environment.” Sur le cloud géré, elles ne restent pas là où vous le choisissez — elles se trouvent dans les régions à l'étranger de Xata. | Xata — Bring Your Own Cloud (xata.io/byoc) & Deployment docs, consulté le 2026-10-07 |
| Même lorsque vos données restent locales, le plan de contrôle de Xata, lui, ne reste pas. La documentation de déploiement de Xata indique que le “Xata control plane… continues to run in our AWS account,” avec une “latency between the control and data planes… not critical, as it involves only control messages.” Ainsi, une configuration BYOC ou auto-hébergée peut conserver vos enregistrements dans votre propre environnement tandis que les métadonnées d'organisation, d'utilisateurs et d'instances sont encore gérées depuis le compte AWS à l'étranger de Xata — une frontière à mettre en balance avec vos obligations de transfert transfrontalier de données au titre de la PIPL. | Xata — Deployment (xata.io/docs/core-concepts/deployment), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| Conserver les données sur le territoire est quelque chose que Xata vous demande d'organiser, non un défaut. L'argumentaire même de Xata pour le BYOC est de “keep your data compliant and local by hosting it within your own cloud environment” — l'indice que son cloud géré n'est pas l'option sur le territoire. Les informations personnelles collectées auprès d'utilisateurs du continent et stockées dans une région Xata à l'étranger constituent un transfert transfrontalier au titre de la PIPL (information, consentement distinct et un mécanisme de transfert, articles 38 à 43), et un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit stocker ces données en Chine (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | Xata — Bring Your Own Cloud (xata.io/byoc), consulté le 2026-10-07 ; PIPL articles 38 à 43 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| Il existe un véritable parcours sur le territoire — et il fait de toute la charge de conformité la vôtre. Au-delà de l'hébergement géré, Xata indique que “all major cloud providers are supported” et qu'il “also support[s] bare metal and self-hosted options,” installant “the whole dataplane part of Xata in a Kubernetes setup that you control,” lequel “can be in your own cloud account (AWS, Azure, GCP, Hetzner, etc.) or on-premises.” Exécutez ce plan de données à l'intérieur d'un cloud du continent et vos enregistrements peuvent rester sur le territoire — mais il vous revient alors de choisir une région conforme, de détenir une entité chinoise et de déposer une déclaration ICP pour l'application publique placée devant la base de données (décret n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT). La base de données n'est jamais l'objet de la déclaration ; c'est le service que vous exposez qui l'est. | Xata — Deployment & Bring Your Own Cloud docs (xata.io), consulté le 2026-10-07 ; décret n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public de Chine continentale, la question tranchante au sujet de Xata n’est pas la vitesse à laquelle il répond à une requête — c’est de savoir où les enregistrements qu’il détient sont autorisés à résider. Xata est votre base de données : il stocke les données de votre application, et les informations personnelles de vos utilisateurs chinois s’y trouvent. Sur le cloud géré de Xata, ces données résident dans des régions à l’étranger, ce qui fait de leur stockage un transfert transfrontalier régi par la loi chinoise ; la base de données est joignable, mais la joignabilité n’a jamais été le point d’exposition. Xata est inhabituel en ce qu’il offre une issue — un parcours « apportez votre propre cloud » (BYOC) et auto-hébergé qui peut conserver les données dans votre propre compte ou sur site — de sorte que la réponse ici n’est pas un non catégorique. C’est que l’option conforme existe, et que le travail pour l’exploiter vous incombe entièrement.
Xata en Chine en un coup d’œil
| Ce qui tranche | Dans les propres termes de Xata |
|---|---|
| Où s'exécutent vos données | Sur le service géré, votre Postgres s'exécute sur le propre cloud de Xata. Conserver les données là où vous le choisissez relève du parcours BYOC, où “the actual Postgres instances, containing your data, are launched directly in your own AWS, GCP, Azure, or Hetzner account.” |
| Une région en Chine continentale ? | Aucune sur le cloud géré. Xata documente un déploiement “on our cloud, or in your cloud account or even on-prem (BYOC)” ; un emplacement sur le territoire ne provient que du parcours BYOC ou auto-hébergé, que vous exploitez vous-même. |
| Le plan de contrôle | À l'étranger dans toutes les configurations : le “Xata control plane… continues to run in our AWS account,” n'échangeant “only control messages” avec le plan de données. |
| Servir le public | Ce n'est pas une base de données qui obtient une déclaration ICP ; c'est l'application ou l'API publique placée devant elle. Servi depuis l'étranger, ce frontal n'a aucune assise sur le territoire pour une déclaration ICP. |
| Vos données au titre de la PIPL | Les informations personnelles d'utilisateurs du continent stockées dans une région Xata à l'étranger constituent un transfert transfrontalier régi par la PIPL, avec un stockage sur le territoire exigé d'un opérateur d'infrastructure d'information critique ou d'un responsable à grand volume. |
Porte un — sur le cloud géré, vos données résident à l’étranger
Choisissez le service géré de Xata et votre Postgres s’exécute sur le propre cloud de Xata, hors de Chine continentale. Le modèle de déploiement est explicite : vous pouvez “deploy PostgreSQL instances on our cloud, or in your cloud account or even on-prem (BYOC)” — et seules la deuxième et la troisième options placent les données là où vous le décidez. Sur le cloud géré, les enregistrements résident dans les régions à l’étranger de Xata, et même alors le “Xata control plane… continues to run in [Xata’s] AWS account.”
Pour une application tournée vers la Chine, cela règle la question de la résidence des données avant même que la performance n’entre en jeu. Les informations personnelles que vous collectez auprès d’utilisateurs du continent et stockez dans une région à l’étranger constituent, au titre de la loi sur la protection des informations personnelles de la Chine, un transfert transfrontalier : le responsable du traitement — vous, pas Xata — doit informer, obtenir un consentement distinct et satisfaire à un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) au titre des articles 38 à 43. Si vous êtes un opérateur d’infrastructure d’information critique ou un responsable à grand volume, ces données doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — une obligation qu’aucune région à l’étranger ne peut satisfaire.
Porte deux — BYOC et auto-hébergement peuvent conserver les données sur le territoire, et vous en transfèrent la charge
Ici, Xata se distingue d’un hébergeur simplement situé à l’étranger sans alternative. Ses options « apportez votre propre cloud » et auto-hébergée déplacent le plan de données vers une infrastructure que vous contrôlez : Xata indique que “all major cloud providers are supported” et qu’il “also support[s] bare metal and self-hosted options,” installant “the whole dataplane part of Xata in a Kubernetes setup that you control,” lequel “can be in your own cloud account (AWS, Azure, GCP, Hetzner, etc.) or on-premises.” Exécutez ce plan de données à l’intérieur d’un cloud chinois sur le continent et vos enregistrements peuvent y rester — Xata promet même que, sous BYOC, “your data is guaranteed to stay within your environment.”
La réponse n’est donc pas un non catégorique. Mais le parcours sur le territoire vous revient à exploiter. Vous choisissez et licenciez une région conforme sur le continent, vous détenez l’entité chinoise qu’exigent un compte cloud sur le continent et une déclaration ICP, et vous évaluez l’unique élément qui ne bouge pas : le plan de contrôle qui “continues to run in [Xata’s] AWS account” à l’étranger, et les métadonnées qui le traversent. L’option conforme est réelle ; elle n’est pas clés en main, et ce n’est pas quelque chose que Xata met en place à l’intérieur de la Chine en votre nom.
La déclaration ICP appartient à l’application placée devant, pas à la base de données
Une base de données n’est pas un service d’information sur Internet, de sorte que Xata lui-même n’est pas ce qui fait l’objet d’une déclaration. L’obligation retombe sur le site web ou l’API publique que vous exposez aux visiteurs du continent : ce frontal a besoin d’une déclaration ICP liée à une ressource d’hébergement sur le continent, au titre du décret n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT. Servez cette application depuis l’étranger et il n’existe aucune assise sur le territoire pour la déclaration ; déplacez le plan de données de Xata sur le territoire et vous devez encore mettre en place — et déclarer — l’application placée devant lui. Dans les deux cas, « notre base de données est sur Xata » n’est pas ce qui vous autorise à opérer.
Rien de tout cela n’est un verdict — c’est une carte de l’endroit où se situe le risque. Savoir si votre obligation est le stockage sur le territoire, une déclaration ICP pour le service placé devant Xata, ou les deux, dépend de vos volumes de données, de votre rôle au regard de la loi et de qui vous servez ; confirmez-le avec un conseil avant d’arrêter une conception.
Où 21YunBox intervient — une surcouche de conformité, pas une migration
Vous continuez de bâtir sur Xata. Nous fournissons l’unique élément que Xata vous laisse à charge : une diffusion conforme, déclarée ICP, depuis l’intérieur du continent, placée devant l’application qui s’exécute sur votre base de données Xata — sans reconstruction, sans second code source, et sans quitter Xata. Notre équipe Chine confronte vos obligations PIPL de transfert transfrontalier et de résidence des données à votre entité et à vos volumes de données, puis met en place la diffusion sur le territoire et la déclaration qu’exige une présence légale en Chine, pendant que votre base de données et votre application restent exactement là où elles tournent déjà.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Placer notre base de données Xata dans l'UE ou aux États-Unis nous rend-il conformes pour les utilisateurs chinois ?
Non — c'est l'exposition, pas le correctif. Si vous collectez des informations personnelles auprès d'utilisateurs du continent et les stockez dans une région Xata à l'étranger, la PIPL les traite comme un transfert transfrontalier : vous (le responsable du traitement, pas Xata) devez informer, obtenir un consentement distinct et satisfaire à un mécanisme de transfert tel qu'une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43). Si vous êtes un opérateur d'infrastructure d'information critique ou un responsable à grand volume, ces informations personnelles doivent être stockées en Chine (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)), ce qu'une région de l'UE ou des États-Unis ne peut pas faire. Choisir une région au sein de Xata change le pays étranger qui détient les données, pas le fait qu'elles aient quitté la Chine.
Pouvons-nous utiliser l'option BYOC ou auto-hébergée de Xata pour conserver les données à l'intérieur de la Chine continentale ?
Techniquement oui, et c'est la différence honnête avec un hébergeur simplement situé à l'étranger sans alternative. Xata indique que le plan de données “can be in your own cloud account (AWS, Azure, GCP, Hetzner, etc.) or on-premises” et que, sous BYOC, “your data is guaranteed to stay within your environment,” de sorte qu'une installation Kubernetes à l'intérieur d'un cloud chinois sur le continent peut conserver vos enregistrements sur le territoire. Mais deux choses s'ensuivent : le plan de contrôle de Xata “continues to run in [its] AWS account” à l'étranger, de sorte que toute métadonnée franchissant cette frontière mérite d'être évaluée au titre de la PIPL ; et vous assumez l'entière charge opérationnelle et de licence — une entité chinoise, une région conforme, et la déclaration ICP pour l'application publique placée devant la base de données. Le parcours sur le territoire existe ; il n'est pas clés en main, et Xata ne l'exploite pas pour vous à l'intérieur de la Chine.
21YunBox peut-il aider à faire fonctionner notre configuration Xata en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition — en évaluant votre position PIPL de transfert transfrontalier et de résidence des données pour votre entité, vos volumes de données et vos utilisateurs — et mettre en place la diffusion déclarée ICP, sur le territoire, dont a besoin l'application publique placée devant Xata, par-dessus la stack que vous exploitez déjà. Nous travaillons comme une surcouche de conformité, pas une migration : votre base de données et votre application Xata restent où elles sont, et nous ajoutons l'élément Chine continentale. Contactez-nous pour étudier votre cas précis.