Funktioniert Supabase in China? Datenresidenz, PIPL & die Offshore-Region
Supabase ist aus Festlandchina erreichbar und lädt gut — die entscheidende Frage ist Datenresidenz, nicht Geschwindigkeit. Die Datenbank, Auth und Speicherung jedes Projekts sitzen in einer Region, die Sie wählen, und keine ist in Festlandchina, die personenbezogenen Daten, die Sie von chinesischen Nutzern sammeln, werden also im Ausland gespeichert: ein grenzüberschreitender Transfer, den PIPL regiert. Ein Blick zuerst auf die Compliance: die Datentür.
Funktioniert Supabase in China?
Ob Sie Supabase in China nutzen können, ist eine Datenresidenz-Frage, keine Geschwindigkeitsfrage. Supabase ist aus Festlandchina erreichbar und lädt gut — das Risiko ist rechtlich, nicht Performance.
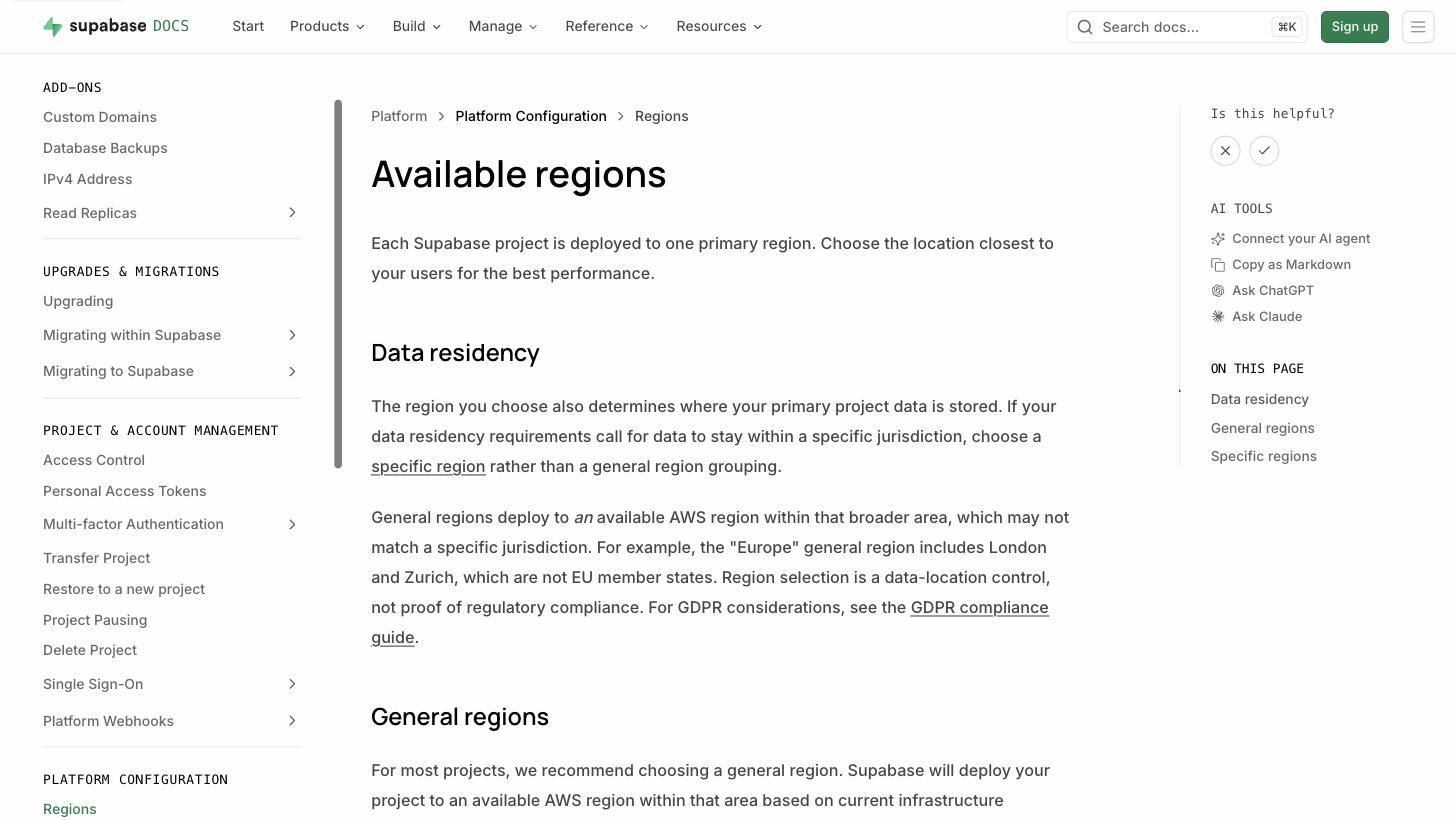
Nach Supabases eigener Dokumentation sind die „Postgres database, Auth service, and Storage objects are hosted in“ der einzelnen Region, die Sie wählen, und „the region you choose also determines where your primary project data is stored“. Keine seiner wählbaren Regionen ist in Festlandchina — die nächste ist in Nordostasien. Die Konten, Profile und Datensätze, die Ihre App von Nutzern in China sammelt, werden also im Ausland gespeichert: ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regiert — er braucht Mitteilung, gesonderte Einwilligung, einen Transfermechanismus und, für einen CIIO oder Verarbeiter großer Mengen, inländische Speicherung. Die Tabelle unten ist Supabases eigener Wortlaut und die Regeln, die er auslöst — und der rechtskonforme, ICP-gemeldete inländische Weg, auf den seine eigenen Dokumente weisen.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten drehen sich um Ihre Datenmengen und Ihre Rolle. Unser China-Team kann Ihre Supabase-Datenexponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✓ Erreichbar und lädt gut aus China heraus — Geschwindigkeit ist nicht das Problem
- ! Speichert die Daten Ihrer Nutzer in einer Offshore-AWS-Region (US / EU / Singapur / Tokio)
- ! Grenzüberschreitender Transfer personenbezogener Information — PIPL gilt
- ✕ Keine Festland-China-Region oder Datenresidenz-Option
- ✓ Ein rechtskonformer Weg existiert: Selbsthosting innerhalb Chinas + ICP-Beian
Was die offizielle Supabase-Dokumentation sagt — und was wir aus Festlandchina gemessen haben
| Fakt | Primärquelle |
|---|---|
| In Supabases eigenen Worten: „Each Supabase project is deployed to a single primary region, and your project's primary Postgres database, Auth service, and Storage objects are hosted in that region“, und „the region you choose also determines where your primary project data is stored“. Seine wählbaren AWS-Regionen umspannen die USA, Kanada, Europa, Mumbai, Singapur, Tokio, Seoul, Sydney und São Paulo — keine ist in Festlandchina, die nächste ist Nordostasien (Tokio / Seoul). | Supabase Docs — Available regions, and GDPR compliance, retrieved 2026-10-07 |
| Weil Supabase die Konten, Profile und Datensätze hält, die Ihre Anwendung sammelt — personenbezogene Information — und sie in dieser einen Offshore-Region speichert, werden von Nutzern in China gesammelte Daten ins Ausland transferiert. PIPL regiert diesen grenzüberschreitenden Transfer: Der Verarbeiter personenbezogener Information (Sie, der Supabase-Kunde — nicht Supabase) muss Mitteilung erteilen, gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Chapter III, Articles 38–43 |
| Die Exponierung skaliert mit Menge und Rolle, nicht bloß mit der Nutzung des Werkzeugs: Nach den Grenzregeln der CAC vom März 2024 ist ein Nicht-CIIO, der weniger als 100.000 Einzelpersonen nicht-sensible personenbezogene Information in einem Kalenderjahr transferiert, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. | CAC — Regulations on Promoting and Regulating Cross-border Data Flows, March 2024 |
| Für einen CIIO oder Verarbeiter großer Mengen muss in China gesammelte personenbezogene Information innerhalb Festlandchinas gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Supabase bietet keine China-Region, seine eigene Antwort für diesen Fall ist also Selbsthosting — seine Dokumentation empfiehlt Selbsthosting für Teams, die „have compliance requirements that prevent you from using managed services“. Der einzige Weg, diese Daten auf chinesischem Boden zu halten, ist, Supabase selbst auf Infrastruktur innerhalb des Festlands zu betreiben, und diese inländische Bereitstellung rechtmäßig aufzustellen, zieht eine ICP-Beian herein. | Supabase Docs — Self-Hosting; PIPL Article 40; CSL Article 39 (formerly Article 37) |
| Supabase schloss alle 3 angeforderten Seitenladungen von einer Sonde innerhalb Festlandchinas (Alibaba Cloud cn-zhangjiakou) am 2026-08-27 ab, mit einem Median-Time-to-first-byte von 393 ms und einem Largest-Contentful-Paint von 2.200 ms. Es lädt — weshalb genau die eigentliche Frage rechtlich ist, nicht Performance. | 21YunBox — China delivery measurement, measured from inside mainland China |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu Supabase nicht, ob es lädt — das tut es — sondern wo die Daten, die es hält, leben dürfen. Supabase ist ein gehostetes Postgres-Backend: Es behält die Konten, Profile und Datensätze, die Ihre Anwendung sammelt. Nach seiner eigenen Dokumentation lebt jedes Projekt in einer Region, die Sie bei der Erstellung wählen, und nicht eine dieser Regionen ist in Festlandchina. Eine China-gerichtete App auf Supabase ist also erreichbar, doch jeder Datensatz an Nutzerdaten, den sie speichert, landet im Ausland — ein grenzüberschreitender Transfer, den Chinas Datenrecht regiert, kein Performance-Problem. Es zu erreichen, ist nicht das Problem; wo es die Daten Ihrer Nutzer behält, ist es.
Supabase in China auf einen Blick
| Worüber es entscheidet | In Supabases eigenen Worten |
|---|---|
| Wo Ihre Daten leben | Jedes Projekt läuft in einer primären Region, die Sie bei der Erstellung wählen; seine „primary Postgres database, Auth service, and Storage objects are hosted in that region“. Wählbare AWS-Regionen umspannen die USA, Kanada, Europa, Mumbai, Singapur, Tokio, Seoul, Sydney und São Paulo — keine in Festlandchina, die nächste ist Nordostasien (Tokio / Seoul). |
| Der grenzüberschreitende Transfer | Daten, die Ihre App von Nutzern in China sammelt, landen in dieser Offshore-Region. Das ist ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regiert — und der Verarbeiter sind Sie, der Supabase-Kunde, nicht Supabase. |
| Wann die Regeln härter greifen | Die Exponierung skaliert mit Menge und Rolle. Nach den Grenzregeln der CAC vom März 2024 ist ein Nicht-CIIO, der weniger als 100.000 Einzelpersonen nicht-sensible personenbezogene Information in einem Kalenderjahr transferiert, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. |
| Datenresidenz | Für einen CIIO oder Verarbeiter großer Mengen muss in China gesammelte personenbezogene Information innerhalb des Festlands gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40) — eine Pflicht, die keine Supabase-Region erfüllen kann. |
| Ist es erreichbar? | Ja — es schloss alle 3 angeforderten Seitenladungen von einer Alibaba-Cloud-Sonde in Zhangjiakou am 2026-08-27 ab (Median TTFB 393 ms, LCP 2.200 ms). Geschwindigkeit ist nicht das Problem. |
Wo Ihre Supabase-Daten tatsächlich leben
Supabase ist ein verwaltetes Postgres-Backend — Datenbank, Authentifizierung und Objektspeicher — und alle drei sitzen zusammen in einer einzelnen Region. In seiner eigenen Datenresidenz- und Regions-Dokumentation ist „each Supabase project is deployed to a single primary region, and your project’s primary Postgres database, Auth service, and Storage objects are hosted in that region“, und „the region you choose also determines where your primary project data is stored“. Diese Regionswahl ist eine Datenstandort-Kontrolle, und sie ist die einzige, die Supabases verwaltete Plattform Ihnen reicht.
Der Haken für China ist das Menü, aus dem Sie wählen dürfen. Supabases wählbare AWS-Regionen decken die Vereinigten Staaten, Kanada, Europa, Mumbai, Singapur, Tokio, Seoul, Sydney und São Paulo ab; die dem Festland nächste ist in Nordostasien, und nicht eine ist innerhalb Festlandchinas. In dem Moment, in dem Ihre Anwendung Nutzer in China bedient, werden die Konten, Profile und Datensätze, die sie schreibt, also im Ausland gehalten — und das, nicht Latenz, ist, worauf Chinas Datenrecht reagiert. Dieses Menü ist typisch für die Kategorie: Von den 82 Hosting-Diensten, die wir auf China-Compliance geprüft haben — jeder gegen seine eigene Dokumentation im Oktober 2026 gelesen — hatten 63 keinen Self-Serve-inländischen Weg für den Kerndienst.
Bedienen Sie China von Supabase, und die Daten Ihrer Nutzer überqueren die Grenze
Personenbezogene Information, die Ihre App von Menschen in China sammelt — Namen, E-Mails, Login-Identitäten, alles, was sie identifiziert — wird in diese eine Offshore-Region geschrieben. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist, sie außerhalb des Festlands zu speichern, ein grenzüberschreitender Transfer, und die Pflicht landet beim Verarbeiter personenbezogener Information, der Sie als Supabase-Kunde sind und nicht Supabase als Plattform. PIPL verlangt von diesem Verarbeiter, betroffenen Nutzern Mitteilung zu erteilen, ihre gesonderte Einwilligung für den Transfer einzuholen und einen Transfermechanismus zu erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. „We already run on Supabase“ klärt nichts davon; China zu erreichen und freigegeben zu sein, die Daten chinesischer Nutzer aus ihm zu bewegen, sind verschiedene Fragen.
Wie viel auf dem Spiel steht, hängt von Ihrer Menge und Ihrer Rolle ab
Das Gewicht dieser Pflichten ist nicht einheitlich. Nach den März 2024-Verordnungen der CAC zur Förderung und Regulierung grenzüberschreitender Datenflüsse ist ein Verarbeiter, der kein Betreiber kritischer Informationsinfrastruktur ist und weniger als 100.000 Einzelpersonen nicht-sensible personenbezogene Information in einem Kalenderjahr transferiert, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit — ein wirklich leichterer Weg für eine kleine App.
Am anderen Ende trägt ein CIIO oder ein Verarbeiter großer Mengen eine Datenresidenzpflicht: In China gesammelte personenbezogene Information muss innerhalb des Festlands gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Keine Supabase-Region kann das erfüllen, weil keine in China sitzt — und hier weist Supabases eigene Dokumentation den Ausweg. Sie empfiehlt Selbsthosting für Teams, die „have compliance requirements that prevent you from using managed services“. Der einzige Weg, die Daten chinesischer Nutzer auf chinesischem Boden zu halten, ist, Supabase selbst auf Infrastruktur innerhalb des Festlands zu betreiben, und diese Bereitstellung rechtmäßig aufzustellen, ist, was eine ICP-Beian ins Bild bringt.
Erreichbar, nicht gesperrt — weshalb dies eine Datenfrage ist
Supabase ist nicht von China abgemauert. In 21YunBoxs eigener Messung aus dem Festland heraus — einer Alibaba-Cloud-Sonde in Zhangjiakou am 2026-08-27 — schloss Supabase alle 3 angeforderten Seitenladungen ab, mit einem Median-Time-to-first-byte von 393 ms und einem Largest-Contentful-Paint von 2.200 ms. Es lädt, und es lädt bei einer nutzbaren Geschwindigkeit. Genau deshalb ist die eigentliche Exponierung bei einer China-gerichteten Supabase-App nicht, ob Menschen sie erreichen können, sondern dass sie zu erreichen die personenbezogenen Daten Ihrer Nutzer im Ausland lässt, ohne Festland-Datenresidenz-Option. Das sind Compliance-Tatsachen, und kein Maß an Netzwerk-Tuning ändert, wo die Daten gespeichert werden.
Dies ist eine Risikokarte, kein Urteil: Ob Sie nur Mitteilung und Einwilligung, einen vollständigen Transfermechanismus oder inländische Speicherung der Daten selbst schulden, dreht sich darum, wie viele personenbezogene Daten Sie halten und ob Ihre Rolle Sie in die CIIO- oder Großmengen-Stufe zieht — eine Frage, die man mit Rechtsbeistand durcharbeitet, bevor man baut.
Wo 21YunBox passt — ein Compliance-Overlay, keine Migration
Sie bauen weiter auf Supabase; nichts bewegt sich. Was wir hinzufügen, ist die Schicht, die ein verwaltetes Backend ohne Festland-Region Ihnen nicht von sich aus geben kann: rechtskonforme, ICP-gemeldete Auslieferung, die vor Ihrem bestehenden Origin steht, innerhalb des Festlands — keine Neuarchitektur und keine zweite Codebasis. Unser China-Team kartiert zuerst Ihre Grenz- und Datenresidenz-Pflichten gegen Ihre Gesellschaft und Ihre Datenmengen. Dann, für den Fall, den das Recht am strengsten behandelt — wo die Daten chinesischer Nutzer im Festland bleiben müssen — helfen wir Ihnen, eine selbstgehostete Supabase-Bereitstellung innerhalb Chinas zu betreiben, sodass die Datensätze auf chinesischem Boden sitzen, während alles andere genau dort bleibt, wo es bereits lebt.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Supabase die Daten chinesischer Nutzer in China?
Nein. Nach Supabases eigener Dokumentation sind die Postgres-Datenbank, der Auth-Service und die Storage-Objekte jedes Projekts in der einzelnen AWS-Region gehostet, die Sie wählen, und keine seiner Regionen ist in Festlandchina. Die Konten, Profile und Datensätze, die von Nutzern in China gesammelt werden, werden also im Ausland gespeichert.
Ist es gesetzeswidrig, Supabase in China zu nutzen?
Nicht von sich aus. Das Problem ist der grenzüberschreitende Transfer personenbezogener Information, den PIPL erlaubt, wenn Sie Mitteilung erteilen, gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen. Ob Sie auch einer Datenlokalisierungspflicht gegenüberstehen, hängt von Ihrer Rolle (zum Beispiel, ob Sie ein CIIO sind) und der Menge personenbezogener Information ab, die Sie handhaben — und, in Supabases eigenen Worten, ist eine Region zu wählen „a data-location control and does not make your application GDPR compliant on its own“, wobei auch Backups, Logs und Unterauftragsverarbeiter die Transfer-Analyse beeinflussen. Behandeln Sie dies als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unseren Supabase-Stack in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihnen helfen, die Grenz- und Datenresidenz-Exponierung für Ihre Datenmengen und Rolle zu bewerten, und die rechtskonforme, ICP-gemeldete inländische Auslieferung aufstellen — und, wo Sie brauchen, dass die Daten chinesischer Nutzer im Festland bleiben, eine selbstgehostete Supabase-Bereitstellung innerhalb Chinas. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.