Barracuda fonctionne-t-il en Chine ? Appliances, cloud à l'étranger et exposition PIPL
Les produits de sécurité de Barracuda se divisent en deux pour la Chine : une appliance auto-gérée peut s'exécuter à l'intérieur de votre propre infrastructure sur le continent, mais chaque service cloud et SaaS de Barracuda s'exécute sur AWS et Azure à l'étranger, sans région en Chine continentale — transformant les e-mails, logs et données de requête qu'il inspecte pour vos utilisateurs en Chine en un transfert transfrontalier au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur les deux portes.
Barracuda fonctionne-t-il en Chine ?
Cela dépend du Barracuda que vous exploitez. Une appliance Barracuda auto-gérée peut se trouver à l'intérieur de votre propre infrastructure en Chine — mais chaque service cloud et SaaS de Barracuda s'exécute à l'étranger, sur des régions AWS et Azure dont aucune n'est en Chine continentale, de sorte que les e-mails, logs et données de requête web qu'il inspecte pour vos utilisateurs en Chine franchissent la frontière dès que vous l'activez.
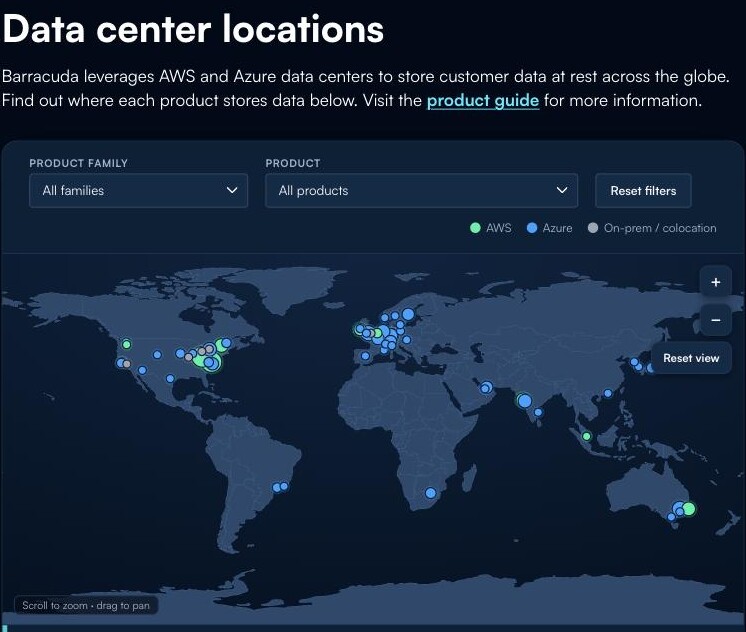
Le propre Trust Center de Barracuda indique qu'il “leverages AWS and Azure data centers to store customer data at rest across the globe,” et son Email Protection “is offered on the Amazon Web Services (AWS) cloud infrastructure” dans des régions qu'il liste à travers les Amériques, l'Europe et l'Asie-Pacifique — aucune en Chine continentale. Les contenus d'e-mails, les logs et les requêtes inspectées que ces services traitent transportent couramment des informations personnelles, de sorte que servir des utilisateurs en Chine en fait un transfert transfrontalier au titre de la PIPL (articles 38 à 43). Et là où un service cloud de Barracuda ne fait que se placer devant un site public du continent, la déclaration ICP reste sur ce site, non sur Barracuda. Le tableau ci-dessous reprend les propres termes de Barracuda et la règle que déclenche chaque porte.
Il s'agit d'une image des risques, pas d'un verdict — quel déploiement Barracuda vous maintient conforme dépend de votre entité, de vos données et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✓ Les appliances auto-gérées peuvent s'exécuter à l'intérieur de votre propre infrastructure sur le territoire
- ! Cette voie sur le territoire garde les données locales, mais le fardeau de conformité est entièrement le vôtre
- ! Le cloud et le SaaS de Barracuda s'exécutent sur AWS et Azure à l'étranger — aucune région sur le continent
- ! Les e-mails, logs et requêtes inspectées des utilisateurs en Chine franchissent la frontière — la PIPL s'applique
- ✕ Un site public du continent a toujours besoin de sa propre déclaration ICP ; Barracuda n'en porte aucune
Ce que la documentation officielle de Barracuda dit de la Chine
| Fait | Source primaire |
|---|---|
| Il y a deux Barracuda, et seul celui du cloud franchit la frontière. Les produits de sécurité de Barracuda sont livrés à la fois comme des appliances auto-gérées et comme des services cloud. Dans sa propre documentation WAF, Barracuda “offers the Barracuda Web Application Firewall Vx as a cloud-hosted virtual machine,” et décrit séparément un déploiement sur site avec “the Barracuda Web Application Firewall appliance.” Une appliance auto-gérée peut se trouver à l'intérieur de votre propre infrastructure en Chine — ce qui garde l'inspection et les données sur le territoire — mais alors un hébergement légal sur le continent, toute déclaration que le site public requiert, et un traitement conforme des données qu'elle traite vous incombent tous, non à Barracuda. | Barracuda — Web Application Firewall deployment documentation (campus.barracuda.com), consulté le 2026-10-07 |
| Chaque service cloud de Barracuda stocke les données à l'étranger — il n'y a aucune région en Chine continentale. Le Trust Center de Barracuda indique qu'il “leverages AWS and Azure data centers to store customer data at rest across the globe,” et liste ces régions à travers les Amériques, l'Europe, le Moyen-Orient, l'Australie, l'Inde et le Japon. Aucune n'est en Chine continentale ; la plus proche, la région “East Asia” d'Azure, est à Hong Kong. Servir des utilisateurs en Chine depuis l'une d'elles place leurs données personnelles à l'étranger — un transfert transfrontalier au titre de la PIPL (articles 38 à 43), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les données doivent être stockées en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | Barracuda Trust Center — Data center locations (trust.barracuda.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| Barracuda Email Protection est livré en cloud sur AWS, et il lit les e-mails de vos utilisateurs. La Email Protection Service Description de Barracuda (datée du 30 juillet 2026) l'appelle “a comprehensive, cloud-delivered solution” et indique qu'il “is offered on the Amazon Web Services (AWS) cloud infrastructure,” stockant les données “in the region the customer or its representative selects” — avec les régions Email Gateway Defense en N. Virginia, Canada Central, London, Frankfurt et Sydney, aucune en Chine continentale. Scanner les e-mails entrants et sortants d'un utilisateur en Chine signifie que ce contenu d'e-mail — une information personnelle — est traité à l'étranger, pleinement dans le champ des règles transfrontalières de la PIPL (articles 38 à 43). | Barracuda — Email Protection SaaS Service Description, datée du 30 juillet 2026 (assets.barracuda.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| Le propre cadre transfrontalier de Barracuda nomme l'Europe et les États-Unis — non la Chine. La même Service Description indique que, là où c'est requis, Barracuda s'appuie sur des “European Commission approved cross-border data transfer mechanisms including the EU's Standard Contractual Clauses,” et que pour les transferts américains il est “self-certified under the US Department of Commerce Data Privacy Framework.” Le régime PIPL de la Chine n'y est pas traité. Le satisfaire — information, consentement distinct, et une évaluation de sécurité de la CAC, un contrat type ou une certification — est donc l'obligation du responsable de traitement : la vôtre, non celle de Barracuda. | Barracuda — Email Protection SaaS Service Description, datée du 30 juillet 2026 (assets.barracuda.com), consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| Un WAF cloud de Barracuda est une couche de sécurité, non une déclaration. Le Trust Center de Barracuda liste la région de données de son WAF-as-a-Service comme “East Asia” — la région Hong Kong d'Azure, hors du continent, non Pékin ni Shanghai. Se placer devant un site web public du continent avec un WAF cloud inspecte et transfère les données de requête (qui transportent des informations personnelles) via une infrastructure à l'étranger, et cela ne fait rien pour la licence du site : un site du continent a toujours besoin de sa propre déclaration ICP au titre de l'ordonnance n° 292 du Conseil des affaires de l'État et de l'ordonnance n° 33 du MIIT, détenue par l'exploitant du site. | Barracuda Trust Center — Data center locations (trust.barracuda.com), consulté le 2026-10-07 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public en Chine continentale, savoir si Barracuda « fonctionne » est une question de conformité avant d’être une question de performance — et la réponse honnête se divise en deux. Barracuda vend sa protection de messagerie, sa sécurité applicative et web, sa sécurité réseau, et sa protection et sauvegarde des données à la fois comme des appliances auto-gérées que vous déployez dans votre propre environnement et comme des services cloud et SaaS que Barracuda exploite pour vous. Une appliance auto-gérée peut se trouver à l’intérieur de votre propre infrastructure en Chine, ce qui garde l’inspection et les données sur le territoire — mais chaque service cloud ou SaaS de Barracuda s’exécute à l’étranger, sur des régions AWS et Azure dont aucune n’est en Chine continentale. Dès l’instant où un tel service inspecte les e-mails, logs ou requêtes web de vos utilisateurs en Chine — des données qui transportent couramment des informations personnelles — il traite ces données personnelles à l’étranger. L’accessibilité est la moitié facile ; la licence et la résidence des données sont l’exposition.
Barracuda en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Barracuda |
|---|---|
| Où il s'exécute | Deux façons : du matériel et des appliances virtuelles auto-gérés que vous hébergez vous-même, et des services cloud/SaaS que Barracuda exploite. Barracuda propose son WAF “Vx as a cloud-hosted virtual machine” et déploie aussi “the Barracuda Web Application Firewall appliance” sur votre propre réseau. |
| Données cloud au repos | Barracuda “leverages AWS and Azure data centers to store customer data at rest across the globe,” à travers les Amériques, l'Europe, le Moyen-Orient, l'Australie, l'Inde et le Japon — aucune en Chine continentale (la plus proche, “East Asia” d'Azure, est à Hong Kong). |
| Email Protection | “A comprehensive, cloud-delivered solution” qui “is offered on the Amazon Web Services (AWS) cloud infrastructure,” stockée “in the region the customer or its representative selects” — N. Virginia, Canada Central, London, Frankfurt ou Sydney. |
| Le cadre transfrontalier de Barracuda | Bâti sur les “Standard Contractual Clauses” de l'UE et le “US Department of Commerce Data Privacy Framework.” La PIPL chinoise n'y est pas traitée — la satisfaire est l'obligation du responsable de traitement, qui est la vôtre. |
| Servir le public | Un site public du continent a besoin d'une déclaration ICP liée à un hébergement sur le territoire. Un service cloud de Barracuda qui se place devant ce site ne porte aucune déclaration ICP propre ; la déclaration reste avec l'exploitant du site. |
Deux Barracuda — et seul celui du cloud franchit la frontière
Barracuda n’est pas un produit unique avec une réponse unique. Ses lignes de sécurité sont livrées à la fois comme des appliances auto-gérées et comme des services cloud, et le tableau de conformité dépend de celui que vous exploitez. Dans sa propre documentation WAF, Barracuda “offers the Barracuda Web Application Firewall Vx as a cloud-hosted virtual machine,” et décrit séparément un déploiement matériel bâti autour de “the Barracuda Web Application Firewall appliance” — et sur sa page produit, le “on premises Barracuda Web Application Firewall remains the go-to web application firewall for mid-market”.
Cette division compte en Chine. Une appliance auto-gérée — physique ou virtuelle — peut être montée à l’intérieur de votre propre infrastructure sur le continent, de sorte que l’inspection et les données qu’elle détient restent sur le territoire. C’est pourquoi Barracuda n’est pas un « non » catégorique. Mais l’appliance ne déplace que le matériel ; elle ne vous remet pas le reste. Un hébergement légal sur le continent, toute déclaration ICP que le site public requiert, un traitement conforme à la PIPL des données personnelles que l’appliance traite, et les obligations de sécurité locales qui en découlent deviennent toutes votre fardeau à porter et à documenter — non quelque chose que le produit règle en votre nom.
La porte du cloud — AWS et Azure à l’étranger, aucune région sur le continent
Exploitez Barracuda comme un service cloud ou SaaS et les données quittent le continent. Le Trust Center de Barracuda indique clairement qu’il “leverages AWS and Azure data centers to store customer data at rest across the globe,” et les régions qu’il énumère couvrent les Amériques, l’Europe, le Moyen-Orient, l’Australie, l’Inde et le Japon. Aucune n’est en Chine continentale ; la plus proche, “East Asia” d’Azure, est à Hong Kong, qui se situe hors du régime de données du continent. Son Email Protection est explicite : “a comprehensive, cloud-delivered solution” qui “is offered on the Amazon Web Services (AWS) cloud infrastructure,” avec les données gardées “in the region the customer or its representative selects” — N. Virginia, Canada Central, London, Frankfurt ou Sydney.
Le contenu que ces services touchent est le point central. Les corps des e-mails, les logs de livraison, les dossiers d’incident et les données de requête qu’un pare-feu web inspecte contiennent couramment des informations personnelles. Les traiter pour vos utilisateurs en Chine sur une région à l’étranger est, au titre de la loi chinoise sur la protection des informations personnelles, un transfert transfrontalier : le responsable de traitement — vous, non Barracuda — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) au titre des articles 38 à 43. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — ce qu’une région AWS ou Azure à l’étranger ne peut satisfaire. Et le propre récit transfrontalier de Barracuda confirme l’écart : il s’appuie sur les “Standard Contractual Clauses” de l’UE et le “US Department of Commerce Data Privacy Framework” — des instruments européens et américains, le régime chinois étant laissé au client.
La porte ICP — une couche de sécurité n’est pas une déclaration
Un service de sécurité cloud de Barracuda placé devant un site web public du continent ne change rien à la licence. Se placer devant un site inspecte et transfère son trafic via une infrastructure à l’étranger, mais l’obligation d’être déclaré reste là où elle se trouve toujours : sur l’exploitant du site servi. Un site web tourné vers le public servi aux visiteurs du continent a besoin d’une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, rattachée à une ressource d’hébergement physiquement sur le continent. Barracuda ne détient aucune région sur le continent ni aucune déclaration ICP en votre nom, de sorte que boulonner un WAF cloud devant un site non déclaré ajoute de la protection, non une permission. « Nous avons mis Barracuda devant » est une déclaration de sécurité, non de conformité.
Il s’agit d’une image des risques, pas d’un verdict : quel déploiement Barracuda vous maintient conforme dépend de ce que vous servez, du volume de données personnelles que vous détenez et de qui sont vos utilisateurs — à régler avec un conseil avant de construire.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous continuez à exploiter Barracuda. Ce que nous ajoutons, c’est l’élément que le cloud de Barracuda ne peut porter pour vous : une diffusion conforme, déclarée (ICP), depuis l’intérieur du continent, placée devant votre origine existante — sans reconstruction, sans second code et sans quitter le stack Barracuda que vous exploitez déjà. Notre équipe Chine détermine lesquels de vos services Barracuda créent une exposition transfrontalière ou de résidence des données au titre de la PIPL, la pèse au regard de votre entité et de vos volumes de données, et met en place la diffusion et le stockage déclarés (ICP) et sur le territoire qu’exige une présence légale en Chine — pendant que votre couche de sécurité Barracuda reste exactement là où elle s’exécute aujourd’hui.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Barracuda dispose-t-il d'un centre de données en Chine continentale ?
Non. Le Trust Center de Barracuda liste ses régions de données clients sur AWS et Azure à travers les Amériques, l'Europe, le Moyen-Orient, l'Australie, l'Inde et le Japon — et ne nomme aucun emplacement en Chine continentale ; la plus proche, « East Asia » d'Azure, est à Hong Kong. Son Email Protection s'exécute sur AWS dans des régions telles que N. Virginia, London, Frankfurt et Sydney. Ainsi, tout service cloud ou SaaS de Barracuda que vous pointez vers des utilisateurs en Chine stocke et traite leurs données à l'étranger.
Si nous exécutons Barracuda comme une appliance sur site en Chine, sommes-nous conformes ?
Vous supprimez le problème transfrontalier, non toute la question de conformité. Une appliance Barracuda auto-gérée peut se trouver à l'intérieur de votre propre infrastructure en Chine, ce qui garde l'inspection et les données sur le territoire — mais alors chaque obligation est la vôtre : un hébergement légal sur le continent, toute déclaration ICP que le site public requiert, un traitement conforme à la PIPL des données personnelles que l'appliance traite, et les obligations de sécurité locales. Traitez-le comme un risque à cartographier avec un conseil, non comme une case que l'appliance coche pour vous.
21YunBox peut-il aider à faire fonctionner notre configuration Barracuda en Chine ?
Oui. Notre équipe Chine peut cartographier quelle porte convient — en évaluant votre exposition transfrontalière et de résidence des données au titre de la PIPL pour les e-mails, logs et données de requête que vos services Barracuda inspectent, pour votre entité, vos volumes de données et vos utilisateurs — et mettre en place la diffusion déclarée (ICP) et sur le territoire qu'exige une présence conforme sur le continent, devant le stack Barracuda que vous exploitez déjà. Prenez contact pour traiter votre cas précis.