Funktioniert Barracuda in China? Appliances, Offshore-Cloud & PIPL-Exponierung
Barracudas Sicherheitsprodukte teilen sich für China in zwei Wege: Eine selbstverwaltete Appliance kann innerhalb Ihrer eigenen Festland-Infrastruktur laufen, aber jeder Barracuda-Cloud- und SaaS-Dienst läuft auf Offshore-AWS und -Azure ohne Festlandchina-Region — was die E-Mails, Logs und Request-Daten, die er für China-Nutzer inspiziert, zu einem PIPL-Grenztransfer macht. Ein Blick zuerst auf die Compliance: beide Türen.
Funktioniert Barracuda in China?
Es hängt davon ab, welches Barracuda Sie betreiben. Eine selbstverwaltete Barracuda-Appliance kann innerhalb Ihrer eigenen China-Infrastruktur sitzen — aber jeder Barracuda-Cloud- und -SaaS-Dienst läuft offshore, auf AWS- und Azure-Regionen ohne eine innerhalb Festlandchinas, die E-Mails, Logs und Web-Request-Daten, die er für Ihre China-Nutzer inspiziert, überqueren also die Grenze, sobald Sie ihn einschalten.
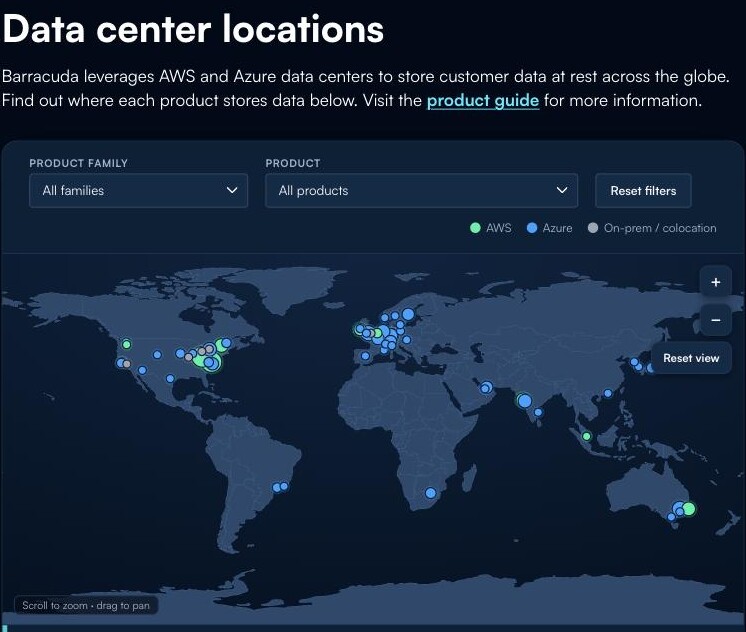
Barracudas eigenes Trust Center gibt an, es „leverages AWS and Azure data centers to store customer data at rest across the globe“, und seine Email Protection „is offered on the Amazon Web Services (AWS) cloud infrastructure“ in Regionen, die es über Amerika, Europa und Asien-Pazifik listet — keine in Festlandchina. Die E-Mail-Inhalte, Logs und inspizierten Requests, die diese Dienste verarbeiten, tragen routinemäßig personenbezogene Daten, China-Nutzer zu bedienen, macht es also zu einem Grenztransfer nach PIPL (Art. 38–43). Und wo ein Barracuda-Cloud-Dienst lediglich eine öffentliche Festland-Site fronted, sitzt die ICP-Beian weiterhin auf dieser Site, nicht auf Barracuda. Die Tabelle unten ist Barracudas eigener Wortlaut und die Regel, die jede Tür auslöst.
Dies ist eine Risikokarte, kein Urteil — welches Barracuda-Deployment Sie rechtskonform hält, hängt von Ihrer Gesellschaft, Ihren Daten und davon ab, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✓ Selbstverwaltete Appliances können innerhalb Ihrer eigenen inländischen Infrastruktur laufen
- ! Dieser inländische Weg hält Daten lokal, aber die Compliance-Last ist ganz Ihre
- ! Barracudas Cloud und SaaS laufen auf Offshore-AWS und -Azure — keine Festland-Region
- ! Die E-Mails, Logs und inspizierten Requests von China-Nutzern überqueren die Grenze — PIPL gilt
- ✕ Eine öffentliche Festland-Site braucht weiterhin ihre eigene ICP-Beian; Barracuda trägt keine
Was die offizielle Barracuda-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Es gibt zwei Barracudas, und nur das Cloud-Modell überquert die Grenze. Barracudas Sicherheitsprodukte liefern sowohl als selbstverwaltete Appliances als auch als Cloud-Dienste. In seiner eigenen WAF-Dokumentation „offers the Barracuda Web Application Firewall Vx as a cloud-hosted virtual machine“, und separat beschreibt es, es on-premises mit „the Barracuda Web Application Firewall appliance“ bereitzustellen. Eine selbstverwaltete Appliance kann innerhalb Ihrer eigenen China-Infrastruktur sitzen — was Inspektion und Daten im Inland hält —, aber dann fallen rechtmäßiges Festland-Hosting, jede Meldung, die die öffentliche Site braucht, und rechtskonforme Handhabung der verarbeiteten Daten alle Ihnen zu, nicht Barracuda. | Barracuda — Web Application Firewall deployment documentation (campus.barracuda.com), abgerufen 2026-10-07 |
| Jeder Barracuda-Cloud-Dienst speichert Daten offshore — es gibt keine Festlandchina-Region. Barracudas Trust Center gibt an, es „leverages AWS and Azure data centers to store customer data at rest across the globe“, und listet diese Regionen über Amerika, Europa, den Nahen Osten, Australien, Indien und Japan. Keine liegt innerhalb Festlandchinas; die nächste, Azures „East Asia“-Region, liegt in Hongkong. China-Nutzer aus irgendeiner davon zu bedienen, legt ihre personenbezogenen Daten ins Ausland — ein Grenztransfer nach PIPL (Art. 38–43), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen die Daten in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). | Barracuda Trust Center — Data center locations (trust.barracuda.com), abgerufen 2026-10-07; PIPL Art. 38–43 & 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Barracuda Email Protection wird cloud-basiert auf AWS ausgeliefert, und es liest die Mail Ihrer Nutzer. Barracudas Email Protection Service Description (datiert 30. Juli 2026) nennt es „a comprehensive, cloud-delivered solution“ und gibt an, es „is offered on the Amazon Web Services (AWS) cloud infrastructure“, mit Daten gespeichert „in the region the customer or its representative selects“ — mit Email-Gateway-Defense-Regionen in N. Virginia, Canada Central, London, Frankfurt und Sydney, keine in Festlandchina. Die ein- und ausgehende E-Mail eines China-Nutzers zu scannen, bedeutet, dass dieser E-Mail-Inhalt — personenbezogene Daten — offshore verarbeitet wird, mitten in PIPLs Grenzübertritts-Regeln (Art. 38–43). | Barracuda — Email Protection SaaS Service Description, datiert 30. Juli 2026 (assets.barracuda.com), abgerufen 2026-10-07; PIPL Art. 38–43 |
| Barracudas eigener Grenzübertritts-Rahmen nennt Europa und die USA — nicht China. Dieselbe Service Description sagt, dass Barracuda sich, wo erforderlich, auf „European Commission approved cross-border data transfer mechanisms including the EU's Standard Contractual Clauses“ stützt, und dass es für US-Transfers „self-certified under the US Department of Commerce Data Privacy Framework“ ist. Chinas PIPL-Regime wird nicht adressiert. Es zu erfüllen — Mitteilung, gesonderte Einwilligung und eine CAC-Sicherheitsbewertung, ein Standardvertrag oder eine Zertifizierung — ist also die Pflicht des Verarbeiters: Ihre, nicht Barracudas. | Barracuda — Email Protection SaaS Service Description, datiert 30. Juli 2026 (assets.barracuda.com), abgerufen 2026-10-07; PIPL Art. 38–43 |
| Eine Barracuda-Cloud-WAF ist eine Sicherheitsschicht, keine Meldung. Barracudas Trust Center listet seine WAF-as-a-Service-Datenregion als „East Asia“ — Azures Hongkong-Region, außerhalb des Festlands, nicht Peking oder Shanghai. Eine öffentliche Festland-Website mit einer Cloud-WAF zu fronten, inspiziert und leitet Request-Daten (die personenbezogene Daten tragen) durch Offshore-Infrastruktur, und es tut nichts für die Lizenzierung der Site: Eine Festland-Site braucht weiterhin ihre eigene ICP-Beian nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33, gehalten vom Betreiber der Site. | Barracuda Trust Center — Data center locations (trust.barracuda.com), abgerufen 2026-10-07; Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die Frage, ob Barracuda „funktioniert“, eine Compliance-Frage, bevor sie eine Performance-Frage ist — und die ehrliche Antwort teilt sich in zwei. Barracuda verkauft seinen E-Mail-Schutz, seine Anwendungs- und Web-Sicherheit, Netzwerksicherheit sowie Datenschutz und Backup sowohl als selbstverwaltete Appliances, die Sie in Ihrer eigenen Umgebung bereitstellen, als auch als Cloud- und SaaS-Dienste, die Barracuda für Sie betreibt. Eine selbstverwaltete Appliance kann innerhalb Ihrer eigenen China-Infrastruktur sitzen, was Inspektion und Daten im Inland hält — aber jeder Barracuda-Cloud- oder -SaaS-Dienst läuft offshore, auf AWS- und Azure-Regionen ohne eine innerhalb Festlandchinas. In dem Moment, in dem ein solcher Dienst die E-Mails, Logs oder Web-Requests Ihrer China-Nutzer inspiziert — Daten, die routinemäßig personenbezogene Daten tragen —, verarbeitet er diese personenbezogenen Daten im Ausland. Erreichbarkeit ist die einfache Hälfte; die Lizenzierung und die Datenresidenz sind die Exponierung.
Barracuda in China auf einen Blick
| Worüber es entscheidet | In Barracudas eigenen Worten |
|---|---|
| Wo es läuft | Zwei Wege: selbstverwaltete Hardware- und virtuelle Appliances, die Sie selbst hosten, und Cloud-/SaaS-Dienste, die Barracuda betreibt. Barracuda bietet seine WAF „Vx as a cloud-hosted virtual machine“ an und stellt auch „the Barracuda Web Application Firewall appliance“ in Ihrem eigenen Netzwerk bereit. |
| Cloud-Daten im Ruhezustand | Barracuda „leverages AWS and Azure data centers to store customer data at rest across the globe“, über Amerika, Europa, den Nahen Osten, Australien, Indien und Japan — keine in Festlandchina (die nächste, Azures „East Asia“, liegt in Hongkong). |
| Email Protection | „A comprehensive, cloud-delivered solution“, die „is offered on the Amazon Web Services (AWS) cloud infrastructure“, gespeichert „in the region the customer or its representative selects“ — N. Virginia, Canada Central, London, Frankfurt oder Sydney. |
| Barracudas Grenzübertritts-Rahmen | Gebaut auf den EU-„Standard Contractual Clauses“ und dem „US Department of Commerce Data Privacy Framework“. Chinas PIPL wird nicht adressiert — es zu erfüllen, ist die Pflicht des Verarbeiters, die Ihre ist. |
| Die Öffentlichkeit bedienen | Eine öffentliche Festland-Site braucht eine ICP-Beian, gebunden an inländisches Hosting. Ein Barracuda-Cloud-Dienst, der diese Site fronted, trägt keine eigene ICP; die Meldung bleibt beim Site-Betreiber. |
Zwei Barracudas — und nur das Cloud-Modell überquert die Grenze
Barracuda ist nicht ein Produkt mit einer Antwort. Seine Sicherheitslinien liefern sowohl als selbstverwaltete Appliances als auch als Cloud-Dienste, und das Compliance-Bild hängt davon ab, welches Sie betreiben. In seiner eigenen WAF-Dokumentation „offers the Barracuda Web Application Firewall Vx as a cloud-hosted virtual machine“ (bietet Barracuda die WAF Vx als cloud-gehostete virtuelle Maschine an) und beschreibt separat ein Hardware-Deployment rund um „the Barracuda Web Application Firewall appliance“; und auf seiner Produktseite bleibt die „on premises Barracuda Web Application Firewall … the go-to web application firewall for mid-market“-Nutzung.
Diese Aufteilung zählt in China. Eine selbstverwaltete Appliance — physisch oder virtuell — kann innerhalb Ihrer eigenen Festland-Infrastruktur aufgesetzt werden, sodass die Inspektion und die Daten, die sie hält, im Inland bleiben. Deshalb ist Barracuda kein pauschales „Nein“. Aber die Appliance verschiebt nur die Hardware; sie reicht Ihnen nicht den Rest. Rechtmäßiges Festland-Hosting, jede ICP-Beian, die die öffentliche Site erfordert, PIPL-konforme Handhabung der personenbezogenen Daten, die die Appliance verarbeitet, und die lokalen Sicherheitspflichten, die folgen, werden alle zu Ihrer Last, die zu tragen und zu dokumentieren ist — nicht etwas, das das Produkt in Ihrem Auftrag regelt.
Die Cloud-Tür — Offshore-AWS und -Azure, keine Festland-Region
Betreiben Sie Barracuda stattdessen als Cloud- oder SaaS-Dienst, und die Daten verlassen das Festland. Barracudas Trust Center gibt klar an, dass es „leverages AWS and Azure data centers to store customer data at rest across the globe“, und die Regionen, die es listet, umspannen Amerika, Europa, den Nahen Osten, Australien, Indien und Japan. Nicht eine liegt innerhalb Festlandchinas; die nächste, Azures „East Asia“, liegt in Hongkong, das außerhalb des Datenregimes des Festlands sitzt. Seine Email Protection ist explizit: „a comprehensive, cloud-delivered solution“, die „is offered on the Amazon Web Services (AWS) cloud infrastructure“, mit Daten gehalten „in the region the customer or its representative selects“ — N. Virginia, Canada Central, London, Frankfurt oder Sydney.
Der Inhalt, den diese Dienste berühren, ist der Punkt. E-Mail-Bodys, Zustell-Logs, Vorfallsdatensätze und die Request-Daten, die eine Web-Firewall inspiziert, enthalten routinemäßig personenbezogene Daten. Sie für Ihre China-Nutzer auf einer Offshore-Region zu verarbeiten, ist nach Chinas Gesetz zum Schutz personenbezogener Daten ein Grenztransfer: Der Verarbeiter — Sie, nicht Barracuda — muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) nach Art. 38–43. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was eine Offshore-AWS- oder -Azure-Region nicht erfüllen kann. Und Barracudas eigene Grenzübertritts-Geschichte bestätigt die Lücke: Es stützt sich auf die EU-„Standard Contractual Clauses“ und das „US Department of Commerce Data Privacy Framework“ — europäische und amerikanische Instrumente, wobei Chinas Regime dem Kunden überlassen bleibt.
Die ICP-Tür — eine Sicherheitsschicht ist keine Meldung
Ein Barracuda-Cloud-Sicherheitsdienst, der vor eine öffentliche Festland-Website gesetzt wird, ändert nichts an der Lizenzierung. Eine Site zu fronten, inspiziert und leitet ihren Traffic durch Offshore-Infrastruktur, aber die Pflicht, gemeldet zu sein, bleibt dort, wo sie immer sitzt: beim Betreiber der bedienten Site. Eine öffentlichkeitsgerichtete Website, die Festland-Besuchern ausgeliefert wird, braucht eine ICP-Beian (ICP 备案) nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33, gebunden an eine Hosting-Ressource physisch im Festland. Barracuda hält keine Festland-Region und keine ICP in Ihrem Auftrag, eine Cloud-WAF vor eine ungemeldete Site zu schrauben, fügt also Schutz hinzu, keine Erlaubnis. „Wir haben Barracuda davorgesetzt“ ist eine Sicherheitsaussage, keine Compliance-Aussage.
Dies ist eine Risikokarte, kein Urteil: Welches Barracuda-Deployment Sie rechtskonform hält, hängt davon ab, was Sie bedienen, wie viele personenbezogene Daten Sie halten und wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie betreiben Barracuda weiter. Was wir hinzufügen, ist das Stück, das Barracudas Cloud nicht für Sie tragen kann: rechtskonforme, ICP-gemeldete Auslieferung aus dem Festland heraus, vor Ihren bestehenden Origin gesetzt — ohne Neuaufbau, ohne zweite Codebasis und ohne Wegzug vom Barracuda-Stack, den Sie bereits betreiben. Unser China-Team arbeitet heraus, welche Ihrer Barracuda-Dienste PIPL-Grenzübertritts- oder Datenresidenz-Exponierung schaffen, wiegt das gegen Ihre Gesellschaft und Ihre Datenmengen ab und setzt die ICP-gemeldete, inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz braucht — während Ihre Barracuda-Sicherheitsschicht genau dort bleibt, wo sie heute läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Hat Barracuda ein Rechenzentrum in Festlandchina?
Nein. Barracudas Trust Center listet seine Kundendaten-Regionen auf AWS und Azure über Amerika, Europa, den Nahen Osten, Australien, Indien und Japan — und nennt keinen Festlandchina-Standort; die nächste, Azures „East Asia“, liegt in Hongkong. Seine Email Protection läuft auf AWS in Regionen wie N. Virginia, London, Frankfurt und Sydney. Jeder Barracuda-Cloud- oder -SaaS-Dienst, den Sie auf China-Nutzer richten, speichert und verarbeitet ihre Daten also offshore.
Wenn wir Barracuda als On-Premises-Appliance in China betreiben, sind wir rechtskonform?
Sie beseitigen das Grenzübertritts-Problem, nicht die ganze Compliance-Frage. Eine selbstverwaltete Barracuda-Appliance kann innerhalb Ihrer eigenen China-Infrastruktur sitzen, was Inspektion und Daten im Inland hält — aber dann ist jede Pflicht Ihre: rechtmäßiges Festland-Hosting, jede ICP-Beian, die die öffentliche Site braucht, PIPL-konforme Handhabung der personenbezogenen Daten, die die Appliance verarbeitet, und lokale Sicherheitspflichten. Behandeln Sie es als ein mit Rechtsbeistand zu kartierendes Risiko, kein Kästchen, das die Appliance für Sie ankreuzt.
Kann 21YunBox helfen, unser Barracuda-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann kartieren, welche Tür passt — es bewertet Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für die E-Mails, Logs und Request-Daten, die Ihre Barracuda-Dienste inspizieren, für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer — und die ICP-gemeldete, inländische Auslieferung aufsetzen, die eine rechtskonforme Festland-Präsenz erfordert, vor dem Barracuda-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.