Constant Contactは中国本土で使えるか:PIPL、購読者データ、ICPの扉
Constant Contactは米国拠点のメールプラットフォームで、中国本土のリージョンを持たないため、中国で収集した購読者データはオフショアに保存されます——PIPLの越境移転です——そして、埋め込み型のサインアップフォームはICPの義務を貴社自身のサイトに残します。二つの扉を、コンプライアンス起点で読み解きます。
Constant Contactは中国本土で使えるか
Constant Contactは中国で読み込めますが、それは問いではありません。中国本土のリージョンを持たない単一の米国拠点メールプラットフォームであるため、貴社が中国で収集するすべての購読者の氏名、メールアドレス、エンゲージメント履歴はオフショアに保存されます——そしてそのサインアップフォームは、依然として自前のICP備案を要するサイトに埋め込まれます。
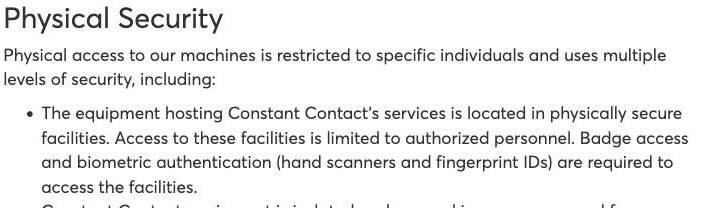
Constant Contact自身の言葉では、「貴社のアカウント、クレジットカード、購読者の情報とコンテンツのすべては、HTTPS上のTLS 1.2接続で暗号化される」とし、同社は「EU・米国データプライバシーフレームワーク原則の下で認証を受けている」——すなわち、それが保持する購読者データは米国で受領・処理されます。中国本土の連絡先にとって、それはPIPLが規律する個人情報の越境移転(通知、個別の同意、そして移転メカニズム、第38〜43条)であり、国内保存義務が適用される場合はデータを国内に留めなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条))。一方、そのインラインフォームは「ウェブサイトやブログのHTMLコードに埋め込まれる」ため、ICP備案はConstant Contactではなく、埋め込みを行うサイトに着地します。下の表は、Constant Contact自身の文言と、各点が引き起こすルールです。
これは判定ではなくリスクの見取り図です——リスクは、誰のデータをどれだけ収集し、利用者が誰かによって変わります。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 貴社の購読者の個人データは、Constant Contactのオフショアの米国プラットフォームに着地する
- ! 中国の連絡先を扱うことはPIPLの越境移転——第38〜43条
- ✕ 選択できる中国本土のリージョンも国内データ国内保存の選択肢もない
- ! そのサインアップフォームは貴社のサイトに埋め込まれる——ICPの義務はそのサイトにある
- ! 重要情報インフラ運営者(CIIO)または大量取扱者か? データの国内保存はオフショアからは満たせない
Constant Contactの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Constant Contactは単一の米国拠点プラットフォームであり、貴社の購読者のデータはオフショアに保持されます。自社のセキュリティページは「Constant Contactのサービスをホストする機器は物理的に安全な施設内にある」とし、同社は「EU・米国データプライバシーフレームワーク原則の下で認証を受けている」——米国企業が米国で個人データを受け取るために用いるフレームワーク——としています。Constant Contactは中国本土のリージョンも国内データ国内保存の選択肢も公表していません(自社ドキュメントからの推定)。そのため貴社が中国で収集する氏名、メールアドレス、エンゲージメント履歴は本土の外に保存されます——PIPLが規律する越境移転(第38〜43条)です。 | Constant Contact — Security of my data on Constant Contact servers(knowledgebase.constantcontact.com、2026-10-07 取得);PIPL第38〜43条 |
| 問題となるデータは、貴社の購読者の個人情報です。Constant Contactのセキュリティページは「貴社のアカウント、クレジットカード、購読者の情報とコンテンツのすべては、HTTPS上のTLS 1.2接続で暗号化される」と述べています。これらはリストに載っている人々の氏名、メールアドレス、エンゲージメント記録です。彼らが中国本土にいるとき、国境を越えるのはその個人情報であり、PIPLの越境ルールが結び付きます——通知、個別の同意、そして移転メカニズム——そして重要情報インフラ運営者(CIIO)や大量取扱者にとっては、中国国内に保存しなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条))。 | Constant Contact — Security of my data on Constant Contact servers(knowledgebase.constantcontact.com、2026-10-07 取得);PIPL第40条;サイバーセキュリティ法第39条(旧第37条) |
| Constant Contactはすでに、オフショアの保存を法的メカニズムを要する移転として扱っています。欧州向けには「EU標準契約条項と英国アデンダムをデータ処理アデンダムに組み込んだ」とし、EUまたは英国の居住者の個人データを収集する場合「データ管理者に分類される可能性が高い」——Constant Contactではなく貴社が——としています。中国のPIPLも同じ線を引きます。取扱者として貴社は、中国の購読者のデータが本土を離れる前に、通知、個別の同意、そして移転メカニズム(CACの安全評価、CAC標準契約、または認証)を負います(第38〜43条)。 | Constant Contact — General Data Protection Regulation (GDPR)(knowledgebase.constantcontact.com、2026-10-07 取得);PIPL第38〜43条 |
| そのサインアップフォームは貴社自身のサイトに埋め込まれる——したがってICPの義務はそのサイトにあります。Constant Contactのインラインフォームは「ウェブサイトやブログのHTMLコードに埋め込まれる」ものであり、「インラインサインアップフォームをConstant Contactアカウントに接続する」「ユニバーサルコード」が貴社のサイトに追加され、インラインコードが「ページのbody部分のコード内」に置かれます。本土の訪問者に提供される公開ウェブサイトは、本土のホスティングリソース上でICP備案(国務院令第292号、MIIT令第33号)を要します——これは埋め込みを行うサイトに課される義務であり、フォーム自体はオフショアから読み込まれます。 | Constant Contact — Create an inline contact sign-up form to embed on a website(knowledgebase.constantcontact.com、2026-10-07 取得);国務院令第292号;MIIT令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の読者にとって、Constant Contactに関する本当の問いは、メールが送信されるかやサインアップフォームが画面に描画されるかではなく、リストに載っている人々がデータとして法的にどこに存在するか、です。Constant Contactは単一の米国拠点のメールマーケティングプラットフォームです。それが貴社のために保存する氏名、アドレス、エンゲージメント履歴はオフショアに置かれ、そのリストを伸ばすために提供されるフォームは貴社自身のウェブサイトに埋め込まれます。どちらも、パフォーマンスの事実である前にコンプライアンスの事実です。プラットフォームは中国から到達できます。それが与えないのは、購読者の個人データの国内の置き場所と、それを収集するサイトのためのICP備案です。
中国でのConstant Contact:ひと目で
| 決め手 | Constant Contact自身の言葉で |
|---|---|
| どこで動くか | 単一の米国拠点プラットフォームです。Constant Contactは"the equipment hosting Constant Contact's services is located in physically secure facilities"(Constant Contactのサービスをホストする機器は物理的に安全な施設内にある)と述べ、"certified under the E.U.-U.S. Data Privacy Framework Principles"(EU・米国データプライバシーフレームワーク原則の下で認証を受けている)としています。中国本土のリージョンもデータ国内保存の選択肢も公表していません。 |
| どんなデータを保持するか | "All of your account, credit card, and subscriber information and content"(貴社のアカウント、クレジットカード、購読者の情報とコンテンツのすべて)——リストに載っている人々の氏名、メールアドレス、エンゲージメント履歴です。 |
| 貴社の中国の購読者のデータ | オフショア、本土の外に保存されます——PIPLが規律する個人情報の越境移転であり、加えて、オフショアのプラットフォームでは満たせない重要情報インフラ運営者(CIIO)と大量取扱者向けのデータ国内保存義務があります。 |
| サインアップフォーム | インラインフォームは"is embedded into the HTML code of a website or blog"(ウェブサイトやブログのHTMLコードに埋め込まれる)ものであり、オフショアから読み込まれます。ICPの義務は、Constant Contactではなく、埋め込みを行うサイトに課されます。 |
| 到達できるか? | はい——Constant Contactは遮断されておらず、そのフォームとアセットはオフショアのインフラから読み込まれます。到達性は配信の半分であって、利用してよいかを決める法的な半分ではありません。 |
購読者のデータはオフショアに存在する——PIPLの越境移転
Constant Contactは米国から運用される単一のプラットフォームです。自社のページは”the equipment hosting Constant Contact’s services”(Constant Contactのサービスをホストする機器)が”physically secure facilities”(物理的に安全な施設)にあると説明し、同社は”certified under the E.U.-U.S. Data Privacy Framework Principles”(EU・米国データプライバシーフレームワーク原則の下で認証を受けている)——米国企業が米国で個人データを受け取るために依拠するフレームワーク——です。中国本土のリージョンも国内保存の選択肢も公表していません。したがって、貴社が中国で集めるすべての連絡先——Constant Contactが暗号化・保存するという”subscriber information and content”(購読者の情報とコンテンツ)——は本土の外に保持されます。
中国の個人情報保護法(PIPL)の下では、その個人情報をオフショアへ移すことは越境移転であり、義務はConstant Contactではなく取扱者である貴社に課されます。すなわち、通知を行い、個別の同意を取得し、移転メカニズム一つ(CACの安全評価、CAC標準契約、または認証)をクリアします(第38〜43条)。貴社が重要情報インフラ運営者(CIIO)または大量取扱者である場合、中国で収集した個人情報は本土に留めなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条))——米国のみのプラットフォームでは満たせない国内保存義務です。Constant Contactは欧州向けにはすでにこの方式で動いており、“incorporated the EU Standard Contractual Clauses and the UK Addendum into our Data Processing Addendum”(EU標準契約条項と英国アデンダムをデータ処理アデンダムに組み込んだ)とし、顧客に対し”likely to be classified as a data controller”(データ管理者に分類される可能性が高い)と伝えています。中国も同じ線を引きます。変わるのはメカニズムだけです。
サインアップフォームは埋め込みレイヤー——ICPの義務は貴社のサイトにある
Constant Contactのリスト拡大用フォームは、Constant Contact自身のドメインには存在せず、貴社のものに入ります。インラインフォームは、Constant Contactの言葉で”is embedded into the HTML code of a website or blog”(ウェブサイトやブログのHTMLコードに埋め込まれる)ものであり、“connects your Inline Sign-up Form to your Constant Contact account”(インラインサインアップフォームをConstant Contactアカウントに接続する)“Universal Code”(ユニバーサルコード)が貴社のサイトに追加され、インラインコードが”in the code for the page’s body”(ページのbody部分のコード内)に置かれます。これにより、フォームは貴社が運営するサイト上の埋め込みレイヤーになります。
したがってライセンスの問いは、ウィジェットではなくそのサイトに着地します。本土の訪問者に提供される公開ウェブサイトは、国務院令第292号とMIIT令第33号の下でのICP備案(备案)を要し、本土内に物理的に存在するホスティングリソースに紐づけます。オフショアのサインアップフォームを埋め込むことは、その備案を作りもしなければ、義務をConstant Contactへ移しもしません——義務は、埋め込みを行う本土向けのサイトに残ります。そのオフショアでホストされるフォームが、中国の訪問者に対して速く確実に読み込まれるかどうかも本物の問いですが、それは配信の半分であり、そもそもサイトが運営してよいかを決めるライセンスの半分とは別物です。
到達できることは、法令適合と同じではない
Constant Contactは中国本土で遮断されておらず、そのフォームとコンテンツはオフショアのインフラから読み込まれます。しかし到達性は上記のいずれも解決しません。画面に描画されるフォームも、依然として個人データをオフショアのプラットフォームに収集しますし、本土の訪問者に提供するサイトは、埋め込みフォームが速いかどうかにかかわらず、依然としてICP備案を必要とします。中国向けのConstant Contact構成におけるリスクは、人々がフォームを見られないことではありません——それを見られても、国内のデータ国内保存も、それをホストするサイトのためのICP備案済みの置き場所も得られない、ということです。
これは判定ではなくリスクの見取り図です。移転メカニズム、国内保存、ICP備案、あるいはその三つすべてが必要かは、誰のデータをどれだけ収集し、利用者が誰かによって変わります——構築の前に、専門家と整理すべき事柄です。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
貴社は今日と変わらずConstant Contactを運用し続けます。当社は、米国のみのマーケティングプラットフォームが提供できない部分を加えます。すなわち、法令に沿った、本土内からのICP備案済み配信を、貴社のConstant Contactフォームを埋め込むウェブサイトの前段に置きます——再構築も、二つ目のコードベースも、Constant Contactからの移行も不要です。当社の中国チームが、貴社の法人と保持する個人データの量に照らしてPIPLの越境とデータ国内保存の位置づけをマッピングし、合法的な中国プレゼンスに必要な国内配信とICP備案済みの足場を立ち上げます。その間、貴社のリスト、メール、フォームはすでにある場所に留まります。
関連する読み物:
よくあるご質問
中国本土の読者向けにConstant Contactを使うことはPIPL違反になりますか?
単純なイエス・ノーではなく、専門家と整理すべき越境移転の問いとして扱ってください。Constant Contactは米国拠点のプラットフォームであるため、貴社が中国本土の人々から収集する購読者データ——氏名、メールアドレス、開封・クリック履歴——はオフショアに保存されます。中国のPIPLの下では、それは個人情報の越境移転です。取扱者として貴社は、通知、個別の同意、そして移転メカニズム一つ(CACの安全評価、CAC標準契約、または認証)を負います。データの国内保存義務も適用されるかは、貴社の役割——たとえば重要情報インフラ運営者(CIIO)——とデータ量によって変わります。
Constant Contactのサインアップフォームを使うだけで、ICP備案は必要ですか?
ICPの義務は、Constant Contactではなく、本土の訪問者に提供する公開ウェブサイトに結び付きます。そのインラインフォームは「ウェブサイトやブログのHTMLコードに埋め込まれる」ため、そのサイトが中国本土の人々に提供される場合、本土のホスティングリソース上でICP備案が必要です(国務院令第292号、MIIT令第33号)。オフショアから読み込まれるフォームは、別の配信側の考慮事項——本土の訪問者に対して確実に読み込まれるか——であって、ライセンスの問いではありません。
21YunBoxは当社のConstant Contact構成を中国で使えるようにできますか?
はい。当社の中国チームは、貴社の法人・データ量・利用者についてPIPLの越境とデータ国内保存の位置づけを評価してリスクを整理し、貴社のConstant Contactフォームを埋め込むサイトの前段に、合法的な中国プレゼンスに必要なICP備案済みの国内配信を立ち上げます。その間、貴社は今と変わらずConstant Contactを使い続けられます。個別のケースを一緒に整理するにはお問い合わせください。