Funktioniert Pendo in China? Produktanalytik, PIPL und Datenresidenz
Pendo erfasst, wie sich Ihre identifizierten Nutzer verhalten — Visitor- und Account-IDs, Ereignisse, IP und Geolokalisierung — und speichert es in seiner eigenen Offshore-Cloud (GCP in den USA, der EU, Japan oder Australien), ohne Region in Festlandchina. Einen chinesischen Nutzer aufzuzeichnen ist ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL, und der Agent lädt aus einem Offshore-CDN. Ein Blick zuerst auf die Compliance: die Tür der Datenresidenz.
Funktioniert Pendo in China?
Pendo lädt in Festlandchina — doch das war nie die Compliance-Frage. Pendos ganze Aufgabe ist es, zu erfassen, wie sich Ihre identifizierten Nutzer verhalten, und es in seiner eigenen Offshore-Cloud zu speichern, sodass das Aufzeichnen eines chinesischen Nutzers dessen personenbezogene Daten über die Grenze verschifft, bevor die Latenz überhaupt ins Bild kommt.
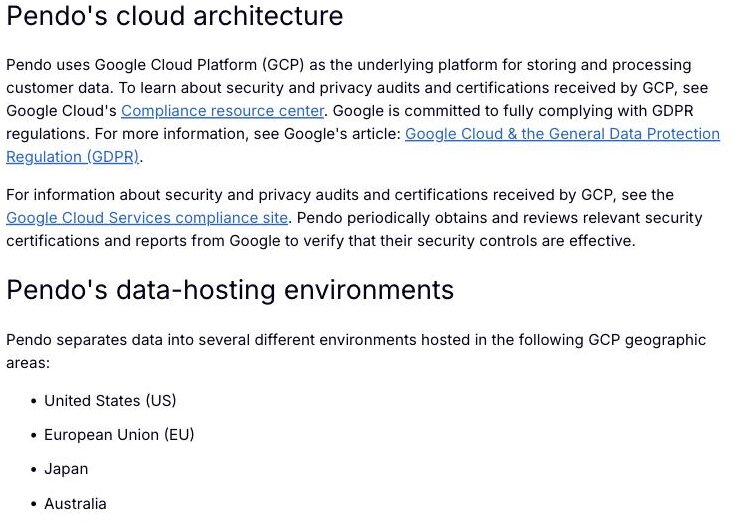
Pendo gibt an, es „uses Google Cloud Platform (GCP) as the underlying platform for storing and processing customer data“ (nutzt Google Cloud Platform (GCP) als zugrunde liegende Plattform zum Speichern und Verarbeiten von Kundendaten), in Umgebungen in den USA, der EU, Japan oder Australien — ohne Region in Festlandchina — und dass „by default, Pendo captures IP address and geolocation information from the browser“ (Pendo standardmäßig IP-Adresse und Geolokalisierungsinformationen aus dem Browser erfasst). In dem Moment, in dem es einen Besucher in Shanghai oder Shenzhen aufzeichnet, werden diese personenbezogenen Daten im Ausland gespeichert: ein grenzüberschreitender Transfer, den das PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus), und für einen CIIO oder Verarbeiter großer Mengen müssen in China erhobene Daten im Festland bleiben. Pendo meldet keine eigene ICP — es ist eine Backend-Schicht, keine öffentliche Site —, sodass diese Pflicht auf die App fällt, in die Sie es einbetten. Die Tabelle unten zeigt Pendos eigene Worte und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — wie viel Exponierung Sie tragen, hängt davon ab, was Sie erfassen, Ihrer Rolle und davon, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Pendo speichert Ihre Produktnutzungsdaten im Ausland — GCP standardmäßig in den USA, keine Region in Festlandchina
- ! Das In-App-Verhalten chinesischer Nutzer aufzuzeichnen, verschifft ihre personenbezogenen Daten über die Grenze — PIPL gilt
- ! Ein CIIO oder Verarbeiter großer Mengen schuldet eine Datenresidenzpflicht, die Pendos Offshore-Regionen nicht erfüllen können
- ! Der Agent und seine In-App-Guides laden aus einem Offshore-CDN, sodass sie in China stocken oder ausfallen können
- ✓ Pendo trägt keine eigene ICP — aber die App, in die Sie es einbetten, schon
Was die offizielle Pendo-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Pendo speichert Ihre Produktnutzungsdaten in seiner eigenen Offshore-Cloud, ohne Region in Festlandchina. In Pendos eigenen Worten „uses Google Cloud Platform (GCP) as the underlying platform for storing and processing customer data“ (nutzt es Google Cloud Platform (GCP) als zugrunde liegende Plattform zum Speichern und Verarbeiten von Kundendaten), getrennt in Umgebungen in „United States (US), European Union (EU), Japan, and Australia“ (den Vereinigten Staaten, der Europäischen Union, Japan und Australien). Die US-Umgebung speichert Daten in „GCP's US Multi-Region“; die optionale EU-Umgebung „ensures that no personal data is stored outside of the EU“ (stellt sicher, dass keine personenbezogenen Daten außerhalb der EU gespeichert werden). Keine der vier liegt innerhalb Festlandchinas, sodass von Ihren chinesischen Nutzern erfasstes Verhalten außerhalb davon gespeichert wird. | Pendo — Global data hosting (support.pendo.io), abgerufen 2026-10-07 |
| Pendos Agent erfasst identifiziertes Nutzerverhalten — das sind personenbezogene Daten. Pendo sammelt an eine Visitor-ID gebundene Ereignisse und „upon the loading of a page, Pendo collects the URL, some browser information, such as language and browser version“ (sammelt beim Laden einer Seite die URL, einige Browserinformationen wie Sprache und Browserversion), zusammen mit Klicks und Fokus-Ereignissen und allen Visitor- und Account-Metadaten, die Sie anhängen. Es fügt hinzu, dass „by default, Pendo captures IP address and geolocation information from the browser“ (Pendo standardmäßig IP-Adresse und Geolokalisierungsinformationen aus dem Browser erfasst). An eine Visitor- und Account-ID gebunden, sind das personenbezogene Daten nach PIPL, keine anonymen Metriken. | Pendo — Data collection and compliance (support.pendo.io), abgerufen 2026-10-07 |
| Einen Festland-Nutzer aufzuzeichnen ist ein grenzüberschreitender Transfer und kann eine Residenzpflicht auslösen. Weil Pendo diese Nutzungsdaten im Ausland speichert, bewegt das Erfassen von einem Nutzer in China dessen personenbezogene Daten aus dem Festland — ein grenzüberschreitender Transfer nach PIPL, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–43). Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die Pendos Regionen in den USA, der EU, Japan und Australien nicht erfüllen können. Der Verarbeiter sind Sie, die Site, die Pendo einbettet — nicht Pendo. | Pendo — Global data hosting (support.pendo.io), abgerufen 2026-10-07; PIPL Art. 38–43 & 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Der Agent und seine In-App-Guides laden zur Laufzeit aus einem Offshore-CDN. Pendo installiert sich als Snippet, das „securely and asynchronously loads the Pendo Web SDK“ (sicher und asynchron das Pendo Web SDK lädt) — pendo.js — auf jeder Seite von cdn.pendo.io, und Pendo sagt, dieses SDK werde „hosted and served on Amazon's Web Services (AWS) and Cloudfront Content Distribution Network (CDN)“ (auf Amazons Web Services (AWS) und dem Cloudfront Content Distribution Network (CDN) gehostet und ausgeliefert). Von innerhalb des Festlands kann dieser Offshore-Edge langsam oder zeitweise laden; und weil derselbe Agent Ihre In-App-Guides und Walkthroughs injiziert, kann ein stockendes Snippet das In-App-Erlebnis, das es antreibt, verzögern oder brechen — die Auslieferungshälfte der Frage, getrennt von der rechtlichen Hälfte. | Pendo — Data collection and compliance & Developer's guide to the install script (support.pendo.io), abgerufen 2026-10-07 |
| Pendo braucht keine eigene ICP-Beian — aber Ihre App schon. Pendo ist eine Backend-Analytik- und Guidance-Schicht, eingebettet in eine Site, die Sie betreiben, keine öffentliche Website, die selbst eine Lizenz meldet, sodass es keine eigene ICP-Beian-Pflicht hinzufügt (ICP 备案 nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33). Diese Pflicht bleibt bei der öffentlich zugänglichen Anwendung, in die Sie Pendo einbetten. Was Pendo Ihrem China-Fußabdruck hinzufügt, ist der grenzüberschreitende Datenfluss, der in dem Moment entsteht, in dem es einen Festland-Nutzer aufzeichnet — keine ICP-Frage. | Pendo product documentation (support.pendo.io), abgerufen 2026-10-07; Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina ist die Frage zu Pendo nicht, ob sein Skript lädt — sondern, ob Sie erheben dürfen, was es erhebt. Pendo ist eine Produkterlebnis-Plattform: Ein eingebetteter Agent zeichnet auf, wie sich Ihre identifizierten Nutzer durch Ihre App bewegen — Visitor- und Account-IDs, Klicks, Seitenaufrufe, die Metadaten, die Sie anhängen — und nutzt dasselbe Skript, um In-App-Guides, Walkthroughs und Umfragen an sie zurückzuspielen. Standardmäßig erfasst es auch IP-Adresse und Geolokalisierung. All das landet in Pendos eigener Cloud, und Pendo betreibt keine Region innerhalb Festlandchinas. In dem Moment, in dem Pendo einen Nutzer in Shanghai oder Shenzhen aufzeichnet, verlassen dessen personenbezogene Daten also das Festland — und das ist eine Frage, die Chinas Datenschutzrecht lange vor der Ladegeschwindigkeit entscheidet.
Pendo in China auf einen Blick
| Worüber es entscheidet | In Pendos eigenen Worten |
|---|---|
| Wo Ihre Daten liegen | Pendo „uses Google Cloud Platform (GCP) as the underlying platform for storing and processing customer data“ (nutzt Google Cloud Platform (GCP) als zugrunde liegende Plattform zum Speichern und Verarbeiten von Kundendaten), in Umgebungen in den USA, der EU, Japan oder Australien. Es veröffentlicht keine Region in Festlandchina, sodass für chinesische Nutzer aufgezeichnetes Verhalten im Ausland gespeichert wird. |
| Was es aufzeichnet | Ein eingebetteter Agent, der an eine Visitor-ID gebunden ist: Seitenaufrufe („the URL, some browser information, such as language and browser version“ — die URL, einige Browserinformationen wie Sprache und Browserversion), Klicks und Fokus-Ereignisse plus Visitor- und Account-Metadaten, die Sie anhängen. „By default, Pendo captures IP address and geolocation information from the browser“ (Standardmäßig erfasst Pendo IP-Adresse und Geolokalisierungsinformationen aus dem Browser). |
| Wie es ausgeliefert wird | Ein Snippet, das „securely and asynchronously loads the Pendo Web SDK“ (sicher und asynchron das Pendo Web SDK lädt) (pendo.js) von cdn.pendo.io — ein SDK, von dem Pendo sagt, es werde „hosted and served on Amazon's Web Services (AWS) and Cloudfront Content Distribution Network (CDN)“ (auf Amazons Web Services (AWS) und dem Cloudfront Content Distribution Network (CDN) gehostet und ausgeliefert), einem Offshore-Edge, den das Festland ungleichmäßig erreicht. |
| Der grenzüberschreitende Auslöser | Einen in China befindlichen Nutzer aufzuzeichnen, bewegt dessen personenbezogene Daten aus dem Festland — ein grenzüberschreitender Transfer, den das PIPL regelt und der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt. |
| Wer die Pflicht trägt | Sie, die Site, die den Agenten einbettet — nicht Pendo. Für einen CIIO oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden. Pendo selbst trägt keine ICP; die fällt auf Ihre App. |
Der Agent zeichnet personenbezogene Daten auf — und treibt mit demselben Skript Ihr In-App-Erlebnis an
Pendo ist kein passives Metrik-Tag. Ein eingebetteter Agent erledigt zwei Aufgaben zugleich: Er zeichnet auf, was Ihre Nutzer tun — die Seiten, die sie ansehen, ihre Klicks, die Visitor- und Account-IDs, die Sie vergeben — und er injiziert Ihre In-App-Guides, Walkthroughs und Umfragen zurück in die Oberfläche. Pendos eigene Dokumentation beschreibt einen Agenten, der an eine Visitor-ID gebundene Ereignisse sammelt und „upon the loading of a page, … collects the URL, some browser information, such as language and browser version“ (beim Laden einer Seite … die URL, einige Browserinformationen wie Sprache und Browserversion sammelt), und fügt hinzu, dass „by default, Pendo captures IP address and geolocation information from the browser“ (Pendo standardmäßig IP-Adresse und Geolokalisierungsinformationen aus dem Browser erfasst). An einen identifizierten Visitor und Account gebunden, sind das personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten — keine anonyme Telemetrie. Und weil die Guides auf genau demselben Agenten reiten, berührt das Verhalten dieses Skripts in China beide Hälften der Frage in einem Zug: die Daten, die es herausnimmt, und das Erlebnis, das es liefern soll.
Das Verhalten Ihrer China-Nutzer wird im Ausland gespeichert
Wo diese Aufzeichnung landet, ist, was aus einer Analytikfunktion eine Compliance-Exponierung macht. Pendo „uses Google Cloud Platform (GCP) as the underlying platform for storing and processing customer data“ (nutzt Google Cloud Platform (GCP) als zugrunde liegende Plattform zum Speichern und Verarbeiten von Kundendaten) und trennt sie in Umgebungen in den Vereinigten Staaten, der Europäischen Union, Japan und Australien; ein neues Konto sitzt in der US-Umgebung, wo Daten in „GCP’s US Multi-Region“ liegen. Eine EU-Umgebung wird für Kunden angeboten, die sie brauchen — eine, die „ensures that no personal data is stored outside of the EU“ (sicherstellt, dass keine personenbezogenen Daten außerhalb der EU gespeichert werden) —, doch keine der vier Umgebungen liegt innerhalb Festlandchinas. Eine Sitzung, die Pendo von einem Festland-Nutzer aufzeichnet, wird also auf Server außerhalb davon geschrieben. Nach dem Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und der Verarbeiter — Sie, die Site, die Pendo einbettet, nicht Pendo selbst — muss Mitteilung erteilen, gesonderte Einwilligung für den Transfer einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–43). Die IP-Erfassung verschärft es, da Daten in Standortgüte über einen chinesischen Nutzer ab dem ersten Seitenaufruf in der Payload sind. Und wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenzpflicht, die GCPs Regionen in den USA, der EU, Japan und Australien nicht erfüllen können.
Erreichbar ist die kleinere Hälfte — und Pendo meldet für Sie keine ICP
Ob der Agent sauber lädt, ist eine Auslieferungsfrage und die kleinere Hälfte von „funktioniert es“. Pendo installiert sich als Snippet, das pendo.js auf jeder Seite aus seinem CDN zieht, und Pendo gibt an, das SDK werde „hosted and served on Amazon’s Web Services (AWS) and Cloudfront Content Distribution Network (CDN)“ (auf Amazons Web Services (AWS) und dem Cloudfront Content Distribution Network (CDN) gehostet und ausgeliefert) — einem Offshore-Edge, den das Festland ungleichmäßig erreicht. Wenn dieses Skript langsam ist oder nicht lädt, verlieren Sie mehr als ein paar Analytik-Ereignisse: Derselbe Agent injiziert Ihre In-App-Guides und Umfragen, sodass ein stockendes Snippet das geführte Erlebnis, für das es existiert, verzögern oder brechen kann. Das ist ein echtes operatives Risiko — aber nicht das, das entscheidet, ob Sie Pendo überhaupt nutzen dürfen. Pendo ist keine öffentliche Website, für die Sie eine ICP melden; es ist eine Backend-Schicht, eingebettet in eine Site, die Sie betreiben, sodass es keine eigene ICP-Beian nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 hinzufügt — diese Pflicht bleibt bei Ihrer öffentlich zugänglichen Anwendung. Was Pendo Ihrem China-Fußabdruck hinzufügt, ist der grenzüberschreitende Datenfluss, der in dem Moment geöffnet wird, in dem es einen Festland-Nutzer aufzeichnet. Erreichbarkeit entscheidet, ob die Aufzeichnung und die Guides ankommen; das PIPL entscheidet, ob Sie überhaupt erheben durften.
Dies ist eine Risikokarte, kein Urteil: Wie viel Exponierung Sie tragen, hängt davon ab, was Sie erfassen, wie viel davon Sie an identifizierte Nutzer binden, Ihrer Rolle und Ihren Datenmengen und davon, wer Ihre Nutzer sind — am besten mit Rechtsbeistand zu klären, bevor Sie Pendo im großen Maßstab ausrollen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie behalten Pendo genau dort, wo es ist. Was wir hinzufügen, ist die Compliance-Schicht darum herum. Unser China-Team kartiert, was Ihr Agent tatsächlich von Festland-Nutzern erfasst — Visitor- und Account-IDs, Ereignisse, aus IP abgeleiteten Standort — und bewertet die Exponierung bei PIPL-Grenztransfer und Datenresidenz, die das für Ihre Gesellschaft und Ihre Datenmengen schafft; dann stellen wir die ICP-gemeldete, inländische Auslieferung bereit, die eine rechtmäßige China-Präsenz braucht, gesetzt vor Ihren bestehenden Origin, ohne Neuaufbau, ohne zweite Codebasis und ohne Wechsel weg von den Tools, die Sie heute betreiben. Pendo bleibt Ihre Produkterlebnis-Plattform; die Lücken bei Grenztransfer und Residenz werden unsere, um sie mit Ihnen zu kartieren und zu schließen.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Pendo die Daten unserer Nutzer in China?
Nein. Pendo gibt an, es „uses Google Cloud Platform (GCP) as the underlying platform for storing and processing customer data“ (nutzt Google Cloud Platform (GCP) als zugrunde liegende Plattform zum Speichern und Verarbeiten von Kundendaten), in Umgebungen in den Vereinigten Staaten, der Europäischen Union, Japan oder Australien — es veröffentlicht keine Region in Festlandchina, und ein neues Konto sitzt standardmäßig in der US-Umgebung. Produktnutzungsdaten, die Pendo von Ihren chinesischen Nutzern aufzeichnet, werden also außerhalb des Festlands gespeichert, was das Aufzeichnen zu einem grenzüberschreitenden Transfer nach PIPL macht.
Ist die Nutzung von Pendo für unsere chinesischen Nutzer illegal?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht als pauschales Ja oder Nein. Die Exponierung ist spezifisch: Pendo erfasst identifiziertes Nutzerverhalten — Visitor- und Account-IDs, Ereignisse, IP und Geolokalisierung — und speichert es im Ausland, sodass das Aufzeichnen eines Festland-Nutzers ein grenzüberschreitender Transfer personenbezogener Daten ist, den das PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus). Wenn Sie ein CIIO oder Verarbeiter großer Mengen sind, müssen diese Daten möglicherweise auch im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Pendo fügt keine eigene ICP-Pflicht hinzu; die bleibt bei der App, in die Sie es einbetten. Wie viel zutrifft, hängt davon ab, was Sie erfassen, Ihrer Rolle und Ihren Datenmengen.
Kann 21YunBox uns helfen, Pendo in China rechtskonform zu betreiben?
Ja. Unser China-Team kann kartieren, was Pendo tatsächlich von Ihren Festland-Nutzern erfasst — Visitor- und Account-IDs, Ereignisse, aus IP abgeleiteten Standort — und Ihre Exponierung bei PIPL-Grenztransfer und Datenresidenz für Ihre Gesellschaft und Datenmengen bewerten; dann stellen wir die ICP-gemeldete, inländische Auslieferung bereit, die eine rechtmäßige China-Präsenz braucht, vor Ihrem bestehenden Origin, ohne Neuaufbau und ohne Wechsel weg von Pendo. Pendo bleibt Ihr Produkterlebnis-Tool; die Lücken bei Grenztransfer und Residenz werden unsere, um sie mit Ihnen zu kartieren und zu schließen. Kontakt aufnehmen, um Ihren konkreten Fall durchzugehen.