Funktioniert OneSpan in China? Data Residency, PIPL & E-Signatur-Gültigkeit
OneSpan Sign speichert signierte Vereinbarungen, Unterzeichner-Identitäten und Audit-Trails in Regionen außerhalb Chinas — den USA, Kanada, der EU (Irland, Deutschland) oder Australien — ohne Festlandchina-Region, aus China zu signieren ist also ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL, und die Gültigkeit einer ausländischen E-Signatur ist eine separate Frage nach Chinas Gesetz über elektronische Signaturen. Ein Compliance-zuerst-Blick auf die zwei Türen.
Funktioniert OneSpan in China?
Ob Sie OneSpan in China nutzen können, wird zuerst dadurch entschieden, wo Ihre signierten Vereinbarungen und die Identitätsdaten Ihrer Unterzeichner gespeichert werden — eine Data-Residency-Frage, nicht die Ladezeit, die ein Unterzeichner zuerst bemerken mag. Wie auch immer die Signaturseiten sich an einem bestimmten Tag verhalten, Erreichbarkeit ist nicht der Test, der Ihre rechtliche Exponierung klärt.
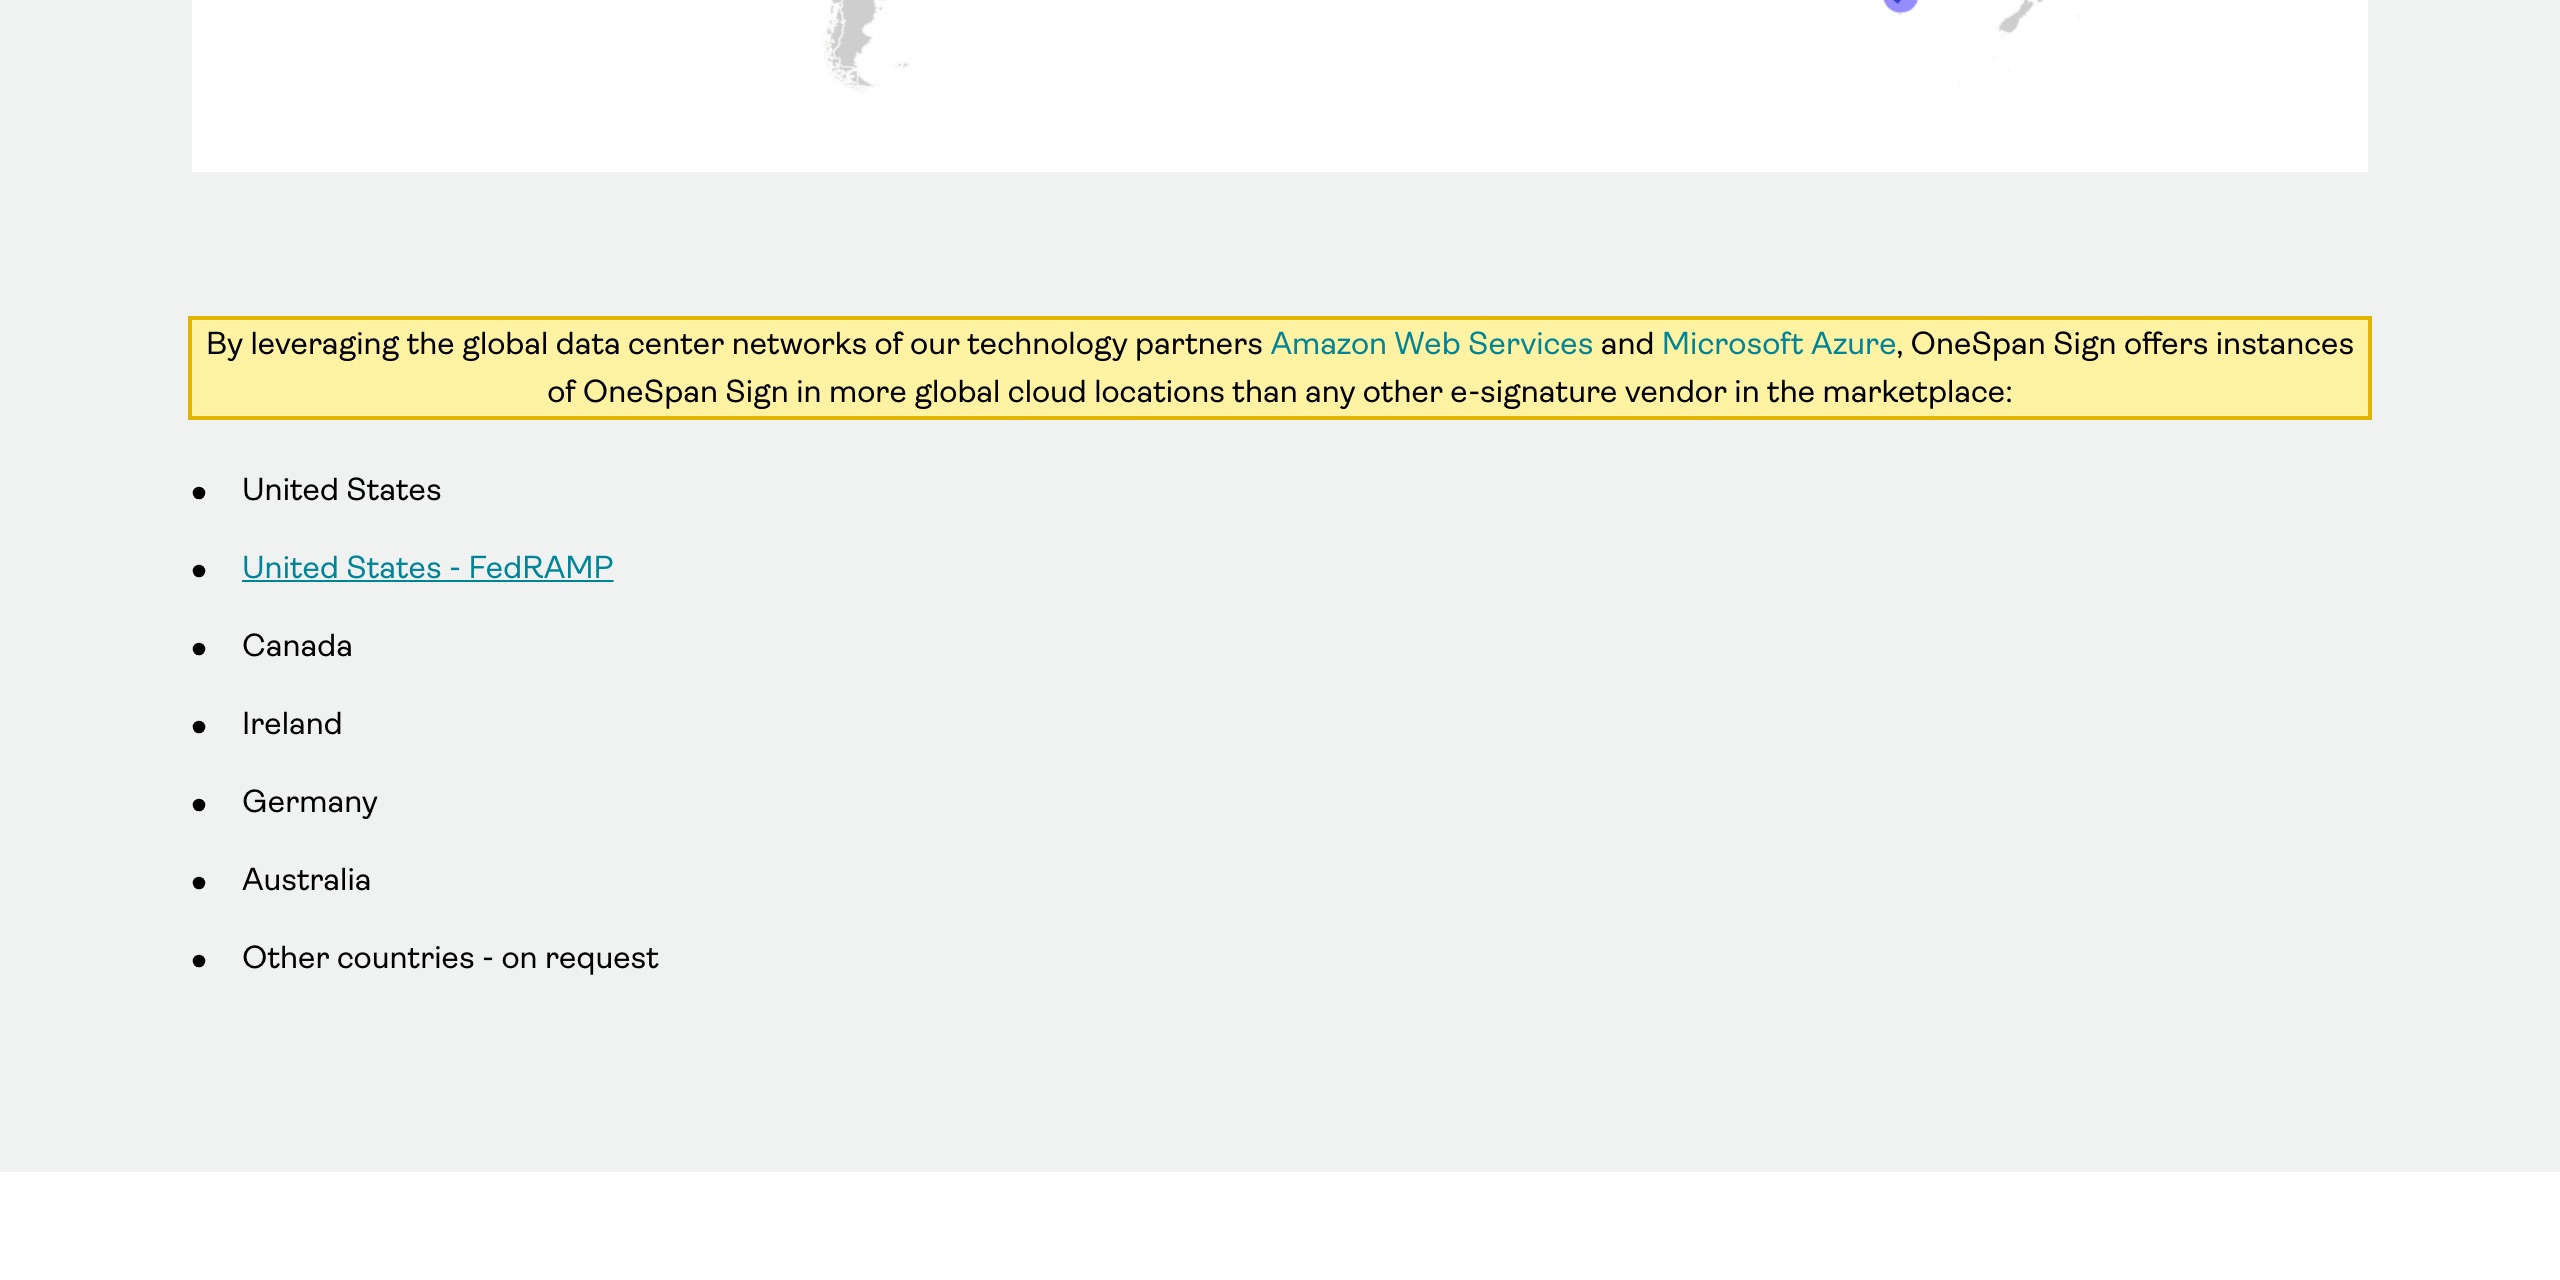
OneSpans eigene Data-Residency-Seite listet die Regionen, in denen OneSpan Sign läuft — „United States," „Canada," „Ireland," „Germany" und „Australia" (mit „Other countries - on request") — „by leveraging the global data center networks of our technology partners Amazon Web Services and Microsoft Azure." Keine ist auf dem Festland China. Wenn jemand in China signiert, kommen das ausgeführte Dokument, ihr Identitätsnachweis und der Audit-Trail also offshore zur Ruhe — ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, der Benachrichtigung, gesonderte Einwilligung und einen rechtmäßigen Transfermechanismus verlangt. Eine zweite, E-Signatur-spezifische Frage reitet obendrauf: ob diese Signatur eine „zuverlässige elektronische Signatur" ist und der Dokumenttyp überhaupt infrage kommt, nach Chinas Gesetz über elektronische Signaturen. Die Tabelle unten paart OneSpans eigene Formulierung mit der Regel, die jeder Punkt auslöst — und dem rechtskonformen, ICP-eingereichten inländischen Pfad, den sie implizieren.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten drehen sich um Ihre Datenmengen, den Standort des Unterzeichners und Ihre Rolle. Unser China-Team kann Ihre OneSpan-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Signierte Vereinbarungen, Unterzeichner-Identitätsnachweise & Audit-Trails offshore gespeichert (USA, Kanada, EU oder Australien) — nie auf dem Festland China
- ! Jede Signatur aus China sendet personenbezogene Unterzeichnerdaten über die Grenze — PIPL gilt
- ✕ Keine Festlandchina-Data-Residency-Region angeboten — „other countries" nur auf Anfrage, keine auf dem Festland
- ! Ob die E-Signatur „zuverlässig" und das Dokument nach Chinas Gesetz über elektronische Signaturen infrage kommt, ist eine Frage für den Rechtsbeistand
- ✓ Ein rechtskonformer Pfad existiert — ICP-eingereichte inländische Auslieferung & Speicherung, kein Neuaufbau
Was die offizielle Onespan-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In OneSpans eigenen Worten: OneSpans Data-Residency-Seite listet die Regionen, in denen OneSpan Sign läuft — „United States," „United States - FedRAMP," „Canada," „Ireland," „Germany" und „Australia," mit „Other countries - on request" — „by leveraging the global data center networks of our technology partners Amazon Web Services and Microsoft Azure." Keine der gelisteten Regionen ist auf dem Festland China — die nächste, Australien, liegt weiterhin offshore — die signierten Vereinbarungen, Unterzeichner-Identitätsnachweise und der Audit-Trail, die erzeugt werden, wenn jemand in China signiert, kommen also in einer dieser Regionen außerhalb Chinas zur Ruhe, nicht auf chinesischem Boden. | OneSpan — Data Residency (Data Protection in the Cloud), abgerufen 2026-10-07 |
| Weil diese Daten in China erstellt, aber im Ausland gespeichert werden, behandelt PIPL jedes Signieren als einen grenzüberschreitenden Transfer personenbezogener Daten. Der Verarbeiter personenbezogener Daten — OneSpans Kunde, nicht OneSpan — muss informieren, eine gesonderte Einwilligung für den Überseetransfer einholen und einen rechtmäßigen Mechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag, eine Zertifizierung oder eine andere zulässige Grundlage. | PIPL Chapter III, Articles 38–43 |
| Wie schwer diese Pflicht ist, dreht sich um Menge und Datentyp, nicht um das bloße Aktivieren des Signierens. Nach den grenzüberschreitenden Regeln der CAC vom März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht sensiblen personenbezogenen Daten von weniger als 100.000 Personen bewegt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. Aber E-Signatur — besonders wenn mit OneSpans Identitätsverifizierung gepaart — erfasst routinemäßig sensible personenbezogene Daten wie ID-Dokument-Bilder neben der Signatur und den Kontaktdetails des Unterzeichners, und sensible Daten, höhere Mengen oder CIIO-Status ziehen jeweils die schwereren Mechanismen zurück. | CAC — Provisions on Promoting and Regulating Cross-border Data Flows, March 2024 |
| Für einen CIIO oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb des Festlands China gespeichert werden (CSL Artikel 39 (vormals Artikel 37); PIPL Artikel 40). OneSpan listet keine Festlandchina-Region, der einzige Weg, die Dokumente und Identitätsdatensätze Ihrer China-Unterzeichner auf chinesischem Boden zu halten, ist also, diese Speicherung und Auslieferung aus dem Inneren des Festlands zu betreiben — der Akt, der eine ICP-Beian ins Spiel bringt. | OneSpan — Data Residency, abgerufen 2026-10-07; CSL Article 39 (formerly Article 37); PIPL Article 40 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Team, das Dokumente mit Nutzern auf dem Festland China signiert, ist die entscheidende Frage zu OneSpan nicht, wie schnell die Signaturseite malt — sie ist, wo Ihre signierten Vereinbarungen und die personenbezogenen Daten Ihrer Unterzeichner leben dürfen und ob die resultierende Signatur nach chinesischem Recht standhält. OneSpan Sign beantwortet den ersten Teil in seiner eigenen Dokumentation: es läuft in einem festen Satz von Regionen außerhalb Chinas, und nicht eine davon ist innerhalb des Festlands China. Das macht einen China-gerichteten Signatur-Workflow erreichbar, aber vollständig offshore gehostet, was jede Signatur aus China in einen grenzüberschreitenden Transfer personenbezogener Daten verwandelt, den PIPL regelt — und lässt eine zweite, eigenständige Frage, ob eine ausländische E-Signatur überhaupt rechtlich „zuverlässig” ist. Das Signieren mag abschließen; die Data Residency und die Durchsetzbarkeit sind die Exponierung.
OneSpan in China auf einen Blick
| Was es entscheidet | In OneSpans eigenen Worten |
|---|---|
| Wo es läuft | OneSpan listet OneSpan-Sign-Regionen als die Vereinigten Staaten, Vereinigte Staaten – FedRAMP, Kanada, Irland, Deutschland und Australien, mit „Other countries - on request," gehostet auf „the global data center networks of our technology partners Amazon Web Services and Microsoft Azure." Keine Region ist auf dem Festland China; die nächste, Australien, liegt weiterhin außerhalb. |
| Was gespeichert wird | Die signierte Vereinbarung, der Unterzeichner-Identitätsnachweis, den eine Signatur-Zeremonie erfasst, und der Audit-Trail — alle in der Region des Kontos außerhalb Chinas gehalten, außerhalb des Festlands. |
| Die Daten Ihrer China-Unterzeichner | Personenbezogene Informationen von Personen, die aus China signieren, kommen im Ausland zur Ruhe — ein grenzüberschreitender Transfer, den PIPL regelt, mit Benachrichtigung, gesonderter Einwilligung und einem rechtmäßigen Transfermechanismus, die von Ihnen erforderlich sind, nicht von OneSpan. |
| Ist die Signatur gültig? | Eine separate Frage: Chinas Gesetz über elektronische Signaturen behandelt eine Signatur nur dort als handschriftgleich, wo sie eine „zuverlässige elektronische Signatur" ist, und reserviert bestimmte Dokumenttypen — ein Punkt, der mit Rechtsbeistand zu klären ist, keiner, den die Datenebene beantwortet. |
| Im Inland bedienen & speichern | Den Signatur-Workflow und seine Datensätze auf chinesischem Boden zu halten bedeutet, aus dem Inneren des Festlands zu liefern — was an einer ICP-Beian hängt. OneSpan bietet keine Festland-Region, gegen die man einreichen könnte. |
Keine Festland-Region, die Daten Ihrer Unterzeichner landen also offshore
OneSpan ist deutlich dabei, wo OneSpan Sign lebt. Seine Data-Residency-Seite listet den Dienst laufend in den „United States,” „United States - FedRAMP,” „Canada,” „Ireland,” „Germany” und „Australia,” mit „Other countries - on request,” „by leveraging the global data center networks of our technology partners Amazon Web Services and Microsoft Azure.” Jede einzelne davon liegt außerhalb des Festlands China, und die nächste — Australien — ist keine Ausnahme. Das ausgeführte Dokument, die während des Signierens gesammelten Identitätsdetails und der Audit-Trail, der beweist, wer wann signiert hat, kommen also alle in einer Region jenseits des Festlands zur Ruhe.
Diese Geografie ist das, was dies zu einer rechtlichen Frage macht statt einer Netzwerkfrage. Nach Chinas Gesetz zum Schutz personenbezogener Daten sind personenbezogene Informationen, die in China erhoben und im Ausland gehalten werden, ein grenzüberschreitender Transfer, und die Pflicht fällt auf den Verarbeiter personenbezogener Daten — Sie, den OneSpan-Kunden, nicht OneSpan. Sie müssen informieren, eine gesonderte Einwilligung für das Senden der Daten ins Ausland einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Weil OneSpans Plattform auch Identitäten verifiziert, erfasst eine Signatur-Zeremonie oft sensible personenbezogene Daten — Behörden-ID-Bilder und die Signaturen selbst — was die Schwelle hebt statt senkt.
Eine „zuverlässige” Signatur ist eine separate Frage von den Daten
Selbst wenn die Datenfrage gehandhabt ist, ist eine ausländische E-Signatur in China nicht automatisch durchsetzbar. Das Gesetz über elektronische Signaturen gibt einer elektronischen Signatur nur dann dasselbe rechtliche Gewicht wie einer handschriftlichen, wenn sie als eine zuverlässige elektronische Signatur qualifiziert — grob gesagt eine, deren Erstellungsdaten unter der alleinigen Kontrolle des Unterzeichners stehen und wo spätere Änderungen erkennbar sind — und es nimmt Kategorien von Dokumenten aus, die gemeinhin persönliche Angelegenheiten wie Heirat, Adoption und Erbfolge umfassen. Ob Ihre spezifischen Dokumente diese Schwelle überschreiten und ob eine auf einer Plattform außerhalb Chinas erzeugte Signatur für sie anerkannt wird, ist eine Frage, die dem Rechtsbeistand vorzulegen ist. Es ist wert, sie von der Data-Residency-Analyse zu trennen, weil ein Workflow vollkommen erreichbar sein und dennoch eine Signatur erzeugen kann, deren rechtlichen Stand Sie nicht bestätigt haben.
Erreichbar ist nicht dasselbe wie zum Betrieb freigegeben
Dass OneSpan aus China erreichbar ist, klärt von sich aus nichts. Ein Unterzeichner auf dem Festland mag durchaus den E-Mail-Link öffnen und die Zeremonie abschließen; einen Dienst zu erreichen ist nicht der Test, weil ihn zu erreichen Ihnen weder inländische Data Residency noch eine Beian zum Betrieb gibt. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); PIPL Artikel 40) — eine Pflicht, die keine von OneSpans Regionen außerhalb Chinas erfüllen kann. Und den Signatur-Workflow aus dem Inneren des Festlands zu bedienen oder zu speichern ist selbst der Akt, der an einer ICP-Beian nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 hängt. Das sind Compliance-Tatsachen, und kein Maß an Netzwerk-Tuning schließt sie.
Dies ist eine Risikokarte, kein Urteil: ob Sie gesonderte Einwilligung und einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder alle davon brauchen, hängt davon ab, was Sie signieren, wie viele personenbezogene Daten Sie halten, wer Ihre Unterzeichner sind und ob Ihre Dokumente überhaupt infrage kommen — alles wert, mit Rechtsbeistand geklärt zu werden, bevor Sie bauen.
Wo 21YunBox hineinpasst — ein rechtskonformes Overlay, keine Migration
Sie signieren weiter auf OneSpan. Wir fügen das Stück hinzu, das eine E-Signatur-Plattform außerhalb Chinas nicht kann: rechtskonforme, ICP-eingereichte Auslieferung und Speicherung aus dem Inneren des Festlands, vor Ihren bestehenden OneSpan-Workflow gesetzt — kein Neuaufbau, keine zweite Codebasis und kein Wegzug von OneSpan. Unser China-Team kartiert Ihre PIPL-Grenz- und Data-Residency-Pflichten gegen Ihre Rechtsperson und die Daten, die Sie erfassen, flaggt, wo die E-Signatur-Durchsetzbarkeit Rechtsbeistand braucht, und stellt die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz erfordert, während Ihr Signatur-Workflow genau dort bleibt, wo er bereits läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert OneSpan die Daten chinesischer Unterzeichner in China?
Nein. OneSpans eigene Data-Residency-Seite listet OneSpan Signs Regionen als die Vereinigten Staaten (einschließlich einer FedRAMP-Instanz), Kanada, Irland, Deutschland und Australien, gehostet auf Amazon Web Services und Microsoft Azure, mit anderen Ländern nur „auf Anfrage". Keine der gelisteten Regionen ist auf dem Festland China, die signierten Dokumente, Identitätsnachweise und der Audit-Trail von Personen, die aus China signieren, werden also offshore gehalten — was jedes Signieren zu einem grenzüberschreitenden Transfer nach PIPL macht.
Ist es gegen das Gesetz, OneSpan in China zu nutzen?
Nicht von sich aus, aber zwei separate Fragen entscheiden Ihre Exponierung. Erstens Daten: die personenbezogenen Informationen der Unterzeichner — und, wo Identitätsverifizierung genutzt wird, sensible Daten wie ID-Dokument-Bilder — an Server außerhalb des Festlands zu senden ist ein grenzüberschreitender Transfer, den PIPL nur mit Benachrichtigung, gesonderter Einwilligung und einem rechtmäßigen Transfermechanismus erlaubt, und Datenlokalisierung kann je nach Ihrer Rolle (zum Beispiel, ob Sie ein CIIO sind) und der Menge personenbezogener Daten gelten, die Sie verarbeiten. Zweitens Durchsetzbarkeit: ob die Signatur einer Plattform außerhalb Chinas eine „zuverlässige elektronische Signatur" ist und ob der Dokumenttyp infrage kommt, wird von Chinas Gesetz über elektronische Signaturen geregelt und ist es wert, mit Rechtsbeistand bestätigt zu werden. Behandeln Sie dies als ein einzuschätzendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, OneSpan in China rechtskonform und nutzbar zu machen?
Ja. Unser China-Team kann Ihnen helfen, die Grenz- und Data-Residency-Exponierung für Ihre Signaturmengen und die Daten, die Sie erfassen, einzuschätzen und die rechtskonforme, ICP-eingereichte inländische Auslieferung und Speicherung bereitzustellen, die OneSpan auf dem Festland nicht bietet — sodass Sie OneSpan behalten statt es zu ersetzen können. Nehmen Sie Kontakt auf, um Ihren spezifischen Fall durchzugehen.