Funktioniert MailerLite in China? PIPL, Abonnentendaten & ICP
MailerLite speichert die personenbezogenen Daten Ihrer Abonnenten in der Europäischen Union und betreibt keine Festlandchina-Region, es für Menschen in China zu nutzen ist also ein PIPL-Grenztransfer — und wo Sie seine Formulare einbetten, sitzt die ICP-Beian auf Ihrer Seite, nicht auf MailerLite. Ein Compliance-zuerst-Blick auf die eigentliche Exponierung.
Funktioniert MailerLite in China?
Ja — MailerLite ist erreichbar und Sie können es für ein China-Publikum betreiben, aber es speichert die personenbezogenen Daten Ihrer Abonnenten in der Europäischen Union und betreibt keine Festlandchina-Region, es für Menschen in China zu nutzen ist also eine PIPL-Grenztransfer-Frage, bevor es irgendetwas anderes ist.
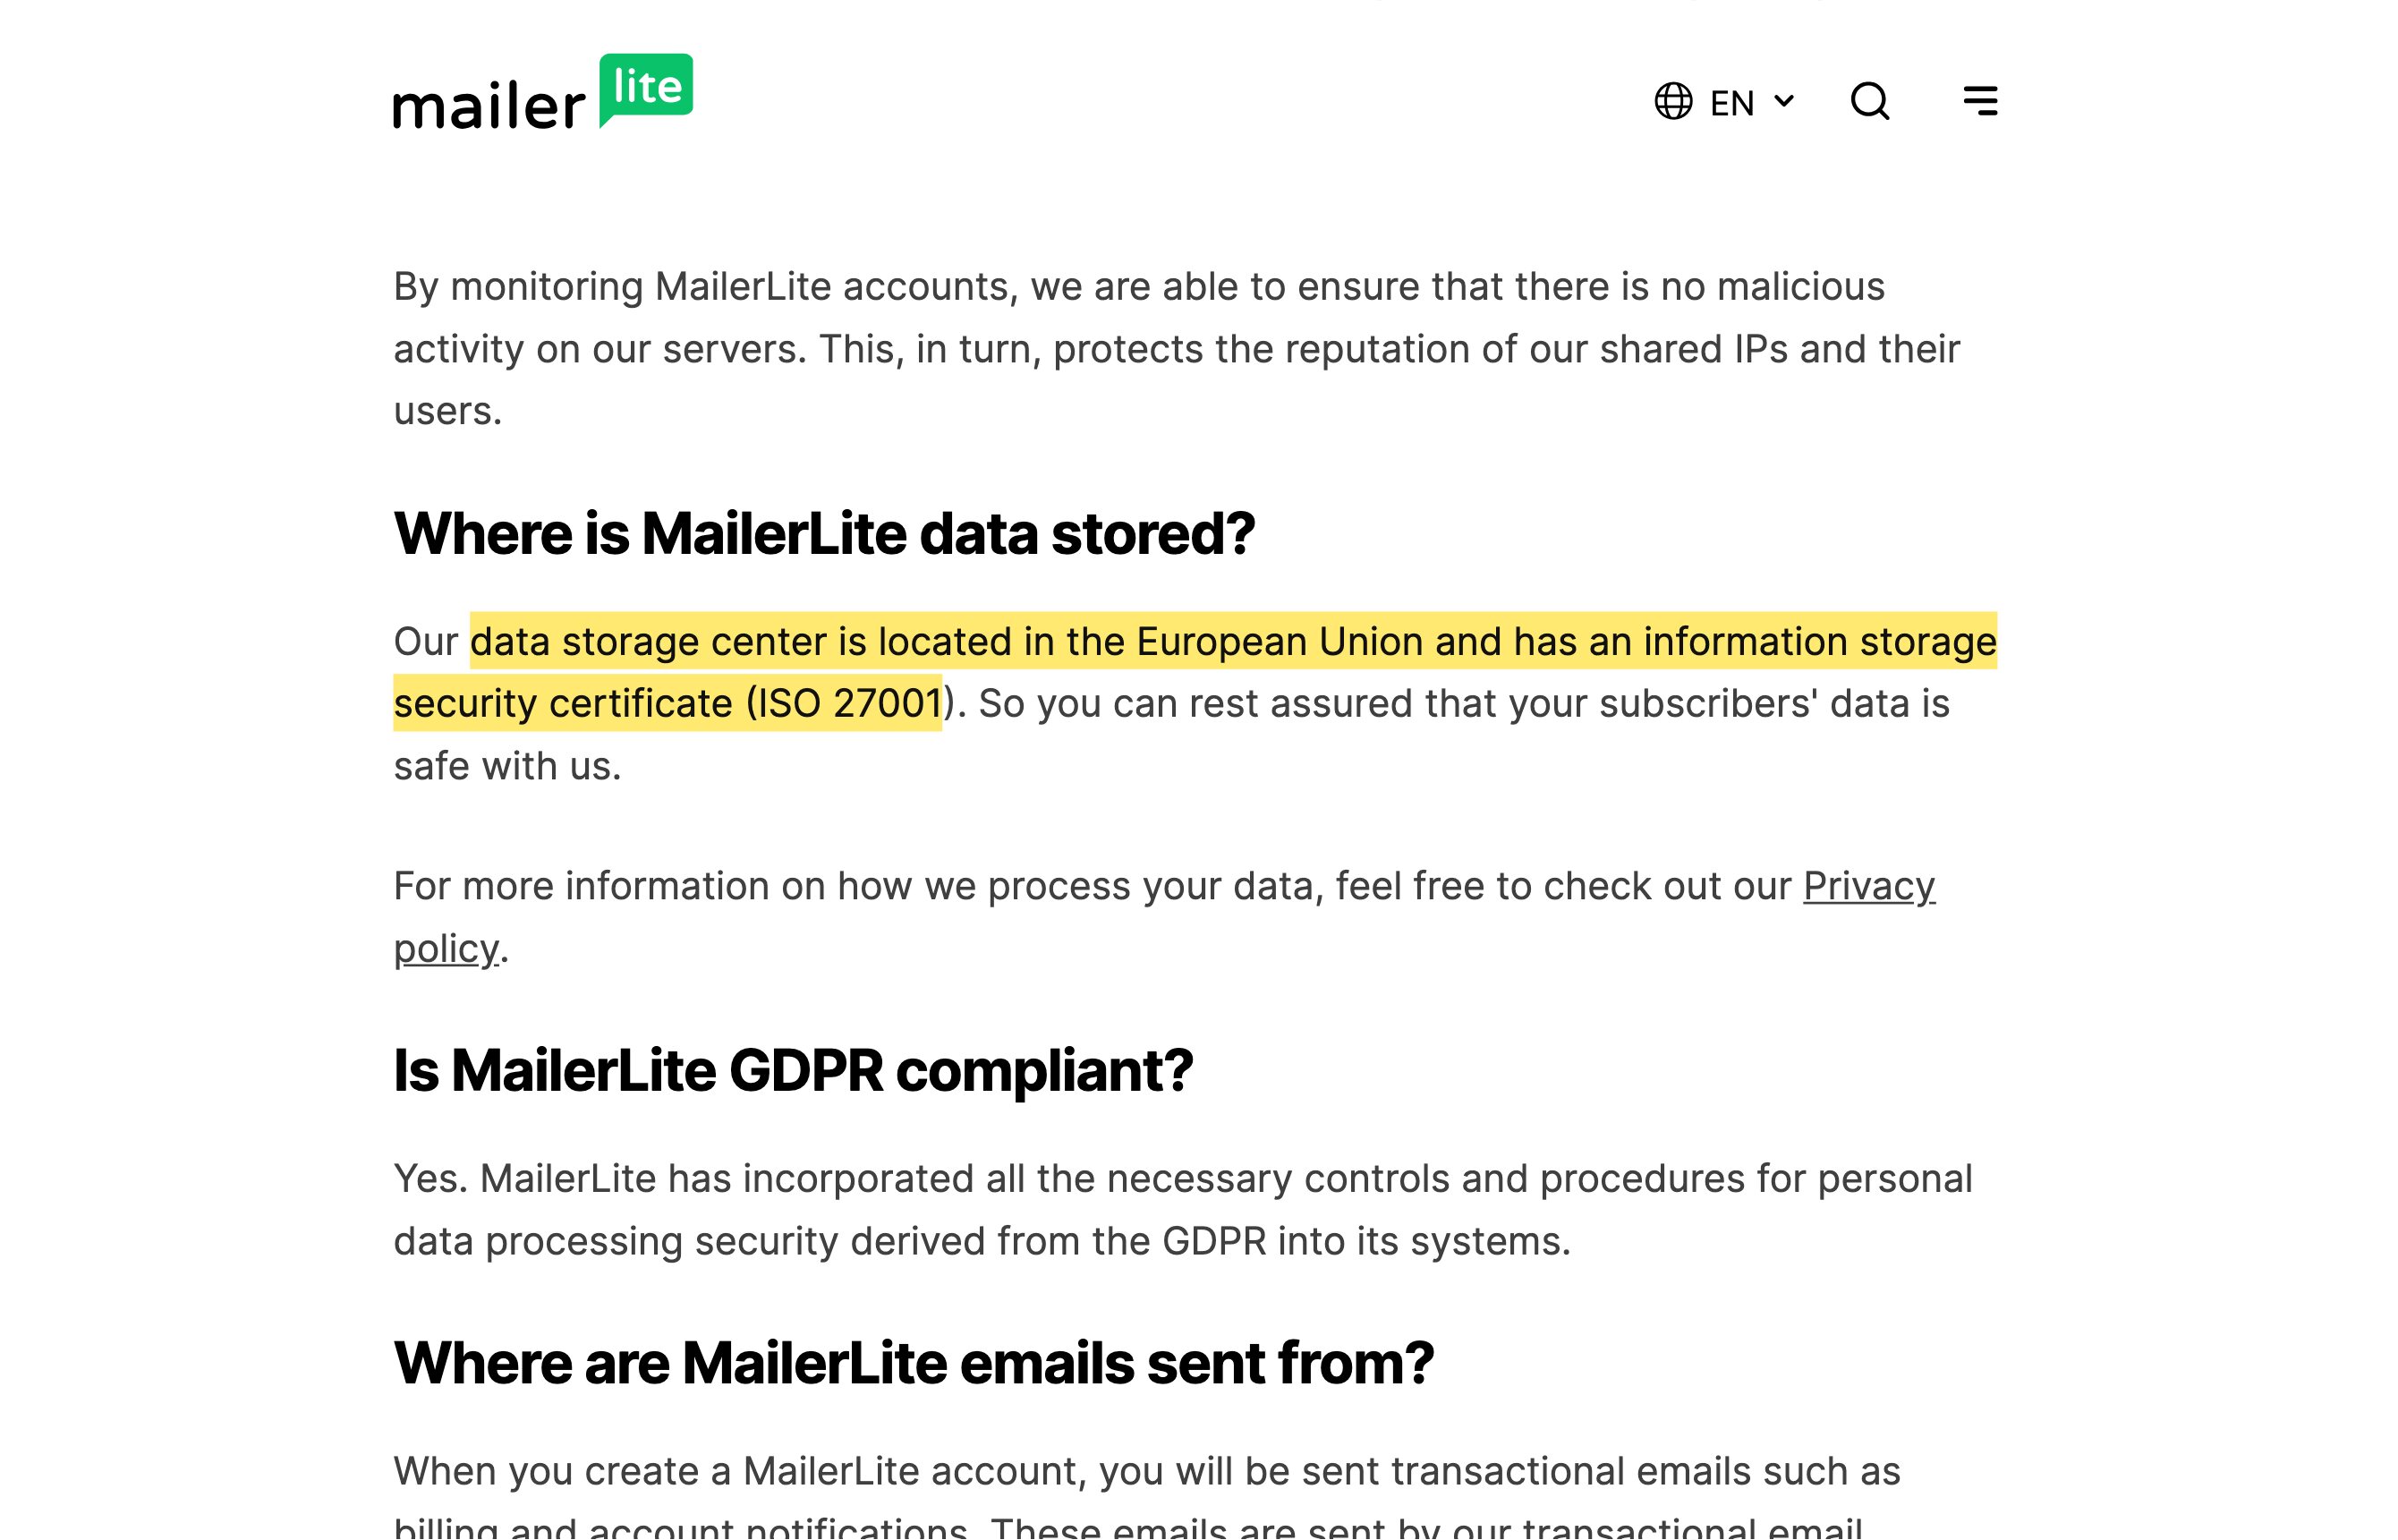
MailerLites Datenschutzerklärung beginnt „We process Personal Data as a Processor on behalf of the Customer“, und sein Help Center gibt an, sein „data storage center is located in the European Union“. Das macht Sie — nicht MailerLite — zum Handler, auf den das Recht schaut, und es stellt die E-Mail-Adresse, IP und Engagement-Daten jedes China-Abonnenten offshore: ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus), auf Infrastruktur ohne Festland-Region, auf die zu lokalisieren wäre. Und wo Sie MailerLites Formulare auf einer öffentlichen Festland-Seite einbetten, ist die ICP-Beian Ihre zu halten auf dieser Seite, nicht etwas, das MailerLite trägt. Die Tabelle unten ist MailerLites eigene Formulierung und die Regel, die jeder Punkt auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie tun müssen, hängt von Ihrer Rechtsperson, Ihren Datenmengen und davon ab, wer Ihre Abonnenten sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Die personenbezogenen Daten Ihrer Abonnenten werden in der EU gespeichert, außerhalb des Festlands
- ! Daten von China-Abonnenten, die das Festland verlassen, sind ein PIPL-Grenztransfer
- ✕ MailerLite betreibt keine Festlandchina-Region — Daten können nicht im Inland gehalten werden
- ! Sie sind der Verantwortliche; MailerLite ist nur der Auftragsverarbeiter — die Pflicht ist Ihre
- ! Die ICP-Beian reitet auf der Seite, die das Formular einbettet, nicht auf MailerLite
Was die offizielle Mailerlite-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| MailerLite ist der Auftragsverarbeiter — die PIPL-Pflicht landet auf Ihnen. In seiner eigenen Datenschutzerklärung gibt MailerLite an „We process Personal Data as a Processor on behalf of the Customer“, mit „no direct relationship with Customers' Subscribers or any individuals other than our Customers“, während seine DSGVO-Seite Sie als „a data controller“ darstellt. In PIPL-Begriffen sind Sie der personenbezogene-Information-Handler, der den grenzüberschreitenden Transfer freigeben muss — MailerLites Auftragsverarbeiter-Rolle absorbiert diese Pflicht nicht. | MailerLite Privacy Policy & GDPR compliance pages (mailerlite.com), abgerufen 2026-10-07; PIPL |
| Die Daten Ihrer Abonnenten werden in der EU gespeichert, nicht im Festland. MailerLite gibt an, sein „data storage center is located in the European Union and has an information storage security certificate (ISO 27001)“, und nennt keine Festlandchina-Region irgendwo in seiner Dokumentation. China aus MailerLite zu bedienen hält daher die personenbezogene Information Ihrer Abonnenten offshore — ein grenzüberschreitender Transfer nach PIPL (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–43) — und für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen ist die Datenlokalisierungspflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) eine, die ein reiner EU-Dienst nicht erfüllen kann. | MailerLite — „Is my data safe with MailerLite?“ (mailerlite.com), abgerufen 2026-10-07; PIPL Articles 38–43 & 40; Cybersecurity Law Article 39 (formerly Article 37) |
| Die auf dem Spiel stehenden Daten sind die personenbezogene Information Ihrer China-Abonnenten. MailerLites Erklärung listet „Subscribers' information: email address and any other additional information that Customer provides to MailerLite“ und beschreibt E-Mail-Beacons, die „collect information about when you open the email and your IP address“, plus Berichte darüber, „what actions your Subscribers took“. E-Mail, IP und Engagement-Daten von Menschen im Festland sind personenbezogene Information nach PIPL — was genau es ausmacht, sie in der EU zu halten einen regulierten grenzüberschreitenden Transfer. | MailerLite Privacy Policy (mailerlite.com), abgerufen 2026-10-07; PIPL |
| MailerLites Lieferkette zeigt auf Europa und die USA, nie auf das Festland. MailerLite gibt an „all of our sub-processors are based in the EU“, und seine US-Entität „has certified to the Department of Commerce that it adheres to the Data Privacy Framework Principles“ für Daten, die die Vereinigten Staaten erreichen. Nützlich für die DSGVO — aber nichts davon ist ein China-Datenpfad: die EU-und-US-Anordnung, die MailerLite DSGVO-konform hält, ist genau das, was einen Transfer aus China hinaus lässt, der separat nach PIPL freizugeben ist. | MailerLite GDPR compliance & Privacy Policy (mailerlite.com), abgerufen 2026-10-07; PIPL |
| Ein MailerLite-Formular einzubetten legt Ihre ICP-Beian nicht auf MailerLite. MailerLite baut „embedded signup forms“ und einen Builder, um „create custom landing pages with interactive blocks and embedded signup forms“ — ein Tool, das Sie in Ihre eigene Seite setzen, aus seiner EU-Infrastruktur bedient. Eine öffentliche Seite, die Festland-Besuchern gezeigt wird, braucht eine ICP-Beian (ICP 备案, nach Staatsrat-Erlass Nr. 292 und MIIT-Erlass Nr. 33), an diese Seite und ihr Festland-Hosting gebunden; MailerLite trägt weder eine noch bietet es einen Pfad zu einer, und der Offshore-Ursprung des Embeds ist eine separate Auslieferungs-Überlegung. | MailerLite — Email signup forms (mailerlite.com), abgerufen 2026-10-07; State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu MailerLite nicht, wie schnell es rendert — es ist, wessen personenbezogene Daten Sie sammeln und wo das Recht diesen Daten erlaubt zu leben. MailerLite ist eine E-Mail-Marketing-Plattform, die die E-Mail-Adressen Ihrer Abonnenten, ihre Engagement-Historie und die IP-Daten hinter jeder Öffnung und jedem Klick hält, und sie gibt in ihrer eigenen Dokumentation an, dass sie diese Daten in der Europäischen Union hält, während sie nur als Auftragsverarbeiter in Ihrem Auftrag handelt. Richten Sie sie auf eine Audience in China, machen Sie, als der Verantwortliche, einen grenzüberschreitenden Transfer personenbezogener Information — und das, nicht Erreichbarkeit, ist es, was entscheidet, ob Sie sie rechtmäßig nutzen dürfen.
MailerLite in China auf einen Blick
| Was darüber entscheidet | In MailerLites eigenen Worten |
|---|---|
| Wo es läuft | Datenspeicherzentrum „located in the European Union“ (ISO 27001). Keine Festlandchina-Region ist irgendwo in MailerLites Dokumentation genannt; die Daten Ihrer Abonnenten sitzen offshore. |
| Was Sie bewegen | „Subscribers' information: email address and any other additional information“, plus die Öffnungs-, Klick- und IP-Daten, die seine E-Mail-Beacons sammeln — personenbezogene Information nach PIPL. |
| Wer verantwortlich ist | MailerLite verarbeitet personenbezogene Daten „on behalf of the Customer“; seine DSGVO-Seite stellt Sie als „a data controller“ dar. Die PIPL-Grenztransfer-Pflicht ist die des Verantwortlichen — Ihre. |
| Die Öffentlichkeit bedienen | MailerLites Formulare und Landingpages laden aus Offshore. Eine ICP-Beian bindet an die Festland-Seite, die sie einbettet — nicht an MailerLite, das keinen Einreichungspfad bietet. |
| MailerLites Lieferkette | „All of our sub-processors are based in the EU“; die US-Entität stützt sich auf das Data Privacy Framework. Ein europäisch-und-US-Setup, ohne Festlandchina-Datenpfad. |
Die Daten Ihrer Abonnenten leben in der EU — China zu bedienen ist also ein grenzüberschreitender Transfer
MailerLite ist eindeutig darüber, wohin die Daten gehen. Sein Help Center gibt an, sein „data storage center is located in the European Union and has an information storage security certificate (ISO 27001)“, seine Datenschutzerklärung wiederholt den Europäische-Union-Ort, und nirgends in seiner Dokumentation gibt es eine Festlandchina-Region. Es ist gleichermaßen klar darüber, was es für Sie hält: „Subscribers’ information: email address and any other additional information that Customer provides to MailerLite“, neben E-Mail-Beacons, die „collect information about when you open the email and your IP address“, und Berichten darüber, „what actions your Subscribers took“. Für Menschen im Festland ist jedes Stück davon personenbezogene Information.
Sammeln Sie es von Abonnenten in China und halten es in der EU, haben Sie einen grenzüberschreitenden Transfer personenbezogener Information nach Chinas Gesetz zum Schutz personenbezogener Daten gemacht. Die Pflicht fällt auf den Handler — und MailerLite hat Ihnen bereits gesagt, wer das ist. Seine Datenschutzerklärung beginnt „We process Personal Data as a Processor on behalf of the Customer“, mit „no direct relationship with Customers’ Subscribers“, und seine DSGVO-Seite stellt Sie als „a data controller“ dar. Als der Verantwortliche müssen Sie Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus freigeben — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung — nach PIPL Artikel 38–43. Und wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen sind, muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)), eine Residency-Pflicht, die ein reiner EU-Dienst auf keine Weise erfüllen kann.
Die ICP-Beian reitet auf Ihrer Seite, nicht auf MailerLite
MailerLite ist etwas, das Sie einbetten, nicht die Website of Record — „embedded signup forms“, Pop-ups und ein Builder, um „create custom landing pages with interactive blocks and embedded signup forms“. Das ändert, wo die Lizenzierungsfrage landet. Eine öffentlich zugewandte Seite, die Festland-Besuchern bedient wird, hängt von einer ICP-Beian (ICP 备案) nach Staatsrat-Erlass Nr. 292 und MIIT-Erlass Nr. 33 ab, und diese Beian bindet an die Seite und ihre Festland-Hosting-Ressource. Setzen Sie ein MailerLite-Formular auf eine Festland-gehostete, ICP-eingereichte Seite, und die Beian ist Ihre zu halten; MailerLite trägt weder eine noch öffnet es einen Pfad zu einer. Seine Formulare und Landingpages werden derweil aus derselben offshore gelegenen Infrastruktur bedient, auf der seine Daten sitzen — eine Auslieferungs-Überlegung für alles, was Sie auf einer China-gerichteten Seite einbetten, und eine ganz getrennt von der Lizenzierung, die es nicht berührt.
Erreichbar ist nicht dasselbe wie rechtskonform
MailerLite ist kein Dienst, der den China-Test scheitert, weil er nicht geöffnet werden kann; er kommt zu kurz wegen dessen, wo die Daten ruhen und wessen Pflicht das ist. Ein eingebettetes Formular, das aus Offshore lädt, ist eine Auslieferungsfrage, die es wert ist, auf einer echten Festland-Verbindung geprüft zu werden, bevor Sie sich darauf verlassen — aber selbst ein Formular, das sofort erscheint, lässt den grenzüberschreitenden Transfer und die PIPL-Pflichten des Verantwortlichen genau dort, wo sie standen. Hier ist Erreichbarkeit die kleinere Hälfte der Frage; das Personendaten-Recht ist die Hälfte, die sie klärt.
Dies ist eine Risikokarte, kein Urteil: ob Sie einen Transfermechanismus, inländische Speicherung, ein Überdenken dessen, wo das Formular bedient wird, oder eine Kombination brauchen, hängt davon ab, was Sie sammeln, wie viel davon Sie halten und wer Ihre Abonnenten sind — wert, mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox passt — eine rechtskonforme Overlay, keine Migration
Sie behalten MailerLite für genau das, was es gut macht — Ihre Kampagnen, Ihre Automatisierungen, die Abonnentenliste, die Sie bereits betreiben. Was es einer China-Audience nicht geben kann, ist ein rechtmäßiges, inländisches Zuhause für die öffentliche Seite, die die Daten sammelt, und das ICP-Fundament, das diese Seite verlangt. Das ist das Stück, das wir hinzufügen: ICP-eingereichte Auslieferung aus dem Festland heraus, vor den Origin gesetzt, den Sie bereits betreiben, ohne Neuaufbau, ohne zweite Codebasis und ohne Wechsel weg von MailerLite. Unser China-Team kartiert Ihre PIPL-Grenztransfer- und Data-Residency-Exponierung gegen Ihre Rechtsperson, Ihre Abonnentenvolumina und wo Ihre Formulare bedient werden und stellt dann die ICP-eingereichte, inländische Auslieferung und Speicherung auf, die eine rechtskonforme China-Präsenz braucht — während Ihr E-Mail-Stack genau dort bleibt, wo er ist.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Wo speichert MailerLite die Daten meiner Abonnenten?
In der Europäischen Union. MailerLite gibt an, sein „data storage center is located in the European Union and has an information storage security certificate (ISO 27001)“, und es nennt keine Festlandchina-Region. Für ein Publikum in China bedeutet das, dass die E-Mail-Adressen, IP- und Engagement-Daten Ihrer Abonnenten offshore gehalten werden — ein grenzüberschreitender Transfer personenbezogener Information nach PIPL, den Sie, als der Verantwortliche, freizugeben verantwortlich sind (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus).
Brauche ich eine ICP-Beian, um MailerLite in China zu nutzen?
Die ICP-Beian ist nichts, das MailerLite trägt. Sie bindet an die öffentliche Website, die Festland-Besuchern bedient wird — wenn Sie also MailerLites Anmeldeformulare oder Landingpages auf einer Festland-gerichteten Seite einbetten, ist die ICP-Beian (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33) Ihre zu halten auf dieser Seite und ihrem Festland-Hosting. MailerLites eigene Formulare werden aus Offshore bedient, was eine separate Auslieferungs-Überlegung ist. Ob eine Beian erforderlich ist, hängt davon ab, wo und wie das Formular bedient wird; bestätigen Sie die Besonderheiten mit Rechtsbeistand.
Kann 21YunBox helfen, MailerLite in China funktionieren zu lassen?
Ja. Unser China-Team kann Ihre PIPL-Grenztransfer- und Data-Residency-Exponierung einschätzen — für Ihre Rechtsperson, Ihre Abonnentenvolumina und wo Ihre Formulare bedient werden — und die ICP-eingereichte, inländische Auslieferung aufstellen, die eine rechtskonforme China-Präsenz braucht, vor der Seite, die Sie bereits betreiben, während Sie MailerLite als Ihre E-Mail-Plattform behalten. Melden Sie sich, um Ihren konkreten Fall durchzuarbeiten.