Funktioniert Cognito Forms in China? PIPL, Datenresidenz & ein Offshore-Formular
Cognito Forms bettet Ihr Formular auf Ihrer Site ein und speichert jeden Eintrag auf Microsoft Azure in US-Rechenzentren — keine Festlandchina-Region. Für China-Besucher ist jede Einreichung ein Grenztransfer personenbezogener Daten nach PIPL, plus eine Datenresidenz-Frage. Ein Compliance-zuerst-Blick auf Erreichbarkeit und darauf, wo Ihre Einträge leben.
Funktioniert Cognito Forms in China?
Ob Sie Cognito Forms in China nutzen können, ist zuerst eine Frage, wo die Einträge, die Ihre Besucher absenden, leben dürfen — nicht, wie schnell das Formular zeichnet. Cognito Forms bettet Ihr Formular auf Ihrer Seite ein und speichert jeden Eintrag, den es erhebt, die entscheidende Tatsache ist also, wo diese Daten gehalten werden.
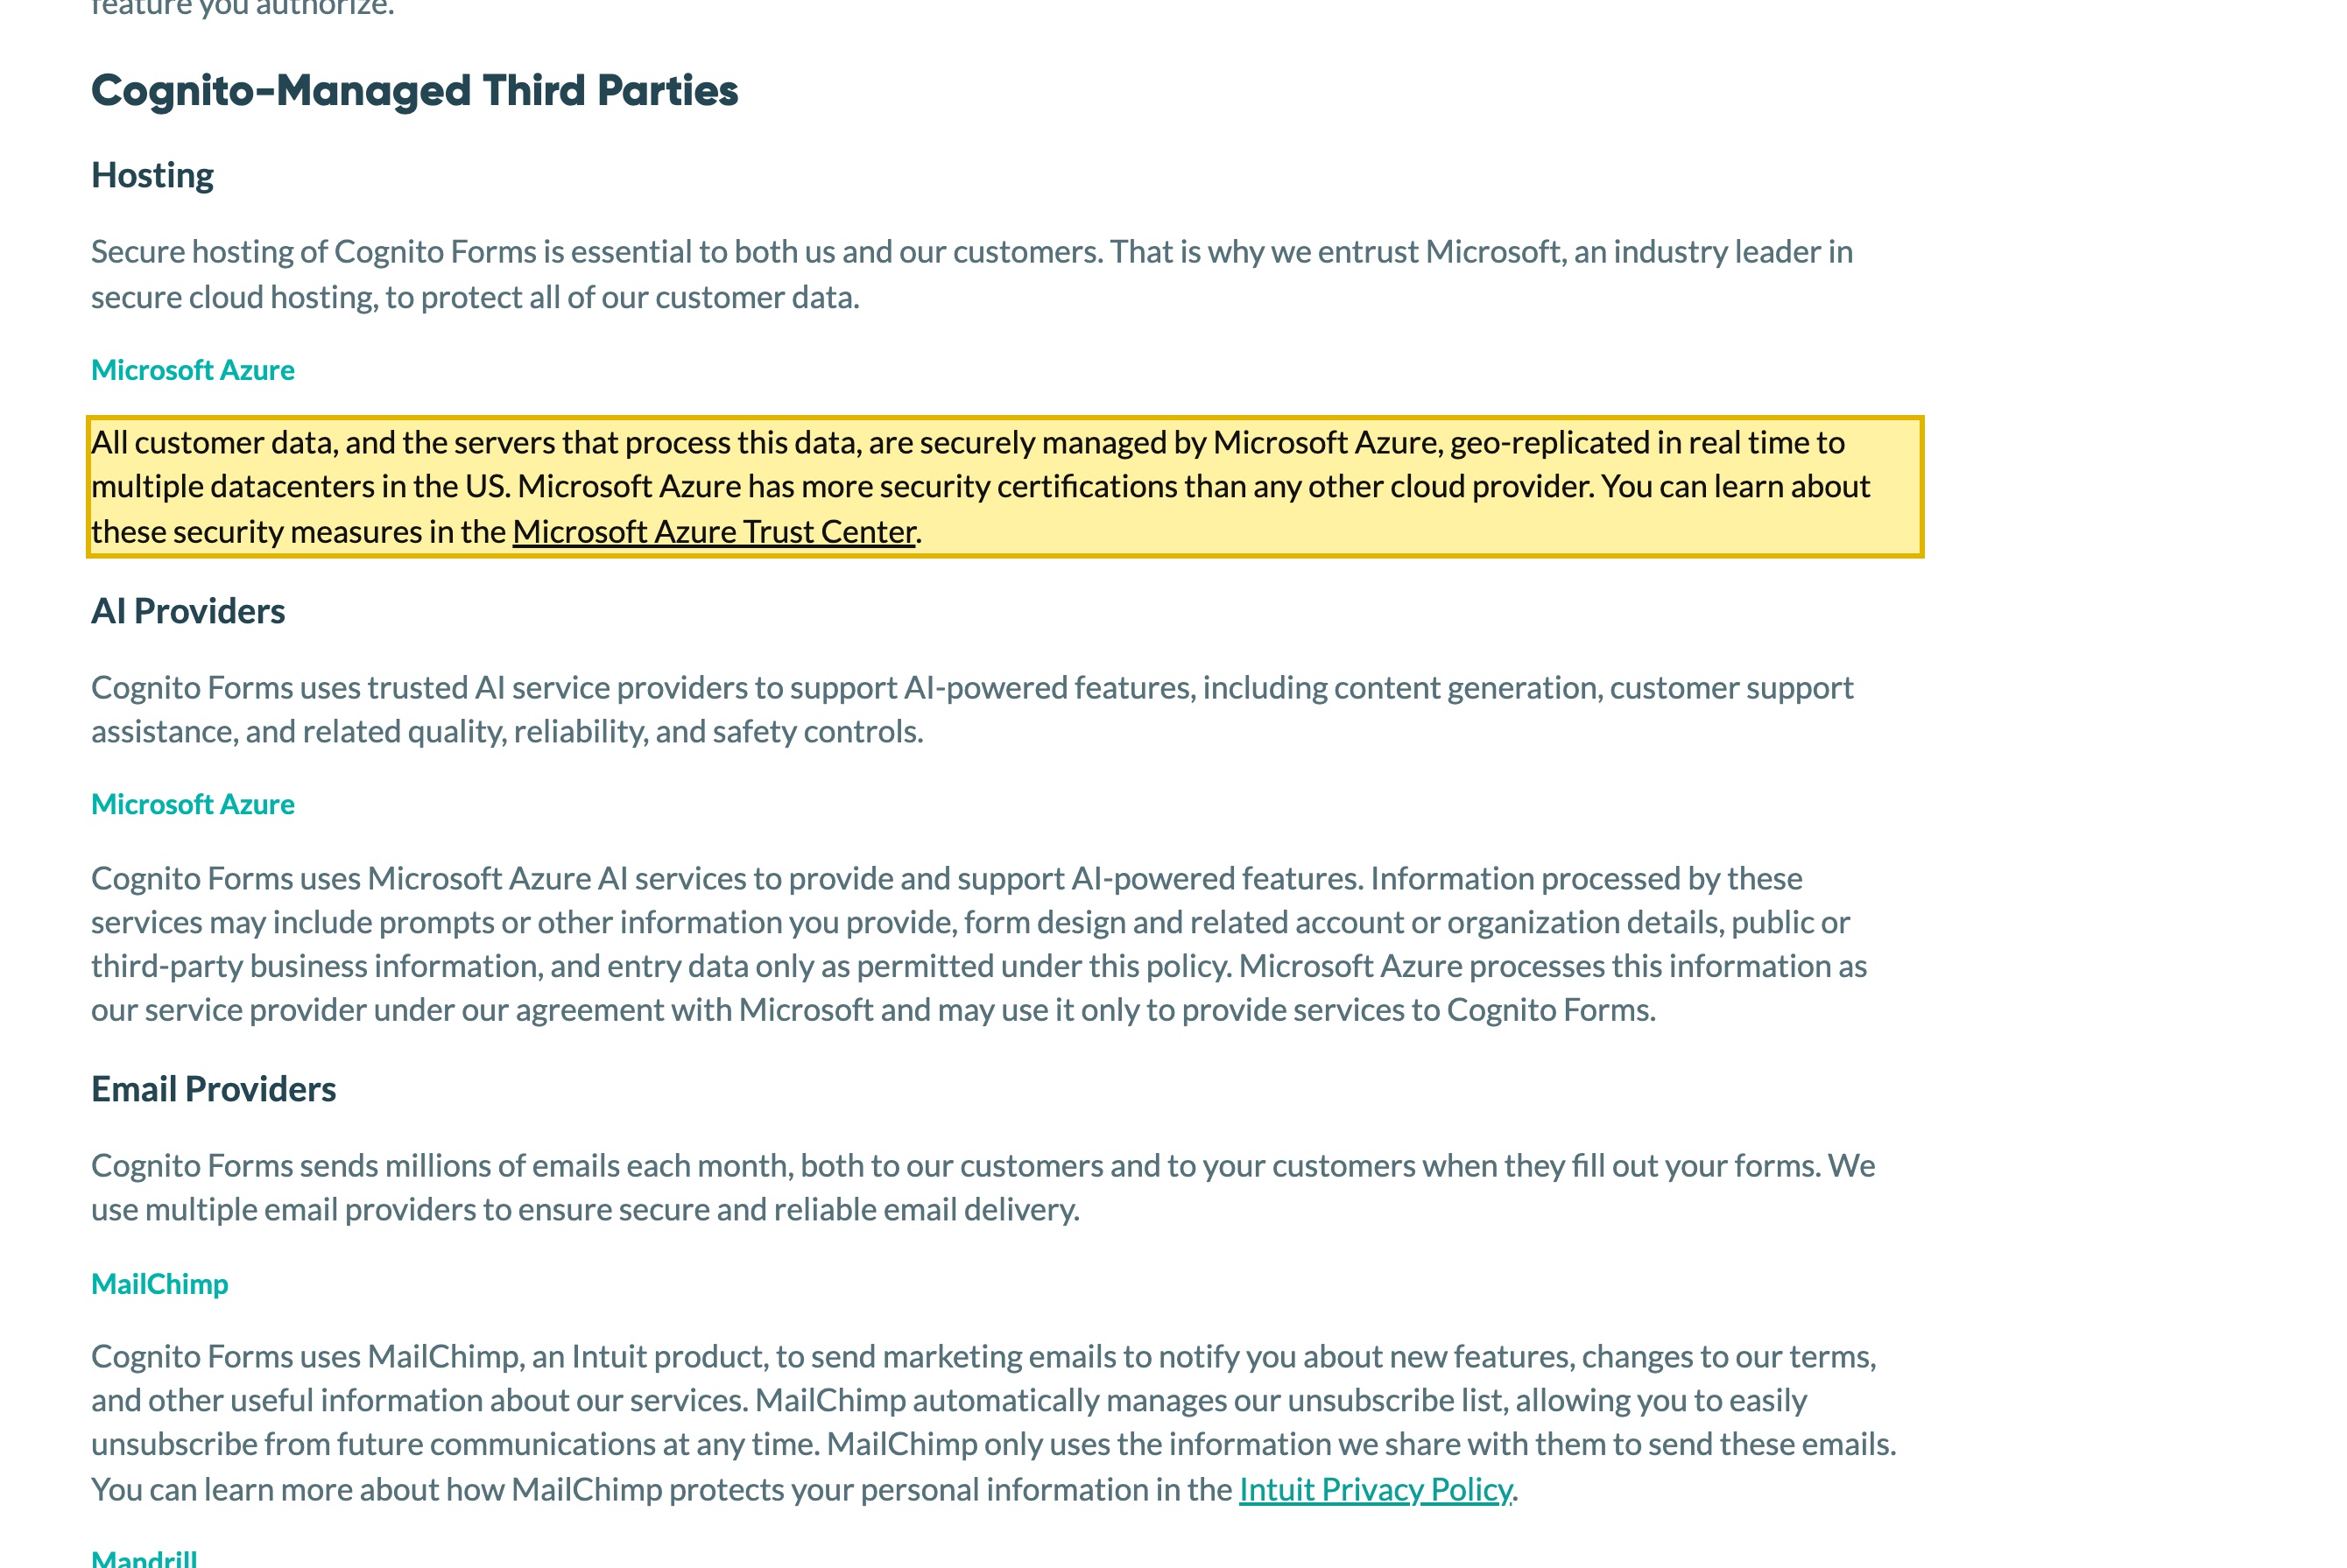
Cognito Forms beantwortet das in seiner eigenen Datenschutzrichtlinie: „All customer data, and the servers that process this data, are securely managed by Microsoft Azure, geo-replicated in real time to multiple datacenters in the US,“ und „Our servers and data are securely stored in geo-redundant datacenters in the United States.“ Es sagt Ihnen auch, wer die Pflicht für das trägt, was Ihre Formulare sammeln: Es hat „no direct relationship with your customers, so you are responsible for making sure you have obtained the appropriate permission for us to collect and process information about these individuals.“ Die von Ihren China-Besuchern abgesendeten Einträge verlassen also das Land in dem Moment, in dem sie gesendet werden — ein Grenztransfer personenbezogener Daten, den PIPL regelt. Die Tabelle unten ist Cognito Forms' eigener Wortlaut und die Regeln, die er auslöst.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen davon ab, was Ihre Formulare erheben, von Ihren Datenmengen und Ihrer Rolle. Unser China-Team kann Ihre Cognito-Forms-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Erreichbar, aber Ihr Formular ist als Offshore-JavaScript eingebettet, ausgeliefert aus US-Rechenzentren — jedes Rendern ist ein grenzüberschreitendes Hin-und-Her
- ! Die Einträge, die Ihre Besucher absenden — Namen, E-Mails, was ein Formular auch erhebt — werden als „customer data“ auf Microsoft Azure in den USA gespeichert
- ! Die Einträge von China-Befragten offshore zu speichern ist ein Grenztransfer personenbezogener Daten — PIPL gilt
- ✕ Keine Festlandchina-Region; Cognito Forms' eigenes Grenztransfer-Rahmenwerk deckt die EU, das UK und die Schweiz ab, nicht China
- ✓ Ein rechtskonformer, ICP-gemeldeter inländischer Auslieferungs- und Speicher-Weg existiert — ohne Neuaufbau, ohne Migration
Was die offizielle Cognito Forms-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Cognito Forms' eigenen Worten: unter „Cognito-Managed Third Parties → Hosting“ gibt seine Datenschutzrichtlinie an: „all customer data, and the servers that process this data, are securely managed by Microsoft Azure, geo-replicated in real time to multiple datacenters in the US.“ Unter „We Operate in the United States“ fügt es hinzu, dass „our servers and data are securely stored in geo-redundant datacenters in the United States.“ Es gibt keine Festlandchina-Region — das eingebettete Formular und die Einträge, die es erhebt, sitzen beide offshore. | Cognito Forms — Datenschutzrichtlinie (Hosting; „We Operate in the United States“), geändert 29. Mai 2026, abgerufen 2026-10-08 |
| Cognito Forms zieht eine klare Linie zwischen seinen eigenen Daten und den Daten, die Sie durch Ihre Formulare erheben: „You are responsible for obtaining consent and maintaining any personal information you collect with your forms,“ und weil es „no direct relationship with your customers,“ hat, „you are responsible for making sure you have obtained the appropriate permission for us to collect and process information about these individuals.“ In PIPL-Begriffen macht das Sie, den Formular-Eigentümer, zum Verarbeiter personenbezogener Daten — nicht Cognito Forms. | Cognito Forms — Datenschutzrichtlinie (Data Collected by You), geändert 29. Mai 2026, abgerufen 2026-10-08 |
| Cognito Forms' veröffentlichtes Grenztransfer-Rahmenwerk ist für Europa gebaut, nicht für China. Es gibt an, es „participate[s] in the EU-U.S. & Swiss-U.S Data Privacy Frameworks to meet the privacy adequacy provisions of the GDPR,“ und dass es „complies with the EU-U.S. Data Privacy Framework (EU-U.S. DPF) and the UK Extension to the EU-U.S. DPF, and the Swiss-U.S. Data Privacy Framework (Swiss-U.S. DPF).“ Es veröffentlicht keinen gleichwertigen Mechanismus für Festlandchina — ein Transfer der Daten Ihrer China-Befragten ist also PIPL überlassen, und Ihnen als dem Verarbeiter. | Cognito Forms — Datenschutzrichtlinie (Data Transfers from the EU, the UK and Switzerland to the United States), geändert 29. Mai 2026, abgerufen 2026-10-08 |
| Weil die von Nutzern in China erhobenen Einträge und Kontaktdetails auf US-Servern gespeichert werden, verlassen sie das Land. PIPL regelt diesen Grenztransfer: Der Verarbeiter — Sie, Cognito Forms' Kunde — muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Kapitel III, Artikel 38–43 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb Festlandchinas gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Cognito Forms speichert alle Kundendaten in US-Rechenzentren und veröffentlicht keine Festlandchina-Region, die Einträge Ihrer China-Befragten auf chinesischem Boden zu halten bedeutet also, diese Erhebung und ihre Speicherung auf Infrastruktur innerhalb des Festlands zu betreiben — und hier kommt eine ICP-Beian ins Bild. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
Quellen vom 21YunBox Compliance-Team am 8. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die entscheidende Frage zu Cognito Forms nicht, wie schnell ein Formular aufbaut — sie ist, wo die Einträge, die Ihre Besucher in dieses Formular tippen, leben dürfen. Cognito Forms beantwortet das in seiner eigenen Datenschutzrichtlinie: Alle Kundendaten werden auf Microsoft Azure in Rechenzentren in den Vereinigten Staaten gespeichert, und es betreibt keine Region innerhalb Festlandchinas. Ein auf China ausgerichtetes Formular ist daher erreichbar, aber vollständig offshore — es wird aus dem Ausland eingebettet, und jeder Eintrag, den es erhebt, wird im Ausland gespeichert. Die Erreichbarkeit ist real; der Grenztransfer personenbezogener Daten und die fehlende Datenresidenz sind die Exponierung.
Cognito Forms in China auf einen Blick
| Worüber es entscheidet | In Cognito Forms' eigenen Worten |
|---|---|
| Wo es läuft | „All customer data, and the servers that process this data, are securely managed by Microsoft Azure, geo-replicated in real time to multiple datacenters in the US.“ Keine Region ist innerhalb Festlandchinas, sowohl das eingebettete Formular als auch die Einträge, die es erhebt, sitzen also offshore. |
| Was es von Ihren Besuchern erhebt | Was auch immer Ihr Formular fragt. Cognito Forms merkt an, dass „you may collect a wide variety of information from your customers using the forms you create with our service“ — Namen, E-Mails und potenziell sensible Details, alle als „customer data“ gehalten. |
| Wer verantwortlich ist | Cognito Forms gibt an, es habe „no direct relationship with your customers, so you are responsible for making sure you have obtained the appropriate permission for us to collect and process information about these individuals“ — nach PIPL sind Sie also der Verarbeiter personenbezogener Daten. |
| Die Datenresidenz Ihrer Befragten | In US-Rechenzentren gespeichert; keine Festlandchina-Option. Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Daten innerhalb des Festlands halten (PIPL Art. 40; CSL Art. 39 (vormals Art. 37)). |
| Ist es erreichbar? | Ja, aber das Formular ist JavaScript, eingebettet von Cognito Forms' US-gehostetem Dienst, es rendert also nur, wenn der Browser eines Besuchers einen Offshore-Hin-und-Rückweg abschließt; es gibt keinen Festland-Origin dahinter, auf den zurückzufallen wäre. |
Erreichbar, aber jedes Formular ist von offshore eingebettet
Cognito Forms funktioniert, indem es Ihr Formular auf Ihrer Seite einbettet — ein kleines Stück JavaScript zieht das Formular von Cognito Forms’ eigenem Dienst. Dieser Dienst hält, in seinen Worten, „all customer data, and the servers that process this data“ auf „Microsoft Azure, geo-replicated in real time to multiple datacenters in the US“. Nichts auf diesem Weg berührt Festlandchina. Für ein China-Publikum ist die praktische Konsequenz, dass das Formular nur erscheint, wenn der Browser eines Besuchers einen Hin-und-Rückweg zu diesem Offshore-Dienst abschließen kann — es gibt keinen inländischen Origin, der es stattdessen bedient. Es ist nicht gesperrt; es wird aus dem Ausland beantwortet, was das Rendern zu einer Funktion einer Offshore-Verbindung macht statt zu etwas Gegebenem. Aber Erreichbarkeit war nie die Compliance-Frage. Die nächsten zwei Türen sind es.
Die Einträge Ihrer Befragten überqueren die Grenze
In dem Moment, in dem ein Besucher in China ein Formular einreicht, werden die Details, die er eingab — Name, E-Mail und was auch immer das Formular sonst fragt —, an Cognito Forms’ US-Server gesendet und darauf gespeichert. Sie verlassen das Land. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein Grenztransfer, und die Pflichten fallen auf den Verarbeiter. Cognito Forms ist explizit darüber, wer das ist: Es habe „no direct relationship with your customers“, Sie „are responsible for making sure you have obtained the appropriate permission for us to collect and process information about these individuals“. In PIPL-Begriffen ist der Verarbeiter Sie, der Formular-Eigentümer, nicht Cognito Forms — Sie sind also derjenige, der Mitteilung geben, gesonderte Einwilligung für den Transfer einholen und einen Transfermechanismus erfüllen muss: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Es ist erwähnenswert, dass Cognito Forms’ eigenes veröffentlichtes Grenzübertritts-Rahmenwerk — die EU-US-, UK- und Schweiz-US-Data-Privacy-Frameworks — für Europa gebaut ist; es bietet keinen äquivalenten Mechanismus für China.
Residenz — wo die Einträge leben dürfen
Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb des Festlands gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40). Cognito Forms veröffentlicht keinen Festlandchina-Server — seine eigene Richtlinie sagt „our servers and data are securely stored in geo-redundant datacenters in the United States“ —, es gibt also keine Einstellung, die die Einträge Ihrer China-Befragten auf chinesischem Boden hält. Eine Residenzpflicht zu erfüllen, bedeutet, die Erhebung und ihre Speicherung auf Infrastruktur innerhalb des Festlands zu betreiben.
Dies ist eine Risikokarte, kein Urteil: Ob Sie vor einer Grenzübertritts-Pflicht, einer inländischen Speicherpflicht oder beidem stehen, hängt davon ab, was Ihre Formulare erheben, wie viel personenbezogene Daten Sie halten und wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie bauen und betten mit Cognito Forms weiter ein, genau wie jetzt. Was ein Offshore-Formular Ihnen nicht geben kann, fügen wir daneben hinzu: rechtskonforme, ICP-gemeldete Auslieferung aus Festlandchina heraus, vor die Site gesetzt, die Ihr Formular trägt — ohne Neuaufbau, ohne zweite Codebasis und ohne Wegzug von Cognito Forms. Unser China-Team wägt Ihre PIPL-Grenzübertritts- und Datenresidenz-Pflichten gegen Ihre Gesellschaft und Ihre Datenmengen und setzt dann inländische Auslieferung und — wo das Recht verlangt, dass die Einträge Ihrer China-Befragten im Festland bleiben — inländische Speicherung auf, sodass Ihre rechtmäßige China-Präsenz auf Infrastruktur ruht, die innerhalb der Grenze liegt.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Wo speichert Cognito Forms die Einträge, die meine Besucher absenden?
In den Vereinigten Staaten. Seine Datenschutzrichtlinie gibt an, dass „all customer data, and the servers that process this data, are securely managed by Microsoft Azure, geo-replicated in real time to multiple datacenters in the US,“ und dass „our servers and data are securely stored in geo-redundant datacenters in the United States.“ Cognito Forms veröffentlicht keine Festlandchina-Region, die Namen, E-Mails und alle anderen Details, die Ihre China-Besucher über ein Formular absenden, werden also offshore gespeichert.
Ist es gesetzeswidrig, Cognito Forms in China zu nutzen?
Nicht grundsätzlich. Die Exponierung ist der Grenztransfer der personenbezogenen Daten, die Ihre Formulare erheben, den PIPL erlaubt, wenn Sie Mitteilung geben, gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen. Ob Sie auch eine Datenlokalisierungs-Pflicht trifft, hängt von Ihrer Rolle ab — etwa, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — und von der Menge der personenbezogenen Daten, die Sie verarbeiten. Behandeln Sie es als ein mit Rechtsbeistand zu klärendes Risiko, nicht als ein pauschales Verbot.
Kann 21YunBox helfen, unser Cognito-Forms-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann die Grenzübertritts- und Datenresidenz-Exponierung für das, was Ihre Formulare erheben, und Ihre Datenmengen einschätzen und rechtskonforme, ICP-gemeldete inländische Auslieferung aufstellen — und, wo das Recht verlangt, dass die Daten Ihrer China-Befragten im Festland bleiben, inländische Speicherung. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.