OneSpan은 중국에서 작동하나요? 데이터 레지던시, PIPL & 전자서명 유효성
OneSpan Sign은 서명된 계약, 서명자 아이덴티티, 감사 추적을 해외 리전 — 미국, 캐나다, EU(아일랜드, 독일), 또는 호주 — 에, 중국 본토 리전 없이 저장하므로, 중국에서 서명하는 것은 PIPL 아래 개인 데이터의 국경 간 이전이고, 외국 전자서명 유효성은 중국 전자서명법 아래 별개 질문입니다. 두 도어를 컴플라이언스 우선으로 살핍니다.
OneSpan은 중국에서 작동하나요?
귀사가 OneSpan을 중국에서 쓸 수 있는가는 먼저 귀사 서명된 계약과 귀사 서명자의 아이덴티티 데이터가 어디에 저장되는가로 결정됩니다 — 서명자가 먼저 알아챌 로드 시간이 아니라 데이터 레지던시 질문. 서명 페이지가 특정 날 어떻게 행동하든, 도달성은 귀사 법적 노출을 매듭짓는 테스트가 아닙니다.
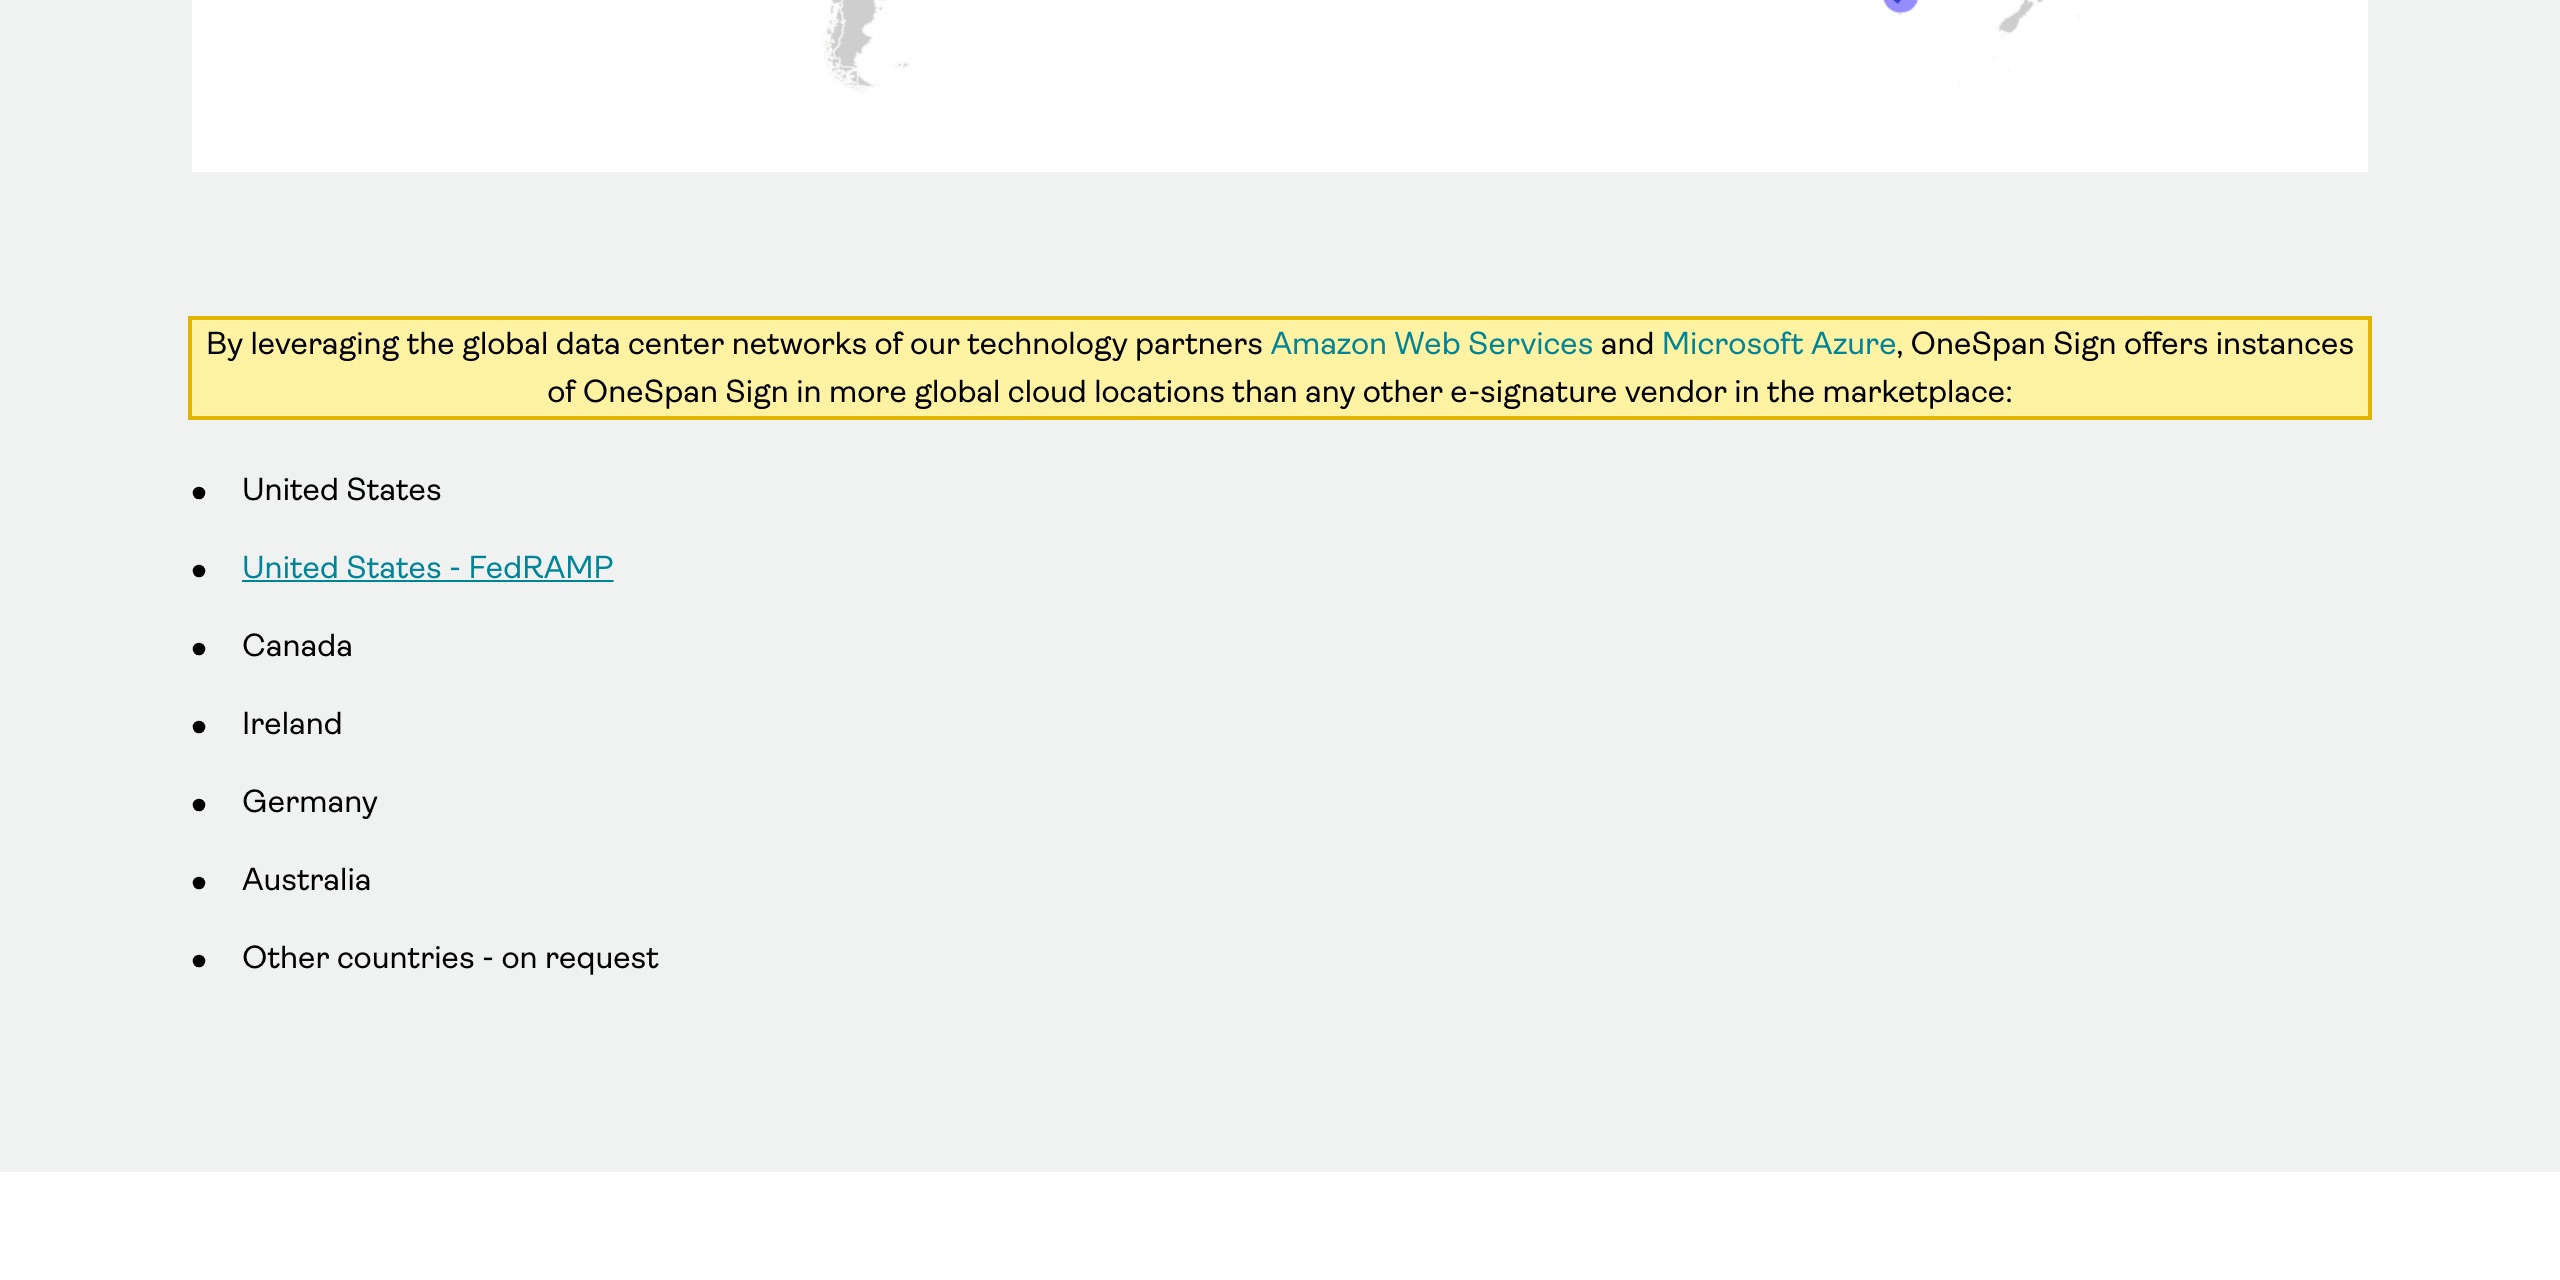
OneSpan 자신의 Data Residency 페이지는 OneSpan Sign이 도는 리전 — "United States," "Canada," "Ireland," "Germany," "Australia"("Other countries - on request" 와 함께) — 을 "by leveraging the global data center networks of our technology partners Amazon Web Services and Microsoft Azure" 로 열거합니다. 어느 것도 중국 본토에 없습니다. 그래서 중국의 누군가가 서명하면, 실행된 문서, 그 아이덴티티 증거, 감사 추적이 해외에 쉽니다 — PIPL이 규율하는 개인정보의 국경 간 이전, 고지, 별도 동의, 합법적 이전 메커니즘을 요구. 두 번째, 전자서명 특유의 질문이 그 위에 올라탑니다: 그 서명이 "reliable electronic signature" 이고, 문서 유형이 중국 전자서명법 아래 애초에 적격한가. 아래 표는 OneSpan 자신의 표현과 각 지점이 촉발하는 규칙 — 그리고 그것이 함의하는 규정에 맞는, ICP 비안된 국내 경로 — 을 짝짓습니다.
이는 리스크 그림이지 판결이 아닙니다 — 귀사 의무는 귀사 데이터 물량, 서명자의 위치, 귀사 역할에 달렸습니다. 저희 중국 팀이 귀사와 함께 귀사 OneSpan 노출을 매핑할 수 있습니다 →
컴플라이언스 스냅샷
- ! 서명된 계약, 서명자 아이덴티티 증거 & 감사 추적이 해외에 저장됨(미국, 캐나다, EU, 또는 호주) — 결코 중국 본토가 아님
- ! 중국에서의 모든 서명이 서명자 개인 데이터를 국경 너머로 보냄 — PIPL 적용
- ✕ 제공되는 중국 본토 데이터 레지던시 리전 없음 — "기타 국가" 는 요청 시만, 본토에는 없음
- ! 전자서명이 "신뢰할 수 있는"지, 문서가 중국 전자서명법 아래 적격한지는 자문에 물을 질문
- ✓ 규정에 맞는 경로가 존재 — ICP 비안된 국내 전송 & 저장, 재구축 없이
Onespan 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| OneSpan 자신의 말로: OneSpan의 Data Residency 페이지는 OneSpan Sign이 도는 리전 — "United States," "United States - FedRAMP," "Canada," "Ireland," "Germany" 그리고 "Australia," "Other countries - on request" 와 함께 — 을 "by leveraging the global data center networks of our technology partners Amazon Web Services and Microsoft Azure" 로 열거합니다. 열거된 리전 중 어느 것도 중국 본토에 없고 — 가장 가까운 호주도 여전히 해외 — 그래서 중국의 누군가가 서명할 때 생성된 서명된 계약, 서명자 아이덴티티 증거, 감사 추적이 그 해외 리전 중 하나에, 중국 땅이 아니라 쉽니다. | OneSpan — Data Residency (Data Protection in the Cloud), 2026-10-07 열람 |
| 그 데이터가 중국에서 만들어지지만 해외에 저장되므로, PIPL은 각 서명을 개인정보의 국경 간 이전으로 다룹니다. 개인정보 취급자 — OneSpan이 아니라 OneSpan 고객 — 는 고지하고, 해외 이전에 별도 동의를 받고, 합법적 메커니즘 하나를 통과해야 합니다: CAC 안전성 평가, CAC 표준계약, 인증, 또는 다른 허용된 근거. | PIPL 제3장, 제38~43조 |
| 그 의무가 얼마나 무거운지는 그저 서명을 켜는 것이 아니라 물량과 데이터 유형에 달렸습니다. CAC의 2024년 3월 국경 간 규칙상, 한 역년에 10만 명 미만의 비민감 개인정보를 옮기는 비CIIO는 안전성 평가, 표준계약, 인증에서 면제됩니다. 하지만 전자 서명 — 특히 OneSpan의 아이덴티티 검증과 짝지어질 때 — 은 일상적으로 서명 곁에 ID 문서 이미지와 서명자 연락처 같은 민감 개인정보를 포착하고, 민감 데이터, 더 높은 물량, 또는 CIIO 지위가 각각 더 무거운 메커니즘을 다시 끌어들입니다. | CAC — 국경 간 데이터 흐름 촉진 및 규율 규정, 2024년 3월 |
| CIIO나 대량 취급자에게, 중국에서 수집된 개인정보는 중국 본토 안에 저장되어야 합니다(CSL 제39조(구 제37조); PIPL 제40조). OneSpan은 어떤 중국 본토 리전도 열거하지 않으므로, 귀사 중국 서명자의 문서와 아이덴티티 레코드를 중국 땅에 유지하는 유일한 방법은 그 저장과 전송을 본토 안에서 돌리는 것이고 — ICP 비안을 작동시키는 행위. | OneSpan — Data Residency, 2026-10-07 열람; CSL 제39조(구 제37조); PIPL 제40조 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 7일에 출처를 확인했습니다.
중국 본토 사용자와 문서에 서명하는 팀에, OneSpan에 대한 결정적 질문은 서명 페이지가 얼마나 빨리 그려지는가가 아니라 — 귀사 서명된 계약과 귀사 서명자의 개인 데이터가 어디에 살도록 허용되는지, 그리고 그 결과 서명이 중국 법 아래 성립하는지입니다. OneSpan Sign은 첫 부분을 그 자신의 문서에서 답합니다: 그것은 고정된 해외 리전 집합에서 돌고, 그중 단 하나도 중국 본토 안이 아닙니다. 그것이 중국 대상 서명 워크플로를 닿지만 전적으로 해외에서 호스팅되게 만들고, 중국에서의 모든 서명을 PIPL이 규율하는 개인 데이터의 국경 간 이전으로 바꾸며 — 외국 전자서명이 법적으로 “신뢰할 수 있는가” 자체에 관한 두 번째, 뚜렷한 질문을 남깁니다. 서명은 완료될 수 있고; 데이터 레지던시와 집행 가능성이 노출입니다.
한눈에 보는 중국에서의 OneSpan
| 무엇이 결정하는가 | OneSpan 자신의 말로 |
|---|---|
| 어디서 돌아가는가 | OneSpan은 OneSpan Sign 리전을 미국, 미국 – FedRAMP, 캐나다, 아일랜드, 독일, 호주로, “Other countries - on request” 와 함께, “the global data center networks of our technology partners Amazon Web Services and Microsoft Azure” 에 호스팅된 것으로 열거합니다. 어떤 리전도 중국 본토에 없습니다; 가장 가까운 호주도 여전히 해외입니다. |
| 무엇이 저장되는가 | 서명된 계약, 서명 세리머니가 포착하는 서명자 아이덴티티 증거, 감사 추적 — 전부 계정의 해외 리전에, 본토 밖에 쥐어짐. |
| 귀사 중국 서명자의 데이터 | 중국에서 서명하는 사람의 개인정보가 해외에 쉬게 됩니다 — PIPL이 규율하는 국경 간 이전, 고지, 별도 동의, 합법적 이전 메커니즘이 OneSpan이 아니라 귀사에 요구됨. |
| 서명이 유효한가? | 별개 질문: 중국 전자서명법은 서명이 “reliable electronic signature” 인 곳에서만 그것을 수기와 동등하게 다루고, 특정 문서 유형을 유보합니다 — 데이터 레이어가 답하는 것이 아니라 자문과 매듭지을 지점. |
| 국내에서 서비스 & 저장하는 것 | 서명 워크플로와 그 레코드를 중국 땅에 유지하는 것은 본토 안에서 전송하는 것을 뜻하고 — 그것이 ICP 비안을 켭니다. OneSpan은 비안할 본토 리전을 제공하지 않습니다. |
본토 리전 없음, 그래서 귀사 서명자의 데이터가 해외에 떨어진다
OneSpan은 OneSpan Sign이 어디 사는지 명시적입니다. 그 Data Residency 페이지는 서비스가 “United States,” “United States - FedRAMP,” “Canada,” “Ireland,” “Germany” 그리고 “Australia,” 에서, “Other countries - on request,” 와 함께, “by leveraging the global data center networks of our technology partners Amazon Web Services and Microsoft Azure” 돈다 열거합니다. 그중 하나하나가 중국 본토 밖이고, 가장 가까운 — 호주 — 도 예외가 아닙니다. 그래서 실행된 문서, 서명 중 모인 아이덴티티 세부, 누가 언제 서명했는지 증명하는 감사 추적이 전부 본토 너머 리전에 쉬게 됩니다.
그 지리가 이것을 네트워킹 질문이 아니라 법 질문으로 만듭니다. 중국의 개인정보 보호법 아래, 중국에서 수집되고 해외에 쥐어진 개인정보는 국경 간 이전이고, 의무는 개인정보 취급자 — OneSpan이 아니라 OneSpan 고객인 귀사 — 에 떨어집니다. 귀사는 고지하고, 데이터를 해외로 보내는 데 별도 동의를 받고, 이전 메커니즘 하나를 충족해야 합니다: CAC 안전성 평가, CAC 표준계약, 또는 인증. OneSpan의 플랫폼이 아이덴티티도 검증하므로, 서명 세리머니는 자주 민감 개인정보 — 정부 ID 이미지와 서명 자체 — 를 포착하는데, 그것은 바를 낮추기보다 올립니다.
”신뢰할 수 있는” 서명은 데이터와 별개 질문이다
데이터 질문이 다뤄져도, 외국 전자서명이 중국에서 자동으로 집행 가능한 것은 아닙니다. 전자서명법은 전자서명이 신뢰할 수 있는 전자서명으로 자격을 갖출 때만 — 대략, 그 생성 데이터가 서명자의 단독 통제 아래 있고 이후 변경이 탐지 가능한 것 — 그것에 수기와 같은 법적 무게를 주고, 결혼, 입양, 상속 같은 개인 사안을 흔히 포함하는 문서 범주를 떼어냅니다. 귀사의 구체적 문서가 그 바를 넘는지, 그리고 해외 플랫폼에서 생성된 서명이 그것에 인정되는지는 자문에 물을 질문입니다. 그것을 데이터 레지던시 분석과 분리할 가치가 있는데, 워크플로가 완벽히 닿으면서도 귀사가 법적 지위를 확인하지 않은 서명을 생산할 수 있기 때문입니다.
닿는 것은 운영할 승인을 받은 것과 같지 않다
OneSpan이 중국에서 닿는 것은 그 자체로 아무것도 매듭짓지 않습니다. 본토의 서명자는 이메일 링크를 열고 세리머니를 완료할 수도 있습니다; 서비스에 닿는 것은 테스트가 아닌데, 그것에 닿는 것이 귀사에 국내 데이터 레지던시도 운영할 비안도 주지 않기 때문입니다. 귀사가 핵심정보인프라 운영자나 대량 취급자라면, 중국에서 수집된 개인정보는 본토에 저장되어야 합니다(사이버보안법 제39조(구 제37조); PIPL 제40조) — OneSpan의 해외 리전 중 어느 것도 충족 못 하는 의무. 그리고 서명 워크플로를 본토 안에서 서비스하거나 저장하는 것 자체가 State Council Order No. 292와 MIIT Order No. 33 아래 ICP 비안을 켜는 행위입니다. 그것들은 컴플라이언스 사실이고, 어떤 네트워크 튜닝도 그것을 닫지 않습니다.
이는 리스크 지도이지 판결이 아닙니다: 귀사가 별도 동의와 이전 메커니즘, 국내 저장, ICP 비안, 또는 그 전부가 필요한지는 귀사가 무엇에 서명하는지, 얼마나 많은 개인 데이터를 쥐는지, 귀사 서명자가 누구인지, 그리고 귀사 문서가 애초에 적격한지에 달렸습니다 — 전부 짓기 전에 자문과 매듭지을 가치가 있습니다.
21YunBox가 어디에 맞는가 — 마이그레이션이 아니라 규정에 맞는 overlay
귀사는 OneSpan에서 계속 서명합니다. 저희는 해외 전자서명 플랫폼이 할 수 없는 조각을 더합니다: 규정에 맞는, 본토 안에서의 ICP 비안 전송과 저장, 귀사 기존 OneSpan 워크플로 앞단에 둔 — 재구축도, 두 번째 코드베이스도, OneSpan으로부터의 이동도 없이. 저희 중국 팀이 귀사 PIPL 국경 간과 데이터 레지던시 의무를 귀사 법인과 귀사가 포착하는 데이터에 대조해 매핑하고, 전자서명 집행 가능성이 자문을 필요로 하는 곳을 짚고, 합법적 중국 존재가 요구하는 국내 전송과 저장을 세우며, 한편 귀사 서명 워크플로는 이미 도는 바로 그 자리에 머뭅니다.
관련 읽을거리:
자주 묻는 질문
OneSpan은 중국 서명자의 데이터를 중국에 저장하나요?
아니요. OneSpan 자신의 Data Residency 페이지는 OneSpan Sign의 리전을 미국(FedRAMP 인스턴스 포함), 캐나다, 아일랜드, 독일, 호주로, Amazon Web Services와 Microsoft Azure에 호스팅된 것으로, 기타 국가는 "on request" 로만 열거합니다. 열거된 리전 중 어느 것도 중국 본토에 없으므로, 중국에서 서명하는 사람의 서명된 문서, 아이덴티티 증거, 감사 추적이 해외에 쥐어지고 — 그것이 각 서명을 PIPL 아래 국경 간 이전으로 만듭니다.
중국에서 OneSpan을 쓰는 것이 법에 어긋나나요?
본질적으로는 아니지만, 두 별개 질문이 귀사 노출을 결정합니다. 첫째, 데이터: 서명자의 개인정보 — 그리고, 아이덴티티 검증이 쓰이는 곳에서, ID 문서 이미지 같은 민감 데이터 — 를 본토 밖 서버로 보내는 것은 PIPL이 오직 고지, 별도 동의, 합법적 이전 메커니즘으로만 허용하는 국경 간 이전이고, 데이터 현지화가 귀사 역할(예를 들어 CIIO인지)과 귀사가 다루는 개인정보 물량에 따라 적용될 수 있습니다. 둘째, 집행 가능성: 외국 플랫폼의 서명이 "신뢰할 수 있는 전자서명" 인지, 문서 유형이 적격한지는 중국 전자서명법이 규율하고 자문과 확인할 가치가 있습니다. 그것을 전면 금지가 아니라 평가할 리스크로 다루십시오.
21YunBox가 OneSpan을 중국에서 규정에 맞고 쓸 수 있게 만들도록 도울 수 있나요?
예. 저희 중국 팀이 귀사 서명 물량과 귀사가 포착하는 데이터에 대해 국경 간과 데이터 레지던시 노출을 평가하도록 돕고, OneSpan이 본토에 제공하지 않는 규정에 맞는, ICP 비안된 국내 전송과 저장을 제공할 수 있습니다 — 그래서 귀사는 OneSpan을 교체하기보다 유지할 수 있습니다. 귀사의 구체적 사례를 다루려면 문의하기.