Commerce Layerは中国本土で使えるか:ICP、PIPL、オフショアのコマースAPI
Commerce LayerはオフショアのAWS上でホストされるヘッドレスのコマースAPIで、中国本土の内側にリージョンはありません——そのため買い物客のアカウント・注文・支払い記録はPIPLの下で本土の外に置かれ、その上に構築するストアフロントは依然として独自のICP備案が必要です。2つの扉を、コンプライアンス起点で読み解きます。
Commerce Layerは中国本土で使えるか
中国でCommerce Layerを使えるかは、まずデータの国内保存とライセンスの問いであって、速度の問いではありません。 Commerce LayerはヘッドレスのコマースAPIで——ストアが動く顧客・カート・注文・支払い記録を保持します——ので、そのデータがどこにあるか、そしてその上に構築するストアフロントが本土に配信するライセンスを持つかが、中国の法が反応するものです。
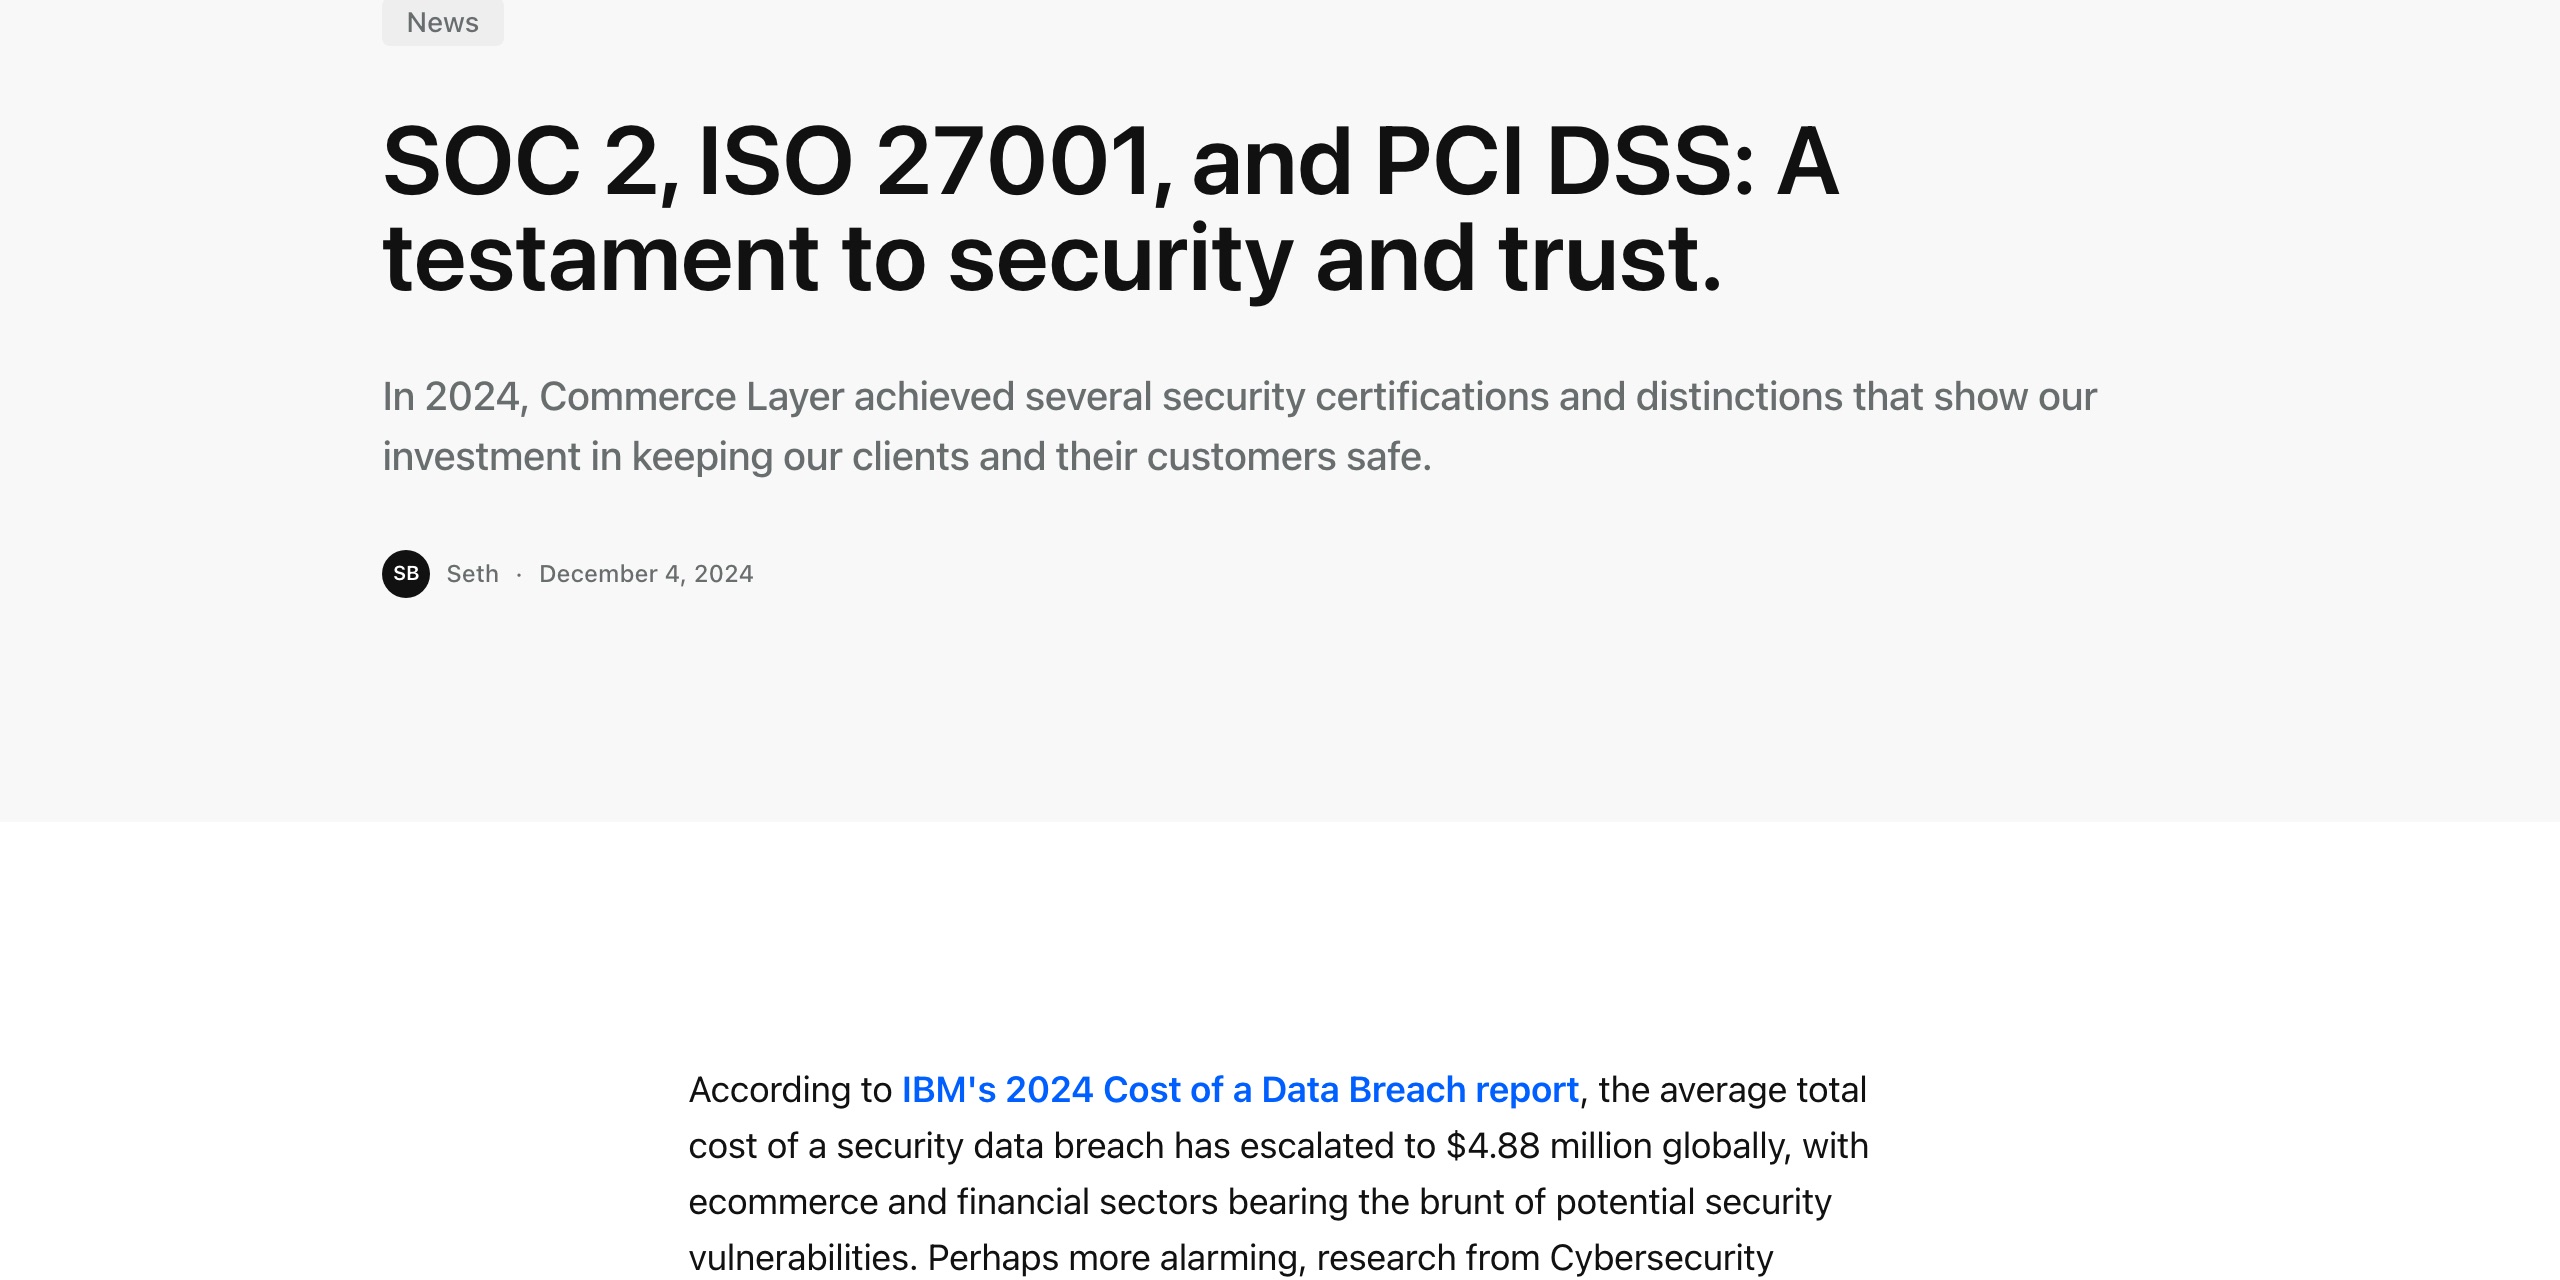
自社のセキュリティの説明では、Commerce Layerは「2つの大陸でAWSのクラウドサービスを動かす」ことでストアを保護し、「SOC 2・ISO 27001・PCI DSS」の認証を達成しています——リージョンがオフショアに座り、中国本土には一つもない、ホスト型のSaaSです。だから中国の買い物客の個人情報——アカウント、住所、注文履歴、支払い記録——は本土の外に保持・処理されます:PIPLが規律する越境移転であり、通知、個別の同意、移転メカニズム、そしてCIIOや大量取扱者には中国国内の保存を要します。別途、プラットフォームがヘッドレスであるため、APIの上に構築する公開ストアフロントは、本土の訪問者に配信するのに依然として独自のICP備案が必要です。下の表はCommerce Layer自身の言葉と、それが引き起こすルールです。
これは判定ではなくリスクの見取り図です——義務は取扱データ量と役割で変わります。当社の中国チームが一緒にCommerce Layerのリスクを整理します →
コンプライアンス・スナップショット
- ! 本土から到達できるが、各カート・チェックアウト・注文の呼び出しはオフショアAPIへのライブのラウンドトリップ
- ! 顧客・注文・支払いのデータをオフショアのAWSリージョンに保持——本土はその中にない
- ! そのオフショアのコマースデータはPIPLが規律する個人情報の越境移転
- ✕ 中国本土のリージョンもデータ国内保存の選択肢もなく、構築するストアフロントは独自のICP備案が必要
- ✓ 法令に沿ったICP備案済みの中国国内からの配信経路は存在——再設計も、Commerce Layerからの移行も不要
Commerce Layerの公式ドキュメントの記載と、当社が中国本土内から実測した結果
| 事実 | 一次情報源 |
|---|---|
| Commerce Layer自身の言葉で、「2つの大陸でAWSのクラウドサービスを動かす」ことでストアを保護し、「SOC 2・ISO 27001・PCI DSS」の認証——「センシティブな支払い情報のトークン化」を伴う「フルPCI DSS Level 1プロバイダー認証」を含む——を達成している。ホスト型SaaSのコマースAPIであり、そのリージョンのどれも中国本土にはない。 | Commerce Layer — Our commitment to trust and security、2026-10-07取得 |
| Commerce Layerはストアの土台となる個人情報——顧客アカウント、配送先・請求先の住所、注文履歴、支払い記録——を保存する。オフショアのAWSリージョンに保持されると、中国の買い物客から集めたデータは国を離れる。PIPLがその越境移転を規律する:個人情報の取扱者(Commerce Layerではなく、マーチャントである貴社)は、通知し、個別の同意を取得し、移転メカニズムの一つ——CACの安全評価、CAC標準契約、または認証——を満たさなければならない。 | PIPL 第3章 第38〜43条 |
| CIIOまたは大量取扱者の場合、中国で収集した個人情報は中国本土内に保存しなければならない(サイバーセキュリティ法 第39条(旧第37条)、PIPL 第40条)。Commerce Layerは中国本土のリージョンを公表していないので、そのコマースデータを中国の地に留めるには、保存を本土の内側のインフラで動かすことになる。そしてプラットフォームがヘッドレスであるため、その上に構築する公開ストアフロントこそが、本土の訪問者に配信するのにICP備案を負うプロパティである——APIは備案を供給しない。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;工業・情報化部令第33号 |
| 露出は、プラットフォームを使うこと自体ではなく量とともに大きくなる:CACの2024年3月の越境規則の下では、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証を免除される——しかし支払いデータはセンシティブ個人情報で、より厳しい基準を伴い、ライブのストアの注文フローは量に速く達する。 | CAC — データ越境移転の促進と規範化に関する規定、2024年3月 |
到達性は配信の問題であって、コンプライアンスの問いではない。2026-08-28に中国本土の内側のプローブ(Alibaba Cloud cn-zhangjiakou)から要求したところ、Commerce Layerは3回の試行すべてで応答し読み込みを完了した——最初のバイトまでの時間の中央値629ms、最大コンテンツ描画3,732ms。到達はできる。ただしプラットフォームがライブのAPIであるため、各カート・チェックアウト・注文の呼び出しは依然としてそれらオフショアのリージョンへのラウンドトリップであり、使ってよいかを決めるのは、コマースデータがどこにあるか、そしてストアフロントがICP備案済みかである。 | 21YunBox — 280サイトの中国配信普査、中国本土の内側から計測 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土へ販売するストアにとって、Commerce Layerをめぐる決め手は「APIがどれだけ速く答えるか」ではなく——「買い物客のデータをどこに置くことが許されるか」、そして「彼らに配信するストアフロントが中国の内側で運用するライセンスを持つか」です。Commerce Layerはヘッドレスのコマースプラットフォームで——顧客、カート、注文、支払い記録を保持し、貴社自身のフロントエンドがそれをネットワーク越しに呼び出します。自社のセキュリティの説明によれば、そのバックエンドは2つの大陸にまたがってAWS上で動き、中国本土の内側にはリージョンを公表していません。APIは本土から到達できます。リスクは、データの国内保存とライセンスです。
中国でのCommerce Layer:ひと目で
| 決め手 | Commerce Layer自身の言葉では |
|---|---|
| どこで動くか | ホスト型でAPIファーストのSaaS。Commerce Layerの言葉では“running AWS cloud services on two continents”で動きます。そのリージョンはオフショアに座り、中国本土には一つもありません。 |
| 何を保持するか | ストアの土台となるデータ——顧客アカウント、配送先・請求先の住所、注文履歴、そしてトークン化しオーケストレートする支払い記録(“full PCI DSS Level 1 provider certification”)。 |
| 一般への配信 | Commerce Layerはヘッドレス——APIのバックエンドです。その上に構築し本土の訪問者に配信する公開ストアフロントこそが、本土のホスティングリソースに紐づくICP備案を要します。APIはそれを供給しません。 |
| 買い物客のデータ | オフショアのAWSリージョンに保持され、中国の買い物客から収集した個人情報は、PIPLが規律する越境移転です——オフショアのリージョンが満たせない、CIIOと大量取扱者への中国国内の保存義務を伴います。 |
| 到達できるか | はい——中国本土の内側から計測したすべての試行で応答し、読み込みを完了しました。ただし各カート、チェックアウト、注文の呼び出しは、それらオフショアのリージョンへのライブのラウンドトリップです。 |
ヘッドレスのAPI、オフショアから配信される
Commerce Layerは到達されるのであって、ブロックされてはいません。21YunBox自身の本土の内側からの計測で、すべての試行で応答し読み込みを完了したので、人が最初に尋ねるグレート・ファイアウォールの問いは、リスクの座る場所ではありません。代わりにアーキテクチャが要点です——Commerce LayerはAPIファーストなので、ストアフロントはライブの呼び出しで仕事をします——商品を一覧する、カートに入れる、注文を価格計算する、支払いを受ける——そしてそれらの呼び出しのそれぞれが、Commerce LayerのオフショアのAWSリージョンへ往復します。自社のセキュリティの説明によれば、プラットフォームは2つの大陸にまたがってAWS上で動き、中国本土の内側にはリージョンを公表していません。オフショアのAPIに到達することは、中国に所在することと同じではなく、ネットワークを調整してもデータもリージョンも動きません。
買い物客のデータは国境を越える
Commerce Layerから中国を配信すると、ストアの土台となる個人情報——顧客アカウント、配送先・請求先の住所、注文履歴、そしてトークン化しオーケストレートする支払い記録——は、それらオフショアのリージョンに保持・処理されます。中国の個人情報保護法(PIPL)の下では、これは越境移転であり、取扱者——Commerce Layerではなく、マーチャントである貴社——は、通知し、個別の同意を取得し、移転メカニズムの一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければなりません。支払いと注文のデータはリスクを高めます——支払い情報は中国法の下でのセンシティブ個人情報だからです——それはより厳しい越境の基準を伴い、ライブのストアは実際の量に速く達します。貴社が重要情報インフラ運営者または大量取扱者なら、中国で収集した個人情報は本土に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——どのオフショアのリージョンも満たせないデータ国内保存義務です。Commerce LayerのPCI・SOC 2・ISO 27001の姿勢は本物のセキュリティ工学です——それは、データが物理的にどこに座るかを問う中国のデータ国内保存とは別のものです。
ICP備案を負うのはAPIではなくストアフロント
Commerce Layerはヘッドレスなので、本土の訪問者に面するピースは、貴社が自ら構築・ホストするストアフロントであり、それこそが国務院令第292号と工業・情報化部令第33号の下でICP備案(ICP备案)が紐づくプロパティです。備案は物理的に本土の内側にあるホスティングリソースに紐づけなければなりません——オフショアから配信されるストアフロントが持たないもので、Commerce LayerのAPIが供給も代替もしないものです。だから「当社のコマースはCommerce Layerで動く」はバックエンドを片づけますが、正面の扉は片づけません——中国の買い物客に開かれた公開ストアは、依然として独自のライセンスを受けた中国国内からの配信を要します。
これは判定ではなくリスクの見取り図です——ICP備案が要るのか、中国国内の保存が要るのか、その両方かは、何を売るか、保持する個人データの量、買い物客が誰かで変わります——構築の前に専門家と詰める価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
Commerce LayerのAPIの上での構築は、そのまま続けます。当社が加えるのは、ヘッドレスでオフショアのプラットフォームが貴社に委ねる部分です——中国に配信するストアフロントのための、既存の設定の前段に置く、法令に沿った中国本土の内側からのICP備案済みの配信。再設計も、二つ目のコードベースも、Commerce Layerからの移行もありません。当社の中国チームが、貴社のICPと越境の義務を法人と注文・顧客の量に照らして整理し、中国国内からの配信と、法が求める場合は中国国内の保存を立ち上げます——その間、Commerce Layerのバックエンドは、すでに動いているその場所にそのまま残ります。
関連する読み物:
よくあるご質問
Commerce Layerは中国の買い物客のデータを中国に保存しますか?
いいえ。自社のセキュリティ文書によればCommerce Layerは「2つの大陸で」AWS上で動き、中国本土のリージョンを公表していません。だから中国の買い物客のアカウント・住所・注文・支払い記録はオフショアに保持・処理され——それがPIPLの下での個人情報の越境移転にする理由です。
Commerce Layerを使えばストアにICP備案が付きますか?
いいえ。Commerce LayerはヘッドレスのコマースAPI——バックエンドです。本土の訪問者に構築・配信する公開ストアフロントこそがICP備案を要するプロパティで、その備案は中国本土の内側のホスティングリソースに紐づけなければなりません。APIはそれを供給も代替もしません——ストアフロントを中国の内側から法令適合で配信することは、別のステップです。
21YunBoxはCommerce Layerのストアを中国で法令適合にする手助けができますか?
はい。当社の中国チームが、取扱データ量と役割に照らして越境とデータ国内保存のリスクを評価し、Commerce Layer上に構築するストアフロントのための法令適合のICP備案済みの中国国内からの配信を立ち上げ——そして法が中国の買い物客のデータを本土に留めることを求める場合は、中国国内の保存も——Commerce LayerのAPIから移行することなく行います。個別のケースを詰めるにはお問い合わせください。
関連テクノロジー



















Commerce Layerに関する記事
- China Implements Stricter Regulations on Internet Comment Services
- Does reCAPTCHA Work in China? Reachability, Google's Servers & PIPL
- China Cross-Border Data Transfer: What the Regulation Actually Says
- Tips for Businesses Looking to Sell Products in China: How to Start and Where to Start
- What is data privacy?
- Baidu Tieba - build brand reputation and improve search engine optimization in China!
- Why has my app been deleted from Chinese app stores, and how can I fix it?
- 15 Tips on How to Make a Website Load Faster
- Baidu vs Google
- Baidu Wangpan Guide
- How To Create A Little Red Book Brand Account And Store?
- How To Sell Products to China via WeChat?
- How to Publish My Mobile App in China: A Comprehensive Guide
- How to register a .cn domain?
- Trademark registration in China