¿Funciona Tidio en China? Datos de chat en vivo, PIPL y accesibilidad
Tidio es una herramienta de chat en vivo diseñada para recoger los nombres, correos electrónicos, direcciones IP y transcripciones de chat de sus visitantes — y su propia política de privacidad trata esos datos en el EEE y en Estados Unidos, sin ninguna región en China continental. Para los visitantes chinos eso es una transferencia transfronteriza según la PIPL, y el widget en tiempo real sigue teniendo que llegar a China desde el extranjero. Una mirada que antepone el cumplimiento a las puertas de los datos y de la accesibilidad.
¿Funciona Tidio en China?
Sí — la burbuja de chat de Tidio suele cargar en China, pero esa es la mitad frágil. Tidio existe para recoger los datos personales de sus visitantes — nombres, correos electrónicos, direcciones IP, transcripciones de chat completas — y su propia política de privacidad almacena y transfiere esos datos en el extranjero, nunca dentro de China continental. Para los visitantes chinos eso es una transferencia transfronteriza que regula la PIPL, y un chat en vivo que depende de un servidor en el extranjero es lo primero que se rompe en una red deficiente.
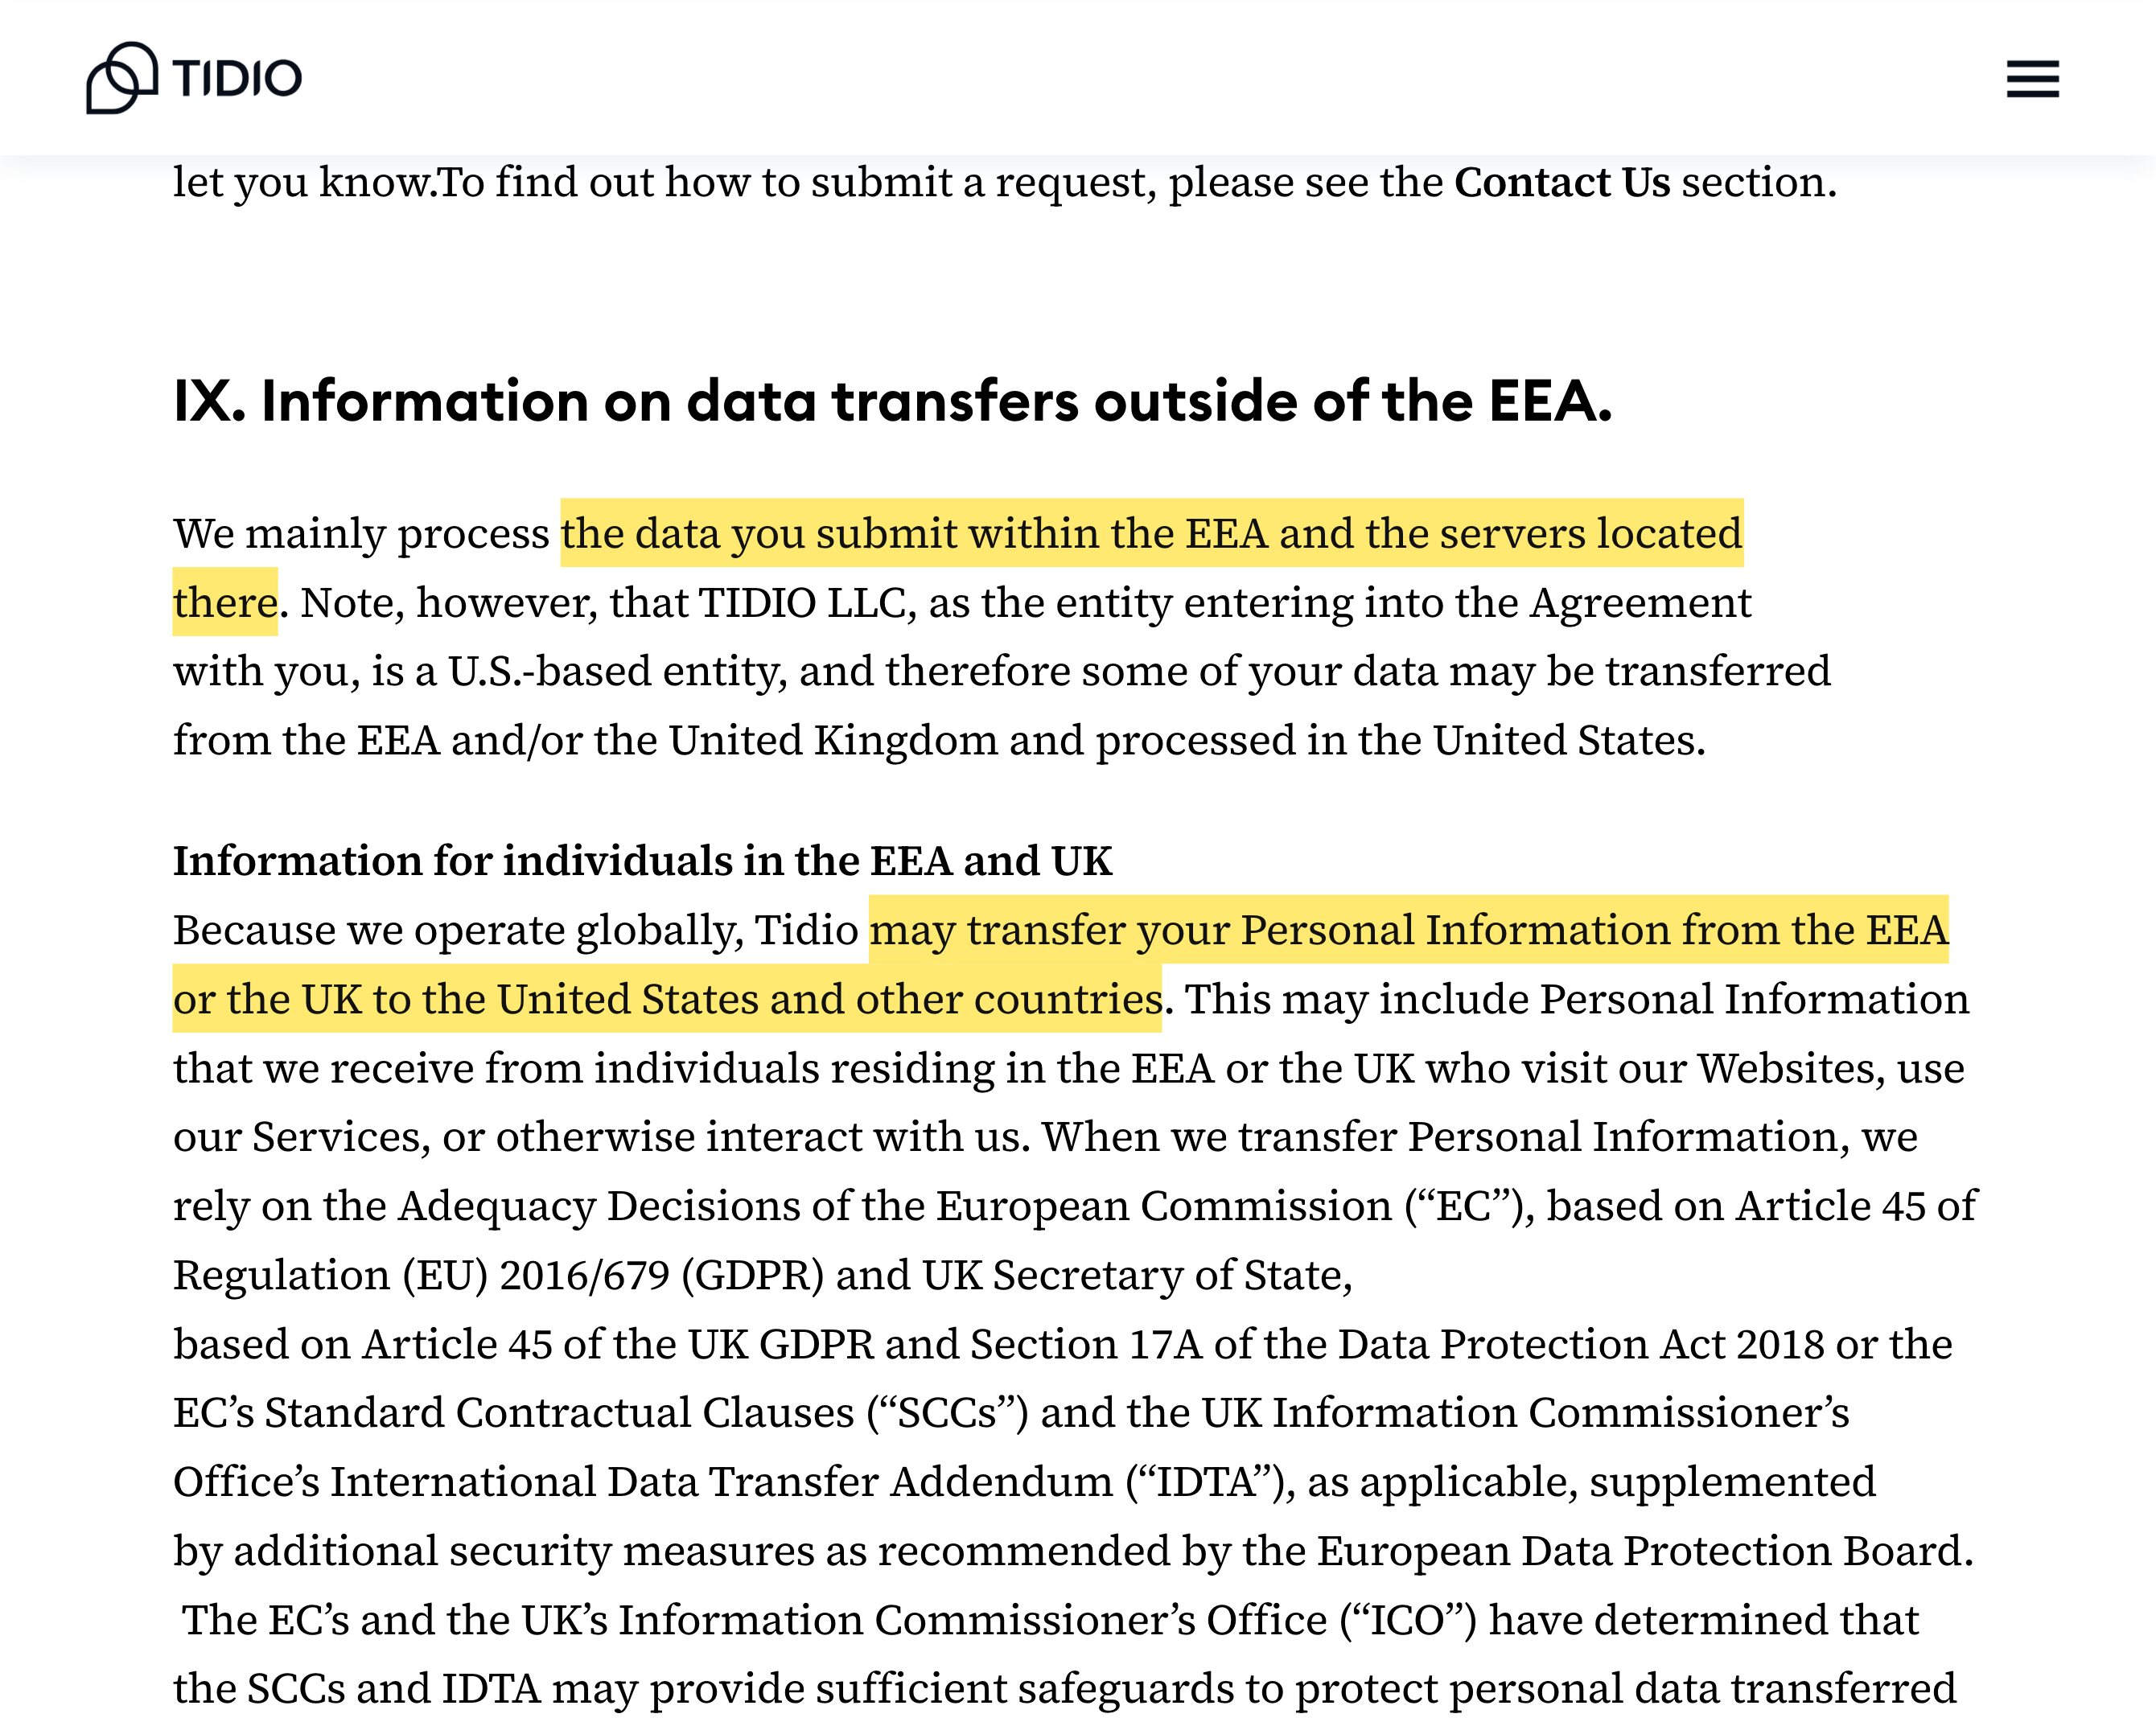
La política de privacidad de Tidio dice: “We mainly process the data you submit within the EEA and the servers located there” (tratamos principalmente los datos que usted envía dentro del EEE y en los servidores allí ubicados), y que “may transfer your Personal Information from the EEA or the UK to the United States and other countries” (puede transferir su información personal desde el EEE o el Reino Unido a Estados Unidos y a otros países) — una entidad con sede en EE. UU., sin ninguna región en China continental. Los datos que recoge son “your name, email address” (su nombre y su dirección de correo electrónico), además de “browser information, IP address, mobile network information and device identifiers” (información del navegador, dirección IP, información de la red móvil e identificadores del dispositivo) y todo lo que sus visitantes escriben en el chat. Recogidos de usuarios chinos y almacenados en el extranjero, eso es una transferencia transfronteriza de información personal que regula la PIPL (notificación, consentimiento separado, un mecanismo de transferencia), en servidores que no pueden registrarse por ICP — mientras el widget en tiempo real sigue teniendo que llegar a China desde el extranjero. La tabla de abajo recoge la propia redacción de Tidio y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — si le corresponde un mecanismo de transferencia, almacenamiento dentro del país o ambos depende de lo que recoja, de cuánto conserve y de quiénes sean sus usuarios. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ! Tidio almacena sus datos de chat en servidores en el extranjero (el EEE y después EE. UU.) — sin región en el continente
- ! Los datos de chat de sus visitantes chinos cruzan la frontera — los regula la PIPL
- ! Nombres, correos electrónicos, direcciones IP y transcripciones de chat — todo es información personal
- ✕ Un widget de chat en vivo cargado desde el extranjero puede atascarse, cortarse o no llegar a conectar en China
- ! Tidio no tiene ICP; ese deber de registro recae sobre su sitio, no sobre el widget
Lo que la documentación oficial de Tidio dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Tidio almacena sus datos de chat en el extranjero, y lo dice en su propia política. La política de privacidad de Tidio afirma: “We mainly process the data you submit within the EEA and the servers located there”, y que “Tidio may transfer your Personal Information from the EEA or the UK to the United States and other countries” (trata principalmente los datos dentro del EEE y puede transferirlos desde el EEE o el Reino Unido a Estados Unidos y a otros países). La entidad contratante, Tidio LLC, “is a U.S.-based entity” (es una entidad con sede en EE. UU.), y ninguna región en China continental aparece en toda la política — su página de seguridad nombra la plataforma solo como “AWS Infrastructure”. | Tidio — Privacy Policy y página Security (tidio.com), consultado el 2026-10-07 |
| Lo que recoge Tidio es información personal, no métricas anónimas. Su política de privacidad enumera “identification data such as your name, email address,” junto con “browser information, IP address, mobile network information and device identifiers,” “usage and log information” sobre la actividad de un visitante y “any other data you may provide using our contact form (chat)” (datos de identificación, información del navegador y del dispositivo, registros de uso y cualquier dato facilitado en el chat). Todo el propósito de una herramienta de chat en vivo es capturar lo que escriben personas concretas — nombres, contactos y conversaciones —, lo que es información personal según la PIPL de China. | Tidio — Privacy Policy (tidio.com), consultado el 2026-10-07; PIPL |
| Recogidos de visitantes chinos y almacenados en el extranjero, esos datos son una transferencia transfronteriza. Como Tidio recoge en China la información personal de sus visitantes y la trata en servidores del EEE y de EE. UU., usted — el responsable del tratamiento — es la parte que la traslada al extranjero. Según la ley china, eso es una transferencia transfronteriza que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43 de la PIPL), y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes los datos deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que un servicio solo en el EEE y en EE. UU. no tiene forma de cumplir. | Tidio — Privacy Policy (tidio.com), consultado el 2026-10-07; PIPL artículos 38–43 y 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| Tidio no le da ninguna base en el continente — así que el ICP recae sobre su sitio, y la conexión en vivo sigue cruzando la frontera. Tidio funciona como un widget integrado sin ninguna región dentro de China continental, de modo que el registro ICP que necesita un sitio público en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) recae sobre su propio sitio, no sobre la aplicación Tidio. Y como el widget y su conexión en tiempo real se cargan desde servidores en el extranjero, desde dentro de China pueden conectar con lentitud, cortarse a mitad de conversación o no llegar a abrirse — la mitad de entrega, donde una herramienta de chat en vivo está más expuesta. | Tidio — página Security (tidio.com) y hecho del alojamiento en el extranjero, consultado el 2026-10-07; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta decisiva sobre Tidio no es si la burbuja de chat se dibuja en la esquina de su sitio — es dónde se permite que vivan las conversaciones que hay detrás y si una conexión en vivo puede siquiera sostenerse. Tidio es una plataforma de chat en vivo y chatbots cuyo único trabajo es recoger datos personales: los nombres, direcciones de correo electrónico, direcciones IP y mensajes que escriben sus visitantes. Su propia política de privacidad responde adónde van esos datos — se tratan en servidores del EEE y se transfieren a Estados Unidos, sin ninguna región dentro de China continental. En un buen día, el widget es accesible; la exposición está en que operarlo para clientes chinos traslada su información personal a través de la frontera hacia jurisdicciones que la ley china trata como extranjeras, y en que una conexión de chat en tiempo real con un servidor en el extranjero es lo primero que falla cuando la red empeora. La accesibilidad es la mitad frágil. Dónde están los datos es la mitad que decide si puede usarlo tal cual.
Tidio en China de un vistazo
| Qué lo decide | En los propios términos de Tidio |
|---|---|
| Dónde viven sus datos | La política de privacidad de Tidio dice: “We mainly process the data you submit within the EEA and the servers located there” (tratamos principalmente los datos que usted envía dentro del EEE y en los servidores allí ubicados), y que “may transfer your Personal Information from the EEA or the UK to the United States and other countries” (puede transferir su información personal desde el EEE o el Reino Unido a Estados Unidos y a otros países). El alojamiento se nombra solo como “AWS Infrastructure”; ninguna región está dentro de China continental. |
| Qué recoge | Por visitante: “identification data such as your name, email address,” (datos de identificación como su nombre y su dirección de correo electrónico) además de “browser information, IP address, mobile network information and device identifiers,” (información del navegador, dirección IP, información de la red móvil e identificadores del dispositivo) y “any other data you may provide using our contact form (chat)” (cualquier otro dato que usted facilite mediante nuestro formulario de contacto, el chat) — información personal, no métricas anónimas. |
| Cruzar la frontera | Operar el chat en vivo para visitantes del continente traslada esa información personal al extranjero — una transferencia transfronteriza que regula la PIPL, con notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). |
| Residencia de datos | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que un servicio solo en el EEE y en EE. UU. no puede cumplir. |
| ICP y accesibilidad | El ICP recae sobre su sitio, no sobre el widget de Tidio; Tidio no está bloqueado, pero una conexión de chat en tiempo real cargada desde el extranjero puede atascarse, cortarse o no llegar a abrirse. La carga es la mitad frágil — el tratamiento legal es la mitad que lo decide. |
Tidio almacena sus conversaciones en el extranjero — y lo dice claramente
Tidio no conserva sus datos de chat en China continental, y es franco sobre dónde los conserva. Su política de privacidad afirma: “We mainly process the data you submit within the EEA and the servers located there” (tratamos principalmente los datos que usted envía dentro del EEE y en los servidores allí ubicados), y que “Tidio may transfer your Personal Information from the EEA or the UK to the United States and other countries” (Tidio puede transferir su información personal desde el EEE o el Reino Unido a Estados Unidos y a otros países). La entidad con la que usted contrata realmente, dice, “is a U.S.-based entity” (es una entidad con sede en EE. UU.), y su página de seguridad nombra el alojamiento de la plataforma solo como “AWS Infrastructure”. Esas son palabras de Tidio, no una inferencia — y ninguna de esas ubicaciones está dentro del continente.
Esa geografía es lo que convierte una integración de chat rutinaria en una cuestión de cumplimiento. El responsable del tratamiento de la información personal de sus visitantes chinos es usted, no Tidio; cuando Tidio trata esa información en servidores del EEE o de EE. UU. por cuenta de usted, usted es la parte que la envía al extranjero. «Nuestro widget de chat ya funciona» no zanja la cuestión, porque llegar a un visitante y conservar legalmente la conversación de ese visitante son dos pruebas distintas, y solo la segunda la decide dónde están los servidores de Tidio.
Los datos del chat son información personal, así que trasladarlos es una transferencia que regula la PIPL
Una herramienta de chat en vivo está hecha exactamente de los datos que protege la ley china. La propia política de privacidad de Tidio enumera lo que recoge: “identification data such as your name, email address,” junto con “browser information, IP address, mobile network information and device identifiers,” “usage and log information” sobre la actividad de un visitante y “any other data you may provide using our contact form (chat)” (datos de identificación como el nombre y el correo electrónico; información del navegador, dirección IP, información de la red móvil e identificadores del dispositivo; información de uso y registros; y cualquier otro dato facilitado mediante el chat). Las transcripciones, los datos de contacto y las señales de comportamiento que captura un chatbot no son telemetría anónima — nombran, contactan y perfilan a personas concretas, lo que es información personal según la Ley de Protección de Información Personal de China.
Como esa información se recoge de usuarios del continente y se trata en el extranjero, la PIPL trata el flujo como una transferencia transfronteriza: el responsable del tratamiento debe notificar, obtener consentimiento separado y superar un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–43). Y si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que un servicio que solo funciona en el EEE y en Estados Unidos no tiene forma de cumplir.
La accesibilidad es crítica para el chat en vivo — y el ICP no es la puerta de Tidio
Tidio no está bloqueado en China, pero el chat en vivo es el peor caso para una entrega desde el extranjero. Un widget estático que se dibuja un poco tarde es una molestia; un chat es una conexión bidireccional en tiempo real con un servidor en el extranjero, y en una ruta transfronteriza inestable puede tardar mucho en abrirse, quedarse en silencio a mitad de conversación o no conectar nunca. Un chat de soporte que no puede mantener la línea es peor que no tener chat — el visitante se queda escribiendo en una caja que no responde. Esa es la mitad de entrega de la cuestión, y no cambia por lo bien que se vea la burbuja cuando sí carga.
Igual de importante es no inventar una puerta que no existe. Tidio funciona como una aplicación integrada dentro de su sitio, no como el sitio en sí, de modo que el registro ICP que exige un sitio público orientado al continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) corresponde a su propio dominio y alojamiento, no al widget de Tidio. Tidio no necesita su propio ICP, y tratarlo como si lo necesitara apuntaría la evaluación al riesgo equivocado. En Tidio, las cuestiones vivas son dos y acotadas: dónde se recogen y almacenan los datos de las conversaciones, y si la conexión en tiempo real puede llegar a China en absoluto.
Esto es un mapa de riesgo, no un veredicto — si le corresponde un mecanismo transfronterizo, almacenamiento dentro del país o ambos depende de lo que recoja, de cuánto conserve y de quiénes sean sus usuarios, y merece la pena resolverlo con un asesor jurídico antes de construir.
Dónde encaja 21YunBox — una capa (overlay) de cumplimiento, no una migración
Tidio se queda en su sitio, exactamente como funciona ahora — la burbuja de chat, los bots y la bandeja de entrada compartida siguen funcionando, y usted no mueve nada. Lo que añadimos es la pieza que una herramienta de chat en el extranjero no puede aportar por sí misma: una entrega conforme y con registro ICP desde dentro del continente, situada por delante de su origen actual, sin reconstrucción y sin una segunda base de código que mantener. Nuestro equipo de China analiza su posición transfronteriza y de residencia de datos según la PIPL — para su entidad, sus volúmenes de datos y sus usuarios — y luego pone en marcha la entrega dentro del país que requiere una presencia legal en el continente, de modo que la conexión en vivo llegue a China desde dentro de China mientras Tidio se queda exactamente donde ya está.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Carga el widget de chat de Tidio en China continental?
Normalmente aparecerá — pero esa es la parte frágil, no la segura. El widget y su conexión en tiempo real se cargan desde los servidores de Tidio en el extranjero (su página de seguridad nombra el alojamiento como “AWS Infrastructure”, sin región en el continente), así que desde dentro de China el chat puede tardar en conectar, cortarse a mitad de conversación o no llegar a abrirse en una ruta transfronteriza inestable. Una herramienta de chat en vivo que no puede mantener una conexión es peor que una página que simplemente se dibuja despacio. E incluso cuando conecta, dónde se almacenan los datos de la conversación es la cuestión aparte que decide si puede usarla tal cual.
¿Es un problema según la ley china operar Tidio para nuestros visitantes chinos?
Trátelo como un riesgo transfronterizo que evaluar con su asesor jurídico, no como un sí o un no. Tidio recoge los nombres, correos electrónicos, direcciones IP y el contenido del chat de sus visitantes y, según su propia política, los trata en servidores del EEE y de EE. UU. — así que usted, como responsable del tratamiento, traslada al extranjero la información personal de usuarios chinos. Eso es una transferencia transfronteriza según la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–43), y también puede aplicarse un deber de localización de datos si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Tidio en sí no necesita su propio ICP — ese registro corresponde a su propio sitio.
¿Puede 21YunBox ayudarnos a operar Tidio de forma conforme en China?
Sí. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos según la PIPL para su entidad, sus volúmenes de datos y sus usuarios, y poner en marcha la entrega con registro ICP y dentro del país que requiere una presencia conforme en el continente — situada por delante de su sitio actual, de modo que Tidio siga funcionando exactamente como hoy. Póngase en contacto para estudiar su caso concreto.