¿Funciona AppDynamics en China? Residencia de datos, PIPL y su telemetría de APM
AppDynamics no opera ningún controller SaaS dentro de China continental — sus controllers están en América, EMEA y APAC (Oregón, São Paulo, Fráncfort, Londres, Bombay, Singapur y Sídney) —, de modo que las trazas, los snapshots y los datos de errores que sus agentes recogen de usuarios chinos se almacenan en un controller en el extranjero, una transferencia transfronteriza de datos personales según la PIPL. Un análisis centrado en el cumplimiento de la puerta de la residencia de datos y de la vía legal dentro del país que mantiene su APM donde ya se ejecuta.
¿Funciona AppDynamics en China?
Sí — AppDynamics carga e ingiere datos desde China continental, pero esa es la mitad fácil. AppDynamics no opera ningún controller SaaS dentro del continente, de modo que cada traza, snapshot, métrica y carga de error que sus agentes capturan en China se envía a un controller de AppDynamics en el extranjero y se almacena allí — una transferencia transfronteriza de datos personales, no un problema de velocidad.
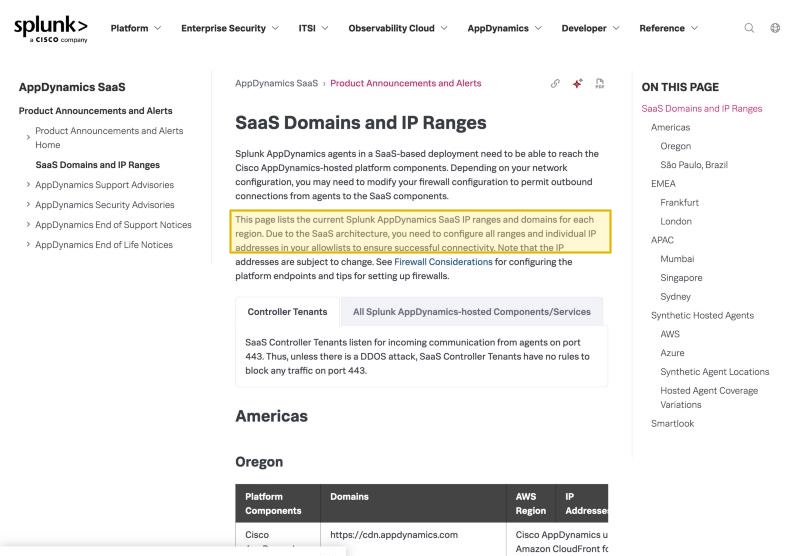
La propia página «SaaS Domains and IP Ranges» de AppDynamics enumera sus controllers SaaS en América (Oregón, São Paulo), EMEA (Fráncfort, Londres) y APAC (Bombay, Singapur, Sídney) — ninguno en China continental (su única entrada vinculada a China, Hong Kong, es una ubicación de agentes sintéticos, no un controller, y una jurisdicción distinta). La telemetría de APM no es anónima: los snapshots y las trazas contienen URL, parámetros, SQL e IP de cliente, y AppDynamics ofrece controles de «Sensitive Data Collection and Security» precisamente porque los datos capturados pueden exponer información sensible. Recogidos de usuarios del continente y enviados a un controller en el extranjero, esos datos personales constituyen una transferencia transfronteriza regulada por la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38 a 43) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, deben almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). La tabla siguiente recoge las propias palabras de AppDynamics y la norma que activa cada línea.
Trate esto como un mapa de riesgo, no como un veredicto — lo que se aplica depende de qué parte de su telemetría es personal, de su papel como responsable del tratamiento y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ✕ Ninguna región de controller SaaS en China continental — su telemetría de APM se almacena en el extranjero
- ! Las trazas, los snapshots y las cargas de error contienen ID de usuario, IP de cliente y datos de las solicitudes
- ! Enviar esa telemetría al extranjero es una transferencia transfronteriza de datos personales según la PIPL
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que el controller en el extranjero no puede cumplir
- ✓ Existe una vía legal — un Controller on-premise autogestionado o una capa dentro del país con registro ICP
Lo que la documentación oficial de AppDynamics dice sobre China
| Hecho | Fuente primaria |
|---|---|
| AppDynamics no opera ningún controller SaaS dentro de China continental. Su propia página «SaaS Domains and IP Ranges» afirma: “This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region,” (esta página enumera los rangos de IP y dominios SaaS actuales de Splunk AppDynamics para cada región) y agrupa esas regiones en América (Oregón, São Paulo), EMEA (Fráncfort, Londres) y APAC (Bombay, Singapur, Sídney). No hay ningún controller en China continental que elegir — la única entrada vinculada a China, Hong Kong, es una ubicación de agentes sintéticos, no una región de controller —, de modo que las trazas, los snapshots, las métricas y los datos de errores que usted captura en China se almacenan en un controller fuera del continente. | Splunk AppDynamics — SaaS Domains and IP Ranges (help.splunk.com), consultado el 2026-10-09 |
| La telemetría que captura AppDynamics son datos personales. Los snapshots de APM y las trazas de transacciones de negocio siguen la solicitud de un usuario y contienen URL, parámetros, SQL y el contexto de las llamadas lentas o con errores, mientras que la monitorización de navegador y de usuario final vincula la actividad a una sesión y a una IP de cliente. La página «Sensitive Data Collection and Security» de AppDynamics dice “This page describes how to prevent sensitive data collection in your application environment” (esta página describe cómo evitar la recogida de datos sensibles en su entorno de aplicaciones) y ofrece controles de enmascaramiento — un reconocimiento del propio proveedor de que la telemetría capturada puede exponer datos sensibles. Recogida de usuarios del continente y enviada a un controller en el extranjero, constituye una transferencia transfronteriza de datos personales según la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38 a 43). | Splunk AppDynamics — Sensitive Data Collection and Security (help.splunk.com), consultado el 2026-10-09; PIPL, artículos 38–43 |
| El nivel SaaS no ofrece ninguna forma de mantener los datos en el continente. Todas las regiones de controller SaaS de AppDynamics están en el extranjero; la única opción dentro del país es un Controller on-premise independiente y autogestionado, cuya “setup allows for local management of the Splunk AppDynamics Controller and its associated components” (configuración permite la gestión local del Controller de Splunk AppDynamics y de sus componentes asociados) — con la residencia, la seguridad y la operación a cargo exclusivamente del cliente. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que los controllers SaaS en el extranjero no pueden cumplir. | Splunk AppDynamics — On-Premises Deployment (help.splunk.com), consultado el 2026-10-09; PIPL, artículo 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) |
| La accesibilidad es la mitad fácil — AppDynamics es un backend, no un sitio alojado. La interfaz del Controller y la ingesta de los agentes suelen funcionar desde dentro de China, de modo que la exposición no está en si AppDynamics se conecta, sino en dónde se almacena la telemetría que recoge. La cuestión del registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) se aplica al sitio web o la aplicación públicos que usted opera en el continente, no a AppDynamics como backend de monitorización — mientras que los deberes transfronterizos y de residencia de datos de la PIPL se aplican a la telemetría que AppDynamics lleva al extranjero. | Documentación de Splunk AppDynamics, consultada el 2026-10-09; Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para un público en China continental, la cuestión sobre AppDynamics rara vez es si carga la interfaz del Controller — normalmente carga. La cuestión es dónde se permite que repose la telemetría que recoge. AppDynamics lo responde en su propia documentación: no opera ningún controller SaaS dentro de China continental. Así, los agentes instrumentados en sus servidores del continente y la monitorización de navegador que se ejecuta en las sesiones de sus visitantes del continente capturan en China trazas de transacciones de negocio, snapshots, métricas y datos de errores, y los envían a un controller de AppDynamics en América, EMEA o APAC. Como la telemetría de APM contiene habitualmente datos personales — direcciones IP de cliente, ID de usuario, el contenido de las solicitudes —, exportarla es una transferencia transfronteriza regulada por la ley china. Que el panel sea accesible es la mitad que corresponde a la entrega; dónde aterriza la telemetría es la exposición.
AppDynamics en China de un vistazo
| Qué lo decide | En los propios términos de AppDynamics |
|---|---|
| Dónde se ejecuta | Controllers SaaS en América (Oregón, São Paulo), EMEA (Fráncfort, Londres) y APAC (Bombay, Singapur, Sídney). Ninguno está en China continental — la única entrada vinculada a China, Hong Kong, es una ubicación de agentes sintéticos, no una región de controller, y además una jurisdicción distinta. |
| Qué contiene la telemetría | Las trazas de transacciones de negocio, los snapshots de transacciones, las cargas de error y las sesiones de monitorización de navegador contienen ID de usuario, IP de cliente, URL y el contenido de las solicitudes. AppDynamics ofrece controles de «Sensitive Data Collection and Security» precisamente porque los datos capturados pueden exponer información sensible. |
| Los datos de sus usuarios en China | Capturados en el continente y enviados a un controller en el extranjero, constituyen una transferencia transfronteriza regulada por la PIPL; los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes tienen un deber de almacenamiento dentro del país que un controller en el extranjero no puede cumplir. |
| Opción de almacenamiento dentro del país | El nivel SaaS no indica ninguna región en el continente. Un Controller on-premise independiente y autogestionado puede ejecutarse dentro de China — pero entonces la residencia, la seguridad y la operación recaen por completo en usted. |
| ¿Es accesible? | En general, sí — la interfaz del Controller y la ingesta de los agentes funcionan desde dentro de China. La exposición está en dónde se almacena la telemetría, no en si llega. |
Ninguna región de controller en el continente: su telemetría sale del país
AppDynamics — una empresa de Cisco, que hoy se presenta en su documentación como Splunk AppDynamics — enumera sus controllers SaaS en su propia página «SaaS Domains and IP Ranges», que lo dice sin rodeos: “This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region.” (Esta página enumera los rangos de IP y dominios SaaS actuales de Splunk AppDynamics para cada región.) Esas regiones se agrupan en América (Oregón, São Paulo), EMEA (Fráncfort, Londres) y APAC (Bombay, Singapur, Sídney). Ninguna de ellas está dentro de China continental, y no hay ningún controller en el continente que seleccionar. Así, los agentes de sus servidores en el continente y la monitorización de navegador en las sesiones de sus usuarios del continente recogen su telemetría en China y la envían al controller en el extranjero en el que esté aprovisionado su tenant (inquilino). Conectarse a AppDynamics nunca fue el obstáculo; el obstáculo es mantener dentro del país los datos que recoge.
La telemetría que captura AppDynamics son datos personales
Los datos de APM no son anónimos por defecto. Las trazas siguen la solicitud de un usuario a través de sus servicios; los snapshots capturan el detalle de transacciones concretas lentas o con errores — las URL, los parámetros, el SQL y el contexto de llamada que hay detrás; las cargas de error contienen el mensaje y la pila de lo que falló; y la monitorización de navegador y de usuario final vincula la actividad a una sesión y a una IP de cliente. La propia AppDynamics trata esto como sensible: su documentación «Sensitive Data Collection and Security» dice “This page describes how to prevent sensitive data collection in your application environment,” (esta página describe cómo evitar la recogida de datos sensibles en su entorno de aplicaciones) y ofrece controles para ocultar los literales de las consultas y enmascarar valores — herramientas que solo hacen falta porque, de entrada, la telemetría capturada puede contener datos personales y sensibles. La IP de cliente de un solo usuario del continente ya es un dato personal y, conforme a la Ley de Protección de Información Personal de China, enviarla a un controller en el extranjero es una transferencia transfronteriza — el responsable del tratamiento (usted, no AppDynamics) debe notificar, obtener un consentimiento separado y superar un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 43).
El enmascaramiento reduce lo que cruza — no cierra la frontera
AppDynamics le da palancas para reducir lo que sale: puede enmascarar valores sensibles, ocultar los literales de las consultas y filtrar lo que recogen los agentes antes de enviarlo. Vale la pena configurarlas. Pero el enmascaramiento cambia qué cruza la frontera, no el hecho de que la telemetría la cruce, y no hace nada por la cuestión de la residencia. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró la norma de localización de datos, que pasó del artículo 37 al 39) — y, con todos los controllers SaaS en el extranjero, no existe en el nivel SaaS ningún almacenamiento dentro del país con el que cumplir ese deber. El registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) es una puerta distinta, que se aplica al sitio o la aplicación públicos que usted opere en el continente, no a AppDynamics como servicio de monitorización de backend.
Trate esto como un mapa de riesgo y no como un dictamen: si le corresponde un mecanismo de transferencia, el almacenamiento dentro del país o ambos depende de qué parte de su telemetría es personal, de su papel como responsable del tratamiento y de quiénes son sus usuarios — conviene resolverlo con su asesoría legal antes de conectar nada.
La vía legal — cartografiar, localizar, entregar
Usted sigue utilizando AppDynamics. Lo que una plataforma de monitorización sin controller en el continente no puede darle es un lugar legal dentro de China para los datos personales que sus agentes y su SDK de navegador capturan allí — y esa es la brecha que 21YunBox cierra, en tres tramos:
- Cartografiar. Nuestro equipo de cumplimiento para China traza la vía legal para su configuración — las obligaciones transfronterizas de la PIPL sobre su telemetría, el deber de residencia si es usted un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, y la base ICP que necesita su presencia pública en el continente — en función de su entidad, sus volúmenes de datos y quiénes son sus usuarios.
- Localizar. Donde la telemetría no puede salir legalmente, la trasladamos a una base legal en China — un Controller on-premise autogestionado que se ejecuta dentro del continente, o un esquema de tratamiento y almacenamiento dentro del país con consentimiento — y sustituimos solo lo que no puede funcionar de forma conforme en el controller SaaS en el extranjero.
- Entregar. Ponemos en marcha una entrega dentro del país con registro ICP mediante el 21YunBox Optimizer, situada por delante del stack que ya utiliza — sin reconstruir, sin una segunda base de código y sin abandonar AppDynamics para la telemetría que puede salir legalmente. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; el Optimizer es entrega legal, con registro ICP, dentro del país.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Tiene AppDynamics un centro de datos o una región en China continental?
No. La propia página «SaaS Domains and IP Ranges» de AppDynamics enumera sus controllers SaaS en América (Oregón, São Paulo), EMEA (Fráncfort, Londres) y APAC (Bombay, Singapur, Sídney). Ninguno se encuentra en China continental — la única entrada vinculada a China, Hong Kong, es una ubicación de agentes sintéticos y no una región de controller, y además una jurisdicción distinta. Por tanto, las trazas, los snapshots, las métricas y los datos de errores que usted captura de usuarios y servidores chinos se almacenan en un controller de AppDynamics en el extranjero.
¿Es un problema que nuestra telemetría de AppDynamics salga de China?
Trátelo como un riesgo que debe evaluar con su asesoría legal, no como un sí o un no rotundos. Los agentes de AppDynamics y la monitorización de navegador capturan datos personales en China — direcciones IP de cliente, ID de usuario y las URL, los parámetros y el detalle de las solicitudes que acaban en trazas y snapshots — y los envían a un controller en el extranjero. Según la PIPL, eso es una transferencia transfronteriza que requiere notificación, consentimiento separado y un mecanismo de transferencia y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos deben almacenarse en el continente. Los controles de enmascaramiento y de datos sensibles de AppDynamics pueden reducir lo que se captura, pero el enmascaramiento acota la exposición; no elimina el cruce de la frontera.
¿Puede 21YunBox ayudarnos a que nuestra configuración de AppDynamics sea conforme en China?
Sí. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos según la PIPL en función de su entidad, sus volúmenes de datos y sus usuarios; después, localizar lo que no puede salir legalmente — en un Controller autogestionado dentro del país o en un esquema de almacenamiento dentro del país con consentimiento — y poner en marcha una entrega dentro del país, con registro ICP, por delante del stack que ya utiliza. Usted conserva AppDynamics para la telemetría que puede salir legalmente del continente. Póngase en contacto para analizar su caso concreto.
































