AppDynamics fonctionne-t-il en Chine ? Résidence des données, PIPL et votre télémétrie APM
AppDynamics n'exploite aucun controller SaaS en Chine continentale — ses controllers se trouvent dans les Amériques, l'EMEA et l'APAC (Oregon, São Paulo, Francfort, Londres, Mumbai, Singapour et Sydney) — de sorte que les traces, snapshots et données d'erreur que ses agents collectent auprès des utilisateurs chinois sont stockés sur un controller à l'étranger, un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur la porte de la résidence des données et la voie légale sur le territoire qui laisse votre APM là où il s'exécute déjà.
AppDynamics fonctionne-t-il en Chine ?
Oui — AppDynamics se charge et ingère depuis la Chine continentale, mais c'est la moitié facile. AppDynamics n'exploite aucun controller SaaS à l'intérieur du continent, de sorte que chaque trace, snapshot, métrique et charge utile d'erreur que vos agents capturent en Chine est expédié vers et stocké sur un controller AppDynamics à l'étranger — un transfert transfrontalier d'informations personnelles, non un problème de vitesse.
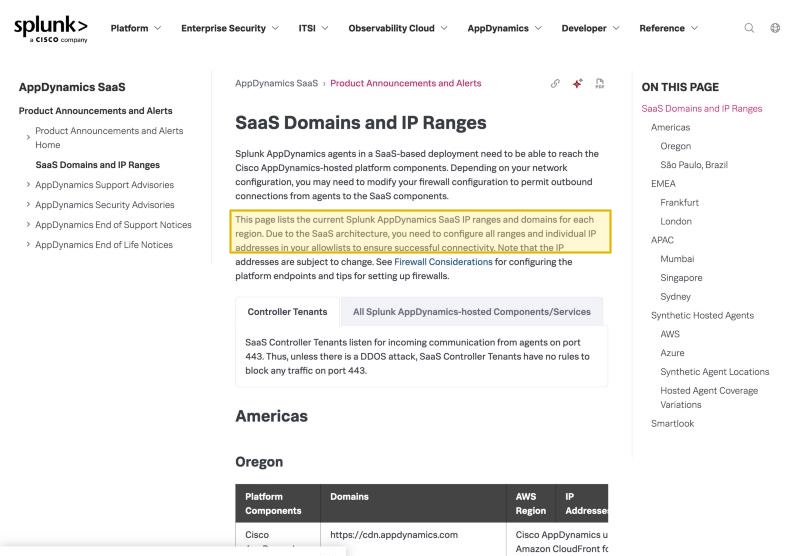
La propre page "SaaS Domains and IP Ranges" d'AppDynamics énumère ses controllers SaaS sous Amériques (Oregon, São Paulo), EMEA (Francfort, Londres) et APAC (Mumbai, Singapour, Sydney) — aucun en Chine continentale (sa seule entrée liée à la Chine, Hong Kong, est un emplacement d'agent synthétique, non un controller, et une juridiction distincte). La télémétrie APM n'est pas anonyme : les snapshots et traces transportent des URL, paramètres, SQL et IP client, et AppDynamics livre des contrôles "Sensitive Data Collection and Security" précisément parce que les données capturées peuvent exposer des informations sensibles. Recueillie auprès d'utilisateurs du continent et envoyée à un controller à l'étranger, cette information personnelle est un transfert transfrontalier que la PIPL régit (information, consentement distinct et un mécanisme de transfert, articles 38 à 43), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume elle doit être stockée en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Le tableau ci-dessous reprend les propres termes d'AppDynamics et la règle que déclenche chaque ligne.
Traitez cela comme une image des risques, pas un verdict — ce qui s'applique dépend de la part de votre télémétrie qui est personnelle, de votre rôle de responsable de traitement et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✕ Aucune région de controller SaaS en Chine continentale — votre télémétrie APM est stockée à l'étranger
- ! Les traces, snapshots et charges utiles d'erreur transportent identifiants d'utilisateur, IP client et données de requête
- ! Envoyer cette télémétrie à l'étranger est un transfert transfrontalier d'informations personnelles au titre de la PIPL
- ! Un opérateur d'infrastructure d'information critique ou un responsable à grand volume est soumis à une obligation de stockage sur le territoire que le controller à l'étranger ne peut satisfaire
- ✓ Une voie légale existe — un Controller sur site auto-géré, ou une couche déclarée (ICP) et sur le territoire
Ce que la documentation officielle de AppDynamics dit de la Chine
| Fait | Source primaire |
|---|---|
| AppDynamics n'exploite aucun controller SaaS en Chine continentale. Sa propre page "SaaS Domains and IP Ranges" indique "This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region," et regroupe ces régions sous Amériques (Oregon, São Paulo), EMEA (Francfort, Londres) et APAC (Mumbai, Singapour, Sydney). Il n'y a aucun controller sur le continent à choisir — la seule entrée liée à la Chine, Hong Kong, est un emplacement d'agent synthétique, non une région de controller — de sorte que les traces, snapshots, métriques et données d'erreur que vous capturez en Chine sont stockés sur un controller hors du continent. | Splunk AppDynamics — SaaS Domains and IP Ranges (help.splunk.com), consulté le 2026-10-09 |
| La télémétrie qu'AppDynamics capture est une information personnelle. Les snapshots APM et les traces de transactions métier suivent la requête d'un utilisateur et transportent des URL, paramètres, SQL et le contexte derrière les appels lents ou en erreur, tandis que le monitoring navigateur et utilisateur final rattache l'activité à une session et à une IP client. La page "Sensitive Data Collection and Security" d'AppDynamics indique "This page describes how to prevent sensitive data collection in your application environment" et fournit des contrôles de masquage — une reconnaissance par le fournisseur que la télémétrie capturée peut exposer des données sensibles. Recueillie auprès d'utilisateurs du continent et envoyée à un controller à l'étranger, c'est un transfert transfrontalier d'informations personnelles au titre de la PIPL — information, consentement distinct et un mécanisme de transfert (articles 38 à 43). | Splunk AppDynamics — Sensitive Data Collection and Security (help.splunk.com), consulté le 2026-10-09 ; PIPL articles 38 à 43 |
| Le niveau SaaS n'offre aucun moyen de garder les données sur le continent. Chaque région de controller SaaS d'AppDynamics est à l'étranger ; la seule option sur le territoire est un Controller sur site distinct et auto-géré, dont le "setup allows for local management of the Splunk AppDynamics Controller and its associated components" — avec la résidence, la sécurité et l'exploitation alors entièrement à la charge du client. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation de résidence que les controllers SaaS à l'étranger ne peuvent satisfaire. | Splunk AppDynamics — On-Premises Deployment (help.splunk.com), consulté le 2026-10-09 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'accessibilité est la moitié facile — AppDynamics est un backend, non un site hébergé. L'interface du Controller et l'ingestion des agents se chargent généralement depuis l'intérieur de la Chine, de sorte que l'exposition n'est pas de savoir si AppDynamics se connecte mais où la télémétrie qu'il collecte est stockée. La question de la déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) se rattache au site ou à l'application public du continent que vous exploitez, non à AppDynamics en tant que backend de monitoring — tandis que les obligations transfrontalières et de résidence des données de la PIPL se rattachent à la télémétrie qu'AppDynamics transporte à l'étranger. | Documentation Splunk AppDynamics, consulté le 2026-10-09 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour un public en Chine continentale, la question à propos d’AppDynamics est rarement de savoir si l’interface du Controller se charge — c’est généralement le cas. La question est de savoir où la télémétrie qu’il recueille a le droit de venir reposer. AppDynamics y répond dans sa propre documentation : il n’exploite aucun controller SaaS en Chine continentale. Ainsi, les agents instrumentés sur vos serveurs du continent, et le monitoring navigateur qui s’exécute dans les sessions de vos visiteurs du continent, capturent des traces de transactions métier, des snapshots, des métriques et des données d’erreur en Chine et les envoient à un controller AppDynamics dans les Amériques, l’EMEA ou l’APAC. Parce que la télémétrie APM transporte couramment des informations personnelles — adresses IP client, identifiants d’utilisateur, le contenu des requêtes — l’exporter est un transfert transfrontalier que le droit chinois régit. L’accessibilité du tableau de bord est la moitié diffusion ; l’endroit où atterrit la télémétrie est l’exposition.
AppDynamics en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'AppDynamics |
|---|---|
| Où il s'exécute | Des controllers SaaS dans les Amériques (Oregon, São Paulo), l'EMEA (Francfort, Londres) et l'APAC (Mumbai, Singapour, Sydney). Aucun n'est en Chine continentale — la seule entrée liée à la Chine, Hong Kong, est un emplacement d'agent synthétique, non une région de controller, et une juridiction distincte de surcroît. |
| Ce que contient la télémétrie | Les traces de transactions métier, snapshots de transactions, charges utiles d'erreur et sessions de monitoring navigateur transportent des identifiants d'utilisateur, des IP client, des URL et le contenu des requêtes. AppDynamics livre des contrôles « Sensitive Data Collection and Security » précisément parce que les données capturées peuvent exposer des informations sensibles. |
| Les données de vos utilisateurs en Chine | Capturées sur le continent et envoyées à un controller à l'étranger, elles sont un transfert transfrontalier que la PIPL régit ; les opérateurs d'infrastructure d'information critique et les responsables de traitement à grand volume sont soumis à une obligation de stockage sur le territoire qu'un controller à l'étranger ne peut satisfaire. |
| Option de stockage sur le territoire | Le niveau SaaS ne nomme aucune région sur le continent. Un Controller sur site distinct et auto-géré peut s'exécuter à l'intérieur de la Chine — mais la résidence, la sécurité et l'exploitation deviennent alors entièrement les vôtres à porter. |
| Est-ce accessible ? | Généralement oui — l'interface du Controller et l'ingestion des agents se chargent depuis l'intérieur de la Chine. L'exposition est l'endroit où la télémétrie est stockée, non de savoir si elle arrive. |
Aucune région de controller sur le continent, votre télémétrie quitte donc le pays
AppDynamics — une société de Cisco, désormais présentée dans sa documentation comme Splunk AppDynamics — énumère ses controllers SaaS dans sa propre page « SaaS Domains and IP Ranges », qui indique clairement : “This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region.” Ces régions sont regroupées sous Amériques (Oregon, São Paulo), EMEA (Francfort, Londres) et APAC (Mumbai, Singapour, Sydney). Aucune d’elles n’est en Chine continentale, et il n’y a aucun controller sur le continent à sélectionner. Ainsi, les agents sur vos serveurs du continent, et le monitoring navigateur dans les sessions de vos utilisateurs du continent, recueillent leur télémétrie en Chine et l’expédient vers le controller à l’étranger où votre tenant est provisionné. Se connecter à AppDynamics n’a jamais été l’obstacle ; garder les données qu’il collecte à l’intérieur du pays l’est.
La télémétrie qu’AppDynamics capture est une information personnelle
Les données APM ne sont pas anonymes par défaut. Les traces suivent la requête d’un utilisateur à travers vos services ; les snapshots capturent le détail de transactions individuelles lentes ou en erreur — les URL, paramètres, SQL et contexte d’appel derrière elles ; les charges utiles d’erreur transportent le message et la pile de ce qui a échoué ; et le monitoring navigateur et utilisateur final rattache l’activité à une session et à une IP client. AppDynamics lui-même traite cela comme sensible : sa documentation « Sensitive Data Collection and Security » indique “This page describes how to prevent sensitive data collection in your application environment,” et fournit des contrôles pour masquer les littéraux de requête et masquer les valeurs — des outils dont vous n’avez besoin que parce que la télémétrie capturée peut transporter des données personnelles et sensibles en premier lieu. L’IP client d’un seul utilisateur du continent est déjà une information personnelle, et au titre de la loi chinoise sur la protection des informations personnelles, l’envoyer à un controller à l’étranger est un transfert transfrontalier — le responsable de traitement (vous, non AppDynamics) doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43).
Le masquage réduit ce qui franchit — il ne ferme pas la frontière
AppDynamics vous donne des leviers pour réduire ce qui part : vous pouvez masquer les valeurs sensibles, masquer les littéraux de requête et filtrer ce que les agents collectent avant envoi. Cela mérite d’être configuré. Mais le masquage change ce qui franchit la frontière, non le fait que la télémétrie la franchit, et il ne fait rien pour la question de la résidence. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37) — l’amendement 2025 de la CSL, en vigueur le 2026-01-01, a renuméroté la règle de localisation des données de 37 à 39) — et avec chaque controller SaaS à l’étranger, il n’y a aucun stockage sur le territoire au niveau SaaS pour satisfaire cette obligation. La déclaration ICP (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT) est une porte distincte qui se rattache au site ou à l’application public du continent que vous exploitez, non à AppDynamics en tant que service de monitoring backend.
Traitez cela comme une image des risques plutôt qu’un jugement : devoir un mécanisme de transfert, un stockage sur le territoire, ou les deux, dépend de la part de votre télémétrie qui est personnelle, de votre rôle de responsable de traitement et de qui sont vos utilisateurs — à régler avec un conseil avant de câbler quoi que ce soit.
La voie légale — cartographier, localiser, diffuser
Vous continuez à exploiter AppDynamics. Ce qu’une plateforme de monitoring sans controller sur le continent ne peut vous remettre, c’est un endroit légal à l’intérieur de la Chine pour les données personnelles que ses agents et son SDK navigateur y capturent — et c’est l’écart que 21YunBox comble, sur trois volets :
- Cartographier. Notre équipe conformité Chine trace la voie légale pour votre configuration — les obligations transfrontalières PIPL sur votre télémétrie, l’obligation de résidence si vous êtes opérateur d’infrastructure d’information critique ou responsable à grand volume, et l’assise ICP dont votre présence publique du continent a besoin — au regard de votre entité, de vos volumes de données et de qui sont vos utilisateurs.
- Localiser. Là où la télémétrie ne peut légalement partir, nous la plaçons sur une assise conforme au droit chinois — un Controller sur site auto-géré exécuté à l’intérieur du continent, ou un schéma de traitement et de stockage consenti sur le territoire — en ne remplaçant que ce qui ne peut s’exécuter en conformité sur le controller SaaS à l’étranger.
- Diffuser. Nous mettons en place une diffusion déclarée (ICP) et sur le territoire avec le 21YunBox Optimizer, placée devant le stack que vous exploitez déjà — sans reconstruction, sans second code, et sans basculer hors d’AppDynamics pour la télémétrie qui peut légalement partir. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; l’Optimizer est une diffusion légale, déclarée (ICP) et sur le territoire.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
Questions fréquentes
AppDynamics a-t-il un centre de données ou une région en Chine continentale ?
Non. La propre page "SaaS Domains and IP Ranges" d'AppDynamics énumère ses controllers SaaS sous Amériques (Oregon, São Paulo), EMEA (Francfort, Londres) et APAC (Mumbai, Singapour, Sydney). Aucun ne se trouve en Chine continentale — la seule entrée liée à la Chine, Hong Kong, est un emplacement d'agent synthétique plutôt qu'une région de controller, et une juridiction distincte de surcroît. Ainsi, les traces, snapshots, métriques et données d'erreur que vous capturez auprès d'utilisateurs et de serveurs chinois sont stockés sur un controller AppDynamics à l'étranger.
Est-ce un problème que notre télémétrie AppDynamics quitte la Chine ?
Traitez-le comme un risque à évaluer avec un conseil, non un oui ou non tranché. Les agents AppDynamics et le monitoring navigateur capturent des informations personnelles en Chine — adresses IP client, identifiants d'utilisateur, et les URL, paramètres et détails de requête qui atterrissent dans les traces et snapshots — et les envoient à un controller à l'étranger. Au titre de la PIPL, c'est un transfert transfrontalier exigeant une information, un consentement distinct et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume les données doivent être stockées sur le continent. Les contrôles de masquage et de données sensibles d'AppDynamics peuvent réduire ce qui est capturé, mais le masquage réduit l'exposition plutôt que de supprimer la traversée de la frontière.
21YunBox peut-il aider à rendre notre configuration AppDynamics conforme en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition transfrontalière et de résidence des données au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs, puis localiser ce qui ne peut légalement partir — sur un Controller sur le territoire auto-géré ou un schéma de stockage consenti sur le territoire — et mettre en place une diffusion déclarée (ICP) et sur le territoire devant le stack que vous exploitez déjà. Vous gardez AppDynamics pour la télémétrie qui peut légalement quitter le continent. Prenez contact pour traiter votre cas précis.
































