Funktioniert AppDynamics in China? Datenresidenz, PIPL und Ihre APM-Telemetrie
AppDynamics betreibt keinen SaaS-Controller innerhalb Festlandchinas — seine Controller sitzen in Amerika, EMEA und APAC (Oregon, São Paulo, Frankfurt, London, Mumbai, Singapur und Sydney) —, sodass die Traces, Snapshots und Fehlerdaten, die seine Agents von chinesischen Nutzern sammeln, auf einem Offshore-Controller gespeichert werden: ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL. Ein Blick zuerst auf die Compliance: die Datenresidenz-Tür und der rechtmäßige inländische Weg, der Ihr APM dort hält, wo es bereits läuft.
Funktioniert AppDynamics in China?
Ja — AppDynamics lädt und nimmt aus Festlandchina auf, aber das ist die leichte Hälfte. AppDynamics betreibt keinen SaaS-Controller innerhalb des Festlands, sodass jeder Trace, Snapshot, jede Metrik und jedes Fehler-Payload, das Ihre Agents in China erfassen, an einen AppDynamics-Controller offshore verschifft und dort gespeichert wird — ein grenzüberschreitender Transfer personenbezogener Daten, kein Geschwindigkeitsproblem.
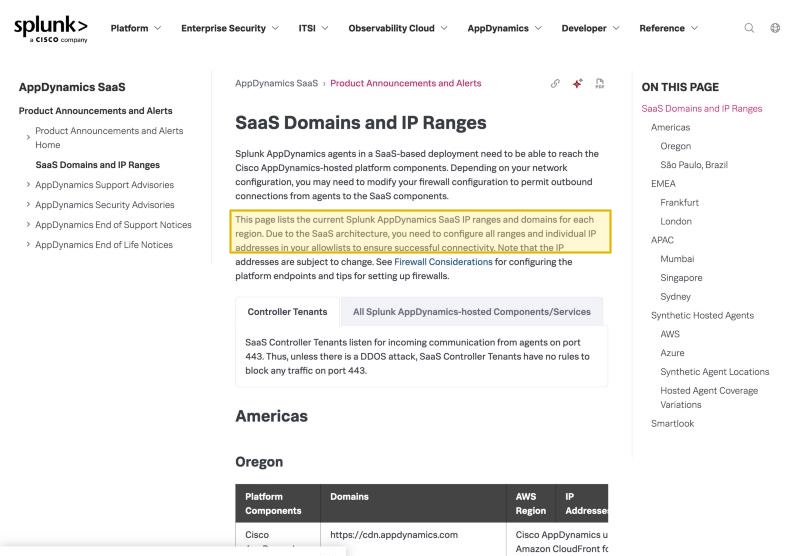
AppDynamics' eigene Seite „SaaS Domains and IP Ranges“ listet seine SaaS-Controller unter Amerika (Oregon, São Paulo), EMEA (Frankfurt, London) und APAC (Mumbai, Singapur, Sydney) — keiner in Festlandchina (sein einziger China-verknüpfter Eintrag, Hongkong, ist ein Synthetic-Agent-Standort, kein Controller, und eine eigene Jurisdiktion). APM-Telemetrie ist nicht anonym: Snapshots und Traces tragen URLs, Parameter, SQL und Client-IPs, und AppDynamics liefert Steuerungen für „Sensitive Data Collection and Security“ gerade deshalb, weil erfasste Daten sensible Informationen offenlegen können. Von Festland-Nutzern gesammelt und an einen Offshore-Controller gesendet, sind diese personenbezogenen Daten ein grenzüberschreitender Transfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–43), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen sie in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Die Tabelle unten ist AppDynamics' eigener Wortlaut und die Regel, die jede Zeile auslöst.
Behandeln Sie dies als Risikokarte, nicht als Urteil — was gilt, hängt davon ab, wie viel Ihrer Telemetrie personenbezogen ist, von Ihrer Rolle als Verarbeiter und davon, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-SaaS-Controller-Region — Ihre APM-Telemetrie wird offshore gespeichert
- ! Traces, Snapshots und Fehler-Payloads tragen Nutzer-IDs, Client-IPs und Request-Daten
- ! Diese Telemetrie ins Ausland zu senden, ist ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL
- ! Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine Inland-Speicherpflicht, die der Offshore-Controller nicht erfüllen kann
- ✓ Ein rechtmäßiger Weg existiert — ein selbst verwalteter On-Premises-Controller oder eine ICP-gemeldete inländische Overlay
Was die offizielle AppDynamics-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| AppDynamics betreibt keinen SaaS-Controller innerhalb Festlandchinas. Seine eigene Seite „SaaS Domains and IP Ranges“ gibt an: „This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region“, und gruppiert diese Regionen unter Amerika (Oregon, São Paulo), EMEA (Frankfurt, London) und APAC (Mumbai, Singapur, Sydney). Es gibt keinen Festlandchina-Controller zur Auswahl — der einzige China-verknüpfte Eintrag, Hongkong, ist ein Synthetic-Agent-Standort, keine Controller-Region —, sodass die Traces, Snapshots, Metriken und Fehlerdaten, die Sie in China erfassen, auf einem Controller außerhalb des Festlands gespeichert werden. | Splunk AppDynamics — SaaS Domains and IP Ranges (help.splunk.com), abgerufen 2026-10-09 |
| Die Telemetrie, die AppDynamics erfasst, sind personenbezogene Daten. APM-Snapshots und Business-Transaction-Traces folgen dem Request eines Nutzers und tragen URLs, Parameter, SQL und den Kontext hinter langsamen oder fehlerhaften Aufrufen, während Browser- und End-User-Monitoring Aktivität an eine Sitzung und eine Client-IP binden. AppDynamics' Seite „Sensitive Data Collection and Security“ sagt „This page describes how to prevent sensitive data collection in your application environment“ und stellt Maskierungssteuerungen bereit — ein Eingeständnis des Anbieters, dass erfasste Telemetrie sensible Daten offenlegen kann. Von Festland-Nutzern erhoben und an einen Offshore-Controller gesendet, ist das ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–43). | Splunk AppDynamics — Sensitive Data Collection and Security (help.splunk.com), abgerufen 2026-10-09; PIPL Art. 38–43 |
| Die SaaS-Stufe bietet keinen Weg, die Daten im Festland zu halten. Jede AppDynamics-SaaS-Controller-Region ist offshore; die einzige inländische Option ist ein separater, selbst verwalteter On-Premises-Controller, dessen „setup allows for local management of the Splunk AppDynamics Controller and its associated components“ — wobei Residenz, Sicherheit und Betrieb dann vollständig beim Kunden liegen. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenzpflicht, die die Offshore-SaaS-Controller nicht erfüllen können. | Splunk AppDynamics — On-Premises Deployment (help.splunk.com), abgerufen 2026-10-09; PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Erreichbarkeit ist die leichte Hälfte — AppDynamics ist ein Backend, keine gehostete Website. Die Controller-Oberfläche und die Agent-Ingestion laden im Allgemeinen aus China, sodass die Exponierung nicht ist, ob AppDynamics verbindet, sondern wo die Telemetrie, die es sammelt, gespeichert wird. Die ICP-Beian-Frage (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) hängt an der öffentlichen Festland-Website oder -App, die Sie betreiben, nicht an AppDynamics als Monitoring-Backend — während die PIPL-Grenzübertritts- und Datenresidenz-Pflichten an der Telemetrie hängen, die AppDynamics ins Ausland trägt. | Splunk-AppDynamics-Dokumentation, abgerufen 2026-10-09; Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina ist die Frage zu AppDynamics selten, ob die Controller-Oberfläche lädt — das tut sie meist. Die Frage ist, wo die Telemetrie, die es sammelt, zur Ruhe kommen darf. AppDynamics beantwortet das in seiner eigenen Dokumentation: Es betreibt keinen SaaS-Controller innerhalb Festlandchinas. Die Agents, die auf Ihren Festland-Servern instrumentiert sind, und das Browser-Monitoring, das in den Sitzungen Ihrer Festland-Besucher läuft, erfassen also Business-Transaction-Traces, Snapshots, Metriken und Fehlerdaten in China und senden sie an einen AppDynamics-Controller in Amerika, EMEA oder APAC. Weil APM-Telemetrie routinemäßig personenbezogene Daten trägt — Client-IP-Adressen, Nutzer-IDs, die Inhalte von Requests —, ist ihr Export ein grenzüberschreitender Transfer, den Chinas Recht regelt. Dass das Dashboard erreichbar ist, ist die Auslieferungshälfte; wo die Telemetrie landet, ist die Exponierung.
AppDynamics in China auf einen Blick
| Worüber es entscheidet | In AppDynamics' eigenen Worten |
|---|---|
| Wo es läuft | SaaS-Controller in Amerika (Oregon, São Paulo), EMEA (Frankfurt, London) und APAC (Mumbai, Singapur, Sydney). Keiner liegt in Festlandchina — der einzige China-verknüpfte Eintrag, Hongkong, ist ein Synthetic-Agent-Standort, keine Controller-Region, und obendrein eine eigene Jurisdiktion. |
| Was die Telemetrie enthält | Business-Transaction-Traces, Transaction-Snapshots, Fehler-Payloads und Browser-Monitoring-Sitzungen tragen Nutzer-IDs, Client-IPs, URLs und Request-Inhalte. AppDynamics liefert Steuerungen für „Sensitive Data Collection and Security“ gerade deshalb, weil erfasste Daten sensible Informationen offenlegen können. |
| Die Daten Ihrer China-Nutzer | Im Festland erfasst und an einen Offshore-Controller gesendet, sind sie ein grenzüberschreitender Transfer, den PIPL regelt; Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen schulden eine Inland-Speicherpflicht, die ein Offshore-Controller nicht erfüllen kann. |
| Inland-Speicherungs-Option | Die SaaS-Stufe nennt keine Festland-Region. Ein separater, selbst verwalteter On-Premises-Controller kann innerhalb Chinas laufen — aber dann werden Residenz, Sicherheit und Betrieb vollständig zu Ihrer Last. |
| Ist es erreichbar? | Im Allgemeinen ja — die Controller-Oberfläche und die Agent-Ingestion laden aus China. Die Exponierung ist, wo die Telemetrie gespeichert wird, nicht ob sie ankommt. |
Keine Festland-Controller-Region, also verlässt Ihre Telemetrie das Land
AppDynamics — ein Cisco-Unternehmen, in seiner Dokumentation nun als Splunk AppDynamics präsentiert — listet seine SaaS-Controller auf seiner eigenen Seite „SaaS Domains and IP Ranges“, die unverblümt angibt: „This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region.“ Diese Regionen sind unter Amerika (Oregon, São Paulo), EMEA (Frankfurt, London) und APAC (Mumbai, Singapur, Sydney) gruppiert. Keine davon liegt innerhalb Festlandchinas, und es gibt keinen Festland-Controller zur Auswahl. Die Agents auf Ihren Festland-Servern und das Browser-Monitoring in den Sitzungen Ihrer Festland-Nutzer sammeln ihre Telemetrie also in China und verschiffen sie an welchen Offshore-Controller auch immer Ihr Tenant bereitgestellt ist. Sich mit AppDynamics zu verbinden, war nie das Hindernis; die Daten, die es sammelt, im Land zu halten, ist es.
Die Telemetrie, die AppDynamics erfasst, sind personenbezogene Daten
APM-Daten sind nicht standardmäßig anonym. Traces folgen dem Request eines Nutzers über Ihre Dienste hinweg; Snapshots erfassen das Detail einzelner langsamer oder fehlerhafter Transaktionen — die URLs, Parameter, SQL und den Aufrufkontext dahinter; Fehler-Payloads tragen die Meldung und den Stack dessen, was fehlschlug; und Browser- und End-User-Monitoring binden Aktivität an eine Sitzung und eine Client-IP. AppDynamics selbst behandelt dies als sensibel: Seine Dokumentation „Sensitive Data Collection and Security“ sagt „This page describes how to prevent sensitive data collection in your application environment“ und stellt Steuerungen bereit, um Query-Literale zu verbergen und Werte zu maskieren — Werkzeuge, die Sie nur brauchen, weil die erfasste Telemetrie überhaupt personenbezogene und sensible Daten tragen kann. Die Client-IP eines einzelnen Festland-Nutzers ist bereits personenbezogene Daten, und nach Chinas Gesetz zum Schutz personenbezogener Daten ist ihr Senden an einen Offshore-Controller ein grenzüberschreitender Transfer — der Verarbeiter (Sie, nicht AppDynamics) muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–43).
Maskieren grenzt ein, was überschreitet — es schließt die Grenze nicht
AppDynamics gibt Ihnen Hebel, um zu verringern, was geht: Sie können sensible Werte maskieren, Query-Literale verbergen und filtern, was Agents sammeln, bevor es gesendet wird. Die sind es wert, konfiguriert zu werden. Aber Maskieren ändert, was die Grenze überschreitet, nicht die Tatsache, dass die Telemetrie sie überschreitet, und für die Residenzfrage tut es nichts. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die 2025er CSL-Novelle, in Kraft seit 2026-01-01, nummerierte die Datenlokalisierungsregel von Art. 37 auf Art. 39 um) — und da jeder SaaS-Controller offshore ist, gibt es auf der SaaS-Stufe keinen Inland-Speicher, um diese Pflicht zu erfüllen. Die ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) ist eine separate Tür, die an welche öffentliche Festland-Website oder -App auch immer Sie betreiben hängt, nicht an AppDynamics als Backend-Monitoring-Dienst.
Behandeln Sie dies als Risikokarte statt als Urteil: Ob Sie einen Transfermechanismus, Inland-Speicherung oder beides schulden, hängt davon ab, wie viel Ihrer Telemetrie personenbezogen ist, von Ihrer Rolle als Verarbeiter und davon, wer Ihre Nutzer sind — es lohnt, dies mit Rechtsbeistand zu klären, bevor Sie irgendetwas verdrahten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie betreiben AppDynamics weiter. Was eine Monitoring-Plattform ohne Festland-Controller Ihnen nicht reichen kann, ist ein rechtmäßiger Ort innerhalb Chinas für die personenbezogenen Daten, die seine Agents und sein Browser-SDK dort erfassen — und das ist die Lücke, die 21YunBox schließt, über drei Etappen:
- Kartieren. Unser China-Compliance-Team zeichnet den rechtmäßigen Weg für Ihr Setup — die PIPL-Grenzübertritts-Pflichten für Ihre Telemetrie, die Residenzpflicht, wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, und die ICP-Grundlage, die Ihre öffentliche Festland-Präsenz braucht — gegen Ihre Gesellschaft, Ihre Datenmengen und darauf ab, wer Ihre Nutzer sind.
- Lokalisieren. Wo Telemetrie nicht rechtmäßig gehen kann, bringen wir sie auf eine in China legale Grundlage — einen selbst verwalteten On-Premises-Controller, der innerhalb des Festlands läuft, oder ein einwilligungsgestütztes inländisches Verarbeitungs- und Speicherungsmuster — und ersetzen nur das, was auf dem Offshore-SaaS-Controller nicht rechtskonform laufen kann.
- Ausliefern. Wir setzen ICP-gemeldete, inländische Auslieferung mit dem 21YunBox Optimizer auf, vor den Stack gesetzt, den Sie bereits betreiben — ohne Neuaufbau, ohne zweite Codebasis und ohne Wechsel weg von AppDynamics für die Telemetrie, die rechtmäßig gehen kann. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer; der Optimizer ist rechtmäßige, ICP-gemeldete, inländische Auslieferung.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
Häufige Fragen
Hat AppDynamics ein Rechenzentrum oder eine Region in Festlandchina?
Nein. AppDynamics' eigene Seite „SaaS Domains and IP Ranges“ listet seine SaaS-Controller unter Amerika (Oregon, São Paulo), EMEA (Frankfurt, London) und APAC (Mumbai, Singapur, Sydney). Keiner sitzt in Festlandchina — der einzige China-verknüpfte Eintrag, Hongkong, ist ein Synthetic-Agent-Standort statt einer Controller-Region und obendrein eine eigene Jurisdiktion. Die Traces, Snapshots, Metriken und Fehlerdaten, die Sie von chinesischen Nutzern und Servern erfassen, werden also auf einem AppDynamics-Controller offshore gespeichert.
Ist es ein Problem, dass unsere AppDynamics-Telemetrie China verlässt?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht als glattes Ja oder Nein. AppDynamics-Agents und Browser-Monitoring erfassen personenbezogene Daten in China — Client-IP-Adressen, Nutzer-IDs und die URLs, Parameter und Request-Details, die in Traces und Snapshots landen — und senden sie an einen Offshore-Controller. Nach PIPL ist das ein grenzüberschreitender Transfer, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen die Daten im Festland gespeichert werden. AppDynamics' Maskierungs- und Sensible-Daten-Steuerungen können verringern, was erfasst wird, aber Maskieren grenzt die Exponierung ein, statt den Grenzübertritt zu beseitigen.
Kann 21YunBox helfen, unser AppDynamics-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer kartieren, dann lokalisieren, was nicht rechtmäßig gehen kann — auf einen selbst verwalteten inländischen Controller oder ein einwilligungsgestütztes inländisches Speicherungsmuster — und ICP-gemeldete, inländische Auslieferung vor dem Stack aufsetzen, den Sie bereits betreiben. Sie behalten AppDynamics für die Telemetrie, die rechtmäßig das Festland verlassen kann. Melden Sie sich, um Ihren konkreten Fall durchzugehen.