AppDynamicsは中国本土で使えるか:データの国内保存、PIPL、そしてAPMテレメトリ
AppDynamicsは中国本土にSaaSコントローラーを一つも運用していません——そのコントローラーは南北アメリカ・EMEA・APAC(オレゴン、サンパウロ、フランクフルト、ロンドン、ムンバイ、シンガポール、シドニー)に置かれます——そのため、エージェントが中国のユーザーから収集するトレース・スナップショット・エラーデータはオフショアのコントローラーに保存され、PIPLの下での個人情報の越境移転に当たります。データの国内保存という扉と、APMを今の場所に残したまま取れる法令に沿った中国国内経路を、コンプライアンス起点で読み解きます。
AppDynamicsは中国本土で使えるか
はい——AppDynamicsは中国本土から読み込まれ、取り込みも行います。しかしそれは易しい半分です。AppDynamicsは本土にSaaSコントローラーを一つも運用しておらず、エージェントが中国で捕捉するすべてのトレース・スナップショット・メトリクス・エラーペイロードは、オフショアのAppDynamicsコントローラーへ送られ、そこに保存されます——速度の問題ではなく、個人情報の越境移転です。
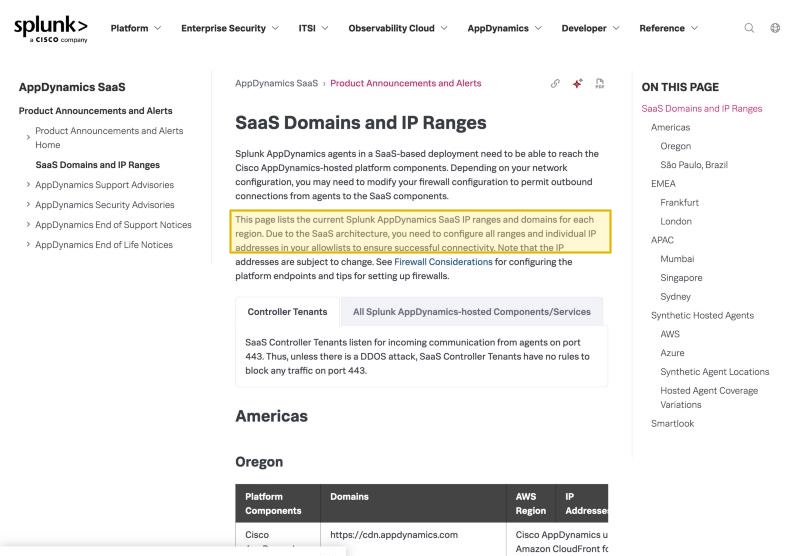
AppDynamics自身の「SaaS Domains and IP Ranges」ページは、SaaSコントローラーを南北アメリカ(オレゴン、サンパウロ)、EMEA(フランクフルト、ロンドン)、APAC(ムンバイ、シンガポール、シドニー)に列挙します——中国本土には一つもありません(唯一の中国関連エントリである香港は、コントローラーではなく合成エージェントの拠点であり、別の法域です)。APMテレメトリは匿名ではありません。スナップショットとトレースはURL・パラメータ・SQL・クライアントIPを運び、AppDynamicsが「Sensitive Data Collection and Security」の制御を提供しているのは、まさに捕捉データが機微な情報を露わにし得るからです。本土ユーザーから集めてオフショアのコントローラーへ送られるその個人情報は、PIPLが規律する越境移転(英語)(通知、個別の同意、移転メカニズム、第38〜43条)であり、CIIOや大量取扱者には中国での保存が求められます(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))。下の表はAppDynamics自身の記述と、各行が引き起こすルールです。
これは判定ではなくリスクの見取り図です——何が当てはまるかは、テレメトリのどれだけが個人情報か、取扱者としての役割、ユーザーが誰かで変わります。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ✕ 中国本土のSaaSコントローラーリージョンがない——APMテレメトリはオフショアに保存される
- ! トレース・スナップショット・エラーペイロードはユーザーID、クライアントIP、リクエストデータを運ぶ
- ! そのテレメトリをオフショアへ送ることはPIPLの下での個人情報の越境移転
- ! CIIOや大量取扱者は、オフショアのコントローラーでは満たせない国内保存の義務を負う
- ✓ 法令に沿った経路はある——自己管理のオンプレミスコントローラー、またはICP備案済みの国内オーバーレイ
AppDynamicsの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| AppDynamicsは中国本土にSaaSコントローラーを運用していない。自身の「SaaS Domains and IP Ranges」ページは「本ページは各リージョンの現行のSplunk AppDynamics SaaS IPレンジとドメインを列挙する」と述べ、それらのリージョンを南北アメリカ(オレゴン、サンパウロ)、EMEA(フランクフルト、ロンドン)、APAC(ムンバイ、シンガポール、シドニー)にまとめる。選べる本土のコントローラーはない——唯一の中国関連エントリである香港は、コントローラーのリージョンではなく合成エージェントの拠点——したがって中国で捕捉するトレース・スナップショット・メトリクス・エラーデータは本土外のコントローラーに保存される。 | Splunk AppDynamics — SaaS Domains and IP Ranges(help.splunk.com、2026-10-09 取得) |
| AppDynamicsが捕捉するテレメトリは個人情報である。APMのスナップショットとビジネストランザクションのトレースはユーザーのリクエストを追い、URL・パラメータ・SQL、遅延・エラーの呼び出しの背後のコンテキストを運び、ブラウザおよびエンドユーザーモニタリングは活動をセッションとクライアントIPに結びつける。AppDynamicsの「Sensitive Data Collection and Security」ページは「本ページはアプリケーション環境での機微データ収集を防ぐ方法を説明する」と述べ、マスキングの制御を提供する——捕捉したテレメトリが機微なデータを露わにし得るというベンダー自身の認識だ。本土ユーザーから集めてオフショアのコントローラーへ送られるそれは、PIPLの下での個人情報の越境移転(英語)——通知、個別の同意、移転メカニズム(第38〜43条)——である。 | Splunk AppDynamics — Sensitive Data Collection and Security(help.splunk.com、2026-10-09 取得);PIPL 第38〜43条 |
| SaaS階層にはデータを本土に留める手段がない。AppDynamicsのSaaSコントローラーのリージョンはすべてオフショアであり、唯一の国内の選択肢は別建ての自己管理オンプレミスコントローラーで、その「セットアップはSplunk AppDynamicsコントローラーと関連コンポーネントのローカル管理を可能にする」——その場合、国内保存・セキュリティ・運用はすべて顧客の負担となる。重要情報インフラ運営者または大量取扱者の場合、中国で収集した個人情報は本土に保存(英語)しなければならない(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのSaaSコントローラーでは満たせない国内保存の義務だ。 | Splunk AppDynamics — On-Premises Deployment(help.splunk.com、2026-10-09 取得);PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
| 到達性は易しい半分——AppDynamicsはバックエンドであって、ホスト型サイトではない。コントローラーのUIとエージェントの取り込みはおおむね中国国内から読み込まれるので、リスクはAppDynamicsが接続するかではなく、それが集めるテレメトリがどこに保存されるかだ。ICP備案の問い(国務院令第292号、工業・情報化部令第33号)は、監視バックエンドとしてのAppDynamicsにではなく、貴社が運用する公開の本土ウェブサイトやアプリに紐づく——一方でPIPLの越境とデータ国内保存の義務は、AppDynamicsがオフショアへ運ぶテレメトリに紐づく。 | Splunk AppDynamics ドキュメント(2026-10-09 取得);国務院令第292号;工業・情報化部令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土の利用者にとって、AppDynamicsをめぐる問いは「コントローラーのUIが表示されるか」であることはめったにありません——たいていは表示されます。問いは、それが集めるテレメトリをどこに置くことが許されるか、です。AppDynamics自身のドキュメントがその答えを記しています。中国本土にSaaSコントローラーを一つも運用していないのです。したがって、貴社の本土のサーバーに仕込まれたエージェントと、本土の訪問者のセッションで動くブラウザモニタリングは、ビジネストランザクションのトレース・スナップショット・メトリクス・エラーデータを中国で捕捉し、南北アメリカ・EMEA・APACのAppDynamicsコントローラーへ送ります。APMテレメトリはクライアントIPアドレス、ユーザーID、リクエストの中身といった個人情報を日常的に含むため、その持ち出しは中国の法が規律する越境移転です。ダッシュボードが到達できることは配信の半分であって、テレメトリがどこに着地するかがリスクです。
中国でのAppDynamics:ひと目で
| 決め手 | AppDynamics自身の言葉では |
|---|---|
| どこで動くか | SaaSコントローラーは南北アメリカ(オレゴン、サンパウロ)、EMEA(フランクフルト、ロンドン)、APAC(ムンバイ、シンガポール、シドニー)。中国本土には一つもありません——唯一の中国関連のエントリである香港は、コントローラーのリージョンではなく合成エージェント(synthetic agent)の拠点であり、しかも別の法域です。 |
| テレメトリが含むもの | ビジネストランザクションのトレース、トランザクションのスナップショット、エラーペイロード、ブラウザモニタリングのセッションは、ユーザーID、クライアントIP、URL、リクエストの中身を運びます。AppDynamicsが「Sensitive Data Collection and Security」(機微データ収集とセキュリティ)という制御を提供しているのは、まさに捕捉したデータが機微な情報を露わにし得るからです。 |
| 貴社の中国ユーザーのデータ | 本土で捕捉されオフショアのコントローラーへ送られるため、PIPLが規律する越境移転に当たります。CIIOや大量取扱者は、オフショアのコントローラーでは満たせない国内保存の義務を負います。 |
| 国内保存の選択肢 | SaaS階層には本土のリージョンがありません。別建ての自己管理オンプレミスコントローラーを中国国内で動かすことはできますが、その場合は国内保存・セキュリティ・運用のすべてが貴社の負担になります。 |
| 到達できるか | おおむね可能です——コントローラーのUIとエージェントの取り込みは中国国内から読み込まれます。リスクはテレメトリがどこに保存されるかであって、到達するかどうかではありません。 |
本土のコントローラーリージョンがない、だからテレメトリは国外へ出る
AppDynamics——Cisco傘下で、現在はドキュメント上Splunk AppDynamicsとして表記されます——は、自身の「SaaS Domains and IP Ranges」ページにSaaSコントローラーを列挙し、はっきりこう述べています。“This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region.”(本ページは各リージョンの現行のSplunk AppDynamics SaaS IPレンジとドメインを列挙する。)それらのリージョンは南北アメリカ(オレゴン、サンパウロ)、EMEA(フランクフルト、ロンドン)、APAC(ムンバイ、シンガポール、シドニー)にまとめられています。そのどれ一つとして中国本土にはなく、選べる本土のコントローラーもありません。したがって、貴社の本土サーバーのエージェントと、本土ユーザーのセッションのブラウザモニタリングは、テレメトリを中国で集め、テナントがプロビジョニングされたオフショアのコントローラーへ送ります。AppDynamicsへの接続は障害だったことがありません。障害は、それが集めるデータを国内に留めることです。
AppDynamicsが捕捉するテレメトリは個人情報だ
APMデータは既定で匿名ではありません。トレースはユーザーのリクエストをサービス横断で追い、スナップショットは個々の遅延・エラーのトランザクションの詳細——その背後のURL、パラメータ、SQL、呼び出しコンテキスト——を捕捉し、エラーペイロードは失敗したもののメッセージとスタックを運び、ブラウザおよびエンドユーザーモニタリングは活動をセッションとクライアントIPに結びつけます。AppDynamics自身がこれを機微なものとして扱っています。「Sensitive Data Collection and Security」のドキュメントは*“This page describes how to prevent sensitive data collection in your application environment,”*(本ページはアプリケーション環境での機微データ収集を防ぐ方法を説明する)と述べ、クエリリテラルを隠し値をマスクする制御を提供しています——これらが必要なのは、そもそも捕捉されるテレメトリが個人情報や機微なデータを運び得るからにほかなりません。本土の一人のユーザーのクライアントIPだけでもすでに個人情報であり、中国の個人情報保護法(PIPL)(英語)の下では、それをオフショアのコントローラーへ送ることは越境移転です——取扱者(AppDynamicsではなく貴社)は、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価(英語)、CAC標準契約、または認証——を満たさなければなりません(第38〜43条)。
マスキングは越える中身を絞る——国境を閉じはしない
AppDynamicsは、国外へ出るものを減らすレバーを用意しています。機微な値をマスクし、クエリリテラルを隠し、エージェントが送信前に集めるものをフィルタできます。これらは設定する価値があります。しかしマスキングは国境を越える 中身 を変えるのであって、テレメトリが越えるという事実を変えるものではなく、国内保存の問いには何も効きません。貴社が重要情報インフラ運営者または大量取扱者であれば、中国で収集した個人情報は本土内に保存しなければなりません(PIPL第40条、サイバーセキュリティ法(英語)第39条(旧第37条——2025年のCSL改正が2026-01-01に施行され、データ国内保存の規定を第37条から第39条に改番))——そしてすべてのSaaSコントローラーがオフショアにある以上、その義務を満たす国内の保存先はSaaS階層にはありません。ICP備案(国務院令第292号、工業・情報化部令第33号)は別の扉で、監視バックエンドとしてのAppDynamicsにではなく、貴社が運用する公開の本土サイトやアプリに紐づきます。
これは判定ではなくリスクの見取り図として扱ってください。移転メカニズムを負うのか、国内保存を負うのか、その両方かは、テレメトリのどれだけが個人情報か、取扱者としての役割、ユーザーが誰かで変わります——配線を始める前に専門家と確定させる価値があります。
法令に沿った経路——把握し、国内に留め、配信する
AppDynamicsはそのまま運用し続けます。本土のコントローラーを持たない監視プラットフォームが貴社に手渡せないのは、そのエージェントとブラウザSDKが中国で捕捉する個人データのための、中国国内の合法な置き場所です——そのギャップを21YunBoxが三本の脚で埋めます。
- 把握(マップ)。 当社の中国コンプライアンスチームが、貴社の設定に合わせた法令上の経路を描きます——テレメトリにかかるPIPLの越境義務、貴社がCIIOや大量取扱者である場合の国内保存義務、公開の本土プレゼンスに必要なICPの足場——を、法人・データ量・ユーザーが誰かに照らして整理します。
- 国内化(ローカライズ)。 テレメトリが合法的に国外へ出られない場合は、それを中国で合法な足場に移します——本土内で動かす自己管理のオンプレミスコントローラー、または同意を取った中国国内での処理・保存のパターン——オフショアのSaaSコントローラーでは法令に沿って動かせないものだけを置き換えます。
- 配信(デリバー)。 21YunBox Optimizerによる、ICP備案済みの中国国内からの配信を、すでに運用しているスタックの前段に立ち上げます——作り直しも、二つ目のコードベースも、合法的に国外へ出せるテレメトリについてAppDynamicsから乗り換える必要もありません。21YunBoxは、いかなる種類の回避的手段も用いず、勧めもしません。Optimizerは、合法でICP備案済みの、中国国内からの配信です。
関連する読み物:
よくあるご質問
AppDynamicsは中国本土にデータセンターやリージョンを持っていますか?
いいえ。AppDynamics自身の「SaaS Domains and IP Ranges」ページは、SaaSコントローラーを南北アメリカ(オレゴン、サンパウロ)、EMEA(フランクフルト、ロンドン)、APAC(ムンバイ、シンガポール、シドニー)に列挙します。中国本土には一つもありません——唯一の中国関連エントリである香港は、コントローラーのリージョンではなく合成エージェントの拠点であり、しかも別の法域です。したがって中国のユーザーやサーバーから捕捉するトレース・スナップショット・メトリクス・エラーデータは、オフショアのAppDynamicsコントローラーに保存されます。
AppDynamicsのテレメトリが中国を出ることは問題ですか?
はい・いいえで断じるのではなく、専門家と評価すべきリスクとして扱ってください。AppDynamicsのエージェントとブラウザモニタリングは、中国で個人情報を捕捉します——クライアントIPアドレス、ユーザーID、そしてトレースやスナップショットに入るURL・パラメータ・リクエストの詳細——そしてそれをオフショアのコントローラーへ送ります。PIPLの下ではこれは通知・個別の同意・移転メカニズムを要する越境移転であり、CIIOや大量取扱者の場合はデータを本土に保存しなければなりません。AppDynamicsのマスキングと機微データの制御は捕捉されるものを減らせますが、マスキングはリスクを絞るのであって、国境を越える事実をなくすものではありません。
21YunBoxはAppDynamicsの設定を中国で法令適合にする手助けができますか?
はい。当社の中国チームが、貴社の法人・データ量・ユーザーに照らしてPIPLの越境とデータ国内保存のリスクを整理し、合法的に国外へ出せないものを国内化します——自己管理の中国国内コントローラー、または同意を取った国内保存のパターンへ——そして、すでに運用しているスタックの前段に、ICP備案済みの中国国内からの配信を立ち上げます。合法的に本土を出られるテレメトリについてはAppDynamicsをそのまま使えます。お問い合わせいただければ、個別のケースを一緒に整理します。