AppDynamics는 중국에서 작동하나요? 데이터 레지던시, PIPL, 귀사 APM 텔레메트리
AppDynamics는 중국 본토 안에 SaaS 컨트롤러를 운영하지 않습니다 — 그 컨트롤러는 아메리카·EMEA·APAC(Oregon·São Paulo·Frankfurt·London·Mumbai·Singapore·Sydney)에 앉습니다 — 따라서 그 에이전트가 중국 사용자로부터 수집하는 추적·스냅샷·오류 데이터가 해외 컨트롤러에 저장되는, PIPL상 개인정보의 국경 간 이전입니다. 데이터 레지던시 도어와, 귀사 APM을 이미 돌아가는 자리에 두는 합법적 국내 경로를 컴플라이언스 관점에서 짚어봅니다.
AppDynamics는 중국에서 작동하나요?
예 — AppDynamics는 중국 본토에서 로드·수집되지만, 그것이 쉬운 절반입니다. AppDynamics는 본토 안에 SaaS 컨트롤러를 운영하지 않으므로, 귀사 에이전트가 중국에서 포착하는 모든 추적·스냅샷·메트릭·오류 페이로드가 해외 AppDynamics 컨트롤러로 실려 가 저장됩니다 — 속도 문제가 아니라 개인정보의 국경 간 이전입니다.
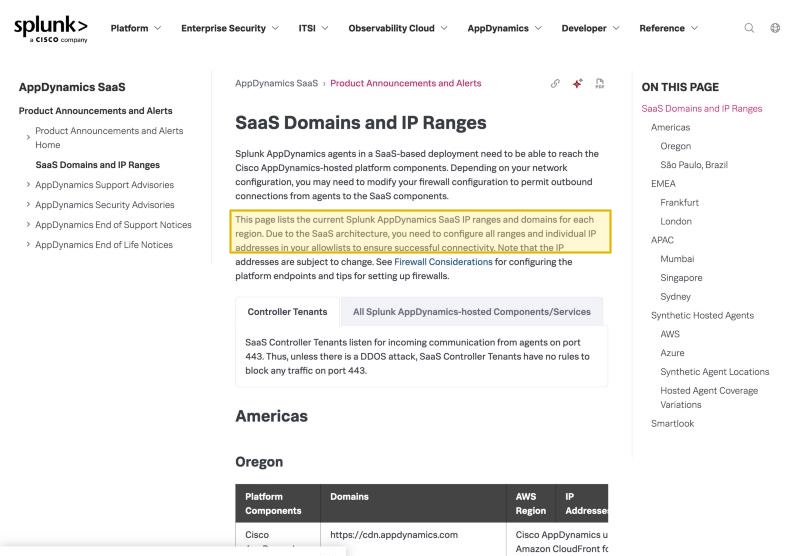
AppDynamics 자신의 "SaaS Domains and IP Ranges" 페이지는 그 SaaS 컨트롤러를 아메리카(Oregon·São Paulo)·EMEA(Frankfurt·London)·APAC(Mumbai·Singapore·Sydney)에 열거합니다 — 어느 것도 중국 본토 안이 아니며(유일한 중국 연계 항목인 홍콩은 신서틱 에이전트 위치이지 컨트롤러가 아니고 별개 관할). APM 텔레메트리는 익명이 아닙니다: 스냅샷과 추적이 URL·파라미터·SQL·클라이언트 IP를 나르고, AppDynamics는 바로 포착 데이터가 민감 정보를 노출할 수 있기에 "Sensitive Data Collection and Security" 제어를 출하합니다. 본토 사용자로부터 모아 해외 컨트롤러로 보내면, 그 개인정보는 PIPL이 규율하는 국경 간 이전(고지·별도 동의·이전 메커니즘, 제38~43조)이고, CIIO나 대량 취급자에게는 중국에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)). 아래 표는 AppDynamics 자신의 표현과 각 줄이 유발하는 규칙입니다.
이것을 판정이 아니라 리스크 지도로 다루십시오 — 적용되는 것은 귀사 텔레메트리 중 얼마나가 개인정보인지, 취급자로서 귀사 역할, 사용자가 누구인지에 달려 있습니다. 저희 중국 팀이 귀사의 노출을 함께 진단해 드립니다 →
컴플라이언스 스냅샷
- ✕ 중국 본토 SaaS 컨트롤러 리전 없음 — 귀사 APM 텔레메트리가 해외에 저장됨
- ! 추적·스냅샷·오류 페이로드가 사용자 ID·클라이언트 IP·요청 데이터를 나름
- ! 그 텔레메트리를 해외로 보내는 것은 PIPL상 개인정보의 국경 간 이전
- ! CIIO나 대량 취급자는 해외 컨트롤러가 충족 못 할 국내 저장 의무를 짐
- ✓ 합법적 경로가 존재 — 자가 관리 온프레미스 Controller, 또는 ICP 비안 국내 오버레이
AppDynamics 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| AppDynamics는 중국 본토 안에 SaaS 컨트롤러를 운영하지 않습니다. 자사 "SaaS Domains and IP Ranges" 페이지는 "This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region,"이라 밝히고, 그 리전을 아메리카(Oregon·São Paulo)·EMEA(Frankfurt·London)·APAC(Mumbai·Singapore·Sydney)로 묶습니다. 고를 중국 본토 컨트롤러가 없으므로 — 유일한 중국 연계 항목인 홍콩은 컨트롤러 리전이 아니라 신서틱 에이전트 위치 — 귀사가 중국에서 포착하는 추적·스냅샷·메트릭·오류 데이터가 본토 밖 컨트롤러에 저장됩니다. | Splunk AppDynamics — SaaS Domains and IP Ranges(help.splunk.com), 2026-10-09 열람 |
| AppDynamics가 포착하는 텔레메트리는 개인정보입니다. APM 스냅샷과 비즈니스 트랜잭션 추적은 사용자의 요청을 따라 URL·파라미터·SQL과 느린·오류 호출 뒤의 컨텍스트를 나르고, 브라우저·엔드유저 모니터링은 활동을 세션과 클라이언트 IP에 묶습니다. AppDynamics의 "Sensitive Data Collection and Security" 페이지는 "This page describes how to prevent sensitive data collection in your application environment"이라 말하고 마스킹 제어를 제공합니다 — 포착 텔레메트리가 민감 데이터를 노출할 수 있다는 벤더의 인정. 본토 사용자로부터 모아 해외 컨트롤러로 보내면, 그것은 PIPL상 개인정보의 국경 간 이전입니다 — 고지·별도 동의·이전 메커니즘(제38~43조). | Splunk AppDynamics — Sensitive Data Collection and Security(help.splunk.com), 2026-10-09 열람; PIPL 제38~43조 |
| SaaS 계층은 데이터를 본토에 둘 방법을 제공하지 않습니다. 모든 AppDynamics SaaS 컨트롤러 리전이 해외입니다; 유일한 국내 선택지는 별도의, 자가 관리 온프레미스 Controller로, 그 "setup allows for local management of the Splunk AppDynamics Controller and its associated components"이며 — 레지던시·보안·운영이 그러면 전적으로 고객의 몫입니다. 핵심정보인프라 운영자나 대량 취급자의 경우, 중국에서 수집된 개인정보는 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 SaaS 컨트롤러가 충족할 수 없는 레지던시 의무입니다. | Splunk AppDynamics — On-Premises Deployment(help.splunk.com), 2026-10-09 열람; PIPL 제40조; 사이버보안법 제39조(구 제37조) |
| 도달성은 쉬운 절반입니다 — AppDynamics는 호스티드 사이트가 아니라 백엔드입니다. Controller UI와 에이전트 수집은 대개 중국 안에서 로드되므로, 노출은 AppDynamics가 연결되느냐가 아니라 그것이 수집하는 텔레메트리가 어디에 저장되느냐입니다. ICP 비안 질문(국무원령 제292호; MIIT 령 제33호)은 모니터링 백엔드인 AppDynamics가 아니라 귀사가 운영하는 공개 본토 웹사이트나 앱에 결부되며 — PIPL 국경 간·데이터 레지던시 의무는 AppDynamics가 해외로 나르는 텔레메트리에 결부됩니다. | Splunk AppDynamics 문서, 2026-10-09 열람; 국무원령 제292호; MIIT 령 제33호 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 9일에 출처를 확인했습니다.
중국 본토 청중을 두고 AppDynamics에 관한 질문은 Controller UI가 로드되느냐가 드뭅니다 — 대개는 됩니다. 질문은 그것이 수집하는 텔레메트리가 어디에 와 앉아도 되느냐입니다. AppDynamics는 자사 문서에서 그에 답합니다: 중국 본토 안에 SaaS 컨트롤러를 운영하지 않습니다. 따라서 귀사 본토 서버에 계측된 에이전트와, 본토 방문자의 세션에서 도는 브라우저 모니터링이 비즈니스 트랜잭션 추적·스냅샷·메트릭·오류 데이터를 중국에서 포착해 아메리카·EMEA·APAC의 AppDynamics 컨트롤러로 보냅니다. APM 텔레메트리가 일상적으로 개인정보 — 클라이언트 IP 주소, 사용자 ID, 요청 내용 — 를 나르므로, 그것을 익스포트하는 것은 중국 법이 규율하는 국경 간 이전입니다. 대시보드가 도달되는 것은 전송의 절반이고; 텔레메트리가 어디에 착지하느냐가 노출입니다.
한눈에 보는 중국에서의 AppDynamics
| 무엇이 결정하나 | AppDynamics 자신의 표현 |
|---|---|
| 어디서 돌아가나 | 아메리카(Oregon·São Paulo)·EMEA(Frankfurt·London)·APAC(Mumbai·Singapore·Sydney)의 SaaS 컨트롤러. 어느 것도 중국 본토 안이 아니며 — 유일한 중국 연계 항목인 홍콩은 신서틱 에이전트 위치이지 컨트롤러 리전이 아니고, 게다가 별개 관할입니다. |
| 텔레메트리가 담는 것 | 비즈니스 트랜잭션 추적·트랜잭션 스냅샷·오류 페이로드·브라우저 모니터링 세션이 사용자 ID·클라이언트 IP·URL·요청 내용을 나릅니다. AppDynamics는 바로 포착된 데이터가 민감 정보를 노출할 수 있기에 “Sensitive Data Collection and Security” 제어를 출하합니다. |
| 귀사 중국 사용자의 데이터 | 본토에서 포착되어 해외 컨트롤러로 보내지면, PIPL이 규율하는 국경 간 이전입니다; CIIO와 대량 취급자는 해외 컨트롤러가 충족할 수 없는 국내 저장 의무를 집니다. |
| 국내 저장 선택지 | SaaS 계층은 본토 리전을 명명하지 않습니다. 별도의, 자가 관리 온프레미스 Controller가 중국 안에서 돌 수 있지만 — 그러면 레지던시·보안·운영이 전적으로 귀사의 몫이 됩니다. |
| 도달되는가? | 대개 예 — Controller UI와 에이전트 수집은 중국 안에서 로드됩니다. 노출은 텔레메트리가 어디에 저장되느냐이지, 그것이 도착하느냐가 아닙니다. |
본토 컨트롤러 리전이 없으니, 귀사 텔레메트리가 국가를 떠난다
AppDynamics — Cisco 회사이고, 이제 자사 문서에서 Splunk AppDynamics로 제시됨 — 는 SaaS 컨트롤러를 자사 “SaaS Domains and IP Ranges” 페이지에 열거하며, 평이하게 밝힙니다: “This page lists the current Splunk AppDynamics SaaS IP ranges and domains for each region.” 그 리전은 아메리카(Oregon·São Paulo)·EMEA(Frankfurt·London)·APAC(Mumbai·Singapore·Sydney)로 묶입니다. 그중 어느 것도 중국 본토 안이 아니고, 고를 본토 컨트롤러가 없습니다. 따라서 귀사 본토 서버의 에이전트와, 본토 사용자 세션의 브라우저 모니터링이 텔레메트리를 중국에서 모아 귀사 테넌트가 프로비저닝된 해외 컨트롤러로 실어 보냅니다. AppDynamics에 연결하는 것은 애초에 장애물이 아니었고; 그것이 수집하는 데이터를 국가 안에 두는 것이 장애물입니다.
AppDynamics가 포착하는 텔레메트리는 개인정보다
APM 데이터는 기본으로 익명이 아닙니다. 추적은 귀사 서비스 전반에 걸쳐 사용자의 요청을 따릅니다; 스냅샷은 개별 느린·오류 트랜잭션의 상세 — 그 뒤의 URL·파라미터·SQL·호출 컨텍스트 — 를 포착합니다; 오류 페이로드는 실패한 것의 메시지와 스택을 나릅니다; 그리고 브라우저·엔드유저 모니터링은 활동을 세션과 클라이언트 IP에 묶습니다. AppDynamics 자신이 이것을 민감으로 다룹니다: 그 “Sensitive Data Collection and Security” 문서는 *“This page describes how to prevent sensitive data collection in your application environment,”*이라 말하고, 쿼리 리터럴을 숨기고 값을 마스킹하는 제어를 제공합니다 — 애초에 포착된 텔레메트리가 개인·민감 데이터를 나를 수 있기에 필요한 도구입니다. 단일 본토 사용자의 클라이언트 IP는 이미 개인정보이고, 중국 개인정보 보호법상 그것을 해외 컨트롤러로 보내는 것은 국경 간 이전입니다 — 취급자(AppDynamics가 아니라 귀사)는 고지하고, 별도 동의를 받고, 이전 메커니즘 하나를 통과시켜야 합니다: CAC 안전성 평가, CAC 표준계약, 또는 인증(제38~43조).
마스킹은 넘어가는 것을 좁히지 — 국경을 닫지 않는다
AppDynamics는 떠나는 것을 줄일 레버를 줍니다: 민감 값을 마스킹하고, 쿼리 리터럴을 숨기고, 에이전트가 수집하는 것을 보내기 전에 필터링할 수 있습니다. 그것들은 구성할 가치가 있습니다. 하지만 마스킹은 국경을 넘는 무엇을 바꾸지, 텔레메트리가 그것을 넘는다는 사실은 바꾸지 않고, 레지던시 질문에는 아무것도 하지 않습니다. 귀사가 핵심정보인프라 운영자나 대량 취급자라면, 중국에서 수집된 개인정보는 본토에 저장되어야 하며(PIPL 제40조; 사이버보안법 제39조(구 제37조) — 2026-01-01 발효된 2025년 CSL 개정이 데이터 국내화 규칙을 제37조에서 제39조로 재번호) — 모든 SaaS 컨트롤러가 해외이니, SaaS 계층에 그 의무를 충족할 국내 저장소가 없습니다. ICP 비안(국무원령 제292호; MIIT 령 제33호)은 AppDynamics라는 백엔드 모니터링 서비스가 아니라 귀사가 운영하는 공개 본토 사이트나 앱에 결부되는 별개의 문입니다.
이것을 판정이 아니라 리스크 지도로 다루십시오: 귀사가 이전 메커니즘, 국내 저장, 혹은 둘 다를 지는지는 귀사 텔레메트리 중 얼마나가 개인정보인지, 취급자로서 귀사 역할, 그리고 사용자가 누구인지에 달려 있습니다 — 무엇을 배선하기 전에 법률 자문과 정할 가치가 있습니다.
합법적 경로 — 매핑, 로컬라이즈, 전송
귀사는 AppDynamics를 계속 돌립니다. 본토 컨트롤러가 없는 모니터링 플랫폼이 귀사에 건넬 수 없는 것은 그 에이전트와 브라우저 SDK가 거기서 포착하는 개인 데이터를 위한 중국 안의 합법적 자리이고 — 그것이 21YunBox가 세 레그에 걸쳐 닫는 간극입니다:
- 매핑. 저희 중국 컴플라이언스 팀은 귀사 설정의 합법적 경로를 — 귀사 텔레메트리에 대한 PIPL 국경 간 의무, 귀사가 CIIO나 대량 취급자라면 레지던시 의무, 그리고 귀사 공개 본토 존재가 필요로 하는 ICP 토대를 — 귀사의 법인·데이터 볼륨·사용자에 비추어 도식화합니다.
- 로컬라이즈. 텔레메트리가 합법적으로 떠날 수 없는 곳에서, 저희는 그것을 중국 법 토대로 옮깁니다 — 본토 안에서 돌리는 자가 관리 온프레미스 Controller, 또는 동의된 국내 처리·저장 패턴 — 해외 SaaS 컨트롤러에서 규정에 맞게 돌 수 없는 것만 대체하면서.
- 전송. 저희는 21YunBox Optimizer로 ICP 비안 국내 전송을 세워, 귀사가 이미 돌리는 스택 앞단에 둡니다 — 재구축도, 두 번째 코드베이스도, 합법적으로 떠날 수 있는 텔레메트리에 대한 AppDynamics로부터의 전환도 없이. 21YunBox는 어떤 종류의 우회도 사용하거나 권하지 않습니다; Optimizer는 합법적, ICP 비안, 국내 전송입니다.
함께 읽기:
자주 묻는 질문
AppDynamics는 중국 본토에 데이터센터나 리전이 있나요?
아니요. AppDynamics 자신의 "SaaS Domains and IP Ranges" 페이지는 그 SaaS 컨트롤러를 아메리카(Oregon·São Paulo)·EMEA(Frankfurt·London)·APAC(Mumbai·Singapore·Sydney)에 열거합니다. 어느 것도 중국 본토 안에 앉지 않으며 — 유일한 중국 연계 항목인 홍콩은 컨트롤러 리전이 아니라 신서틱 에이전트 위치이고, 게다가 별개 관할입니다. 따라서 귀사가 중국 사용자와 서버로부터 포착하는 추적·스냅샷·메트릭·오류 데이터가 해외 AppDynamics 컨트롤러에 저장됩니다.
우리 AppDynamics 텔레메트리가 중국을 떠나는 것이 문제인가요?
평평한 예/아니요가 아니라 법률 자문과 평가할 리스크로 다루십시오. AppDynamics 에이전트와 브라우저 모니터링은 중국에서 개인정보 — 클라이언트 IP 주소, 사용자 ID, 그리고 추적·스냅샷에 착지하는 URL·파라미터·요청 상세 — 를 포착해 해외 컨트롤러로 보냅니다. PIPL상 그것은 고지·별도 동의·이전 메커니즘이 필요한 국경 간 이전이고, CIIO나 대량 취급자에게는 데이터가 본토에 저장되어야 합니다. AppDynamics의 마스킹·민감 데이터 제어는 포착되는 것을 줄일 수 있지만, 마스킹은 국경 넘기를 제거하기보다 노출을 좁힙니다.
21YunBox가 우리 AppDynamics 설정을 중국에서 규정에 맞게 만들도록 도울 수 있나요?
예. 저희 중국 팀은 귀사의 법인·데이터 볼륨·사용자에 대해 PIPL 국경 간·데이터 레지던시 노출을 매핑한 다음, 합법적으로 떠날 수 없는 것을 로컬라이즈하고 — 자가 관리 국내 Controller나 동의된 국내 저장 패턴으로 — 귀사가 이미 돌리는 스택 앞단에 ICP 비안 국내 전송을 세웁니다. 합법적으로 본토를 떠날 수 있는 텔레메트리에는 AppDynamics를 유지합니다. 구체적인 사례를 짚으려면 문의하기.