¿Funciona Coda en China? Residencia de datos, PIPL y un espacio de trabajo en el extranjero
Coda guarda los documentos de su equipo — y los datos personales que contienen — en su propia nube de AWS en el extranjero, sin ninguna región en China continental. Para un equipo en China, eso convierte a Coda en una cuestión de transferencia transfronteriza según la PIPL y de residencia de datos antes que en una cuestión de velocidad. Un repaso, centrado en el cumplimiento, de las puertas que lo deciden.
¿Funciona Coda en China?
Coda carga en China continental — pero esa no es la cuestión. Coda guarda los documentos de su equipo, y los datos personales que su equipo escribe en ellos, en su propia nube de AWS en el extranjero, sin ninguna región en China continental. Para un equipo en China, Coda es un problema de datos transfronterizos antes que de velocidad.
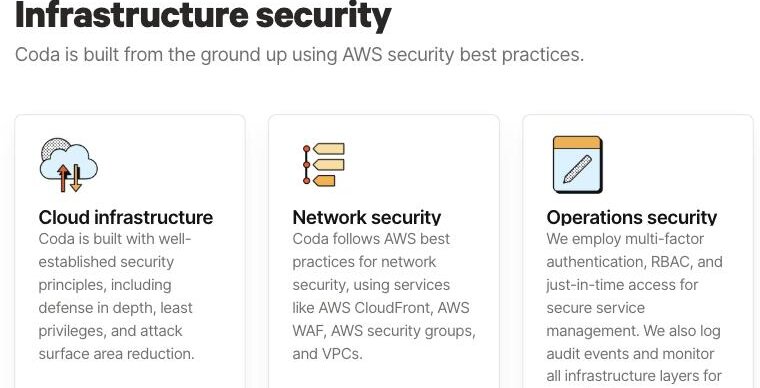
En su propia página de seguridad, Coda afirma estar “built from the ground up using AWS security best practices,” (construido desde cero siguiendo las buenas prácticas de seguridad de AWS) sobre “AWS CloudFront, AWS WAF, AWS security groups, and VPCs” (AWS CloudFront, AWS WAF, grupos de seguridad de AWS y VPC) — una infraestructura que no enumera ninguna región en China continental. Su enlace trust/privacy remite ahora a la política que cubre «Docs» (antes conocido como «Coda»), cuyo responsable del tratamiento es una empresa de San Francisco y que afirma sin rodeos: “We may transfer and process your data outside of the country where you live.” (Podemos transferir y tratar sus datos fuera del país en el que usted reside.) Así, las listas de clientes, las fichas de empleados y las tablas de contactos que su equipo guarda en documentos de Coda salen del continente — una transferencia transfronteriza de información personal regulada por la PIPL (artículos 38–43), en servidores que no pueden mantenerse dentro del país. La tabla siguiente empareja la redacción que usa el propio Coda con la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de su entidad, de sus volúmenes de datos y de quiénes sean sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Los documentos de Coda de su equipo — y los datos personales que contienen — residen en AWS en el extranjero
- ! Los datos personales de usuarios en China que contienen esos documentos cruzan la frontera; se aplica la PIPL
- ✕ Coda no nombra ninguna región en China continental, así que no puede almacenar sus datos dentro del país
- ! Si publica un documento de Coda, se sirve desde el extranjero; un sitio en el continente sigue necesitando ICP
- ! Cargada desde AWS en el extranjero, la aplicación puede ser lenta o poco fiable para un equipo en China
Lo que la documentación oficial de Coda dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Coda funciona íntegramente sobre AWS y no nombra ninguna región en China continental. En su propia página Product security, Coda afirma estar “built from the ground up using AWS security best practices” (construido desde cero siguiendo las buenas prácticas de seguridad de AWS) y que “follows AWS best practices for network security, using services like AWS CloudFront, AWS WAF, AWS security groups, and VPCs.” (sigue las buenas prácticas de AWS en seguridad de red, con servicios como AWS CloudFront, AWS WAF, los grupos de seguridad de AWS y las VPC). En ningún lugar enumera una región en China continental — las regiones de AWS en China son una partición separada, operada por empresas chinas, en la que un espacio de trabajo global no se ejecuta —, de modo que sus documentos se sirven desde una nube en el extranjero, no desde el país en el que se encuentran sus usuarios. | Coda — Product security (coda.io/trust/security), consultado el 2026-10-07 |
| El tratamiento de datos de Coda se rige por un responsable con sede en EE. UU. que saca los datos de su país. El propio enlace trust/privacy de Coda remite ahora a la política de privacidad que cubre «Docs» (antes conocido como «Coda»), cuyo responsable del tratamiento declarado es una empresa de San Francisco y que afirma: “We may transfer and process your data outside of the country where you live.” (Podemos transferir y tratar sus datos fuera del país en el que usted reside.) Para la información personal de sus usuarios chinos guardada en documentos de Coda, ese tratamiento en el extranjero es una transferencia transfronteriza según la PIPL — que exige notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). | Coda / Superhuman — Privacy Policy, enlazada desde coda.io/trust/privacy, consultado el 2026-10-07; PIPL, artículos 38–43 |
| Mantener sus datos dentro del país puede ser un deber legal — y Coda no ofrece forma de cumplirlo. Como Coda almacena el contenido de los espacios de trabajo en AWS en el extranjero, sin ninguna región en el continente que elegir, la información personal recogida en China no puede conservarse dentro del continente en Coda. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, esos datos deben almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — una obligación de residencia que un espacio de trabajo en el extranjero, por su propia estructura, no puede cumplir. | Coda — Product security (coda.io/trust/security), consultado el 2026-10-07; artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) |
| El ICP suele recaer en lo que usted publica, no en el espacio de trabajo interno. Coda es una herramienta en la que su equipo inicia sesión, de modo que el registro ICP que exige un sitio público en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) recae normalmente en cualquier sitio orientado al público que usted construya — no en Coda. La excepción: si publica un documento de Coda para un público del continente, esa página se sirve desde el alojamiento de Coda en el extranjero, sin ningún recurso en el continente sobre el que hacer un registro ICP. | Coda — Product security (coda.io/trust/security), consultado el 2026-10-07; Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para un equipo que trabaja en China continental, la cuestión que importa sobre Coda no es con qué rapidez se muestra un documento — es dónde se permite que residan ese documento y los datos personales que su equipo escribe en él. Coda responde a la primera mitad en su propia documentación de seguridad: la plataforma funciona sobre AWS y no enumera ninguna región en China continental. Toda lista de clientes, tabla de empleados y base de datos de contactos que se guarde en un documento de Coda reside, por tanto, en una nube en el extranjero — accesible desde China, pero almacenada fuera de ella. La accesibilidad es una cuestión de entrega; la transferencia transfronteriza y la residencia de datos son la exposición en materia de cumplimiento, y son lo que decide si un equipo en el continente puede siquiera apoyarse legalmente en Coda.
Coda en China de un vistazo
| Qué lo decide | En los propios términos de Coda |
|---|---|
| Dónde se ejecuta | Coda se describe como “built from the ground up using AWS security best practices,” (construido desde cero siguiendo las buenas prácticas de seguridad de AWS) y utiliza “AWS CloudFront, AWS WAF, AWS security groups, and VPCs.” (AWS CloudFront, AWS WAF, grupos de seguridad de AWS y VPC). Ninguna región está en China continental; las regiones de AWS en China son una partición separada, operada por empresas chinas, en la que un espacio de trabajo global no se ejecuta. |
| Quién custodia sus datos | El enlace trust/privacy de Coda remite ahora a la política que cubre «Docs» (antes conocido como «Coda»), cuyo responsable del tratamiento es una empresa de San Francisco que “may transfer and process your data outside of the country where you live.” (puede transferir y tratar sus datos fuera del país en el que usted reside). |
| Los datos de sus usuarios en China | Las listas de clientes, las fichas de empleados y las tablas de contactos de los documentos de Coda son información personal. Alojadas en el extranjero, constituyen una transferencia transfronteriza regulada por la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). |
| Servir al público | Coda es un espacio de trabajo interno, de modo que el registro ICP suele recaer en cualquier sitio público que usted construya — no en Coda. Pero un documento de Coda publicado para un público del continente se sirve desde el alojamiento de Coda en el extranjero, sin ningún recurso en el continente sobre el que hacer el registro. |
| ¿Es accesible? | Sí — la aplicación carga desde AWS en el extranjero. La distancia transfronteriza se manifiesta como un espacio de trabajo más lento y menos predecible para un equipo en el continente, no como un bloqueo. |
En el extranjero por diseño — Coda funciona sobre AWS, sin región en el continente
Coda describe su propia infraestructura en su página Product security: el servicio está “built from the ground up using AWS security best practices” (construido desde cero siguiendo las buenas prácticas de seguridad de AWS) y “follows AWS best practices for network security, using services like AWS CloudFront, AWS WAF, AWS security groups, and VPCs” (sigue las buenas prácticas de AWS en seguridad de red, con servicios como AWS CloudFront, AWS WAF, los grupos de seguridad de AWS y las VPC). Lo que esa página nunca enumera es una región en China continental — y no puede hacerlo, porque las regiones de AWS en China continental son una partición separada, operada por empresas chinas y gestionada por socios locales con una cuenta distinta, en la que no se ejecuta un espacio de trabajo global de AWS como el de Coda. Así que, estén donde estén sus colegas, su espacio de trabajo de Coda se obtiene de una nube situada fuera del continente, y se almacena en ella.
Eso zanja la cuestión de la residencia antes de llegar siquiera al rendimiento. No hay ninguna opción dentro del país que activar ni ningún recurso de alojamiento en el continente bajo su espacio de trabajo. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — y un espacio de trabajo en el extranjero no tiene dónde guardarla. Ahí es donde se agota el «ya lo tenemos todo en Coda»: usar la herramienta desde China y estar autorizado para guardar en ella datos personales chinos son dos cosas distintas.
Los documentos de Coda de su equipo están llenos de datos personales — y salen del continente
Un espacio de trabajo de Coda rara vez contiene solo notas. Los equipos construyen en él tablas de clientes, seguimientos de empleados, listas de contactos de proveedores y bases de datos de tipo CRM, y cada una de ellas es información personal según la ley china. El tratamiento de datos de Coda se rige ahora por la política de privacidad a la que remite su propio enlace trust/privacy — la política que cubre «Docs» (antes conocido como «Coda»), cuyo responsable del tratamiento figura como una empresa de San Francisco y que afirma sin rodeos que “may transfer and process your data outside of the country where you live” (puede transferir y tratar sus datos fuera del país en el que usted reside).
Para sus usuarios chinos, ese tratamiento en el extranjero es una transferencia transfronteriza según la Ley de Protección de Información Personal. El responsable del tratamiento — usted, la empresa cuyo equipo llena los documentos, no Coda — debe notificar, obtener un consentimiento separado y acogerse a uno de los mecanismos de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–43 de la PIPL). Nada de eso puede aportarlo un ajuste de red; es una base legal, con la documentación que la respalda, y la carga recae en usted.
Espacio de trabajo interno o página publicada — dónde recae realmente el ICP
Coda es sobre todo una herramienta en la que su equipo inicia sesión, no un sitio web orientado al público, de modo que el registro ICP que necesita un sitio en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) suele recaer en el sitio público que usted construya — no en Coda. Conviene, sin embargo, ser honesto con el caso límite: Coda puede publicar un documento en la web abierta y, si dirige a un público del continente hacia esa página publicada, esta se sirve desde el alojamiento de Coda en el extranjero, sin ningún recurso dentro del país al que vincular un registro ICP. La regla práctica es tratar el espacio de trabajo interno y la superficie publicada como dos cuestiones distintas, y mantener todo lo que publique para visitantes del continente en una infraestructura que realmente pueda registrarse.
Accesible no es lo mismo que autorizado
Coda no está bloqueado en China; carga. Pero como cada documento, tabla y automatización se obtiene de AWS fuera del continente, un equipo con sede en China lo utiliza a través de la frontera — un espacio de trabajo que puede mostrarse con lentitud y comportarse de forma menos predecible que en otros lugares. Esa es la mitad de entrega de la cuestión, y es real. Pero no es la mitad que decide si usted puede usar Coda legalmente: un espacio de trabajo que se abriera al instante arrastraría exactamente la misma exposición en transferencia transfronteriza y residencia. La lentitud es lo primero que salta a la vista; lo que de verdad condiciona la decisión son las obligaciones de cumplimiento.
Esto es un mapa de riesgo, no un veredicto: que le correspondan la notificación y el consentimiento, un deber de almacenamiento dentro del país, un registro ICP para una superficie publicada o alguna combinación de ellos depende de lo que su equipo guarde en Coda, de cuántos datos personales sean y de quiénes sean sus usuarios — conviene concretarlo con su asesoría legal antes de comprometerse.
Dónde encaja 21YunBox — una capa de cumplimiento, no una migración
Usted conserva Coda como espacio de trabajo de su equipo. Lo que añadimos es la capa que Coda no puede aportar desde el extranjero: un análisis de los datos personales que su equipo guarda realmente en él, contrastado con su entidad y sus volúmenes de datos, y — para cualquier página de Coda que publique o cualquier sitio público que ponga en marcha para el continente — entrega con registro ICP desde dentro del continente, situada por delante de su propio origen, sin reconstruir y sin una segunda base de código. Nuestro equipo de China determina qué obligaciones le alcanzan, gestiona la documentación de transferencia transfronteriza y residencia que le corresponde como responsable del tratamiento, y pone en marcha la presencia legal dentro del país que un espacio de trabajo SaaS en el extranjero no puede ofrecer. Coda permanece exactamente donde está.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Almacena Coda los datos de nuestro equipo dentro de China?
No. Según su propia página de seguridad, Coda funciona sobre AWS y no nombra ninguna región en China continental, y su tratamiento de datos se rige por un responsable con sede en EE. UU. cuya política dice que “may transfer and process your data outside of the country where you live.” (puede transferir y tratar sus datos fuera del país en el que usted reside). Por tanto, los datos personales que su equipo guarda en documentos de Coda — listas de clientes, fichas de empleados, tablas de contactos — residen en el extranjero. Según la PIPL, eso es una transferencia transfronteriza y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, puede activar además un deber de localización de datos que un espacio de trabajo en el extranjero no puede cumplir.
¿Necesitamos un registro ICP para usar Coda en China?
Normalmente no para el uso interno. Coda es un espacio de trabajo en el que su equipo inicia sesión, no un sitio web público, de modo que la cuestión del ICP suele recaer en cualquier sitio orientado al público que usted construya, y no en Coda. La excepción es la publicación: si hace público un documento de Coda para un público del continente, esa página se sirve desde el alojamiento de Coda en el extranjero, y un sitio público dirigido a visitantes del continente es exactamente lo que cubre el régimen ICP. Trate la superficie publicada, no el espacio de trabajo interno, como la cuestión del ICP — y confirme el límite con su asesoría legal.
¿Puede 21YunBox ayudarnos a usar Coda de forma conforme en China continental?
Sí. Nuestro equipo de China puede cartografiar su exposición — evaluando las obligaciones de transferencia transfronteriza y residencia de datos según la PIPL que se derivan de los datos personales que su equipo guarda en Coda, para su entidad, sus volúmenes de datos y sus usuarios — y, para cualquier página pública de Coda o sitio en el continente que usted construya, poner en marcha la entrega dentro del país, con registro ICP, que un alojamiento en el extranjero no puede ofrecer. Coda permanece exactamente donde está; nosotros añadimos a su alrededor la capa de cumplimiento para China. Póngase en contacto para analizar su caso concreto.