Funktioniert Coda in China? Datenresidenz, PIPL & ein Offshore-Workspace
Coda hält die Dokumente Ihres Teams — und die personenbezogenen Daten darin — auf seiner eigenen Offshore-AWS-Cloud, ohne Festlandchina-Region. Für ein China-Team macht das Coda zu einer PIPL-Grenzübertritts- und Datenresidenz-Frage, bevor es eine Geschwindigkeitsfrage ist. Ein Compliance-zuerst-Blick auf die Türen.
Funktioniert Coda in China?
Coda lädt in Festlandchina — aber das ist nicht die Frage. Coda hält die Dokumente Ihres Teams und die personenbezogenen Daten, die Ihr Team hineintippt, auf seiner eigenen Offshore-AWS-Cloud ohne Festlandchina-Region. Für ein China-Team ist Coda ein Grenz-Datenproblem, bevor es ein Geschwindigkeitsproblem ist.
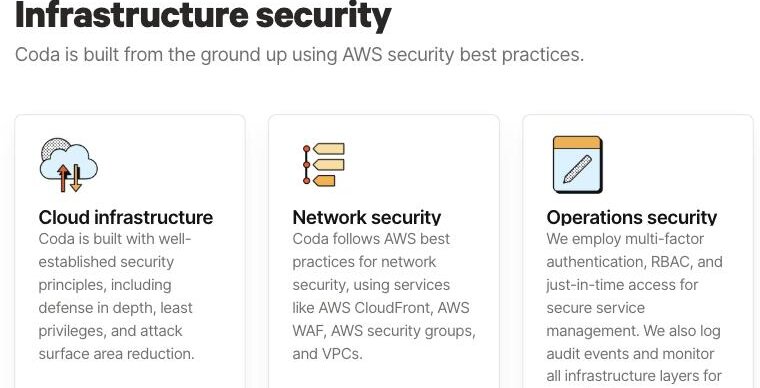
Auf seiner eigenen Sicherheitsseite sagt Coda, es sei „built from the ground up using AWS security best practices“ und laufe auf „AWS CloudFront, AWS WAF, AWS security groups, and VPCs“ — Infrastruktur, die keine Region innerhalb Festlandchinas listet. Sein trust/privacy-Link löst nun auf die Richtlinie auf, die „Docs“ (ehemals bekannt als „Coda“) abdeckt, deren Datenverantwortlicher eine San-Francisco-Firma ist und die klar angibt: „We may transfer and process your data outside of the country where you live.“ Die Kundenlisten, Mitarbeiter-Datensätze und Kontakt-Tabellen, die Ihr Team in Coda-Dokumenten hält, verlassen also das Festland — ein Grenztransfer personenbezogener Daten, den PIPL regelt (Art. 38–43), auf Servern, die nicht im Inland gehalten werden können. Die Tabelle unten paart Codas eigenen Wortlaut mit der Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was gilt, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Die Coda-Dokumente Ihres Teams — und die personenbezogenen Daten darin — sitzen auf offshore AWS
- ! Personenbezogene Daten von China-Nutzern in diesen Dokumenten überqueren die Grenze; PIPL gilt
- ✕ Coda nennt keine Festlandchina-Region, es kann Ihre Daten also nicht im Inland speichern
- ! Veröffentlichen Sie ein Coda-Dokument öffentlich, und es wird offshore bedient; eine Festland-Site braucht weiterhin ICP
- ! Von offshore AWS geladen, kann die App für ein China-Team langsam oder unzuverlässig sein
Was die offizielle Coda-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Coda läuft vollständig auf AWS und nennt keine Festlandchina-Region. Auf seiner eigenen Product-security-Seite gibt Coda an, es sei „built from the ground up using AWS security best practices“ und „follows AWS best practices for network security, using services like AWS CloudFront, AWS WAF, AWS security groups, and VPCs“. Nirgends listet es eine Region innerhalb Festlandchinas — AWS' China-Regionen sind eine separate, chinesisch-betriebene Partition, in der ein globaler Workspace nicht läuft —, Ihre Dokumente werden also von Offshore-Cloud bedient, nicht von innerhalb des Landes, in dem Ihre Nutzer sitzen. | Coda — Product security (coda.io/trust/security), abgerufen 2026-10-07 |
| Codas Datenhandhabung wird von einem US-basierten Verantwortlichen geregelt, der Daten aus Ihrem Land hinausbewegt. Codas eigener trust/privacy-Link löst nun auf die Datenschutzrichtlinie auf, die „Docs“ (ehemals bekannt als „Coda“) abdeckt, deren gelisteter Datenverantwortlicher eine San-Francisco-Firma ist und die angibt: „We may transfer and process your data outside of the country where you live.“ Für die personenbezogene Information Ihrer chinesischen Nutzer, die in Coda-Dokumenten sitzt, ist diese Offshore-Verarbeitung ein Grenztransfer nach PIPL — der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus erfordert (Art. 38–43). | Coda / Superhuman — Privacy Policy reached from coda.io/trust/privacy, abgerufen 2026-10-07; PIPL Articles 38–43 |
| Ihre Daten im Inland zu halten, kann eine Rechtspflicht sein — und Coda bietet keinen Weg, sie zu erfüllen. Weil Coda Workspace-Inhalt auf offshore AWS speichert, ohne Festland-Region zur Wahl, können in China erhobene personenbezogene Daten auf Coda nicht innerhalb des Festlands gehalten werden. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen diese Daten in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenz-Pflicht, die ein Offshore-Workspace strukturell nicht erfüllen kann. | Coda — Product security (coda.io/trust/security), abgerufen 2026-10-07; PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
| ICP landet meist auf dem, was Sie veröffentlichen, nicht auf dem internen Workspace. Coda ist ein Werkzeug, in das sich Ihr Team einloggt, die ICP-Beian, die eine öffentliche Festland-Site braucht (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), hängt also normalerweise an jeder öffentlichkeitsgerichteten Site, die Sie bauen — nicht an Coda selbst. Die Ausnahme: Veröffentlichen Sie ein Coda-Dokument öffentlich für ein Festland-Publikum, und diese Seite wird von Codas Offshore-Hosting bedient, ohne Festland-Ressource, gegen die eine ICP-Beian zu melden wäre. | Coda — Product security (coda.io/trust/security), abgerufen 2026-10-07; State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Team, das in Festlandchina arbeitet, ist die Frage, die bei Coda zählt, nicht, wie schnell ein Dokument aufbaut — sie ist, wo dieses Dokument und die personenbezogenen Daten, die Ihr Team hineintippt, leben dürfen. Coda beantwortet die erste Hälfte in seiner eigenen Sicherheits-Dokumentation: Die Plattform läuft auf AWS, und sie listet keine Region innerhalb Festlandchinas. Jede Kundenliste, jede Mitarbeiter-Tabelle und jede Kontakt-Datenbank, die in einem Coda-Dokument gehalten wird, sitzt daher auf Offshore-Cloud — aus China erreichbar, aber außerhalb gespeichert. Die Erreichbarkeit ist eine Auslieferungs-Angelegenheit; der Grenztransfer und die Datenresidenz sind die Compliance-Exponierung, und sie sind, was entscheidet, ob ein Festland-Team sich überhaupt rechtmäßig auf Coda verlassen darf.
Coda in China auf einen Blick
| Worüber es entscheidet | In Codas eigenen Worten |
|---|---|
| Wo es läuft | Coda ist „built from the ground up using AWS security best practices“, mit „AWS CloudFront, AWS WAF, AWS security groups, and VPCs“. Keine Region ist innerhalb Festlandchinas; AWS' China-Regionen sind eine separate, chinesisch-betriebene Partition, in der ein globaler Workspace nicht läuft. |
| Wer Ihre Daten hält | Codas trust/privacy-Link löst nun auf die Richtlinie auf, die „Docs“ (ehemals bekannt als „Coda“) abdeckt, deren Datenverantwortlicher eine San-Francisco-Firma ist, die „may transfer and process your data outside of the country where you live“. |
| Die Daten Ihrer China-Nutzer | Kundenlisten, Mitarbeiter-Datensätze und Kontakt-Tabellen in Coda-Dokumenten sind personenbezogene Daten. Offshore gehalten, sind sie ein Grenztransfer, den PIPL regelt — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–43). |
| Die Öffentlichkeit bedienen | Coda ist ein interner Workspace, eine ICP-Beian hängt also meist an jeder öffentlichen Site, die Sie bauen — nicht an Coda. Aber ein Coda-Dokument, das einem Festland-Publikum veröffentlicht wird, wird von Codas Offshore-Hosting bedient, ohne Festland-Ressource, wogegen zu melden wäre. |
| Ist es erreichbar? | Ja — die App lädt von offshore AWS. Die Grenz-Distanz zeigt sich als ein langsamerer, weniger vorhersehbarer Workspace für ein Festland-Team, nicht als Sperre. |
Offshore per Design — Coda läuft auf AWS, ohne Festland-Region
Coda legt seine eigene Infrastruktur auf seiner Product-security-Seite dar: Der Dienst ist „built from the ground up using AWS security best practices“, und er „follows AWS best practices for network security, using services like AWS CloudFront, AWS WAF, AWS security groups, and VPCs“. Was diese Seite nie listet, ist eine Region innerhalb Festlandchinas — und sie kann es nicht, weil AWS’ Festlandchina-Regionen eine separate, chinesisch-betriebene Partition sind, betrieben von lokalen Partnern unter einem eigenen Konto, in der ein globaler AWS-Workspace wie Codas nicht läuft. Wo auch immer Ihre Kollegen sitzen, ihr Coda-Workspace wird also von Cloud außerhalb des Festlands geholt und darauf gespeichert.
Das klärt die Residenzfrage, bevor Performance je erreicht wird. Es gibt keine inländische Option zum Anschalten und keine Festland-Hosting-Ressource unter Ihrem Workspace. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen in China gesammelte personenbezogene Daten in China bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — und ein Offshore-Workspace hat nirgends, sie zu halten. „Wir betreiben bereits alles in Coda“ ist, wo das ausläuft: Das Werkzeug aus China zu nutzen und freigegeben zu sein, chinesische personenbezogene Daten darin zu halten, sind zwei verschiedene Dinge.
Die Coda-Dokumente Ihres Teams sind voller personenbezogener Daten — und sie verlassen das Festland
Ein Coda-Workspace ist selten nur Notizen. Teams bauen Kunden-Tabellen, Mitarbeiter-Tracker, Lieferanten-Kontaktlisten und CRM-artige Datenbanken darin, und jede einzelne davon sind personenbezogene Daten nach chinesischem Recht. Codas Datenhandhabung wird nun von der Datenschutzrichtlinie geregelt, auf die sein eigener trust/privacy-Link auflöst — die Richtlinie, die „Docs“ (ehemals bekannt als „Coda“) abdeckt, deren Datenverantwortlicher als San-Francisco-Firma gelistet ist und die klar angibt, dass sie „may transfer and process your data outside of the country where you live“.
Für Ihre chinesischen Nutzer ist diese Offshore-Verarbeitung ein Grenztransfer nach dem Gesetz zum Schutz personenbezogener Daten. Der Verarbeiter — Sie, die Firma, deren Team die Dokumente füllt, nicht Coda — muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–43). Nichts davon ist etwas, das Netzwerk-Tuning liefern kann; es ist eine Rechtsgrundlage und die Papiere dahinter, von Ihnen getragen.
Interner Workspace oder veröffentlichte Seite — wo ICP tatsächlich landet
Coda ist in erster Linie ein Werkzeug, in das sich Ihr Team einloggt, keine öffentlichkeitsgerichtete Website, die ICP-Beian, die eine Festland-Site braucht (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), hängt also meist an der öffentlichen Site, die Sie bauen — nicht an Coda selbst. Seien Sie jedoch ehrlich über den Grenzfall: Coda kann ein Dokument im offenen Web veröffentlichen, und wenn Sie ein Festland-Publikum auf diese veröffentlichte Seite richten, wird sie von Codas Offshore-Hosting bedient, ohne inländische Ressource, an die eine ICP-Beian zu binden wäre. Die Faustregel ist, den internen Workspace und die veröffentlichte Oberfläche als zwei separate Fragen zu behandeln und alles, was Sie für Festland-Besucher veröffentlichen, auf Infrastruktur zu halten, die tatsächlich gemeldet werden kann.
Erreichbar, nicht dasselbe wie freigegeben
Coda ist in China nicht gesperrt; es lädt. Aber weil jedes Dokument, jede Tabelle und jede Automation von AWS außerhalb des Festlands geholt wird, begegnet ein China-basiertes Team ihm über die Grenze — ein Workspace, der langsam aufbauen und sich weniger vorhersehbar verhalten kann als anderswo. Das ist die Auslieferungs-Hälfte der Frage, und sie ist real. Sie ist auch nicht die Hälfte, die entscheidet, ob Sie Coda rechtmäßig nutzen dürfen: Ein Workspace, der augenblicklich öffnete, trüge genau dieselbe Grenzübertritts- und Residenz-Exponierung. Geschwindigkeit ist das Symptom, das Leute zuerst bemerken; die Compliance-Pflichten sind, was die Entscheidung tatsächlich einschränkt.
Dies ist eine Risikokarte, kein Urteil: Ob Sie Mitteilung und Einwilligung, eine inländische Speicherpflicht, eine ICP-Beian auf einer veröffentlichten Oberfläche oder eine Kombination schulden, hängt davon ab, was Ihr Team in Coda hält, wie viel personenbezogene Daten das sind und wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie sich festlegen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie behalten Coda als Workspace Ihres Teams. Was wir hinzufügen, ist die Schicht, die Coda von offshore nicht bereitstellen kann: eine Lesung der personenbezogenen Daten, die Ihr Team tatsächlich darin hält, kartiert gegen Ihre Gesellschaft und Ihre Datenmengen, und — für jede Coda-Seite, die Sie veröffentlichen, oder jede öffentliche Site, die Sie für das Festland aufstellen — ICP-gemeldete Auslieferung aus dem Festland heraus, vor Ihren eigenen Origin gesetzt, ohne Neuaufbau und ohne zweite Codebasis. Unser China-Team arbeitet aus, welche Pflichten beißen, handhabt die Grenzübertritts- und Residenz-Papiere, die auf Sie als Verarbeiter fallen, und stellt die inländische, rechtmäßige Präsenz auf, die ein Offshore-SaaS-Workspace nicht kann. Coda bleibt genau dort, wo es ist.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Coda die Daten unseres Teams innerhalb Chinas?
Nein. Auf seiner eigenen Sicherheitsseite läuft Coda auf AWS und nennt keine Festlandchina-Region, und seine Datenhandhabung wird von einem US-basierten Verantwortlichen geregelt, dessen Richtlinie sagt, er „may transfer and process your data outside of the country where you live“. Die personenbezogenen Daten, die Ihr Team in Coda-Dokumenten hält — Kundenlisten, Mitarbeiter-Datensätze, Kontakt-Tabellen —, sitzen daher offshore. Nach PIPL ist das ein Grenztransfer, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen kann es auch eine Datenlokalisierungs-Pflicht auslösen, die ein Offshore-Workspace nicht erfüllen kann.
Brauchen wir eine ICP-Beian, um Coda in China zu nutzen?
Meist nicht für den internen Gebrauch. Coda ist ein Workspace, in den sich Ihr Team einloggt, keine öffentliche Website, die ICP-Frage landet also normalerweise auf jeder öffentlichkeitsgerichteten Site, die Sie bauen, statt auf Coda selbst. Die Ausnahme ist Veröffentlichen: Wenn Sie ein Coda-Dokument öffentlich für ein Festland-Publikum machen, wird diese Seite von Codas Offshore-Hosting bedient, und eine öffentliche Site, die auf Festland-Besucher zielt, ist genau das, was das ICP-Regime abdeckt. Behandeln Sie die veröffentlichte Oberfläche, nicht den internen Workspace, als die ICP-Frage — und bestätigen Sie die Linie mit Rechtsbeistand.
Kann 21YunBox uns helfen, Coda in Festlandchina rechtskonform zu nutzen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenzübertritts- und Datenresidenz-Pflichten bewerten, die an den personenbezogenen Daten hängen, die Ihr Team in Coda hält, für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer — und, für jede öffentliche Coda-Seite oder Festland-Site, die Sie bauen, die ICP-gemeldete, inländische Auslieferung aufstellen, die Offshore-Hosting nicht bereitstellen kann. Coda bleibt genau dort, wo es ist; wir fügen die rechtskonforme China-Schicht darum herum hinzu. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.