Coda fonctionne-t-il en Chine ? Résidence des données, PIPL et un espace de travail à l'étranger
Coda conserve les documents de votre équipe — et les données personnelles qu'ils contiennent — sur son propre cloud AWS à l'étranger, sans aucune région en Chine continentale. Pour une équipe en Chine, cela fait de Coda une question de transfert transfrontalier et de résidence des données au titre de la PIPL avant d'être une question de vitesse. Un regard, d'abord sous l'angle de la conformité, sur les portes.
Coda fonctionne-t-il en Chine ?
Coda se charge en Chine continentale — mais ce n'est pas la question. Coda conserve les documents de votre équipe, et les données personnelles que votre équipe y saisit, sur son propre cloud AWS à l'étranger sans aucune région en Chine continentale. Pour une équipe en Chine, Coda est un problème de données transfrontalières avant d'être un problème de vitesse.
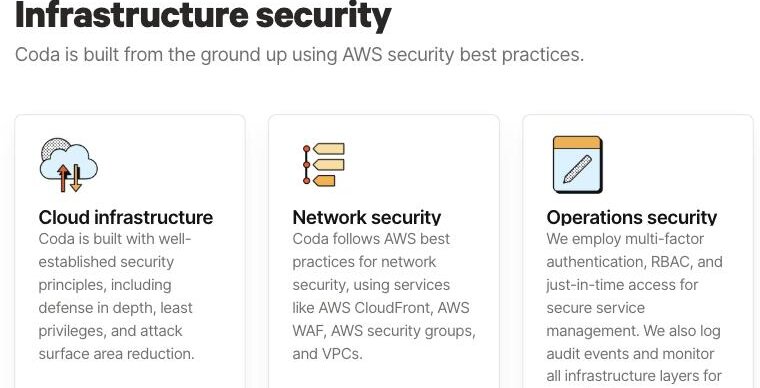
Sur sa propre page de sécurité, Coda indique être “built from the ground up using AWS security best practices,” s'exécutant sur “AWS CloudFront, AWS WAF, AWS security groups, and VPCs” — une infrastructure qui ne liste aucune région en Chine continentale. Son lien trust/privacy renvoie désormais à la politique couvrant “Docs” (anciennement connu sous le nom de “Coda”), dont le responsable du traitement est une société de San Francisco et qui indique clairement : “We may transfer and process your data outside of the country where you live.” Ainsi, les listes de clients, fiches d'employés et tables de contacts que votre équipe conserve dans les documents Coda quittent le continent — un transfert transfrontalier d'informations personnelles que la PIPL régit (articles 38 à 43), sur des serveurs qui ne peuvent être gardés sur le territoire. Le tableau ci-dessous associe les propres termes de Coda à la règle que déclenche chaque ligne.
Il s'agit d'une image des risques, pas d'un verdict — ce qui s'applique dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Les documents Coda de votre équipe — et les données personnelles qu'ils contiennent — résident sur un AWS à l'étranger
- ! Les données personnelles des utilisateurs en Chine dans ces documents franchissent la frontière ; la PIPL s'applique
- ✕ Coda ne nomme aucune région en Chine continentale, il ne peut donc pas stocker vos données sur le territoire
- ! Publiez un document Coda publiquement et il est servi depuis l'étranger ; un site du continent a tout de même besoin de l'ICP
- ! Chargée depuis un AWS à l'étranger, l'application peut être lente ou peu fiable pour une équipe en Chine
Ce que la documentation officielle de Coda dit de la Chine
| Fait | Source primaire |
|---|---|
| Coda s'exécute entièrement sur AWS, et ne nomme aucune région en Chine continentale. Sur sa propre page Product security, Coda indique être “built from the ground up using AWS security best practices” et “follows AWS best practices for network security, using services like AWS CloudFront, AWS WAF, AWS security groups, and VPCs.” Nulle part il ne liste de région en Chine continentale — les régions Chine d'AWS sont une partition distincte, opérée par des sociétés chinoises, dans laquelle un espace de travail mondial ne s'exécute pas — de sorte que vos documents sont servis depuis un cloud à l'étranger, non depuis l'intérieur du pays où siègent vos utilisateurs. | Coda — Product security (coda.io/trust/security), consulté le 2026-10-07 |
| Le traitement des données de Coda est régi par un responsable basé aux États-Unis qui déplace les données hors de votre pays. Le propre lien trust/privacy de Coda renvoie désormais à la politique de confidentialité couvrant “Docs” (anciennement connu sous le nom de “Coda”), dont le responsable du traitement listé est une société de San Francisco et qui indique : “We may transfer and process your data outside of the country where you live.” Pour les informations personnelles de vos utilisateurs chinois présentes dans les documents Coda, ce traitement à l'étranger est un transfert transfrontalier au titre de la PIPL — exigeant information, consentement distinct et un mécanisme de transfert (articles 38 à 43). | Coda / Superhuman — Privacy Policy accessible depuis coda.io/trust/privacy, consulté le 2026-10-07 ; PIPL articles 38 à 43 |
| Garder vos données sur le territoire peut être une obligation légale — et Coda n'offre aucun moyen de la satisfaire. Parce que Coda stocke le contenu de l'espace de travail sur un AWS à l'étranger sans région sur le continent à choisir, les informations personnelles collectées en Chine ne peuvent être détenues à l'intérieur du continent sur Coda. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, ces données doivent être stockées en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation de résidence qu'un espace de travail à l'étranger ne peut structurellement satisfaire. | Coda — Product security (coda.io/trust/security), consulté le 2026-10-07 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'ICP retombe généralement sur ce que vous publiez, non sur l'espace de travail interne. Coda est un outil auquel votre équipe se connecte, de sorte que la déclaration ICP qu'exige un site du continent (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) se rattache normalement à tout site public que vous construisez — non à Coda lui-même. L'exception : publiez un document Coda pour un public du continent et cette page est servie depuis l'hébergement à l'étranger de Coda, sans ressource sur le continent à laquelle déclarer un ICP. | Coda — Product security (coda.io/trust/security), consulté le 2026-10-07 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour une équipe qui travaille en Chine continentale, la question qui compte à propos de Coda n’est pas la rapidité d’affichage d’un document — c’est de savoir où ce document, et les données personnelles que votre équipe y saisit, ont le droit de résider. Coda répond à la première moitié dans sa propre documentation de sécurité : la plateforme s’exécute sur AWS, et elle ne liste aucune région en Chine continentale. Chaque liste de clients, table d’employés et base de contacts conservée dans un document Coda réside donc sur un cloud à l’étranger — accessible depuis la Chine, mais stocké hors d’elle. L’accessibilité est une affaire de diffusion ; le transfert transfrontalier et la résidence des données sont l’exposition de conformité, et ce sont eux qui décident si une équipe du continent peut légalement se reposer sur Coda tout court.
Coda en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Coda |
|---|---|
| Où il s'exécute | Coda est “built from the ground up using AWS security best practices,” utilisant “AWS CloudFront, AWS WAF, AWS security groups, and VPCs.” Aucune région ne se trouve en Chine continentale ; les régions Chine d'AWS sont une partition distincte, opérée par des sociétés chinoises, dans laquelle un espace de travail mondial ne s'exécute pas. |
| Qui détient vos données | Le lien trust/privacy de Coda renvoie désormais à la politique couvrant “Docs” (anciennement connu sous le nom de “Coda”), dont le responsable du traitement est une société de San Francisco qui “may transfer and process your data outside of the country where you live.” |
| Les données de vos utilisateurs en Chine | Les listes de clients, fiches d'employés et tables de contacts dans les documents Coda sont des informations personnelles. Détenues à l'étranger, elles sont un transfert transfrontalier que la PIPL régit — information, consentement distinct et un mécanisme de transfert (articles 38 à 43). |
| Servir le public | Coda est un espace de travail interne, de sorte qu'une déclaration ICP se rattache généralement à tout site public que vous construisez — non à Coda. Mais un document Coda publié pour un public du continent est servi depuis l'hébergement à l'étranger de Coda, sans ressource sur le continent à laquelle se rattacher. |
| Est-ce accessible ? | Oui — l'application se charge depuis un AWS à l'étranger. La distance transfrontalière se manifeste comme un espace de travail plus lent et moins prévisible pour une équipe du continent, non comme un blocage. |
À l’étranger par conception — Coda s’exécute sur AWS, sans région sur le continent
Coda expose sa propre infrastructure sur sa page Product security : le service est “built from the ground up using AWS security best practices,” et il “follows AWS best practices for network security, using services like AWS CloudFront, AWS WAF, AWS security groups, and VPCs.” Ce que cette page ne liste jamais, c’est une région en Chine continentale — et elle ne le peut pas, car les régions Chine continentale d’AWS sont une partition distincte, opérée par des sociétés chinoises, exploitée par des partenaires locaux sous un compte séparé, dans laquelle un espace de travail AWS mondial comme celui de Coda ne s’exécute pas. Ainsi, où que siègent vos collègues, leur espace de travail Coda est récupéré depuis, et stocké sur, un cloud hors du continent.
Cela règle la question de la résidence avant même que la performance ne soit atteinte. Il n’y a aucune option sur le territoire à activer ni aucune ressource d’hébergement sur le continent sous votre espace de travail. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles recueillies en Chine doivent rester en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37)) — et un espace de travail à l’étranger n’a nulle part où les conserver. « Nous exploitons déjà tout dans Coda » est l’endroit où cela s’épuise : utiliser l’outil depuis la Chine et être autorisé à y détenir des données personnelles chinoises sont deux choses différentes.
Les documents Coda de votre équipe regorgent de données personnelles — et elles quittent le continent
Un espace de travail Coda est rarement de simples notes. Les équipes y construisent des tables de clients, des suivis d’employés, des listes de contacts de fournisseurs et des bases de type CRM, et chacune d’elles est une information personnelle au regard du droit chinois. Le traitement des données de Coda est désormais régi par la politique de confidentialité vers laquelle son propre lien trust/privacy renvoie — la politique couvrant “Docs” (anciennement connu sous le nom de “Coda”), dont le responsable du traitement est une société de San Francisco et qui indique clairement qu’elle “may transfer and process your data outside of the country where you live.”
Pour vos utilisateurs chinois, ce traitement à l’étranger est un transfert transfrontalier au titre de la loi sur la protection des informations personnelles. Le responsable de traitement — vous, la société dont l’équipe remplit les documents, non Coda — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (PIPL articles 38 à 43). Rien de tout cela n’est quelque chose que l’optimisation réseau peut fournir ; c’est une base légale et les documents qui l’accompagnent, portés par vous.
Espace de travail interne ou page publiée — où retombe réellement l’ICP
Coda est avant tout un outil auquel votre équipe se connecte, non un site web public, de sorte que la déclaration ICP qu’exige un site du continent (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT) se rattache généralement au site public que vous construisez — non à Coda lui-même. Soyez toutefois honnête sur le cas limite : Coda peut publier un document sur le web ouvert, et si vous dirigez un public du continent vers cette page publiée, elle est servie depuis l’hébergement à l’étranger de Coda, sans ressource sur le territoire à laquelle lier une déclaration ICP. La règle pratique est de traiter l’espace de travail interne et la surface publiée comme deux questions distinctes, et de garder tout ce que vous publiez pour des visiteurs du continent sur une infrastructure qui peut réellement être déclarée.
Accessible, ce n’est pas la même chose qu’autorisé
Coda n’est pas bloqué en Chine ; il se charge. Mais parce que chaque document, table et automatisation est récupéré depuis AWS hors du continent, une équipe basée en Chine le rencontre par-delà la frontière — un espace de travail qui peut s’afficher lentement et se comporter de façon moins prévisible qu’ailleurs. C’est la moitié diffusion de la question, et elle est réelle. Ce n’est pas non plus la moitié qui décide si vous pouvez légalement utiliser Coda : un espace de travail qui s’ouvrirait instantanément porterait exactement la même exposition de transfert transfrontalier et de résidence. La vitesse est le symptôme que les gens remarquent en premier ; les obligations de conformité sont ce qui conditionne réellement la décision.
Il s’agit d’une image des risques, pas d’un verdict : devoir l’information et le consentement, une obligation de stockage sur le territoire, une déclaration ICP sur une surface publiée, ou une combinaison, dépend de ce que votre équipe conserve dans Coda, du volume de données personnelles que cela représente et de qui sont vos utilisateurs — à régler avec un conseil avant de vous engager.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous gardez Coda comme espace de travail de votre équipe. Ce que nous ajoutons, c’est la couche que Coda n’a aucun moyen de fournir depuis l’étranger : une lecture des données personnelles que votre équipe détient réellement dedans, cartographiée au regard de votre entité et de vos volumes de données, et — pour toute page Coda que vous publiez ou tout site public que vous montez pour le continent — une diffusion déclarée (ICP) depuis l’intérieur du continent, placée devant votre propre origine, sans reconstruction et sans second code. Notre équipe Chine détermine quelles obligations mordent, prend en charge les documents transfrontaliers et de résidence qui vous reviennent en tant que responsable de traitement, et met en place la présence légale, sur le territoire, qu’un espace de travail SaaS à l’étranger ne peut fournir. Coda reste exactement là où il est.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Coda stocke-t-il les données de notre équipe en Chine ?
Non. Sur sa propre page de sécurité, Coda s'exécute sur AWS et ne nomme aucune région en Chine continentale, et son traitement des données est régi par un responsable basé aux États-Unis dont la politique indique qu'il « may transfer and process your data outside of the country where you live ». Les données personnelles que votre équipe conserve dans les documents Coda — listes de clients, fiches d'employés, tables de contacts — résident donc à l'étranger. Au titre de la PIPL, c'est un transfert transfrontalier, et pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, cela peut aussi déclencher une obligation de localisation des données qu'un espace de travail à l'étranger ne peut satisfaire.
Avons-nous besoin d'une déclaration ICP pour utiliser Coda en Chine ?
Généralement pas pour un usage interne. Coda est un espace de travail auquel votre équipe se connecte, non un site web public, de sorte que la question de l'ICP retombe normalement sur tout site public que vous construisez plutôt que sur Coda lui-même. L'exception est la publication : si vous rendez un document Coda public pour un public du continent, cette page est servie depuis l'hébergement à l'étranger de Coda, et un site public visant les visiteurs du continent est exactement ce que couvre le régime ICP. Traitez la surface publiée, non l'espace de travail interne, comme la question ICP — et confirmez la ligne avec un conseil.
21YunBox peut-il nous aider à utiliser Coda en conformité en Chine continentale ?
Oui. Notre équipe Chine peut cartographier votre exposition — en évaluant les obligations transfrontalières et de résidence des données au titre de la PIPL qui s'attachent aux données personnelles que votre équipe détient dans Coda, pour votre entité, vos volumes de données et vos utilisateurs — et, pour toute page Coda publique ou tout site du continent que vous construisez, mettre en place la diffusion déclarée (ICP) et sur le territoire qu'un hébergement à l'étranger ne peut fournir. Coda reste exactement là où il est ; nous ajoutons la couche Chine conforme autour de lui. Prenez contact pour traiter votre cas précis.