Codaは中国本土で使えるか:データの国内保存、PIPL、オフショアのワークスペース
Codaはチームのドキュメント——そしてその中の個人データ——を自社のオフショアAWSクラウドに保持し、中国本土のリージョンはありません。中国チームにとってCodaは、速度の問いである前に、PIPLの越境とデータの国内保存の問いです。コンプライアンス起点で扉を読み解きます。
Codaは中国本土で使えるか
Codaは中国本土で読み込まれます——しかしそれは問いではありません。Codaはチームのドキュメントと、チームがそこに入力する個人データを、自社のオフショアAWSクラウドに保持し、中国本土のリージョンはありません。中国チームにとってCodaは、速度の問いである前に越境データの問題です。
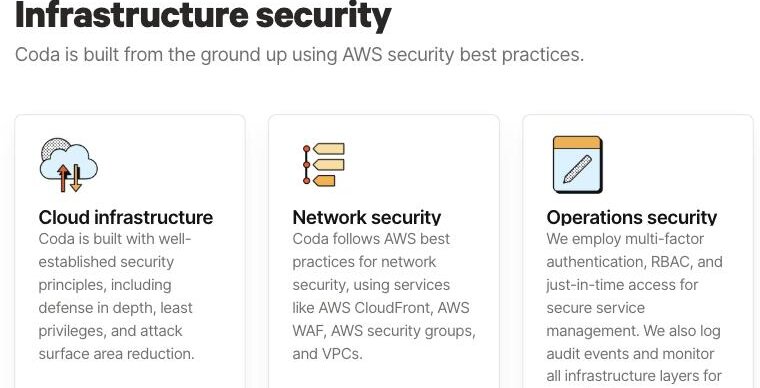
Coda自身のセキュリティページは、「AWSのセキュリティのベストプラクティスを土台から用いて構築」され、「AWS CloudFront・AWS WAF・security groups・VPCs」上で動くと述べています——中国本土の内側にリージョンを一つも挙げないインフラです。そのtrust/privacyリンクは現在「Docs」(旧称「Coda」)を対象とするポリシーに解決され、そのデータ管理者はサンフランシスコの企業で、「居住国の外へデータを移転・処理しうる」と率直に述べています。だからチームがCodaのドキュメントに保持する顧客リスト、従業員記録、連絡先テーブルは本土を離れます——PIPLが規律する個人情報の越境移転(第38〜43条)であり、国内に留めようのないサーバー上に置かれます。下の表はCoda自身の言葉と、各行が引き起こすルールを対にしています。
これは判定ではなくリスクの見取り図です——適用されるものは貴社の法人、取扱データ量、ユーザーが誰かで変わります。当社の中国チームが一緒にリスクを整理します →
コンプライアンス・スナップショット
- ! チームのCodaドキュメント——その中の個人データ——はオフショアのAWS上にある
- ! それらのドキュメント内の中国ユーザーの個人データは越境する——PIPLが適用
- ✕ Codaは中国本土のリージョンを挙げておらず、データを国内に保存できない
- ! Codaドキュメントを公開するとオフショアから配信され、本土サイトはなおICP備案が必要
- ! オフショアのAWSから読み込むため、中国チームには遅く不安定になりうる
Codaの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| CodaはすべてAWS上で動き、中国本土のリージョンを一つも挙げていない。 自社のProduct securityページでCodaは「AWSのセキュリティのベストプラクティスを土台から用いて構築」され、「AWS CloudFront・AWS WAF・security groups・VPCsなどを用い、ネットワークセキュリティについてAWSのベストプラクティスに従う」と述べている。中国本土の内側のリージョンはどこにも挙げられておらず——AWSの中国リージョンはグローバルなワークスペースが動かない別個の中国事業者運用パーティション——ので、ドキュメントはユーザーが座る国の内側ではなく、オフショアのクラウドから配信される。 | Coda — Product security(coda.io/trust/security)、2026-10-07取得 |
| Codaのデータの取り扱いは、データを居住国の外へ移す米国拠点の管理者によって規律される。 Coda自身のtrust/privacyリンクは現在「Docs」(旧称「Coda」)を対象とするプライバシーポリシーに解決され、その記載上のデータ管理者はサンフランシスコの企業で、「居住国の外へデータを移転・処理しうる」と述べている。Codaのドキュメントにある中国ユーザーの個人情報にとって、そのオフショア処理はPIPLの下での越境移転であり——通知、個別の同意、移転メカニズムを要する(第38〜43条)。 | Coda / Superhuman — coda.io/trust/privacy から到達するプライバシーポリシー、2026-10-07取得;PIPL 第38〜43条 |
| データを国内に留めることは法的な義務になりうる——そしてCodaにはそれを満たす手立てがない。 Codaはワークスペースのコンテンツを、選べる本土リージョンのないオフショアAWSに保存するため、中国で収集した個人情報をCoda上で中国本土内に保持できない。重要情報インフラ運営者(CIIO)または大量取扱者にとって、そのデータは中国に保存しなければならず(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのワークスペースが構造的に満たせない国内保存義務である。 | Coda — Product security(coda.io/trust/security)、2026-10-07取得;PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
| ICPはふつう、公開するものに着地し、社内ワークスペースにではない。 Codaはチームがサインインして使うツールなので、公開の本土サイトが要するICP備案(国務院令第292号、工業・情報化部令第33号)は通常、Coda自体ではなく貴社が構築する公開向けサイトに紐づく。例外は、Codaドキュメントを本土の読者向けに一般公開した場合で、そのページはCodaのオフショアのホスティングから配信され、ICPを紐づける本土のリソースがない。 | Coda — Product security(coda.io/trust/security)、2026-10-07取得;国務院令第292号;工業・情報化部令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土で働くチームにとって、Codaをめぐる決め手は「ドキュメントがどれだけ速く描画されるか」ではなく、「そのドキュメントと、チームがそこに入力する個人データを、どこに置くことが許されるか」です。Codaは前半を自社のセキュリティ文書で答えています——プラットフォームはAWS上で動き、中国本土の内側にリージョンを一つも挙げていません。したがって、Codaのドキュメントに保持されるあらゆる顧客リスト、従業員テーブル、連絡先データベースはオフショアのクラウド上にあります——中国から到達はできても、中国の外に保存されるのです。到達性は配信の問題であり、越境移転とデータの国内保存こそがコンプライアンス上のリスクであって、それが、中国本土のチームがCodaに合法的に依拠してよいかどうかを決めます。
中国でのCoda:ひと目で
| 決め手 | Coda自身の言葉では |
|---|---|
| どこで動くか | Codaは“built from the ground up using AWS security best practices”で、“AWS CloudFront, AWS WAF, AWS security groups, and VPCs”を用います。中国本土の内側にリージョンはなく、AWSの中国リージョンは、グローバルなワークスペースが動かない、別個の中国事業者運用パーティションです。 |
| データを保持するのは誰か | Codaのtrust/privacyリンクは現在、“Docs”(旧称“Coda”)を対象とするポリシーに解決され、そのデータ管理者はサンフランシスコの企業で、“may transfer and process your data outside of the country where you live”(居住国の外へデータを移転・処理しうる)とされています。 |
| 中国ユーザーのデータ | Codaのドキュメント内の顧客リスト、従業員記録、連絡先テーブルは個人情報です。オフショアに保持されると、PIPLが規律する越境移転——通知、個別の同意、移転メカニズム(第38〜43条)——に当たります。 |
| 一般への公開 | Codaは社内ワークスペースなので、ICP備案はふつう貴社が構築する公開サイトに紐づき——Codaにではありません。ただし本土の読者に公開されたCodaドキュメントは、Codaのオフショアのホスティングから配信され、備案を紐づける本土のリソースはありません。 |
| 到達できるか | はい——アプリはオフショアのAWSから読み込まれます。越境の距離は、ブロックとしてではなく、本土チームにとってより遅く予測しづらいワークスペースとして現れます。 |
設計上オフショア——CodaはAWS上で動き、本土リージョンはない
CodaはProduct securityページで自社のインフラを示しています——サービスは*「AWSのセキュリティのベストプラクティスを土台から用いて構築」され、「AWS CloudFront・AWS WAF・security groups・VPCsなどを用い、ネットワークセキュリティについてAWSのベストプラクティスに従う」*。そのページが決して挙げないのが、中国本土の内側のリージョンです——そして挙げられないのは、AWSの中国本土リージョンが、現地パートナーが別個のアカウントで運用する、中国事業者運用の独立パーティションであり、CodaのようなグローバルなAWSワークスペースはそこで動かないからです。だから同僚がどこに座っていようと、そのCodaワークスペースは本土の外のクラウドから取得され、そこに保存されます。
これはパフォーマンスに達する前に、データの国内保存の問いを片づけます。有効化できる中国国内オプションも、ワークスペースの下に敷く本土のホスティングリソースもありません。貴社が重要情報インフラ運営者(CIIO)または大量取扱者なら、中国で収集した個人情報は中国に留めなければならず(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのワークスペースには、それを置く場所がありません。「もうすべてCodaで動かしている」は、そこで行き止まりになります。中国からツールを使うことと、そこに中国の個人データを保持する許可を得ていることは、別の問いなのです。
チームのCodaドキュメントは個人データであふれている——そしてそれは本土を離れる
Codaのワークスペースが単なるメモであることは稀です。チームはその中に顧客テーブル、従業員トラッカー、ベンダー連絡先リスト、CRM的なデータベースを作り、そのどれもが中国法の下で個人情報です。Codaのデータの取り扱いは、自社のtrust/privacyリンクが解決する先のプライバシーポリシー——「Docs」(旧称*「Coda」)を対象とし、データ管理者としてサンフランシスコの企業を挙げ、「居住国の外へデータを移転・処理しうる」*と率直に述べるもの——によって規律されます。
中国ユーザーにとって、そのオフショア処理は中国個人情報保護法(PIPL)の下での越境移転です。取扱者——Codaではなく、ドキュメントを埋めるチームを抱える企業である貴社——は、通知し、個別の同意を取得し、移転メカニズムの一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければなりません(PIPL 第38〜43条)。どれもネットワークの調整で供給できるものではなく、合法的な根拠とその裏づけの書類であり、それを負うのは貴社です。
社内ワークスペースか公開ページか——ICPが実際に着地する場所
Codaは主としてチームがサインインして使うツールであって、一般公開のWebサイトではないので、本土のサイトが要するICP備案(国務院令第292号、工業・情報化部令第33号)は、ふつう貴社が構築する公開サイトに紐づき——Coda自体にではありません。ただし端のケースには正直になってください——Codaはドキュメントをオープンなウェブに公開でき、本土の読者をその公開ページに向けると、それはCodaのオフショアのホスティングから配信され、ICP備案を結びつける中国国内のリソースがありません。経験則は、社内ワークスペースと公開面を2つの別々の問いとして扱い、本土の訪問者向けに公開するものは、実際に備案できるインフラ上に置くことです。
到達できること、許可されていることと同じではない
Codaは中国でブロックされていません——読み込まれます。しかし、あらゆるドキュメント、テーブル、オートメーションが本土の外のAWSから取得されるため、中国拠点のチームはそれを国境越しに迎えます——ほかの場所より遅く描画し、予測しづらく振る舞いうるワークスペースです。それが問いの配信側の半分で、それは実在します。それはまた、Codaを合法的に使ってよいかを決める半分ではありません——瞬時に開くワークスペースでも、まったく同じ越境移転とデータ国内保存のリスクを背負います。速度は人が最初に気づく症状で、決定に実際に関門をかけるのはコンプライアンス上の義務です。
これは判定ではなくリスクの見取り図です——通知と同意が要るのか、国内保存義務が要るのか、公開面へのICP備案が要るのか、あるいはそれらの組み合わせかは、チームがCodaに何を保持し、それがどれだけの個人データで、ユーザーが誰かで変わります——構築の前に専門家と詰める価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
Codaはチームのワークスペースとしてそのまま使い続けます。当社が加えるのは、Codaがオフショアからは提供しようのないレイヤーです——チームが実際に保持する個人データを、貴社の法人と取扱データ量に照らして読み解き、そして貴社が公開するCodaページや本土向けに立ち上げる公開サイトについては、既存オリジンの前段に置く、再設計も二つ目のコードベースも不要な、ICP備案済みの中国国内からの配信です。当社の中国チームが、どの義務が効いてくるかを整理し、取扱者として貴社に課される越境とデータ国内保存の書類を扱い、オフショアのSaaSワークスペースが立てられない中国国内の合法的なプレゼンスを立ち上げます。Codaは今の場所にそのまま残ります。
関連する読み物:
よくあるご質問
Codaはチームのデータを中国の内側に保存しますか?
いいえ。自社のセキュリティページによればCodaはAWS上で動き、中国本土のリージョンを一つも挙げていません。そしてデータの取り扱いは、「居住国の外へデータを移転・処理しうる」と述べる米国拠点の管理者によって規律されます。チームがCodaのドキュメントに保持する個人データ——顧客リスト、従業員記録、連絡先テーブル——は、したがってオフショアにあります。PIPLの下ではこれは越境移転であり、CIIOまたは大量取扱者にとっては、オフショアのワークスペースが満たせないデータ国内保存義務も発動しえます。
中国でCodaを使うのにICP備案は必要ですか?
社内利用についてはふつう不要です。Codaは公開Webサイトではなく、チームがサインインするワークスペースなので、ICPの問いは通常、Coda自体ではなく貴社が構築する公開向けサイトに着地します。例外は公開です——Codaドキュメントを本土の読者向けに一般公開すると、そのページはCodaのオフショアのホスティングから配信され、本土の訪問者を狙う公開サイトは、まさにICP制度が対象とするものです。社内ワークスペースではなく公開面をICPの問いとして扱い——線引きは専門家と確認してください。
21YunBoxは中国でCodaを法令適合に使う手助けができますか?
はい。当社の中国チームがリスクを整理できます——チームがCodaに保持する個人データに、貴社の法人・取扱データ量・ユーザーに照らして付随するPIPLの越境とデータ国内保存の義務を評価し、公開するCodaページや構築する本土サイトについては、オフショアのホスティングが提供できないICP備案済みの中国国内からの配信を立ち上げます。Codaは今の場所にそのまま残し、当社がその周りに法令適合の中国レイヤーを加えます。個別のケースを詰めるにはお問い合わせください。