¿Funciona Bugsnag en China? Residencia de los datos de errores, PIPL y sus informes de fallos
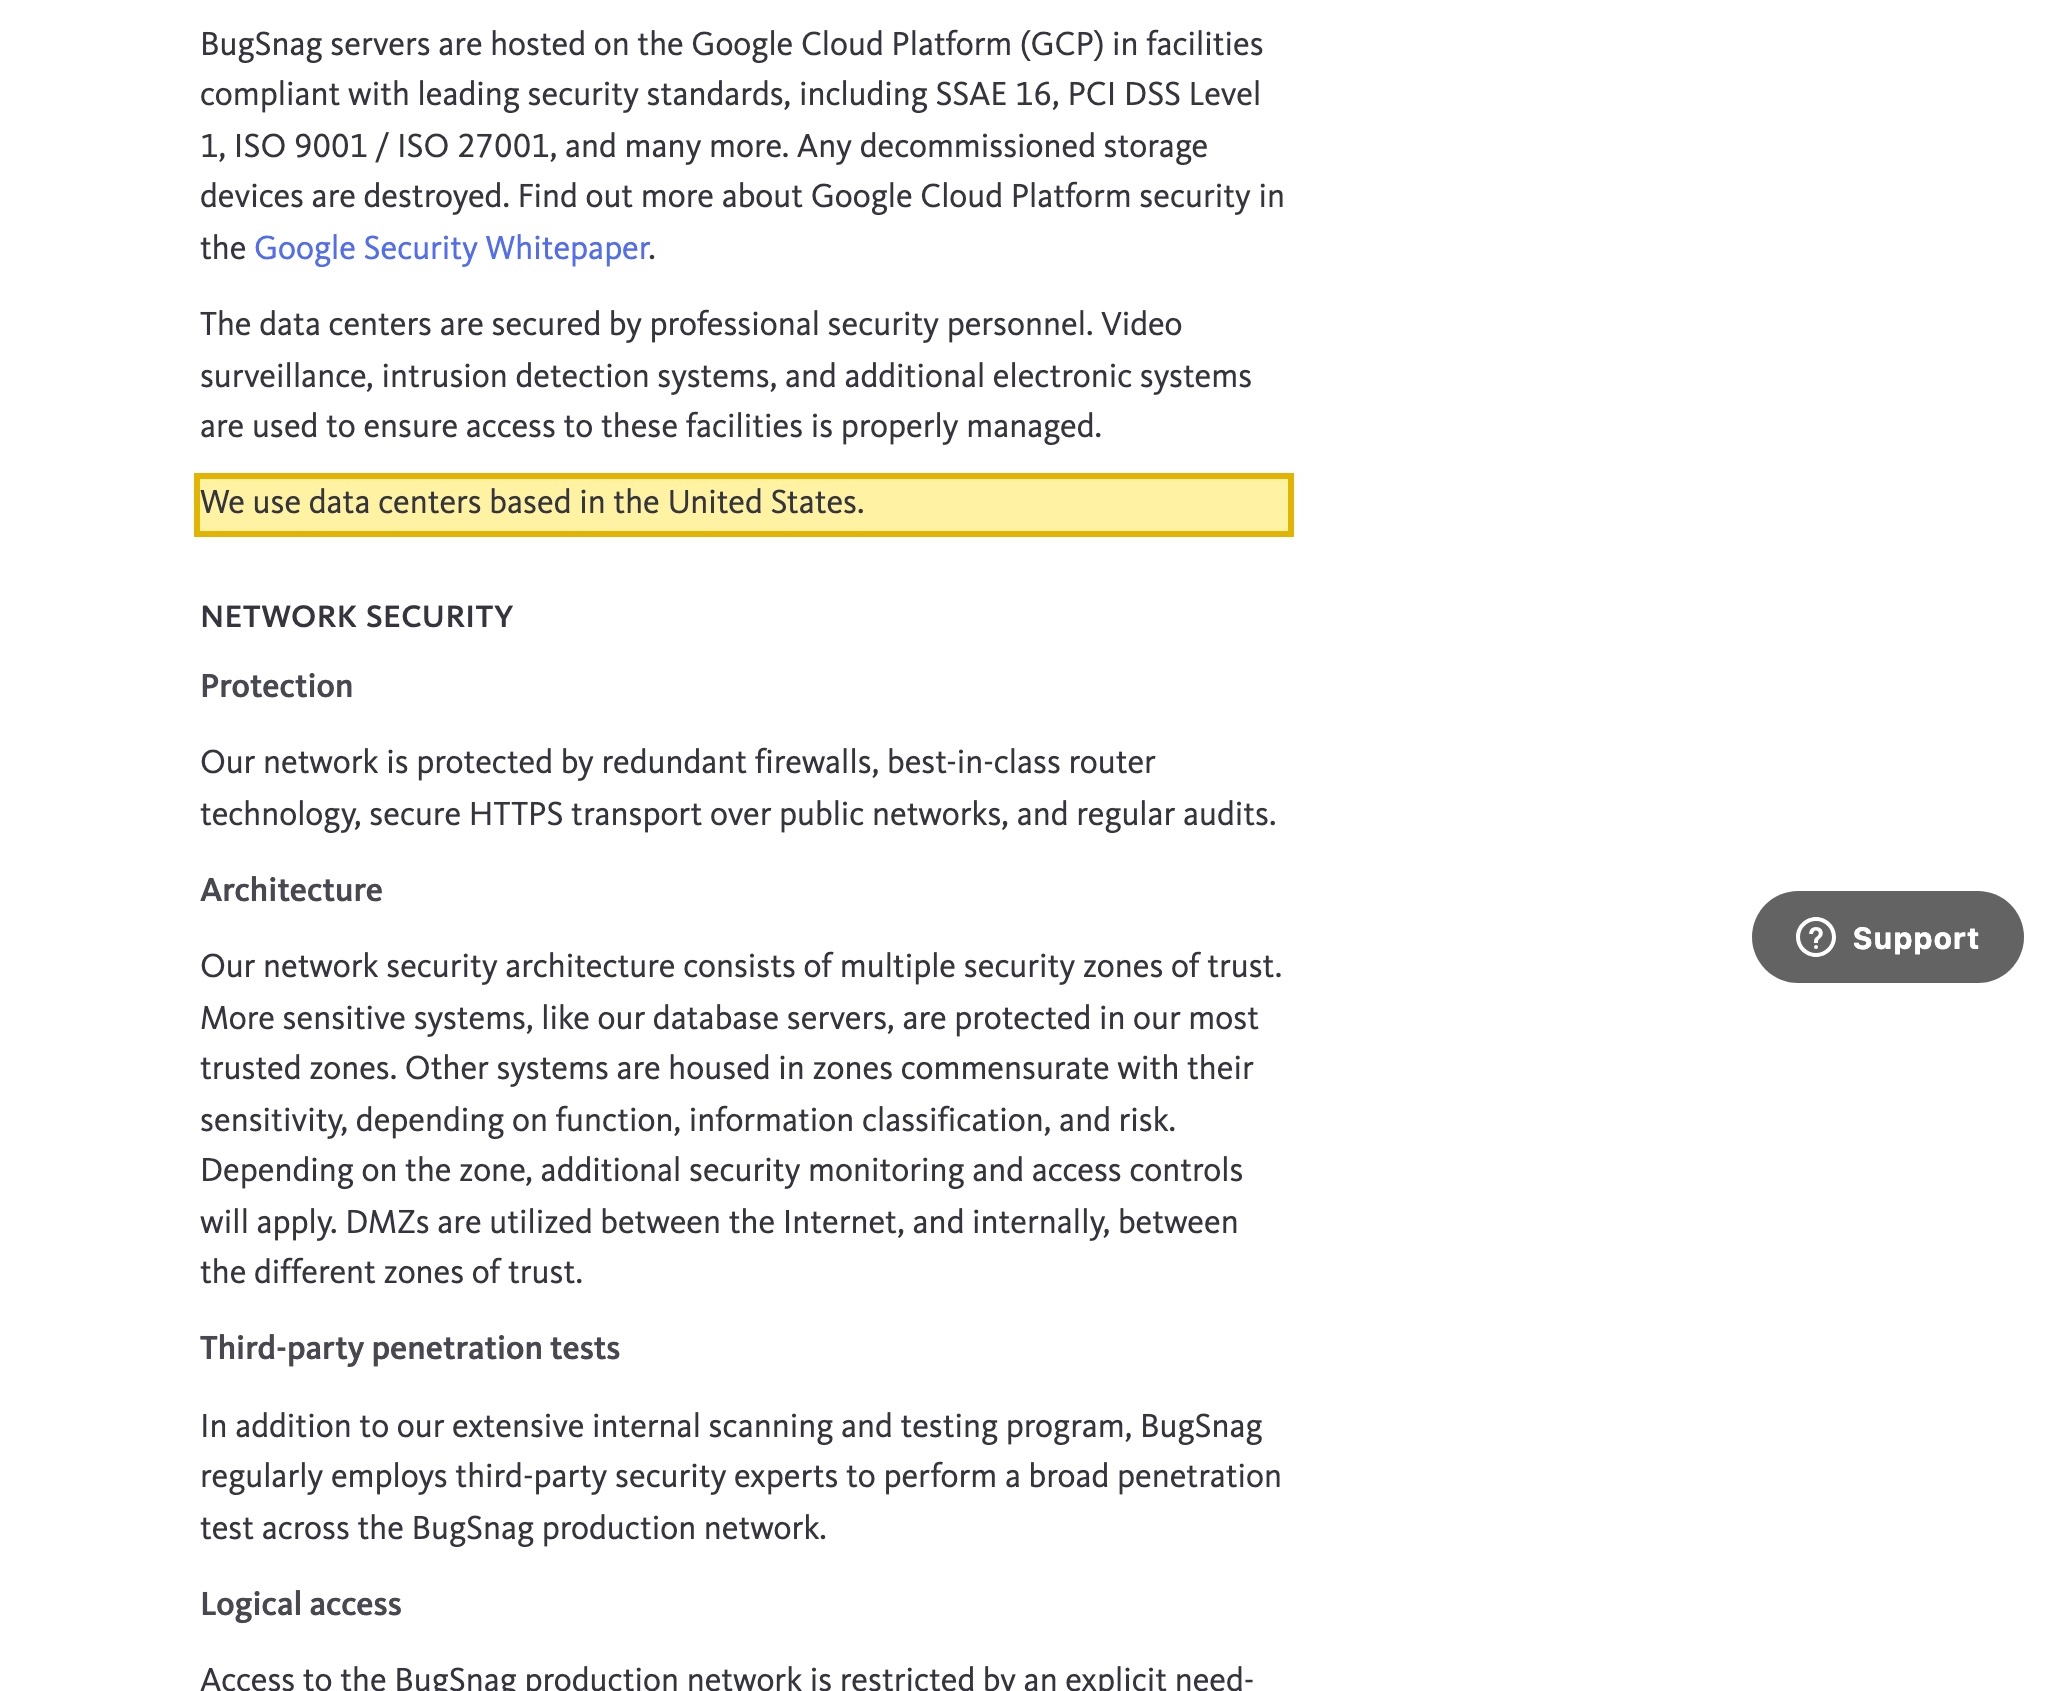
Bugsnag — que SmartBear comercializa ahora como Insight Hub — no opera ningún centro de datos dentro de China continental; su propio Security Overview indica que sus centros de datos están “based in the United States” (en Estados Unidos). Así, los informes de fallos y errores que recoge de sus usuarios en China, con IP de cliente, identificadores de usuario y breadcrumbs, acaban almacenados en el extranjero — una transferencia transfronteriza de información personal según la PIPL. Un análisis centrado en el cumplimiento de dónde terminan sus datos de errores.
¿Funciona Bugsnag en China?
Sí — Bugsnag llega a China continental y recibe datos desde allí sin problema; esa es la mitad que nunca estuvo en duda. Bugsnag, que SmartBear comercializa ahora como Insight Hub, no opera ningún centro de datos dentro del continente — su propio Security Overview dice que utiliza centros de datos “based in the United States” (en Estados Unidos) —, así que cada informe de fallo y error que usted recoge en China acaba almacenado en un backend en EE. UU. Eso es una transferencia transfronteriza de información personal, no un problema de velocidad.
Un informe de error rara vez es anónimo. La documentación del SDK de navegador de Bugsnag dice “The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard” (la IP del cliente se recoge por defecto y se usa en el identificador de usuario y en la pestaña Request del panel); además, genera un identificador de usuario y uno de dispositivo por informe, “Breadcrumbs are stored and sent with each event report” (los breadcrumbs se almacenan y se envían con cada informe de evento) y, una vez que usted identifica a un usuario, lleva el “user ID, email and name” (identificador, correo electrónico y nombre) que usted proporcione. Recogida de usuarios del continente y enviada al extranjero, esa información personal es una transferencia transfronteriza que regula la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38–40) —, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). La propia lista de subencargados de SmartBear aloja datos solo en EE. UU. e Irlanda; nada de ello está en el continente.
Esto es un mapa de riesgo, no una resolución — lo que realmente se aplica depende de lo que lleven sus informes de errores, de sus volúmenes de datos y de quiénes sean sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Ningún centro de datos en China continental — sus informes de errores acaban almacenados en el extranjero, en EE. UU.
- ! Los informes de fallos llevan la IP de cliente del visitante, identificadores de usuario y breadcrumbs a través de la frontera
- ! El contenido de los errores es información personal — una transferencia transfronteriza según la PIPL
- ✕ Ninguna región dentro del país, así que un deber de residencia de datos no puede cumplirse solo con Bugsnag
- ✓ Lograr que cargue el panel no es la cuestión — dónde terminan los datos de errores, sí
Lo que la documentación oficial de Bugsnag dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Bugsnag no opera ningún centro de datos dentro de China continental. Su propio Security Overview afirma “We use data centers based in the United States,” (utilizamos centros de datos ubicados en Estados Unidos) y que “BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards.” (los servidores se alojan en Google Cloud Platform, en instalaciones que cumplen los principales estándares de seguridad). La lista actual de subencargados de SmartBear nombra a Amazon AWS (EE. UU., Irlanda) y Microsoft Azure (EE. UU.) como los proveedores que alojan datos de clientes. No hay ninguna región en China continental que elegir, así que los informes de fallos y errores que usted recoge en China se almacenan en un backend fuera del país. | Bugsnag — Security Overview (docs.bugsnag.com) y SmartBear Subprocessors (smartbear.com), consultado el 2026-10-09 |
| Los informes de fallos que recoge Bugsnag son información personal. La documentación del SDK de navegador de Bugsnag dice “The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard” (la IP del cliente se recoge por defecto; se desactiva con collectUserIp: false); en todas las plataformas genera un identificador de usuario y uno de dispositivo por informe, y “Breadcrumbs are stored and sent with each event report.” (los breadcrumbs se almacenan y se envían con cada informe de evento). Si identifica a un usuario, el informe lleva el “user ID, email and name” (identificador, correo electrónico y nombre) que usted proporcione, junto con la URL, las cabeceras y el cuerpo de la solicitud fallida. Recogido de usuarios del continente y enviado a un backend en EE. UU., eso es una transferencia transfronteriza de información personal según la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–40). | Bugsnag — Customizing error reports y App Store / Play Store privacy (docs.bugsnag.com), consultado el 2026-10-09; artículos 38–40 de la PIPL |
| Bugsnag no ofrece ninguna forma de mantener los datos en el continente. Todos los centros de datos de Bugsnag — y todos los proveedores de alojamiento de datos de la lista de subencargados de SmartBear (AWS en EE. UU. e Irlanda, Azure en EE. UU.) — están fuera de China continental. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia de datos que los centros de datos de Bugsnag, todos en el extranjero, no pueden satisfacer. | SmartBear Subprocessors (smartbear.com) y Bugsnag Security Overview (docs.bugsnag.com), consultado el 2026-10-09; artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) |
| La accesibilidad es la mitad fácil — Bugsnag es un backend y usted es el responsable del tratamiento. La documentación de Bugsnag identifica a cada cliente como “the data controller” (el responsable del tratamiento), así que el deber de la PIPL recae en usted, no en el proveedor. El panel carga desde dentro de China; la exposición está en dónde se almacenan los informes. El registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) corresponde al sitio o aplicación pública del continente que usted opera — y a cualquier panel orientado a China que aloje en el continente —, no a Bugsnag como servicio de backend. (SmartBear comercializa ahora Bugsnag como Insight Hub.) | Bugsnag — App Store / Play Store privacy (docs.bugsnag.com), consultado el 2026-10-09; Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para un equipo que lanza productos en China continental, la cuestión sobre Bugsnag casi nunca es si el panel se abre — se abre. La cuestión es dónde se permite que acaben almacenados los informes de fallos y errores que recopila. Bugsnag — la herramienta de monitorización de errores que SmartBear comercializa ahora como Insight Hub — lo responde en su propia documentación de seguridad: sus centros de datos están en Estados Unidos. Así, el notifier integrado en su aplicación para el continente, y el SDK de navegador que se carga para sus visitantes del continente, capturan en China fallos, trazas de pila, breadcrumbs (el rastro de eventos previo al error) y contexto de usuario, y los envían a un backend en EE. UU. Como un informe de error suele llevar información personal — una dirección IP de cliente, un identificador de usuario generado, un correo electrónico que usted adjuntó, la propia solicitud fallida —, sacarlo al extranjero es una transferencia transfronteriza que regula la ley china. Conectarse a Bugsnag es la parte sencilla; lo que examina la ley china son los datos que esos informes sacan del país.
Bugsnag en China de un vistazo
| Qué lo decide | En los propios términos de Bugsnag — y la ley china |
|---|---|
| Dónde acaban almacenados los informes | El Security Overview de Bugsnag dice “We use data centers based in the United States” (centros de datos en Estados Unidos), con servidores “hosted on the Google Cloud Platform (GCP).” (alojados en Google Cloud Platform). La lista de subencargados de SmartBear nombra como proveedores de alojamiento de datos a Amazon AWS (EE. UU., Irlanda) y Microsoft Azure (EE. UU.). Ninguno está en China continental. |
| Qué contiene un informe | Para el SDK de navegador: “The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard.” (la dirección IP del cliente se recoge por defecto y se usa tanto en el identificador de usuario como en la pestaña Request del panel). En todas las plataformas, Bugsnag genera un identificador de usuario y uno de dispositivo por informe, “Breadcrumbs are stored and sent with each event report” (los breadcrumbs se almacenan y se envían con cada informe de evento) y, si usted define un usuario, el informe lleva el “user ID, email and name” (identificador, correo electrónico y nombre del usuario) que usted proporcione. |
| ¿Es información personal? | La IP de cliente de un solo visitante del continente ya lo es. Los cuerpos de las solicitudes y los breadcrumbs pueden arrastrar más — hasta información personal sensible del artículo 28 si no se depuran. Recogida en China y enviada a un backend en EE. UU., es una transferencia transfronteriza que regula la PIPL. |
| Deber de residencia | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe quedarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Todos los centros de datos de Bugsnag están en el extranjero, así que en Bugsnag no hay nada con lo que cumplirlo. |
| ¿Es accesible? | Sí — el panel y los endpoints de ingesta responden desde dentro de China. Lo que está en juego es dónde acaban almacenados los informes, no si llegan. |
Bugsnag no opera ningún centro de datos en el continente, así que sus informes acaban en el extranjero
El Security Overview de Bugsnag afirma sin rodeos que “We use data centers based in the United States” (utilizamos centros de datos ubicados en Estados Unidos) y que “BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards” (los servidores se alojan en Google Cloud Platform, en instalaciones que cumplen los principales estándares de seguridad). SmartBear — matriz de Bugsnag desde la adquisición de 2021 y la empresa que hoy comercializa el producto como Insight Hub — enumera como subencargados que alojan datos de clientes a Amazon AWS (en EE. UU. e Irlanda) y Microsoft Azure (en EE. UU.). La página del producto nombra Google Cloud y la lista corporativa de subencargados nombra AWS y Azure, pero el hilo que importa para China es idéntico: todos esos centros de datos están fuera del continente, y Bugsnag no ofrece ninguna región en el continente que elegir. Así, el notifier de sus servidores en el continente y el SDK en los navegadores de sus visitantes del continente recogen sus datos en China y los envían a un backend en EE. UU. Llegar hasta Bugsnag nunca fue el obstáculo; mantener dentro del país los datos de errores que recopila, sí.
Un informe de fallo es información personal — y cruza la frontera
Un informe de error rara vez es anónimo. Para el SDK de navegador que se ejecuta en los navegadores de sus visitantes del continente, la documentación de Bugsnag dice que “The client’s IP address is collected by default and used in both the user identifier and Request tab on the dashboard” (la dirección IP del cliente se recoge por defecto y se usa en el identificador de usuario y en la pestaña Request del panel) — de modo que la IP de un visitante se recopila salvo que usted configure collectUserIp: false. En todas las plataformas, Bugsnag genera un identificador de usuario y uno de dispositivo para cada informe, “Breadcrumbs are stored and sent with each event report” (los breadcrumbs se almacenan y se envían con cada informe de evento) y, en cuanto usted identifica a un usuario, el informe lleva “the user ID, email and name” (el identificador, el correo electrónico y el nombre) que usted proporcione, junto con la URL, las cabeceras y el cuerpo de la solicitud fallida. La IP de cliente de un solo visitante del continente ya es información personal, y conforme a la Ley de Protección de Información Personal (PIPL) de China enviarla a un backend en EE. UU. es una transferencia transfronteriza — el responsable del tratamiento (usted, no Bugsnag) debe notificar, obtener un consentimiento separado para la transferencia al extranjero y contar con un mecanismo de transferencia: una evaluación de seguridad para la exportación de datos de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40 de la PIPL). Cuando el cuerpo de una solicitud fallida o un breadcrumb lleva datos de cuentas financieras u otra información personal sensible, el artículo 28 de la PIPL vuelve a elevar el listón, con su propia prueba de consentimiento y necesidad.
Depurar reduce lo que cruza — no cierra la puerta
Bugsnag le ofrece formas de reducir lo que sale: puede desactivar la recogida de IP con collectUserIp: false, descartar un evento entero devolviendo false desde un callback onError y ocultar las claves de metadatos que elija. Vale la pena hacerlo. Pero ocultar datos cambia qué cruza la frontera, no el hecho de que la cruce, y no hace nada por la residencia. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China tiene que almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025 de la Ley de Ciberseguridad china, en vigor desde el 1 de enero de 2026, renumeró esta disposición de localización de datos del 37 al 39 sin cambiar el deber de almacenamiento dentro del país). Con todos los centros de datos de Bugsnag en el extranjero, no hay almacenamiento dentro del país con el que cumplir ese deber solo con Bugsnag. El registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) es una puerta distinta: corresponde a cualquier sitio o aplicación pública del continente que usted sirva desde dentro del país — y a cualquier panel de estado o de errores orientado a China que aloje en el continente —, no a Bugsnag como servicio de backend.
Léalo como un mapa de riesgo y no como una resolución: que usted deba un mecanismo de transferencia, almacenamiento dentro del país, un registro ICP o alguna combinación depende de lo que realmente lleven sus informes, de sus volúmenes de datos y de su papel como responsable del tratamiento — conviene resolverlo con asesoría legal antes de conectar nada.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Bugsnag para ponerse en regla con China. Hay tres pasos, en este orden.
Cartografiar. Nuestro equipo de cumplimiento para China traza la vía legal para su canalización de errores: qué deberes transfronterizos de la PIPL acompañan a las IP, los identificadores de usuario y los datos de solicitud que llevan sus informes, si sus volúmenes o su condición de operador de infraestructuras de información críticas activan el almacenamiento dentro del país, y dónde se debe un registro ICP por lo que usted sirve a usuarios del continente.
Localizar. Donde la telemetría de errores no puede salir legalmente del continente, ponemos en su lugar un esquema legal en China — recogida con consentimiento y tratamiento y almacenamiento dentro del país de los datos personales que llevan esos informes —, para que el contexto sensible no tenga que cruzar la frontera en ningún momento. Usted conserva Bugsnag para la telemetría que puede salir legalmente.
Entregar. Ponemos en marcha una entrega dentro del país, con registro ICP, mediante el 21YunBox Optimizer, situada por delante del stack que ya utiliza — sin reconstruir, sin una segunda base de código, sin abandonar Bugsnag. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; cada nodo es legal y está dentro del país.
El resultado: su monitorización de errores funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- Las medidas de evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China
Preguntas frecuentes
¿Tiene Bugsnag un centro de datos o una región en China continental?
No. El propio Security Overview de Bugsnag dice “We use data centers based in the United States,” (utilizamos centros de datos ubicados en Estados Unidos) con servidores alojados en Google Cloud Platform, y la lista de subencargados de SmartBear aloja los datos de clientes solo en EE. UU. e Irlanda. Nada de ello está en China continental, así que los informes de fallos y errores que usted recoge de usuarios y dispositivos en China acaban almacenados en un backend en el extranjero. (SmartBear comercializa ahora Bugsnag como Insight Hub.)
¿Es un problema que nuestros informes de errores de Bugsnag salgan de China?
Abórdelo como un riesgo que analizar con asesoría legal, más que como un simple sí o no. Los notifiers de Bugsnag recogen información personal en China — una IP de cliente por defecto en el navegador, identificadores de usuario y de dispositivo, breadcrumbs, y cualquier identificador de usuario, correo electrónico o cuerpo de solicitud que usted capture — y la envían a un backend en EE. UU. Según la PIPL, eso es una transferencia transfronteriza que requiere notificación, un consentimiento separado y un mecanismo de transferencia, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes los datos deben almacenarse en el continente. Bugsnag le permite desactivar la recogida de IP, ocultar claves de metadatos y descartar eventos, pero eso reduce lo que cruza la frontera en lugar de eliminar el cruce.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Bugsnag sea conforme en China?
Sí. Nuestro equipo de cumplimiento para China cartografía las obligaciones transfronterizas y de residencia de datos de la PIPL que acompañan a su canalización de errores — frente a su entidad, sus volúmenes de datos y sus usuarios — y después pone en marcha la entrega y el almacenamiento dentro del país, con registro ICP, que requiere una presencia legal en China, situados por delante del stack que ya utiliza, para que Bugsnag siga gestionando la telemetría que puede salir legalmente del continente. Póngase en contacto para analizar su caso concreto.
































