Funktioniert Bugsnag in China? Fehlerdaten-Residenz, PIPL & Ihre Crash-Reports
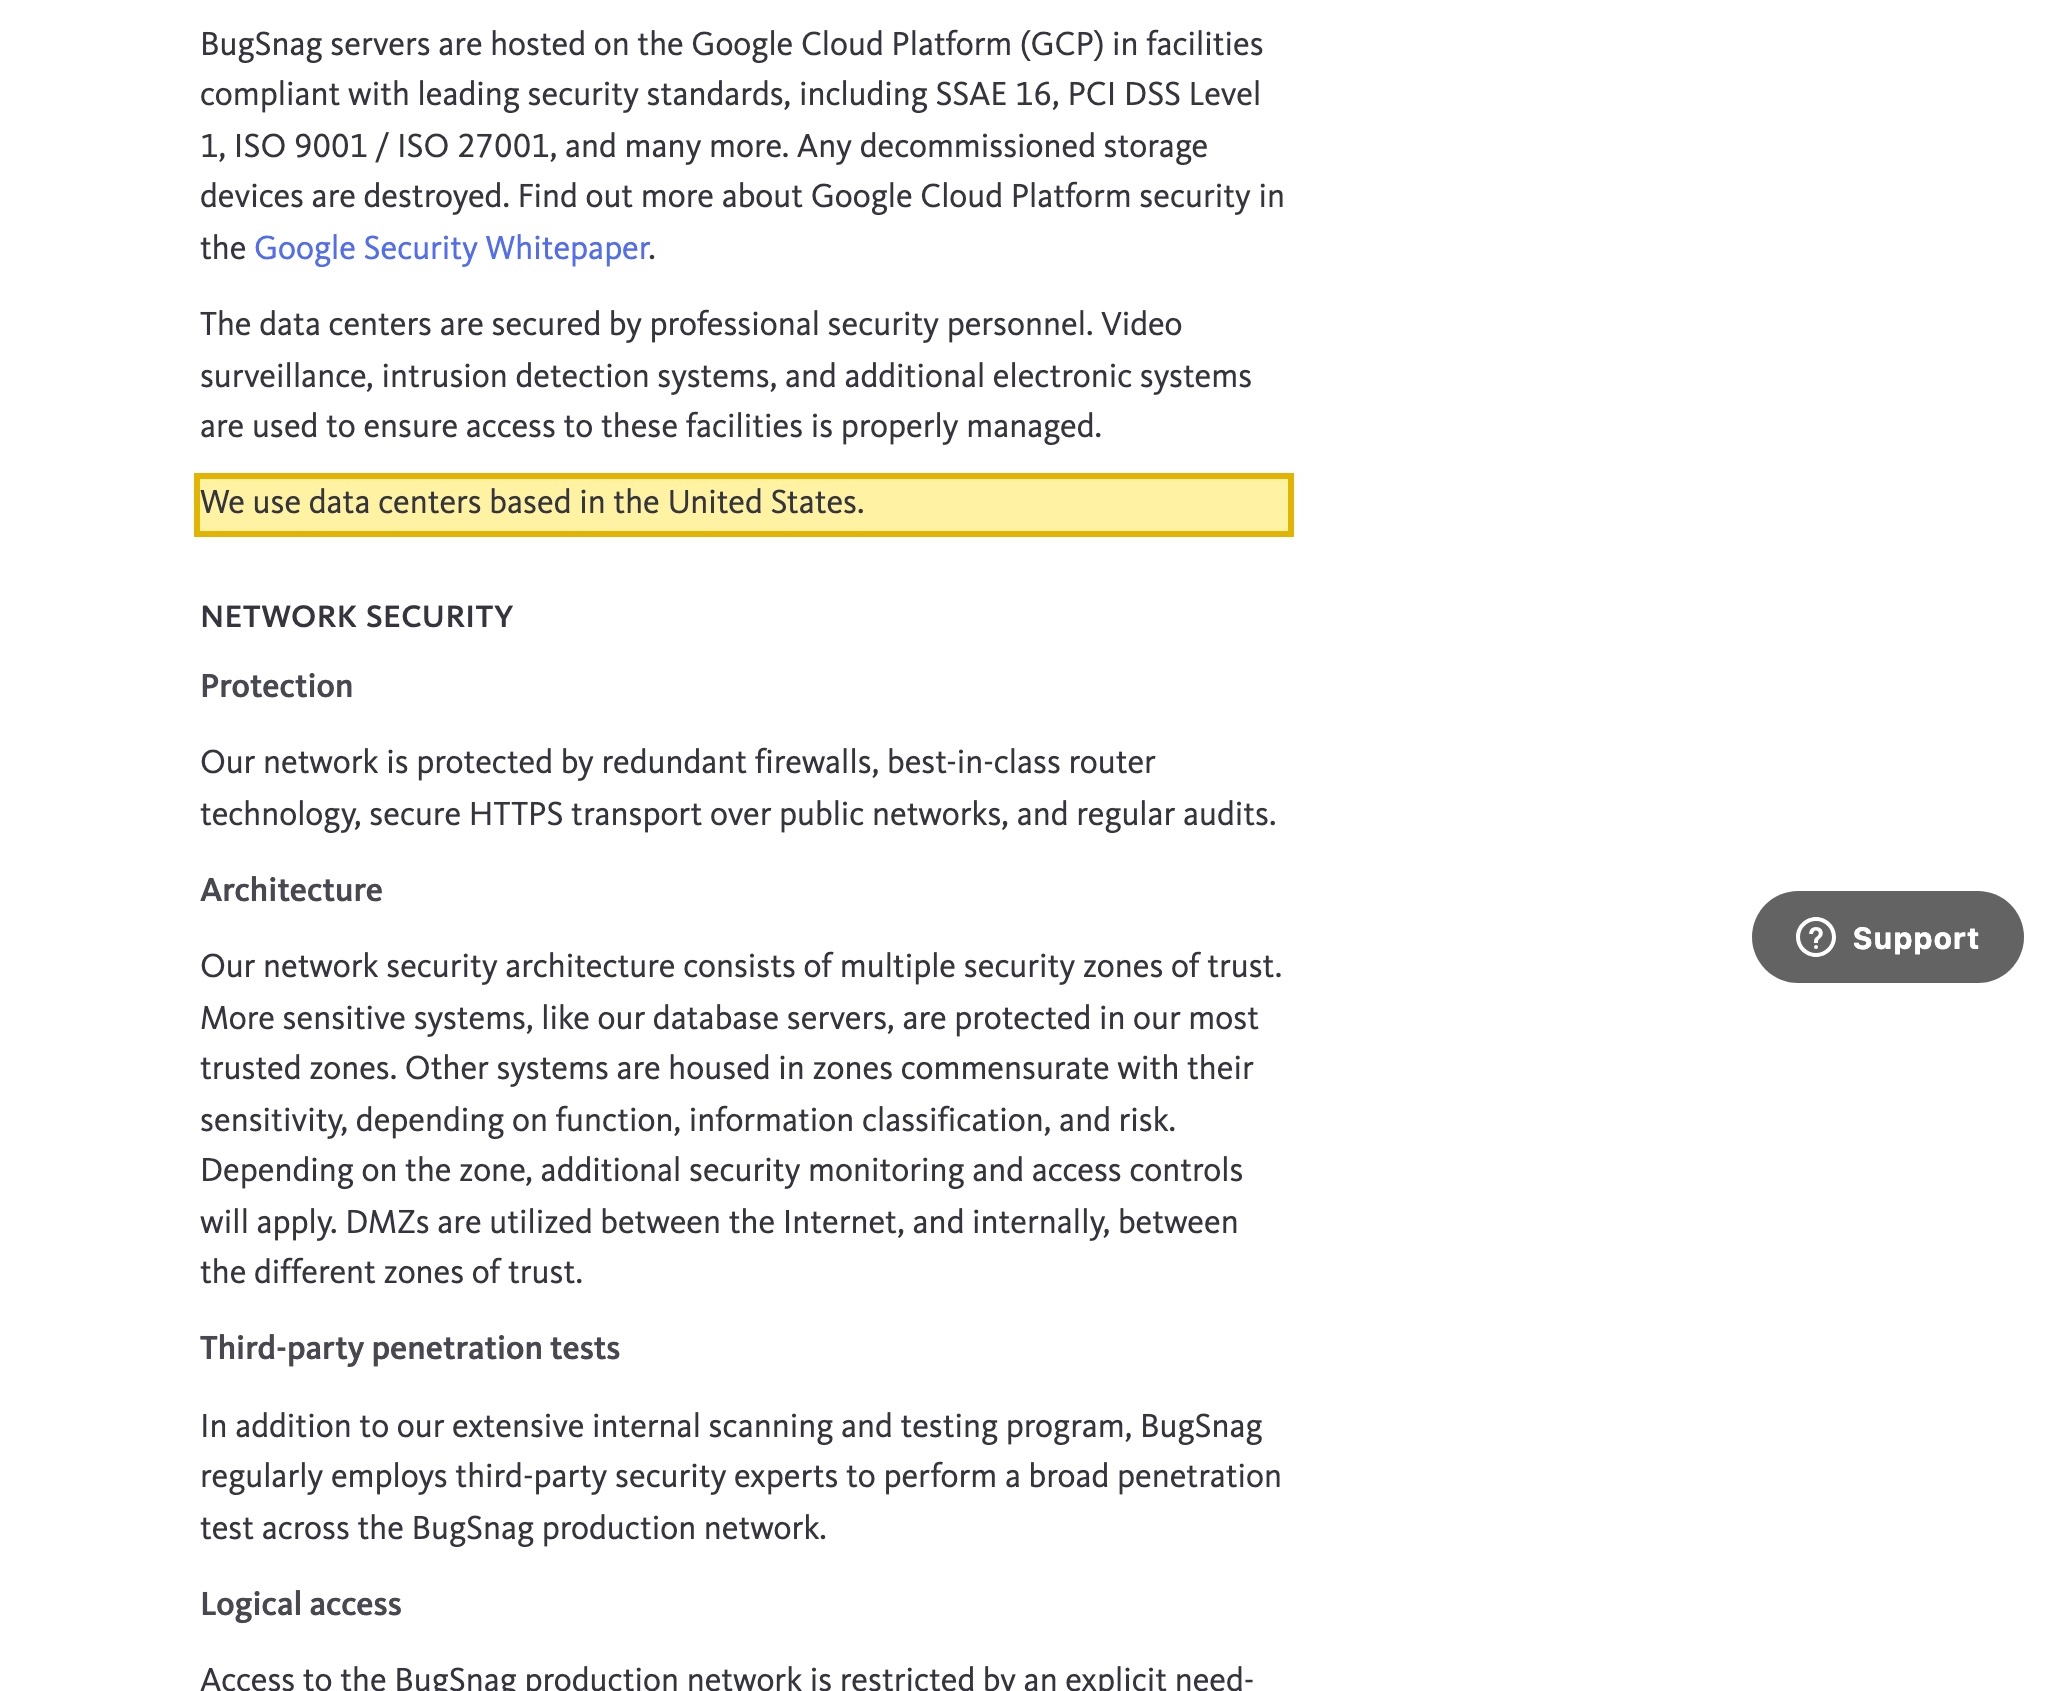
Bugsnag — nun von SmartBear als Insight Hub ausgeliefert — betreibt kein Rechenzentrum innerhalb Festlandchinas; seine eigene Security Overview sagt, seine Rechenzentren seien „based in the United States“. Die Crash- und Fehlerberichte, die es von Ihren chinesischen Nutzern sammelt und die Client-IPs, Nutzer-IDs und Breadcrumbs tragen, kommen also offshore zur Ruhe — ein Grenztransfer personenbezogener Daten nach PIPL. Ein Blick zuerst auf die Compliance: wo Ihre Fehlerdaten landen.
Funktioniert Bugsnag in China?
Ja — Bugsnag erreicht Festlandchina und nimmt bereitwillig von dort auf; das ist die Hälfte, die nie in Zweifel stand. Bugsnag, nun von SmartBear als Insight Hub ausgeliefert, betreibt kein Rechenzentrum innerhalb des Festlands — sein eigenes Security Overview sagt, es nutze Rechenzentren „based in the United States“ — jeder Crash- und Fehlerbericht, den Sie in China erheben, kommt also auf einem US-Backend zur Ruhe. Das ist ein Grenztransfer personenbezogener Daten, kein Geschwindigkeitsproblem.
Ein Fehlerbericht ist selten anonym. Bugsnags Browser-SDK-Dokumentation sagt: „The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard“, es erzeugt pro Bericht eine Nutzer-ID und eine Geräte-ID, „Breadcrumbs are stored and sent with each event report“, und sobald Sie einen Nutzer identifizieren, trägt es die „user ID, email and name“, die Sie bereitstellen. Von Festland-Nutzern erhoben und offshore gesendet, sind diese personenbezogenen Daten ein Grenztransfer, den PIPL regelt — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Art. 38–40) — und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen sie in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). SmartBears eigene Unterauftragsverarbeiter-Liste hostet Daten nur in den USA und Irland; nichts davon ist im Festland.
Dies ist eine Risikokarte, kein Urteil — was tatsächlich gilt, hängt davon ab, was Ihre Fehlerberichte tragen, von Ihren Datenmengen und davon, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Kein Festlandchina-Rechenzentrum — Ihre Fehlerberichte kommen offshore in den USA zur Ruhe
- ! Crash-Berichte tragen die Client-IP, Nutzer-IDs und Breadcrumbs eines Besuchers über die Grenze
- ! Fehler-Payloads sind personenbezogene Daten — ein Grenztransfer nach PIPL
- ✕ Keine inländische Region, eine Datenresidenz-Pflicht kann auf Bugsnag allein also nicht erfüllt werden
- ✓ Das Dashboard zum Laden zu bringen, ist nicht die Frage — wo die Fehlerdaten landen, ist es
Was die offizielle Bugsnag-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Bugsnag betreibt kein Rechenzentrum innerhalb Festlandchinas. Sein eigenes Security Overview gibt an: „We use data centers based in the United States“, und dass „BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards“. SmartBears aktuelle Unterauftragsverarbeiter-Liste nennt Amazon AWS (USA, Irland) und Microsoft Azure (USA) als die Anbieter, die Kundendaten hosten. Es gibt keine Festlandchina-Region zur Wahl, die Crash- und Fehlerberichte, die Sie in China erheben, werden also auf einem Backend außerhalb des Landes gespeichert. | Bugsnag — Security Overview (docs.bugsnag.com) and SmartBear Subprocessors (smartbear.com), abgerufen 2026-10-09 |
Die Crash-Berichte, die Bugsnag erhebt, sind personenbezogene Daten. Bugsnags Browser-SDK-Dokumentation sagt: „The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard“ (deaktivierbar mit collectUserIp: false); plattformübergreifend erzeugt es pro Bericht eine Nutzer-ID und eine Geräte-ID, und „Breadcrumbs are stored and sent with each event report“. Identifizieren Sie einen Nutzer, so trägt der Bericht die „user ID, email and name“, die Sie bereitstellen, neben URL, Headern und Body der fehlgeschlagenen Anfrage. Von Festland-Nutzern erhoben und an ein US-Backend gesendet, ist das ein Grenztransfer personenbezogener Daten nach PIPL — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–40). | Bugsnag — Customizing error reports and App Store / Play Store privacy (docs.bugsnag.com), abgerufen 2026-10-09; PIPL Art. 38–40 |
| Bugsnag bietet keinen Weg, die Daten im Festland zu halten. Jedes Bugsnag-Rechenzentrum — und jeder Daten-Hosting-Anbieter auf SmartBears Unterauftragsverarbeiter-Liste (AWS in den USA und Irland, Azure in den USA) — sitzt außerhalb Festlandchinas. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Datenresidenz-Pflicht, die Bugsnags reine Offshore-Rechenzentren nicht erfüllen können. | SmartBear Subprocessors (smartbear.com) and Bugsnag Security Overview (docs.bugsnag.com), abgerufen 2026-10-09; PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Erreichbarkeit ist die einfache Hälfte — Bugsnag ist ein Backend, und Sie sind der Datenverantwortliche. Bugsnags Docs identifizieren jeden Kunden als „the data controller“, die PIPL-Pflicht reitet also mit Ihnen, nicht mit dem Anbieter. Das Dashboard lädt aus China; die Exponierung ist, wo die Berichte gespeichert werden. Die ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) hängt an der öffentlichen Festland-Site oder App, die Sie betreiben — und an jedem auf China ausgerichteten Dashboard, das Sie im Festland hosten — nicht an Bugsnag als Backend-Dienst. (Bugsnag wird nun von SmartBear als Insight Hub ausgeliefert.) | Bugsnag — App Store / Play Store privacy (docs.bugsnag.com), abgerufen 2026-10-09; Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Team, das nach Festlandchina ausliefert, ist die Frage zu Bugsnag fast nie, ob das Dashboard öffnet — das tut es. Die Frage ist, wo die Crash- und Fehlerberichte, die es sammelt, zur Ruhe kommen dürfen. Bugsnag — das Fehler-Monitoring-Tool, das SmartBear nun als Insight Hub ausliefert — beantwortet das in seiner eigenen Security-Dokumentation: Seine Rechenzentren sind in den Vereinigten Staaten. Der in Ihre Festland-App eingebettete Notifier und das für Ihre Festland-Besucher geladene Browser-SDK erfassen Crashes, Stack Traces, Breadcrumbs und Nutzerkontext in China und senden sie an ein US-Backend. Weil ein Fehlerbericht routinemäßig personenbezogene Daten trägt — eine Client-IP-Adresse, eine generierte Nutzer-ID, eine von Ihnen angehängte E-Mail, den fehlgeschlagenen Request selbst —, ist es, ihn offshore zu bewegen, ein Grenztransfer, den Chinas Recht regelt. Sich mit Bugsnag zu verbinden, ist der einfache Teil; was Chinas Recht prüft, sind die Daten, die diese Berichte aus dem Land tragen.
Bugsnag in China auf einen Blick
| Worüber es entscheidet | In Bugsnags eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Berichte zur Ruhe kommen | Bugsnags Security Overview sagt „We use data centers based in the United States“, mit Servern „hosted on the Google Cloud Platform (GCP)“. SmartBears Unterauftragsverarbeiter-Liste nennt die Daten-Hosting-Anbieter als Amazon AWS (USA, Irland) und Microsoft Azure (USA). Keiner ist in Festlandchina. |
| Was ein Bericht enthält | Für das Browser-SDK: „The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard.“ Über Plattformen hinweg generiert Bugsnag eine Nutzer-ID und Geräte-ID pro Bericht, „Breadcrumbs are stored and sent with each event report“, und wenn Sie einen Nutzer setzen, trägt er die „user ID, email and name“, die Sie bereitstellen. |
| Sind das personenbezogene Daten? | Die Client-IP eines einzelnen Festland-Besuchers ist es bereits. Request-Bodys und Breadcrumbs können mehr erfassen — bis hin zu sensiblen personenbezogenen Daten nach Art. 28, wenn ungesäubert. In China erhoben und an ein US-Backend gesendet, ist es ein Grenztransfer, den PIPL regelt. |
| Residenzpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Jedes Bugsnag-Rechenzentrum ist offshore, es gibt auf Bugsnag also nichts, um sie zu erfüllen. |
| Ist es erreichbar? | Ja — das Dashboard und die Aufnahme-Endpunkte antworten aus China heraus. Was auf dem Spiel steht, ist, wo die Berichte zur Ruhe kommen, nicht ob sie durchkommen. |
Bugsnag betreibt kein Festland-Rechenzentrum, Ihre Berichte kommen also offshore zur Ruhe
Bugsnags Security Overview gibt klar an, dass „We use data centers based in the United States“, und dass „BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards“. SmartBear — Bugsnags Mutter seit der Übernahme 2021, und das Unternehmen, das das Produkt nun als Insight Hub ausliefert — listet die Unterauftragsverarbeiter, die Kundendaten hosten, als Amazon AWS (in den USA und Irland) und Microsoft Azure (in den USA). Die Produktseite nennt Google Cloud und die Konzern-Unterauftragsverarbeiter-Liste nennt AWS und Azure, aber der für China relevante Faden ist identisch: Jedes dieser Rechenzentren sitzt außerhalb des Festlands, und Bugsnag bietet keine Festland-Region zur Wahl. Der Notifier auf Ihren Festland-Servern und das SDK in den Browsern Ihrer Festland-Besucher sammeln ihre Daten also in China und verschiffen sie an ein US-Backend. Zu Bugsnag durchzukommen, war nie das Hindernis; die Fehlerdaten, die es sammelt, innerhalb des Landes zu halten, ist es.
Ein Crash-Report ist personenbezogene Daten — und er überquert die Grenze
Ein Fehlerbericht ist selten anonym. Für das Browser-SDK, das in den Browsern Ihrer Festland-Besucher läuft, sagt Bugsnags Dokumentation „The client’s IP address is collected by default and used in both the user identifier and Request tab on the dashboard“ — die IP eines Besuchers wird also erfasst, es sei denn, Sie setzen collectUserIp: false. Über Plattformen hinweg generiert Bugsnag eine Nutzer-ID und eine Geräte-ID für jeden Bericht, „Breadcrumbs are stored and sent with each event report“, und in dem Moment, in dem Sie einen Nutzer identifizieren, trägt der Bericht die „user ID, email and name“, die Sie bereitstellen, neben der URL, den Headern und dem Body des fehlgeschlagenen Requests. Die Client-IP eines einzelnen Festland-Besuchers ist bereits personenbezogene Daten, und nach Chinas Gesetz zum Schutz personenbezogener Daten ist es, sie an ein US-Backend zu senden, ein Grenztransfer — der Verarbeiter (Sie, nicht Bugsnag) muss Mitteilung machen, eine gesonderte Einwilligung für den Übersee-Transfer einholen und einen Transfermechanismus erfüllen: eine CAC-Datenexport-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–40). Wo ein fehlgeschlagener Request-Body oder Breadcrumb Finanzkonto- oder andere sensible personenbezogene Daten trägt, hebt PIPL Art. 28 die Schwelle erneut, mit seinem eigenen Einwilligungs- und Notwendigkeitstest.
Säubern verengt, was überquert — es schließt die Tür nicht
Bugsnag gibt Ihnen Möglichkeiten, zu reduzieren, was geht: Sie können die IP-Sammlung mit collectUserIp: false abschalten, ein ganzes Event verwerfen, indem Sie aus einem onError-Callback false zurückgeben, und gewählte Metadaten-Schlüssel redigieren. Die sind tuns-wert. Aber Redaktion ändert, was die Grenze überquert, nicht die Tatsache, dass es sie überquert, und sie tut nichts für die Residenz. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — Chinas 2025er Cybersicherheitsgesetz-Novelle, in Kraft seit 1. Januar 2026, nummerierte diese Datenlokalisierungsbestimmung von 37 auf 39 um und ließ die Inland-Speicherpflicht unverändert). Da jedes Bugsnag-Rechenzentrum offshore ist, gibt es auf Bugsnag allein keinen inländischen Speicher, um diese Pflicht zu erfüllen. Die ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) ist eine separate Tür: Sie hängt an welcher öffentlichen Festland-Site oder -App auch immer Sie aus dem Land heraus bedienen — und an jedem auf China ausgerichteten Status- oder Fehler-Dashboard, das Sie im Festland hosten —, nicht an Bugsnag als Backend-Dienst.
Lesen Sie dies als Risikokarte statt als Urteil: Ob Sie einen Transfermechanismus, Inland-Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt davon ab, was Ihre Berichte tatsächlich tragen, von Ihren Datenmengen und Ihrer Rolle als Verarbeiter — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie etwas verdrahten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Bugsnag nicht fallen lassen, um mit China ins Reine zu kommen. Es gibt drei Schritte, in Reihenfolge.
Kartieren. Unser China-Compliance-Team kartiert den rechtmäßigen Weg für Ihre Fehler-Pipeline: Welche PIPL-Grenzübertritts-Pflichten an den IPs, Nutzer-IDs und Request-Daten hängen, die Ihre Berichte tragen, ob Ihre Volumina oder Ihre Rolle als Betreiber kritischer Informationsinfrastruktur Inland-Speicherung auslösen, und wo eine ICP-Beian für alles geschuldet ist, was Sie Festland-Nutzern bedienen.
Lokalisieren. Wo Fehlertelemetrie das Festland nicht rechtmäßig verlassen kann, setzen wir ein China-legales Muster an ihre Stelle — eingewilligte Erhebung und inländische Verarbeitung und Speicherung der personenbezogenen Daten, die diese Berichte tragen —, sodass der sensible Kontext von vornherein nie die Grenze überqueren muss. Sie behalten Bugsnag für die Telemetrie, die rechtmäßig gehen kann.
Ausliefern. Wir setzen ICP-gemeldete, inländische Auslieferung mit dem 21YunBox Optimizer auf, vor den Stack gesetzt, den Sie bereits betreiben — ohne Neuaufbau, ohne zweite Codebasis, ohne Wegzug von Bugsnag. 21YunBox verwendet oder empfiehlt keine Umgehung welcher Art auch immer; jeder Knoten ist rechtmäßig und innerhalb des Landes.
Das Ergebnis: Ihr Fehler-Monitoring läuft für Ihre Nutzer in China rechtmäßig und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
- Chinas Cybersicherheitsgesetz
Häufige Fragen
Hat Bugsnag ein Rechenzentrum oder eine Region in Festlandchina?
Nein. Bugsnags eigenes Security Overview sagt „We use data centers based in the United States“, mit Servern auf der Google Cloud Platform, und SmartBears Unterauftragsverarbeiter-Liste hostet Kundendaten nur in den USA und Irland. Nichts davon sitzt in Festlandchina, die Crash- und Fehlerberichte, die Sie von chinesischen Nutzern und Geräten erheben, kommen also auf einem Backend offshore zur Ruhe. (Bugsnag wird nun von SmartBear als Insight Hub ausgeliefert.)
Ist es ein Problem, dass unsere Bugsnag-Fehlerberichte China verlassen?
Gehen Sie es als ein mit Rechtsbeistand durchzuarbeitendes Risiko an, nicht als ein einfaches Ja oder Nein. Bugsnags Notifier erheben personenbezogene Daten in China — eine Client-IP standardmäßig im Browser, Nutzer- und Geräte-IDs, Breadcrumbs und jede Nutzer-ID, E-Mail oder jeden Request-Body, den Sie erfassen — und senden sie an ein US-Backend. Nach PIPL ist das ein Grenztransfer, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus braucht, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen die Daten im Festland gespeichert werden. Bugsnag lässt Sie die IP-Erhebung fallenlassen, Metadaten-Schlüssel schwärzen und Ereignisse verwerfen, aber das verengt, was die Grenze überquert, statt die Überquerung zu beseitigen.
Kann 21YunBox helfen, unser Bugsnag-Setup in China rechtskonform zu machen?
Ja. Unser China-Compliance-Team kartiert die PIPL-Grenzübertritts- und Datenresidenz-Pflichten, die an Ihrer Fehler-Pipeline hängen — gegen Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer — und setzt dann die ICP-gemeldete, inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz erfordert, vor den Stack gesetzt, den Sie bereits betreiben, sodass Bugsnag weiterhin die Telemetrie handhabt, die das Festland rechtmäßig verlassen darf. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.