Bugsnagは中国本土で使えるか:エラーデータの国内保存、PIPL、そしてクラッシュレポート
Bugsnag——現在はSmartBearがInsight Hubとして提供——は中国本土にデータセンターを持たず、自身のセキュリティ概要はデータセンターが「米国に所在する」と述べています。そのため中国のユーザーから集めるクラッシュ・エラーレポートは、クライアントIP・ユーザーID・ブレッドクラムを載せたままオフショアに置かれます——PIPLの下の個人情報の越境移転です。エラーデータがどこに着地するかを、コンプライアンス起点で読み解きます。
Bugsnagは中国本土で使えるか
はい——Bugsnagは中国本土に到達し、そこからのデータも問題なく取り込みます。そこは一度も疑いのなかった半分です。Bugsnag——現在はSmartBearがInsight Hubとして提供——は中国本土にデータセンターを持たず、自身のセキュリティ概要はデータセンターが「米国に所在する」と述べています。したがって中国国内で集めるクラッシュ・エラーレポートはすべて米国のバックエンドに着地します。これは速度の問題ではなく、個人情報の越境移転です。
エラーレポートが匿名であることはまれです。Bugsnagのブラウザ用SDKのドキュメントは“The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard,”(クライアントのIPアドレスは既定で収集され、ユーザー識別子とダッシュボードのRequestタブの両方で使われる)とし、レポートごとにユーザーIDとデバイスIDを生成し、“Breadcrumbs are stored and sent with each event report,”(ブレッドクラムは各イベントレポートとともに保存・送信)、そしてユーザーを識別すれば指定した“user ID, email and name”(ユーザーID・メール・氏名)を載せます。中国本土のユーザーから集めオフショアへ送るその個人情報は、PIPLが規律する越境移転(英語)——通知・個別の同意・移転メカニズム(第38〜40条)——であり、CIIOや大量取扱者であれば中国国内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。SmartBear自身のサブプロセッサー一覧も、データをホストするのは米国とアイルランドのみで、中国本土には一つもありません。
これは判定ではなくリスクの見取り図です。実際に何が適用されるかは、エラーレポートが何を載せるか、取扱データ量、ユーザーが誰かで変わります。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 中国本土のデータセンターがない——エラーレポートは米国のオフショアに着地する
- ! クラッシュレポートは訪問者のクライアントIP・ユーザーID・ブレッドクラムを国境の向こうへ運ぶ
- ! エラーのペイロードは個人情報——PIPLの下の越境移転
- ✕ 中国国内のリージョンがないため、国内保存義務はBugsnag単独では満たせない
- ✓ ダッシュボードが開くかは問いではない——エラーデータがどこに着地するかが問いだ
Bugsnagの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
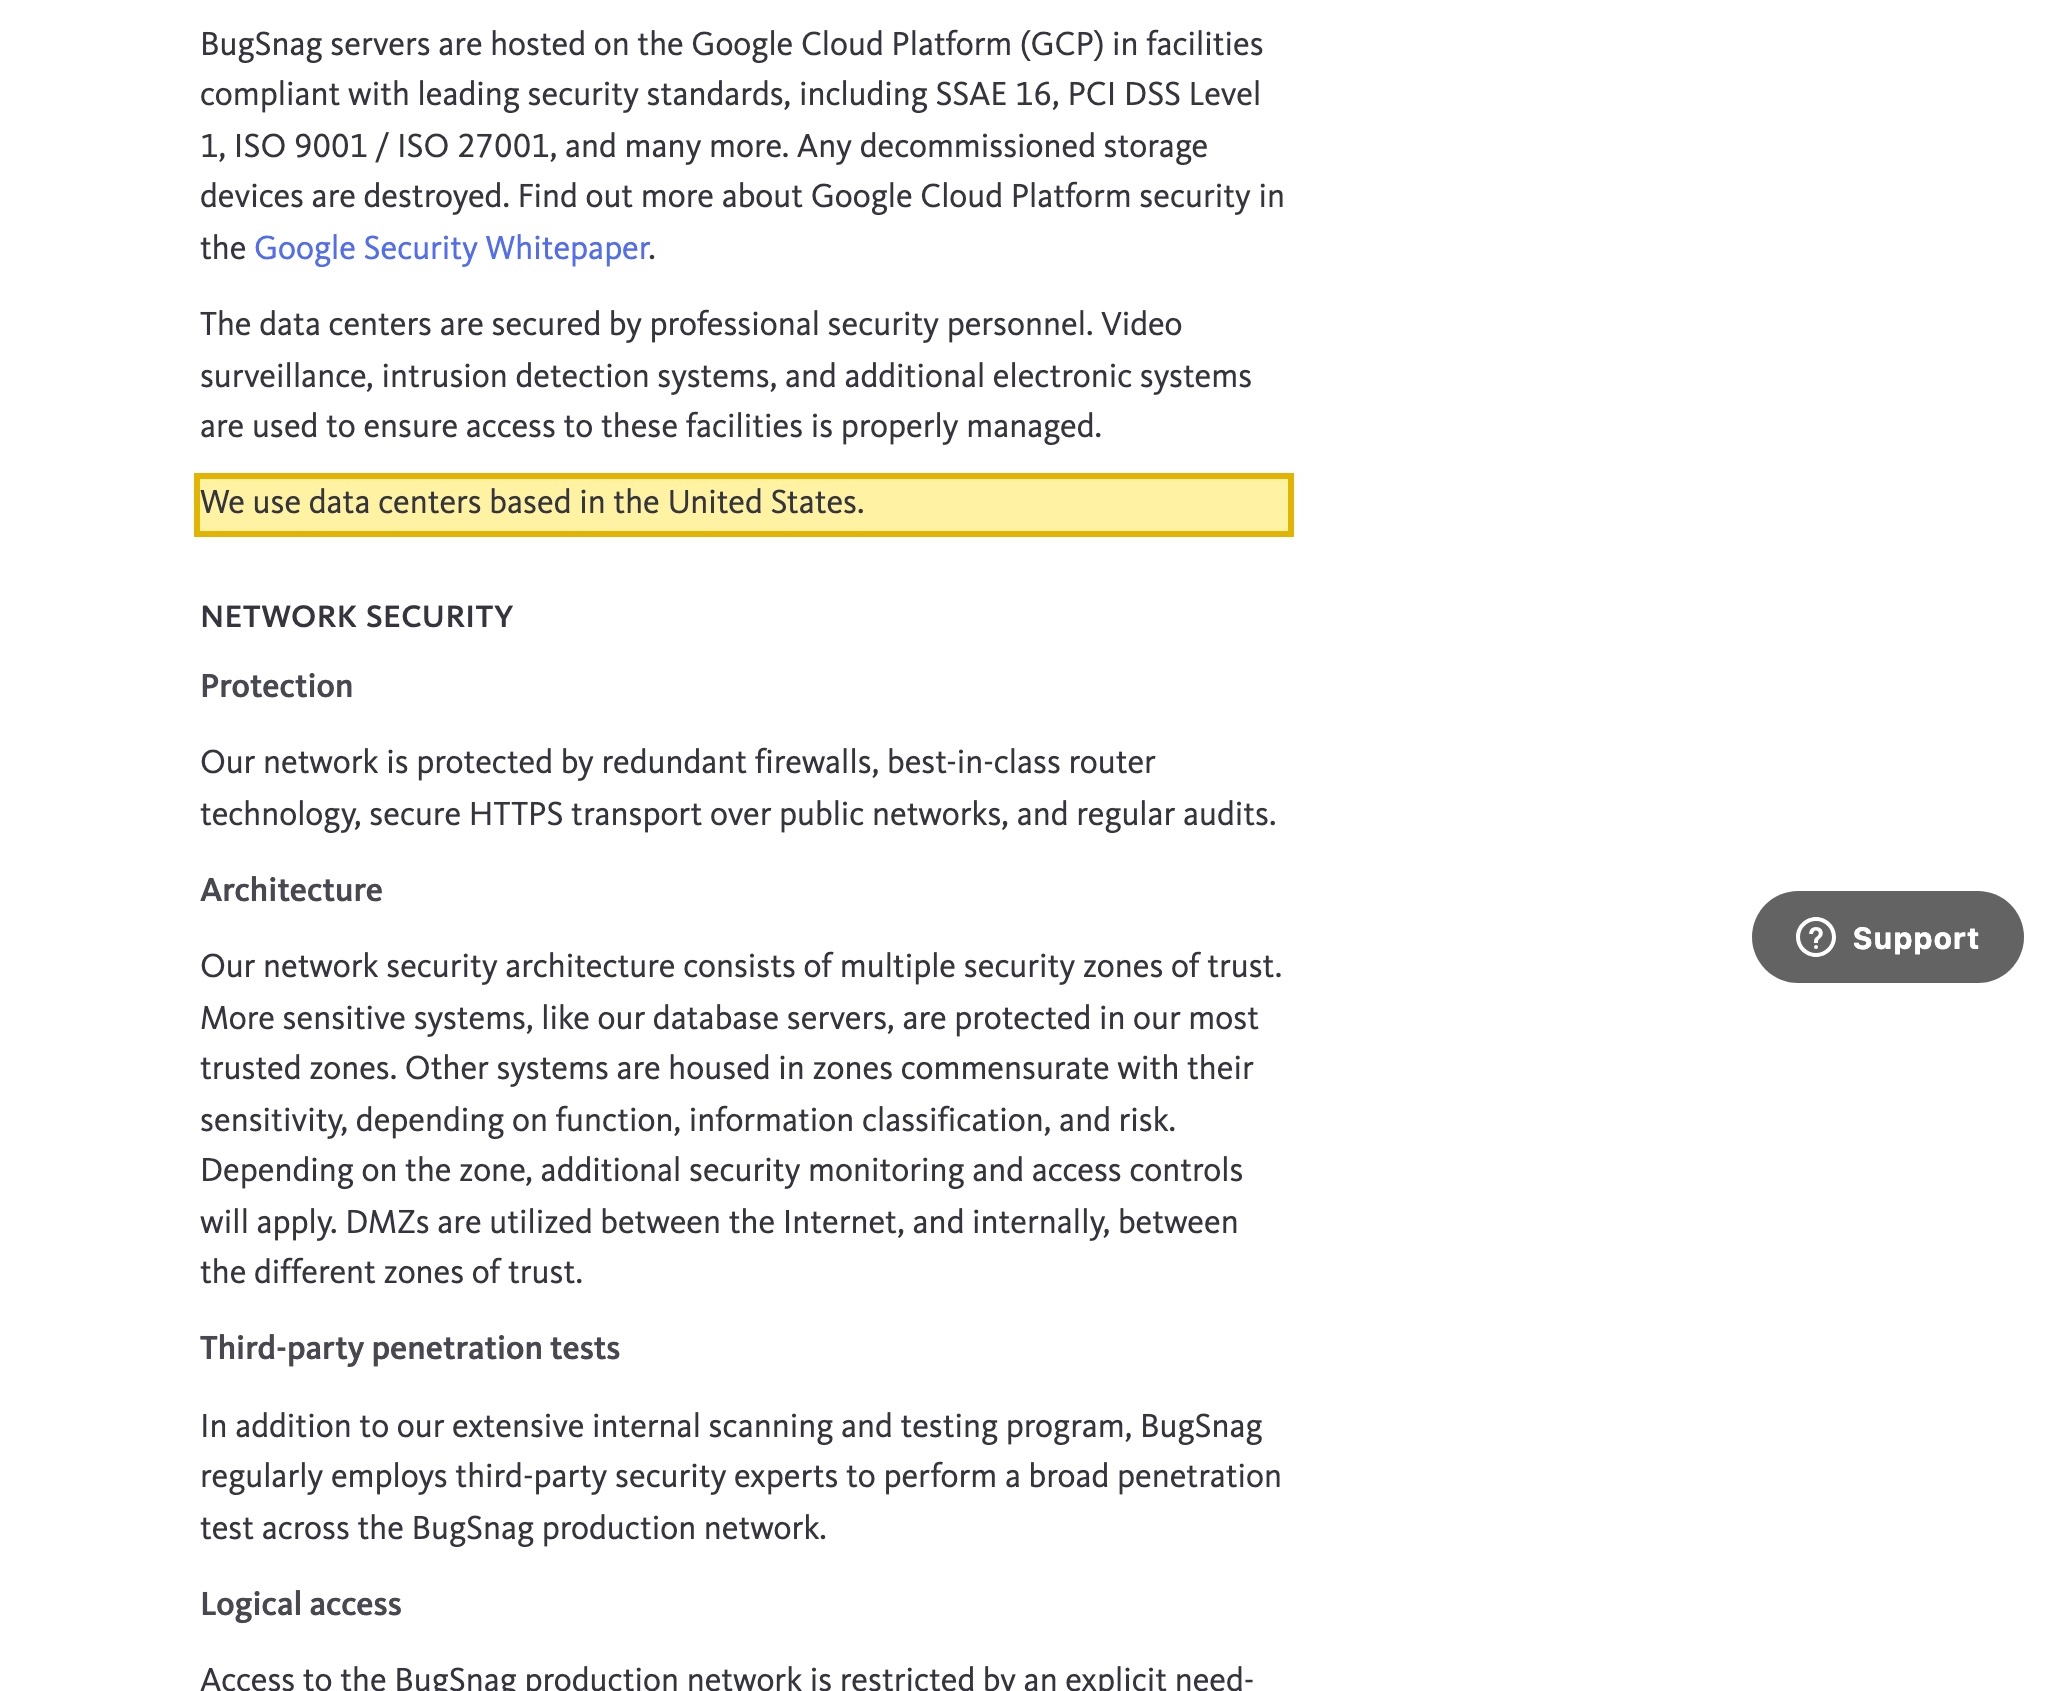
| Bugsnagは中国本土にデータセンターを持たない。自身のセキュリティ概要は“We use data centers based in the United States,”(米国に所在するデータセンターを使用)とし、“BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards.”(BugsnagのサーバーはGCPの、主要なセキュリティ基準に準拠した施設でホスト)と述べる。SmartBearの現在のサブプロセッサー一覧は、顧客データをホストするベンダーとしてAmazon AWS(米国・アイルランド)とMicrosoft Azure(米国)を挙げる。選べる中国本土リージョンがないため、中国国内で集めるクラッシュ・エラーレポートは国外のバックエンドに保存される。 | Bugsnag — Security Overview(docs.bugsnag.com)および SmartBear Subprocessors(smartbear.com、2026-10-09 取得) |
| Bugsnagが集めるクラッシュレポートは個人情報である。Bugsnagのブラウザ用SDKのドキュメントは“The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard”(クライアントのIPアドレスは既定で収集され、ユーザー識別子とダッシュボードのRequestタブの両方で使われる。collectUserIp: false で無効化)とする。各プラットフォームでレポートごとにユーザーIDとデバイスIDを生成し、“Breadcrumbs are stored and sent with each event report.”(ブレッドクラムは各イベントレポートとともに保存・送信)。ユーザーを識別すれば、指定した“user ID, email and name”(ユーザーID・メール・氏名)を、失敗したリクエストのURL・ヘッダー・ボディとともに載せる。中国本土のユーザーから集め米国のバックエンドへ送るこれは、PIPLの下の個人情報の越境移転(英語)——通知・個別の同意・移転メカニズム(第38〜40条)。 | Bugsnag — Customizing error reports and App Store / Play Store privacy(docs.bugsnag.com、2026-10-09 取得);PIPL 第38〜40条 |
| Bugsnagには、データを中国本土に留める手段がない。Bugsnagのすべてのデータセンター——そしてSmartBearのサブプロセッサー一覧のデータホスティングベンダー(米国とアイルランドのAWS、米国のAzure)——は中国本土の外にある。重要情報インフラ運営者(CIIO)または大量取扱者の場合、中国で収集した個人情報は中国本土内に保存(英語)しなければならない(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——Bugsnagのオフショアのみのデータセンターでは満たせないデータの国内保存義務である。 | SmartBear Subprocessors(smartbear.com)および Bugsnag Security Overview(docs.bugsnag.com、2026-10-09 取得);PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
| 到達性は易しい方の半分——Bugsnagはバックエンドであり、データの取扱者は貴社である。Bugsnagのドキュメントは各顧客を“the data controller”(データ管理者)と位置づけており、PIPLの義務はベンダーではなく貴社に付く。ダッシュボードは中国国内から開く。リスクはレポートがどこに保存されるかだ。ICP備案(国務院令第292号、MIIT令第33号)は、貴社が運用する一般公開の中国本土向けサイトやアプリ——そして中国本土でホストする中国向けのダッシュボード——に付くものであって、バックエンドサービスとしてのBugsnagには付かない。(Bugsnagは現在、SmartBearがInsight Hubとして提供している。) | Bugsnag — App Store / Play Store privacy(docs.bugsnag.com、2026-10-09 取得);国務院令第292号;MIIT令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土に向けて提供するチームにとって、Bugsnagをめぐる問いは、ダッシュボードが開くかどうかではありません——それは開きます。問いは、Bugsnagが集めるクラッシュ・エラーレポートをどこに置くことが許されるか、です。Bugsnag——SmartBearが現在Insight Hubとして提供するエラー監視ツール——は、それを自身のセキュリティドキュメントで答えています:データセンターは米国にあります。したがって、中国本土のアプリに組み込まれた通知ライブラリ(notifier)と、中国本土の訪問者向けに読み込まれるブラウザSDKは、クラッシュ・スタックトレース・ブレッドクラム・ユーザーコンテキストを中国国内で取得し、米国のバックエンドへ送ります。エラーレポートは日常的に個人情報——クライアントIPアドレス、生成されたユーザーID、付加したメールアドレス、失敗したリクエストそのもの——を載せるため、それをオフショアへ動かすことは、中国の法が規律する越境移転になります。Bugsnagに接続すること自体は単純です。中国の法が精査するのは、それらのレポートが国外へ持ち出すデータです。
中国でのBugsnag:ひと目で
| 決め手 | Bugsnag自身の言葉と、中国の法では |
|---|---|
| レポートの着地先 | Bugsnagのセキュリティ概要は“We use data centers based in the United States,”(米国に所在するデータセンターを使用)とし、サーバーは“hosted on the Google Cloud Platform (GCP).”(GCP上でホスト)。SmartBearのサブプロセッサー一覧は、データをホストするベンダーとしてAmazon AWS(米国・アイルランド)とMicrosoft Azure(米国)を挙げています。いずれも中国本土ではありません。 |
| レポートに含まれるもの | ブラウザSDKでは“The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard.”(クライアントのIPアドレスは既定で収集され、ユーザー識別子とダッシュボードのRequestタブの両方で使われる)。各プラットフォームでBugsnagはレポートごとにユーザーIDとデバイスIDを生成し、“Breadcrumbs are stored and sent with each event report,”(ブレッドクラムは各イベントレポートとともに保存・送信される)、さらにユーザーを設定すれば、指定した「ユーザーID・メール・氏名」を載せます。 |
| それは個人情報か | 中国本土の一訪問者のクライアントIPだけで、すでに個人情報です。リクエストボディやブレッドクラムは、さらに多くを巻き込みえます——未マスクのままなら第28条のセンシティブ個人情報にも及びます。中国国内で収集し米国のバックエンドへ送ることは、PIPLが規律する越境移転です。 |
| 国内保存義務 | 重要情報インフラ運営者(CIIO)または大量取扱者の場合、中国で収集した個人情報は中国本土内に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。Bugsnagのデータセンターはすべてオフショアなので、Bugsnag上にこれを満たすものはありません。 |
| 到達できるか | はい——ダッシュボードも取り込みエンドポイントも中国国内から応答します。問われているのはレポートの着地先であって、届くかどうかではありません。 |
Bugsnagは中国本土にデータセンターを持たない——だからレポートはオフショアに着地する
Bugsnagのセキュリティ概要は明確に、“We use data centers based in the United States,”(米国に所在するデータセンターを使用)、そして“BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards.”(BugsnagのサーバーはGCPの、主要なセキュリティ基準に準拠した施設でホスト)と述べています。SmartBear——2021年の買収以降のBugsnagの親会社で、現在この製品をInsight Hubとして提供——は、顧客データをホストするサブプロセッサーとしてAmazon AWS(米国・アイルランド)とMicrosoft Azure(米国)を挙げています。製品ページはGoogle Cloudを、企業のサブプロセッサー一覧はAWSとAzureを名指ししますが、中国にとって重要な筋は同じです:それらのデータセンターはすべて中国本土の外にあり、Bugsnagには選べる中国本土リージョンがありません。したがって、中国本土のサーバー上の通知ライブラリと、中国本土の訪問者のブラウザ内のSDKは、そのデータを中国国内で収集し米国のバックエンドへ送ります。Bugsnagに届くことは障害になったことがありません。障害は、集めたエラーデータを国内に留めることです。
クラッシュレポートは個人情報であり——国境を越える
エラーレポートが匿名であることはまれです。中国本土の訪問者のブラウザで動くブラウザSDKについて、Bugsnagのドキュメントは“The client’s IP address is collected by default and used in both the user identifier and Request tab on the dashboard”(クライアントのIPアドレスは既定で収集され、ユーザー識別子とダッシュボードのRequestタブの両方で使われる)と述べます——つまり collectUserIp: false を設定しない限り、訪問者のIPは収集されます。各プラットフォームでBugsnagはレポートごとにユーザーIDとデバイスIDを生成し、“Breadcrumbs are stored and sent with each event report,”(ブレッドクラムは各イベントレポートとともに保存・送信される)、そしてユーザーを識別した瞬間、レポートは指定した“the user ID, email and name”(ユーザーID・メール・氏名)を、失敗したリクエストのURL・ヘッダー・ボディとともに載せます。中国本土の一訪問者のクライアントIPはすでに個人情報であり、中国の個人情報保護法(PIPL)(英語)の下では、それを米国のバックエンドへ送ることは越境移転です——取扱者(Bugsnagではなく貴社)が、通知し、国外移転への個別の同意を取得し、移転メカニズムのいずれか一つ(CACのデータ越境移転の安全評価(英語)、CAC標準契約、または認証)をクリアしなければなりません(PIPL 第38〜40条)。失敗したリクエストボディやブレッドクラムが金融口座などのセンシティブ個人情報を載せる場合、PIPL 第28条がさらに基準を上げ、独自の同意と必要性のテストを課します。
マスキングは越える内容を狭める——が、扉は閉じない
Bugsnagは、国外へ出るものを減らす手段を用意しています:collectUserIp: false でIP収集を止め、onError コールバックで false を返してイベント全体を破棄し、選んだメタデータのキーをマスクできます。これらは実施する価値があります。しかしマスキングは、国境を越える内容を変えるだけで、越えるという事実は変えず、国内保存には何の効果もありません。重要情報インフラ運営者(CIIO)または大量取扱者であれば、中国で収集した個人情報は中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語)——2026年1月1日施行の中国サイバーセキュリティ法2025年改正は、このデータ国内保存の条項を第37条から第39条へ番号を振り直しましたが、国内保存義務の内容は変わっていません)。Bugsnagのデータセンターがすべてオフショアである以上、Bugsnag単独でその義務を満たす国内の保存先はありません。ICP備案(国務院令第292号、MIIT令第33号)は別の扉です:それは、国内から配信する一般公開の中国本土向けサイトやアプリ——そして中国本土でホストする中国向けのステータスやエラーのダッシュボード——に付くものであって、バックエンドサービスとしてのBugsnagに付くものではありません。
これは判定ではなくリスクの見取り図として読んでください。移転メカニズム、国内保存、ICP備案、あるいはそれらの組み合わせのどれが必要かは、レポートが実際に何を載せるか、取扱データ量、取扱者としての貴社の役割で変わります——配線する前に、専門家と整理すべき問いです。
合法的な経路——マップし、ローカライズし、配信する
中国に適合させるためにBugsnagを手放す必要はありません。順番に、三つの動きがあります。
マップ。 当社の中国コンプライアンスチームが、貴社のエラーパイプラインに合わせて合法的な経路を描きます:レポートが載せるIP・ユーザーID・リクエストデータにどのPIPLの越境義務が付くか、取扱量や重要情報インフラ運営者としての役割が国内保存を発動させるか、そして中国本土のユーザーに配信するものについてどこでICP備案が必要になるか。
ローカライズ。 エラーテレメトリが合法的に中国本土を離れられない場合、その代わりに中国で合法となるパターンを置きます——レポートが載せる個人データを、同意を得たうえで中国国内で処理・保存する——ので、センシティブなコンテキストはそもそも国境を越える必要がありません。合法的に出られるテレメトリはBugsnagのまま使い続けます。
配信。 21YunBox Optimizerで、ICP備案済みの中国国内からの配信を、貴社が既に運用するスタックの前段に立ち上げます——作り直しも、二つ目のコードベースも、Bugsnagからの移行も不要です。21YunBoxはいかなる種類の不正な手段も用いず、推奨もしません。すべてのノードは合法で、中国国内にあります。
その結果:貴社のエラー監視は、中国のユーザーに向けて合法かつ法令適合に動きます。
関連する読み物:
よくあるご質問
Bugsnagは中国本土にデータセンターまたはリージョンを持っていますか?
いいえ。Bugsnag自身のセキュリティ概要は“We use data centers based in the United States,”(米国に所在するデータセンターを使用)とし、サーバーはGoogle Cloud Platform上でホストされ、SmartBearのサブプロセッサー一覧は顧客データを米国とアイルランドのみでホストします。そのいずれも中国本土にはないため、中国のユーザーとデバイスから集めるクラッシュ・エラーレポートはオフショアのバックエンドに着地します。(Bugsnagは現在、SmartBearがInsight Hubとして提供しています。)
Bugsnagのエラーレポートが中国を離れることは問題ですか?
イエス・ノーで割り切るのではなく、専門家と整理すべきリスクとして扱ってください。Bugsnagの通知ライブラリは中国国内で個人情報——ブラウザでは既定のクライアントIP、ユーザーIDとデバイスID、ブレッドクラム、そして取得したユーザーID・メール・リクエストボディ——を収集し、米国のバックエンドへ送ります。PIPLの下ではこれは越境移転であり、通知・個別の同意・移転メカニズムが必要で、CIIOや大量取扱者であればデータは中国本土内に保存しなければなりません。BugsnagはIP収集の停止、メタデータキーのマスク、イベントの破棄を可能にしますが、それは国境を越える内容を狭めるだけで、越えること自体はなくしません。
21YunBoxはBugsnagの設定を中国で法令適合にする手助けができますか?
はい。当社の中国コンプライアンスチームが、貴社のエラーパイプラインに付くPIPLの越境とデータの国内保存の義務を——貴社の法人・取扱データ量・ユーザーに照らして——整理し、貴社が既に運用するスタックの前段に、合法的な中国拠点に必要なICP備案済みの中国国内からの配信と保存を立ち上げます。その結果、Bugsnagは合法的に中国本土を離れられるテレメトリの処理を担い続けます。個別のケースはお問い合わせ(英語)いただければ一緒に整理します。