Bugsnag fonctionne-t-il en Chine ? Résidence des données d'erreur, PIPL et vos rapports de plantage
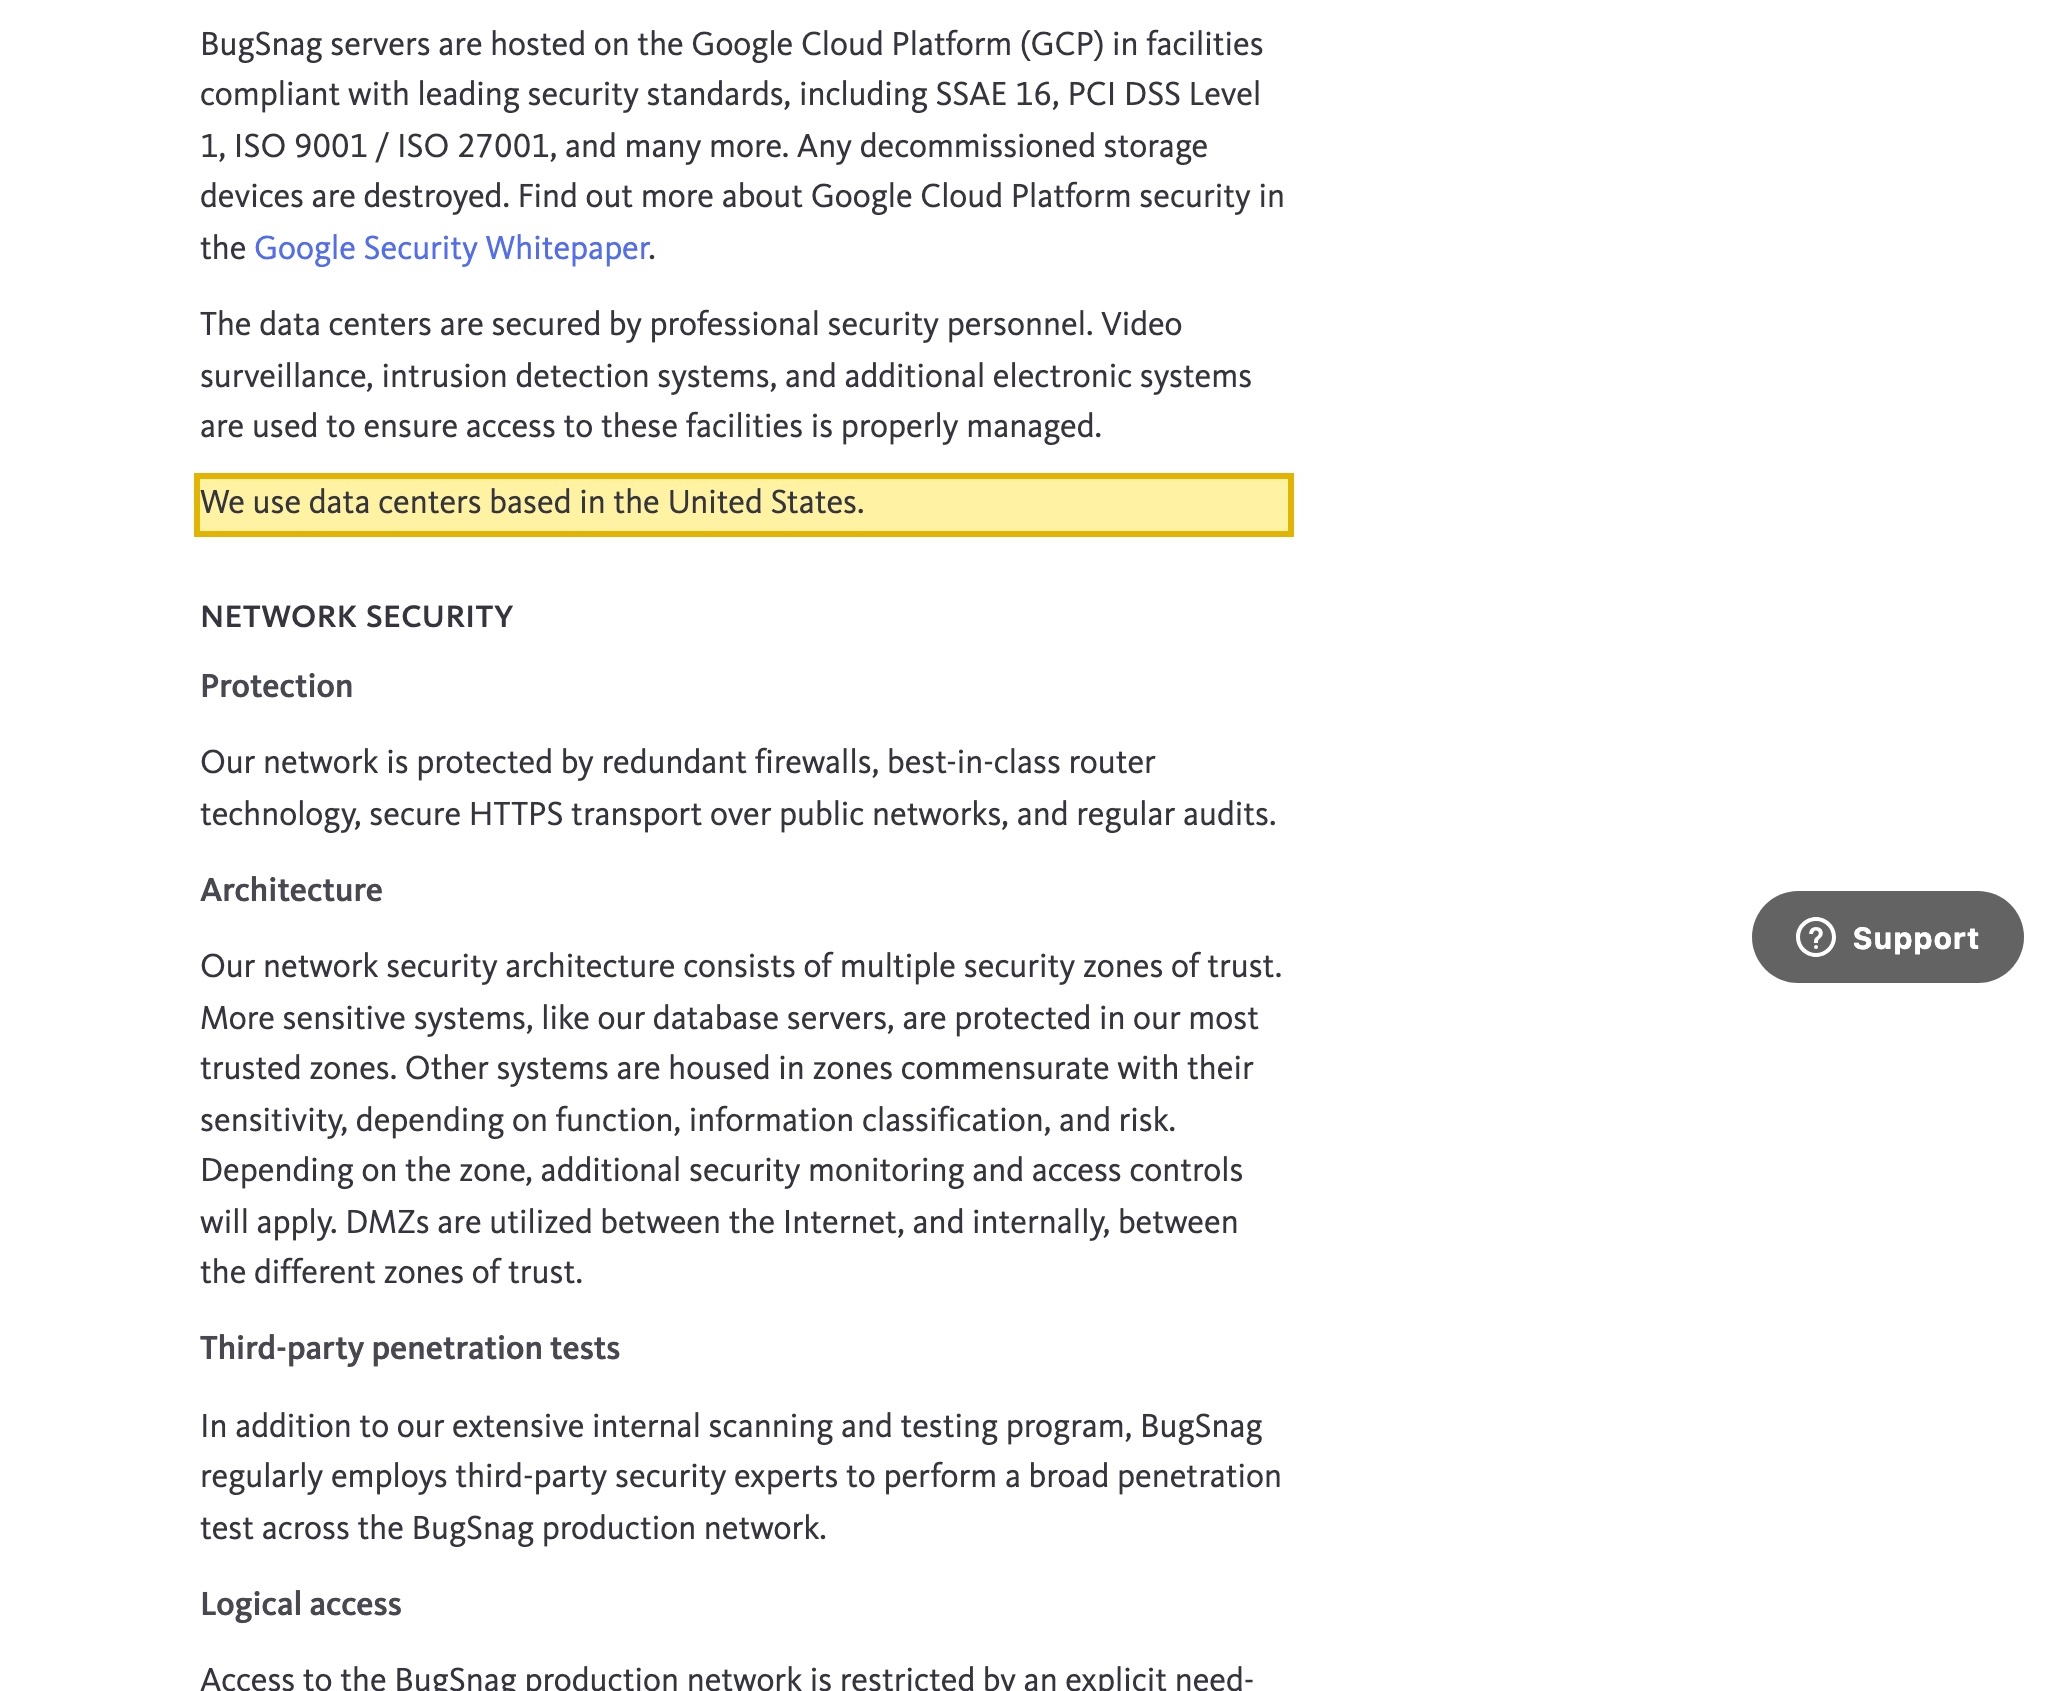
Bugsnag — désormais diffusé par SmartBear sous le nom d'Insight Hub — n'exploite aucun centre de données en Chine continentale ; sa propre Security Overview indique que ses centres de données sont « based in the United States ». Ainsi, les rapports de plantage et d'erreur qu'il collecte auprès de vos utilisateurs chinois, portant des IP client, des identifiants d'utilisateur et des breadcrumbs, viennent reposer à l'étranger — un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où atterrissent vos données d'erreur.
Bugsnag fonctionne-t-il en Chine ?
Oui — Bugsnag atteint la Chine continentale et y ingérera volontiers ; c'est la moitié qui n'a jamais fait de doute. Bugsnag, désormais diffusé par SmartBear sous le nom d'Insight Hub, n'exploite aucun centre de données à l'intérieur du continent — sa propre Security Overview indique qu'il utilise des centres de données « based in the United States » — de sorte que chaque rapport de plantage et d'erreur que vous collectez en Chine vient reposer sur un backend américain. C'est un transfert transfrontalier d'informations personnelles, non un problème de vitesse.
Un rapport d'erreur est rarement anonyme. La documentation du SDK navigateur de Bugsnag indique “The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard,” il génère un identifiant d'utilisateur et un identifiant d'appareil par rapport, “Breadcrumbs are stored and sent with each event report,” et dès que vous identifiez un utilisateur, il transporte les “user ID, email and name” que vous fournissez. Recueillies auprès d'utilisateurs du continent et envoyées à l'étranger, ces informations personnelles sont un transfert transfrontalier que la PIPL régit — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40) — et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, elles doivent être stockées en Chine (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). La propre liste de sous-traitants de SmartBear n'héberge les données qu'aux États-Unis et en Irlande ; aucune n'est sur le continent.
Il s'agit d'une image des risques, pas d'un jugement — ce qui s'applique réellement dépend de ce que vos rapports d'erreur transportent, de vos volumes de données et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Aucun centre de données en Chine continentale — vos rapports d'erreur viennent reposer à l'étranger, aux États-Unis
- ! Les rapports de plantage transportent l'IP client, les identifiants d'utilisateur et les breadcrumbs d'un visiteur par-delà la frontière
- ! Les charges utiles d'erreur sont des informations personnelles — un transfert transfrontalier au titre de la PIPL
- ✕ Aucune région sur le territoire, une obligation de résidence des données ne peut donc être satisfaite sur Bugsnag seul
- ✓ Faire charger le tableau de bord n'est pas la question — l'endroit où atterrissent les données d'erreur l'est
Ce que la documentation officielle de Bugsnag dit de la Chine
| Fait | Source primaire |
|---|---|
| Bugsnag n'exploite aucun centre de données à l'intérieur de la Chine continentale. Sa propre Security Overview indique “We use data centers based in the United States,” et que “BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards.” La liste actuelle des sous-traitants de SmartBear nomme Amazon AWS (États-Unis, Irlande) et Microsoft Azure (États-Unis) comme fournisseurs qui hébergent les données clients. Il n'existe aucune région en Chine continentale à choisir, de sorte que les rapports de plantage et d'erreur que vous collectez en Chine sont stockés sur un backend hors du pays. | Bugsnag — Security Overview (docs.bugsnag.com) et SmartBear Subprocessors (smartbear.com), consulté le 2026-10-09 |
| Les rapports de plantage que Bugsnag collecte sont des informations personnelles. La documentation du SDK navigateur de Bugsnag indique “The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard” (à désactiver avec collectUserIp: false) ; sur toutes les plateformes, il génère un identifiant d'utilisateur et un identifiant d'appareil par rapport, et “Breadcrumbs are stored and sent with each event report.” Identifiez un utilisateur et le rapport transporte les “user ID, email and name” que vous fournissez, aux côtés de l'URL, des en-têtes et du corps de la requête en échec. Recueilli auprès d'utilisateurs du continent et envoyé vers un backend américain, c'est un transfert transfrontalier d'informations personnelles au titre de la PIPL — information, consentement distinct et un mécanisme de transfert (articles 38 à 40). | Bugsnag — Customizing error reports and App Store / Play Store privacy (docs.bugsnag.com), consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Bugsnag n'offre aucun moyen de garder les données sur le continent. Chaque centre de données de Bugsnag — et chaque fournisseur d'hébergement de données de la liste de sous-traitants de SmartBear (AWS aux États-Unis et en Irlande, Azure aux États-Unis) — se trouve hors de Chine continentale. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation de résidence des données que les centres de données uniquement à l'étranger de Bugsnag ne peuvent satisfaire. | SmartBear Subprocessors (smartbear.com) et Bugsnag Security Overview (docs.bugsnag.com), consulté le 2026-10-09 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'accessibilité est la moitié facile — Bugsnag est un backend, et c'est vous le responsable des données. La documentation de Bugsnag identifie chaque client comme “the data controller,” de sorte que l'obligation PIPL repose sur vous, non sur le fournisseur. Le tableau de bord se charge depuis l'intérieur de la Chine ; l'exposition, c'est l'endroit où les rapports sont stockés. La déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) se rattache au site ou à l'application public du continent que vous exploitez — et à tout tableau de bord tourné vers la Chine que vous hébergez sur le continent — non à Bugsnag en tant que service backend. (Bugsnag est désormais diffusé par SmartBear sous le nom d'Insight Hub.) | Bugsnag — App Store / Play Store privacy (docs.bugsnag.com), consulté le 2026-10-09 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une équipe qui livre vers la Chine continentale, la question à propos de Bugsnag n’est presque jamais de savoir si le tableau de bord s’ouvre — il le fait. La question est de savoir où les rapports de plantage et d’erreur qu’il recueille ont le droit de venir reposer. Bugsnag — l’outil de monitoring d’erreurs que SmartBear diffuse désormais sous le nom d’Insight Hub — y répond dans sa propre documentation de sécurité : ses centres de données sont aux États-Unis. Ainsi, le notifier embarqué dans votre application du continent, et le SDK navigateur chargé pour vos visiteurs du continent, capturent les plantages, traces de pile, breadcrumbs et contexte utilisateur en Chine et les envoient vers un backend américain. Parce qu’un rapport d’erreur transporte couramment des informations personnelles — une adresse IP client, un identifiant d’utilisateur généré, un e-mail que vous avez attaché, la requête en échec elle-même — le déplacer à l’étranger est un transfert transfrontalier que le droit chinois régit. Se connecter à Bugsnag est la partie simple ; ce que le droit chinois examine, ce sont les données que ces rapports emportent hors du pays.
Bugsnag en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Bugsnag — et au regard du droit chinois |
|---|---|
| Où les rapports viennent reposer | La Security Overview de Bugsnag indique “We use data centers based in the United States,” avec des serveurs “hosted on the Google Cloud Platform (GCP).” La liste des sous-traitants de SmartBear nomme les fournisseurs d'hébergement de données : Amazon AWS (États-Unis, Irlande) et Microsoft Azure (États-Unis). Aucun n'est en Chine continentale. |
| Ce que contient un rapport | Pour le SDK navigateur, “The client's IP address is collected by default and used in both the user identifier and Request tab on the dashboard.” Sur toutes les plateformes, Bugsnag génère un identifiant d'utilisateur et un identifiant d'appareil par rapport, “Breadcrumbs are stored and sent with each event report,” et si vous définissez un utilisateur, il transporte les “user ID, email and name” que vous fournissez. |
| Est-ce une information personnelle ? | L'IP client d'un seul visiteur du continent en est déjà une. Les corps de requête et les breadcrumbs peuvent en balayer davantage — jusqu'à des informations personnelles sensibles au titre de l'article 28 si laissées non expurgées. Collecté en Chine et envoyé vers un backend américain, c'est un transfert transfrontalier que la PIPL régit. |
| Obligation de résidence | Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Chaque centre de données de Bugsnag est à l'étranger, il n'y a donc rien chez Bugsnag pour la satisfaire. |
| Est-ce accessible ? | Oui — le tableau de bord et les points de terminaison d'ingestion répondent depuis l'intérieur de la Chine. Ce qui est en jeu, c'est l'endroit où les rapports viennent reposer, non le fait qu'ils passent. |
Bugsnag n’exploite aucun centre de données sur le continent, vos rapports viennent donc reposer à l’étranger
La Security Overview de Bugsnag indique clairement que “We use data centers based in the United States,” et que “BugSnag servers are hosted on the Google Cloud Platform (GCP) in facilities compliant with leading security standards.” SmartBear — maison mère de Bugsnag depuis l’acquisition de 2021, et la société qui diffuse désormais le produit sous le nom d’Insight Hub — énumère les sous-traitants qui hébergent les données clients : Amazon AWS (aux États-Unis et en Irlande) et Microsoft Azure (aux États-Unis). La page produit nomme Google Cloud et la liste des sous-traitants de l’entreprise nomme AWS et Azure, mais le fil qui compte pour la Chine est identique : chacun de ces centres de données se trouve hors du continent, et Bugsnag ne propose aucune région sur le continent à choisir. Ainsi, le notifier sur vos serveurs du continent et le SDK dans les navigateurs de vos visiteurs du continent collectent leurs données en Chine et les expédient vers un backend américain. Passer jusqu’à Bugsnag n’a jamais été l’obstacle ; garder les données d’erreur qu’il recueille à l’intérieur du pays l’est.
Un rapport de plantage est une information personnelle — et il franchit la frontière
Un rapport d’erreur est rarement anonyme. Pour le SDK navigateur qui s’exécute dans les navigateurs de vos visiteurs du continent, la documentation de Bugsnag indique “The client’s IP address is collected by default and used in both the user identifier and Request tab on the dashboard” — donc l’IP d’un visiteur est recueillie sauf si vous définissez collectUserIp: false. Sur toutes les plateformes, Bugsnag génère un identifiant d’utilisateur et un identifiant d’appareil pour chaque rapport, “Breadcrumbs are stored and sent with each event report,” et dès que vous identifiez un utilisateur, le rapport transporte les “user ID, email and name” que vous fournissez, aux côtés de l’URL, des en-têtes et du corps de la requête en échec. L’IP client d’un seul visiteur du continent est déjà une information personnelle, et au titre de la loi chinoise sur la protection des informations personnelles, l’envoyer vers un backend américain est un transfert transfrontalier — le responsable de traitement (vous, non Bugsnag) doit informer, obtenir un consentement distinct pour le transfert à l’étranger et satisfaire un mécanisme de transfert : une évaluation de sécurité pour l’exportation de données de la CAC, le contrat type de la CAC, ou une certification (PIPL articles 38 à 40). Lorsqu’un corps de requête en échec ou un breadcrumb transporte un compte financier ou d’autres informations personnelles sensibles, l’article 28 de la PIPL relève encore le seuil, avec son propre test de consentement et de nécessité.
L’expurgation réduit ce qui franchit la frontière — elle ne ferme pas la porte
Bugsnag vous donne des moyens de réduire ce qui part : vous pouvez désactiver la collecte d’IP avec collectUserIp: false, écarter un événement entier en renvoyant false depuis un callback onError, et expurger des clés de métadonnées choisies. Cela vaut la peine d’être fait. Mais l’expurgation change ce qui franchit la frontière, non le fait que cela franchisse, et elle ne fait rien pour la résidence. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37) — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté cette disposition de localisation des données de 37 à 39, laissant l’obligation de stockage sur le territoire inchangée). Chaque centre de données de Bugsnag étant à l’étranger, il n’existe aucun stockage sur le territoire pour satisfaire cette obligation sur Bugsnag seul. La déclaration ICP (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT) est une porte distincte : elle se rattache à tout site ou application public du continent que vous servez depuis l’intérieur du pays — et à tout tableau de bord d’état ou d’erreur tourné vers la Chine que vous hébergez sur le continent — non à Bugsnag en tant que service backend.
Lisez ceci comme une image des risques plutôt qu’un jugement : devoir un mécanisme de transfert, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de ce que vos rapports transportent réellement, de vos volumes de données et de votre rôle de responsable de traitement — à régler avec un conseil avant de câbler quoi que ce soit.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Bugsnag pour être en règle avec la Chine. Il y a trois mouvements, dans l’ordre.
Cartographier. Notre équipe conformité Chine trace la voie légale de votre pipeline d’erreurs : quelles obligations transfrontalières de la PIPL s’attachent aux IP, identifiants d’utilisateur et données de requête que vos rapports transportent, si vos volumes ou votre rôle d’opérateur d’infrastructure d’information critique déclenchent un stockage sur le territoire, et où une déclaration ICP est due pour tout ce que vous servez aux utilisateurs du continent.
Localiser. Là où la télémétrie d’erreur ne peut légalement quitter le continent, nous mettons un modèle conforme au droit chinois à sa place — collecte consentie et traitement et stockage sur le territoire des données personnelles que ces rapports transportent — de sorte que le contexte sensible n’ait jamais à franchir la frontière en premier lieu. Vous gardez Bugsnag pour la télémétrie qui peut légalement partir.
Diffuser. Nous mettons en place une diffusion déclarée (ICP) et sur le territoire avec le 21YunBox Optimizer, placée devant le stack que vous exploitez déjà — sans reconstruction, sans second code, sans quitter Bugsnag. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; chaque nœud est légal et à l’intérieur du pays.
Le résultat : votre monitoring d’erreurs s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité
Questions fréquentes
Bugsnag dispose-t-il d'un centre de données ou d'une région en Chine continentale ?
Non. La propre Security Overview de Bugsnag indique “We use data centers based in the United States,” avec des serveurs hébergés sur Google Cloud Platform, et la liste de sous-traitants de SmartBear n'héberge les données clients qu'aux États-Unis et en Irlande. Aucune n'est en Chine continentale, de sorte que les rapports de plantage et d'erreur que vous collectez auprès d'utilisateurs et d'appareils chinois viennent reposer sur un backend à l'étranger. (Bugsnag est désormais diffusé par SmartBear sous le nom d'Insight Hub.)
Est-ce un problème que nos rapports d'erreur Bugsnag quittent la Chine ?
Abordez-le comme un risque à traiter avec un conseil plutôt que comme un simple oui ou non. Les notifiers de Bugsnag collectent des informations personnelles en Chine — une IP client par défaut dans le navigateur, des identifiants d'utilisateur et d'appareil, des breadcrumbs, et tout identifiant d'utilisateur, e-mail ou corps de requête que vous capturez — et les envoient vers un backend américain. Au titre de la PIPL, c'est un transfert transfrontalier qui nécessite une information, un consentement distinct et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les données doivent être stockées sur le continent. Bugsnag vous permet de supprimer la collecte d'IP, d'expurger des clés de métadonnées et d'écarter des événements, mais cela réduit ce qui franchit la frontière plutôt que de supprimer le franchissement.
21YunBox peut-il rendre notre configuration Bugsnag conforme en Chine ?
Oui. Notre équipe conformité Chine cartographie les obligations transfrontalières et de résidence des données au titre de la PIPL qui s'attachent à votre pipeline d'erreurs — au regard de votre entité, de vos volumes de données et de vos utilisateurs — puis met en place la diffusion et le stockage déclarés (ICP) et sur le territoire qu'exige une présence légale en Chine, placés devant le stack que vous exploitez déjà, de sorte que Bugsnag continue de gérer la télémétrie qui peut légalement quitter le continent. Prenez contact pour traiter votre cas précis.
































