¿Funciona Branch en China? Residencia de datos, datos de dispositivos transfronterizos según la PIPL y normas sobre SDK en aplicaciones
Branch es una plataforma de deep linking y atribución móvil: su SDK recoge identificadores de dispositivo, direcciones IP y datos de clics y los resuelve en un grafo de identidad y atribución entre dispositivos. Branch trata esos datos en solo dos regiones, Norteamérica y un centro de datos de la UE en Irlanda, sin ninguna región en China continental, de modo que recogerlos de sus usuarios en China es una transferencia transfronteriza de información personal según la PIPL, el grafo de identidad constituye elaboración de perfiles y la aplicación que integra el SDK conlleva los deberes chinos de registro y de información personal en los SDK que exigen las tiendas de aplicaciones. Un análisis centrado en el cumplimiento de las cuestiones de residencia, transferencia transfronteriza, elaboración de perfiles y SDK en aplicaciones — y de la vía legal dentro del país.
¿Funciona Branch en China?
Si puede utilizar Branch en una aplicación para China continental es una cuestión de residencia de datos, consentimiento y licencias de la aplicación según la ley china — no de velocidad. Los enlaces de Branch llegan en su mayoría a China, pero la accesibilidad no es lo que lo decide. Branch es una plataforma de deep linking y atribución móvil: su SDK recoge identificadores de dispositivo, direcciones IP y datos de clics y los resuelve en un grafo de identidad y atribución entre dispositivos, y la ley china responde a dónde reside esa información personal.
Branch trata esos datos en solo dos regiones — Norteamérica y un centro de datos de la UE en Irlanda (AWS) —, sin ninguna región en China continental, de modo que los datos de dispositivos y de clics que su SDK recoge de sus usuarios en China quedan almacenados en el extranjero. Eso convierte su recogida en una transferencia transfronteriza (数据出境) regulada por la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), y puede activar la evaluación de seguridad para la exportación de datos de China. Construir un perfil entre dispositivos de usuarios identificables necesita su propio consentimiento conforme a la PIPL y puede constituir una decisión automatizada según el artículo 24. La aplicación que integra el SDK es también un objeto de cumplimiento en sí misma: una aplicación móvil distribuida en el continente conlleva un deber de registro de aplicaciones y las normas del MIIT y de las tiendas de aplicaciones sobre la información personal en los SDK. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir.
21YunBox cartografía su exposición en transferencia transfronteriza, residencia, elaboración de perfiles y SDK, localiza los datos de dispositivos y de atribución de China sobre una base dentro del país con consentimiento (enviando a Branch solo lo que puede salir legalmente) y entrega dentro del país su aplicación orientada a China sobre infraestructura con registro ICP — sin reconstruir, y nunca con ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! La accesibilidad es irregular y no es lo que decide. Las propias FAQ de Branch dicen que sus enlaces “don't work with some Chinese ISPs” (no funcionan con algunos ISP chinos) — China Mobile y China Net funcionan como se espera; con el ISP Great Wall se agota el tiempo de espera. Nunca se resuelve mediante elusión.
- ! Branch trata los datos en solo dos regiones — Norteamérica y un centro de datos de la UE en Irlanda (AWS) —, sin ninguna región en China continental, de modo que los identificadores de dispositivo, las direcciones IP y los datos de clics que su SDK recoge de sus usuarios en China residen en el extranjero: una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40), que exige notificación, un consentimiento separado y un mecanismo de transferencia.
- ! Branch resuelve los identificadores de dispositivo y los clics en un grafo de identidad y atribución entre dispositivos. Construir ese perfil de usuarios identificables en China necesita su propio consentimiento conforme a la PIPL antes de que el SDK recoja datos, y puede constituir una decisión automatizada según el artículo 24 de la PIPL.
- ! La aplicación que integra el SDK está regulada en sí misma: una aplicación móvil distribuida en el continente conlleva un deber de registro de aplicaciones (APP) y debe cumplir las normas del MIIT y de las tiendas de aplicaciones sobre la divulgación de la información personal que recogen los SDK. Un SDK de atribución extranjero que recoge identificadores de dispositivo — Branch ofrece una opción para China que permite recoger el IMEI en dispositivos Android sin Google — es un conocido punto de fricción en la revisión de las tiendas de aplicaciones.
- ! Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que la información personal generada en China se almacene en China — una región de Branch en el extranjero no puede cumplirlo, y cambiar el App ID de la región NA a la UE traslada la transferencia, no la elimina.
- ✓ La vía legal: mantener los datos de dispositivos y de atribución recogidos en China dentro del país, con consentimiento y conforme a la PIPL, enviar a Branch solo lo que puede salir legalmente, cumplir las normas de divulgación de las tiendas de aplicaciones y de los SDK, y entregar dentro del país la aplicación orientada a China sobre infraestructura con registro ICP — nunca mediante elusión.
Lo que la documentación oficial de Branch dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Branch trata sus datos en solo dos regiones — Norteamérica y un centro de datos de la UE en Irlanda —, sin ninguna región en China continental. La página EU Hosted Data de Branch afirma que los clientes “can now choose to process and store your Branch data at our new AWS-powered data center in Ireland,” (ya pueden optar por tratar y almacenar sus datos de Branch en nuestro nuevo centro de datos en Irlanda, basado en AWS) y que “data cannot be split between the NA and EU regions - all of the data associated with a single Branch App ID must flow to a single region.” (los datos no pueden dividirse entre las regiones NA y UE: todos los datos asociados a un mismo App ID de Branch deben ir a una sola región). Las dos regiones que nombra son Norteamérica (NA) y la UE; no hay ninguna opción en China continental, de modo que los datos de dispositivos y de clics que su aplicación recoge en China residen en el extranjero. | Branch Help Center — EU Hosted Data (help.branch.io), consultado el 2026-10-09 |
| El SDK de Branch está diseñado para recoger identificadores de dispositivo — incluido, mediante una opción específica para China, el IMEI. En la Advanced Link Configuration de Branch, la opción «Enable China Features» (desactivada por defecto) se describe así: “China Features include the ability to collect IMEI on non-Google Android devices.” (las funciones para China incluyen la capacidad de recoger el IMEI en dispositivos Android sin Google). Los identificadores de dispositivo como el IMEI son información personal según la PIPL, y recogerlos de usuarios en China y enviarlos a una región de Branch en el extranjero es una transferencia transfronteriza que conlleva deberes de notificación, consentimiento y mecanismo de transferencia. | Branch Help Center — Advanced Link Configuration (help.branch.io), consultado el 2026-10-09 |
| La propia Branch documenta que sus enlaces no son accesibles de forma uniforme en China. Las FAQ de referencia de deep links de Branch, “How do I deep link effectively in China?” (¿cómo usar deep links de forma eficaz en China?), afirman: “We have found that our links don't work with some Chinese ISPs,” (hemos comprobado que nuestros enlaces no funcionan con algunos ISP chinos) y enumeran sus propias pruebas — “China Mobile: Works as expected,” “China Net: Works as expected,” y “Great Wall: Timeout error, ERR_TIMED_OUT on link response.” (China Mobile y China Net funcionan como se espera; Great Wall da error de tiempo de espera agotado). La accesibilidad es la mitad de la cuestión que corresponde a la entrega, no la mitad legal que decide si puede usarlo — y la respuesta a cualquier carencia nunca es un apaño de red. | Branch Help Center — Deep Linking Full Reference, «How do I deep link effectively in China?» (help.branch.io), consultado el 2026-10-09 |
| Los datos de dispositivos y de clics recogidos en China y enviados a una cuenta de Branch en el extranjero son una transferencia transfronteriza según la PIPL. Trasladar información personal recogida de usuarios en China continental a una cuenta de Branch alojada en Norteamérica o en la UE activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de ciertos umbrales puede requerir además la evaluación de seguridad para la exportación de datos de China y, para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país. | Ley de Protección de Información Personal de la RPC, artículos 38–40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una aplicación que mide y enlaza en profundidad a usuarios en China continental, el instinto con Branch es preguntar si sus enlaces llegan siquiera — y en los principales operadores, en su mayoría, llegan. Pero la decisión sobre China no se toma en la accesibilidad. Branch es una plataforma de deep linking y atribución móvil: su SDK recoge del terminal identificadores de dispositivo, direcciones IP y datos de clics, los resuelve en un grafo de identidad y atribución entre dispositivos y sirve deep links diferidos en sus dominios app.link. Lo que zanja si puede utilizarlo para China es dónde queda almacenada esa información personal, si tenía para empezar una base legal para construir ese perfil y los deberes que recaen sobre la propia aplicación — cuestiones que la ley china responde antes de que el rendimiento entre siquiera en escena. Branch expone los hechos de residencia en su propia documentación.
Branch en China de un vistazo
| Qué lo decide | En los propios términos de Branch — y la ley china |
|---|---|
| Qué es | Branch es una plataforma de deep linking y atribución móvil. Su SDK recoge identificadores de dispositivo, direcciones IP y datos de clics, los resuelve en un grafo de identidad y atribución entre dispositivos (el Branch Link Graph) y sirve deep links diferidos en sus dominios app.link — por lo que conserva un historial continuo, vinculado a la identidad, de quién hizo clic en qué y qué dispositivo abrió la aplicación. |
| ¿Es accesible desde el continente? | En su mayoría, en los principales operadores — pero no de forma uniforme. Las propias FAQ de Branch dicen que sus enlaces “don't work with some Chinese ISPs” (no funcionan con algunos ISP chinos), y registran China Mobile y China Net como “Works as expected” (funciona como se espera) y el ISP Great Wall como “Timeout error” (error de tiempo de espera). La accesibilidad es la mitad de la cuestión que corresponde a la entrega, no la decisión sobre China — y nunca debe resolverse mediante elusión. |
| ¿Dónde residen los datos? | En el extranjero. Branch documenta solo dos regiones — Norteamérica (NA) y un centro de datos de la UE en Irlanda (AWS) —, y los datos de un App ID deben ir a una sola región. No hay ninguna región en China continental, de modo que su cuenta y cada uno de los datos que contiene se encuentran fuera del continente. |
| Recoger en él datos de dispositivos y de clics de China | Los identificadores de dispositivo, las direcciones IP y los datos de clics son información personal. Conservarlos en una cuenta de Branch en NA o en la UE es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Resolverlos en un perfil entre dispositivos necesita su propio consentimiento conforme a la PIPL y puede constituir una decisión automatizada según el artículo 24. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad impone un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. |
| La aplicación que integra el SDK | Un objeto de cumplimiento en sí misma. Una aplicación móvil distribuida en China continental conlleva su propio deber de registro — el registro de aplicaciones (APP), que extiende a las aplicaciones móviles el régimen de registro ICP (备案) de China — y debe cumplir las normas del MIIT y de las tiendas de aplicaciones sobre la divulgación de la información personal que recogen los SDK. Un SDK de atribución extranjero integrado que recoge identificadores de dispositivo — Branch ofrece incluso una opción para China que permite recoger el IMEI en dispositivos Android sin Google, desactivada por defecto — es un conocido punto de fricción en la revisión de las tiendas de aplicaciones. |
| La vía legal | Mantenga los datos de dispositivos y de atribución recogidos en China dentro del país, con consentimiento y conforme a la PIPL; envíe a Branch solo lo que puede salir legalmente; cumpla las normas de divulgación de las tiendas de aplicaciones y de los SDK; y entregue dentro del país la aplicación orientada a China sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Dónde residen los datos de atribución — un almacén en el extranjero es una transferencia transfronteriza
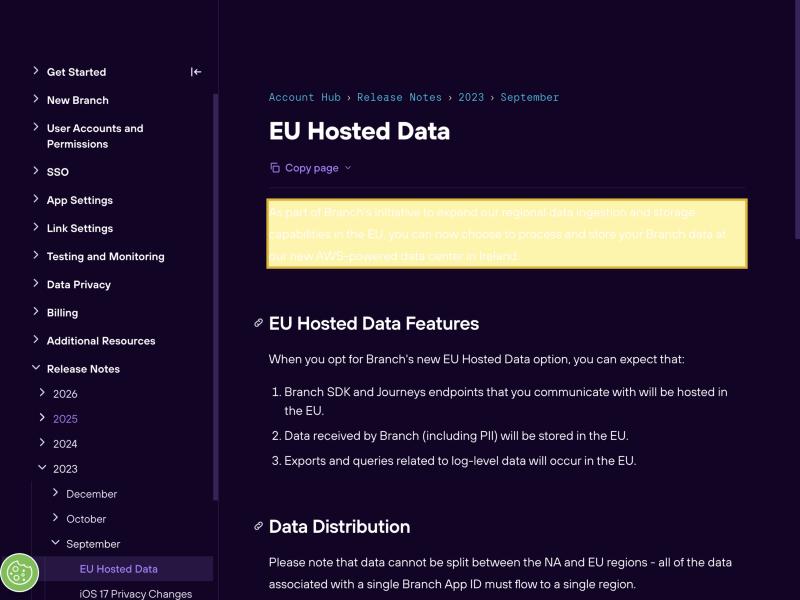
La posición de Branch está fijada en su propia documentación, no en una prueba de tiempo de carga. Su página EU Hosted Data describe una única ampliación de los lugares donde pueden residir sus datos — “you can now choose to process and store your Branch data at our new AWS-powered data center in Ireland” (ahora puede optar por tratar y almacenar sus datos de Branch en nuestro nuevo centro de datos en Irlanda, basado en AWS) — y afirma que “data cannot be split between the NA and EU regions - all of the data associated with a single Branch App ID must flow to a single region” (los datos no pueden dividirse entre las regiones NA y UE: todos los datos asociados a un mismo App ID de Branch deben ir a una sola región), mientras que los datos agregados y los metadatos de la cuenta siguen “stored in the NA region” (almacenados en la región NA). En conjunto, las dos regiones que nombra Branch son Norteamérica y la UE. No hay ninguna región en China continental que elegir.
Eso zanja la primera cuestión antes de que entre en juego el rendimiento. Los identificadores de dispositivo, las direcciones IP y los datos de clics que el SDK de Branch recoge de personas en China son información personal, y cargarlos en una cuenta de Branch en NA o en la UE es una transferencia transfronteriza de información personal conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, el equipo de producto, no Branch como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier aceptación general del uso de su aplicación y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de ciertos umbrales, o cuando se trate de «datos importantes», la transferencia puede requerir además la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga del país. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos fue renumerada por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal generada en China se almacene en China, un deber de almacenamiento dentro del país que una región de Branch en el extranjero no puede cumplir. Cambiar un App ID de la región NA a la región UE no ayuda: traslada la transferencia transfronteriza, no la elimina.
El grafo de identidad es un perfil — y la elaboración de perfiles es un deber propio de la PIPL
La residencia es solo la mitad. El valor central de Branch es resolver señales que de otro modo estarían desconectadas — un clic aquí, una instalación allá, una huella de dispositivo, una dirección IP — en un único grafo de identidad y atribución entre dispositivos, persistente y vinculado a un usuario. Eso es, por diseño, un perfil de comportamiento de una persona identificable. Según la PIPL, rastrear a personas identificables es en sí mismo un tratamiento de información personal y necesita su propia base legal: en la práctica, un consentimiento informado obtenido antes de que el SDK empiece a recoger datos, con una notificación clara de qué se recoge y por qué. La transferencia transfronteriza a una cuenta de Branch en el extranjero necesita además, por encima de eso, otro consentimiento separado.
Construir perfiles automatizados entre dispositivos también puede activar el artículo 24 de la PIPL, que regula las decisiones automatizadas y les asocia obligaciones de transparencia y equidad. Si sus identificadores cuentan como «información personal» en un flujo determinado, si algún campo es sensible y si su emparejamiento llega a constituir una decisión automatizada son cuestiones que le corresponden a usted como responsable del tratamiento y que conviene concretar con su asesoría legal — no aspectos que la configuración por defecto del SDK resuelva por usted.
La aplicación es un objeto de cumplimiento en sí misma — registro y normas de las tiendas sobre los SDK
Aun dejando de lado dónde residen los datos, la aplicación que integra el SDK de Branch está regulada por separado en China continental. Una aplicación móvil distribuida a usuarios del continente conlleva su propio deber de registro — el registro de aplicaciones (APP), que extiende a las aplicaciones móviles el régimen de registro ICP (备案) del país —, y las tiendas de aplicaciones chinas, junto con las normas del MIIT sobre información personal, exigen que las aplicaciones divulguen los SDK que integran y la información personal que esos SDK recogen. Un SDK de atribución extranjero que recoge identificadores de dispositivo es un conocido punto de fricción en esa revisión: la propia Advanced Link Configuration de Branch expone incluso una opción «Enable China Features» cuya función declarada es “the ability to collect IMEI on non-Google Android devices” (la capacidad de recoger el IMEI en dispositivos Android sin Google), desactivada por defecto. El IMEI es un identificador de dispositivo fijo, y recogerlo de usuarios en China remite directamente a las cuestiones de residencia y consentimiento expuestas arriba. Se trata de una exposición de licencias y divulgación de la propia aplicación, distinta de la de la transferencia de datos — y acumulada sobre ella —, y ningún ajuste de red la resuelve.
La accesibilidad es la mitad menor — y nunca se resuelve mediante elusión
Las propias FAQ de Branch, “How do I deep link effectively in China?” (¿cómo usar deep links de forma eficaz en China?), informan de que sus enlaces “don’t work with some Chinese ISPs” (no funcionan con algunos ISP chinos) — y registran China Mobile y China Net como “Works as expected” (funciona como se espera) y el ISP Great Wall como “Timeout error, ERR_TIMED_OUT on link response.” (error de tiempo de espera agotado en la respuesta del enlace). Esa irregularidad es una cuestión de entrega, no la cuestión legal, y por ese motivo esta página no publica ninguna cifra propia de latencia en China para Branch: la velocidad no es el eje de una decisión que depende de la residencia, el consentimiento y las licencias. Cuando los enlaces fallan, la tentación es buscar un apaño de red; 21YunBox no utiliza ni recomienda ninguna forma de elusión — es a la vez un riesgo de cumplimiento y algo ajeno a la cuestión. La pregunta productiva es cómo mantener sobre una base legal los datos de China y la aplicación para China.
Esto es un mapa de riesgo, no un veredicto: si usted debe un consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, un registro de la aplicación, la divulgación de los SDK o alguna combinación de ellos depende de sus volúmenes de datos, de su papel como responsable del tratamiento, de sus identificadores y de quiénes son sus usuarios — conviene concretarlo con su asesoría legal antes de darlo por sentado.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de gestionar la atribución y el deep linking de una aplicación orientada a China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición según la PIPL en todos los frentes — los datos de dispositivos y de clics que recoge el SDK, la transferencia transfronteriza a una región de Branch en el extranjero, la elaboración de perfiles que realiza el grafo de identidad y los deberes de registro, de las tiendas de aplicaciones y de divulgación de los SDK que recaen sobre la aplicación —, e identifica qué datos recogidos en China deben permanecer en el país, cuáles pueden salir legalmente, dónde se aplica una evaluación de seguridad para la exportación de datos o el deber de almacenamiento del artículo 39 (antes artículo 37) y qué debe cubrir su flujo de consentimiento y divulgación. Las conclusiones jurídicas se cierran con su asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: ponemos en marcha e integramos una base residente en China, con consentimiento, para los datos de dispositivos y de atribución que deben permanecer en el país — el patrón legal dentro del país, con consentimiento y con tratamiento y almacenamiento en el continente —, de modo que la medición de la que depende siga funcionando mientras esos datos dejan de salir del país por defecto, y usted conserva Branch para los mercados en los que ya le da servicio.
Por último, entregar: la aplicación orientada a China que emite esos eventos es en sí misma un servicio público en el continente, por lo que conlleva un deber de registro y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una atribución y un deep linking que funcionan de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una forma de esquivar las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe quedarse y entregamos dentro del país, y nunca sacamos información personal de China subrepticiamente.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Branch en China continental?
Los enlaces de Branch llegan en su mayoría al continente — sus propias FAQ indican que funcionan como se espera en China Mobile y China Net, mientras que con el ISP Great Wall se agota el tiempo de espera —, así que la disponibilidad no es uniforme, y tampoco es la verdadera cuestión. Lo que decide si puede utilizar Branch en una aplicación orientada a China es la residencia de datos, el consentimiento y las licencias de la aplicación: Branch solo opera dos regiones de datos, Norteamérica y un centro de datos de la UE en Irlanda, sin ninguna región en China continental, de modo que los identificadores de dispositivo y los datos de clics que su SDK recoge de usuarios en China residen en el extranjero. La respuesta a cualquier carencia de accesibilidad nunca es un apaño de red. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Enviar a Branch datos de dispositivos y de atribución de China es una transferencia transfronteriza?
Si su cuenta de Branch está en la región de Norteamérica o de la UE — en cualquier lugar fuera del continente —, los identificadores de dispositivo, las direcciones IP y los datos de clics que conserva de sus usuarios en China se almacenan en el extranjero, lo que constituye una transferencia transfronteriza (数据出境) según la PIPL. Eso implica notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y puede estar sujeto a la evaluación de seguridad para la exportación de datos de China. Construir un perfil de identidad y atribución entre dispositivos de usuarios identificables necesita su propio consentimiento conforme a la PIPL y puede contar como decisión automatizada según el artículo 24. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Confirme sus obligaciones exactas con su asesoría legal.
¿Puedo simplemente cambiar Branch a una región de China para mantener los datos dentro del país?
No — las únicas regiones que ofrece Branch son Norteamérica y la UE, y ninguna está en China continental, así que ninguna resuelve un deber de residencia en China; cambiar un App ID de la región NA a la UE solo traslada la transferencia transfronteriza. Además, la aplicación que integra el SDK conlleva sus propios deberes: un registro de aplicaciones (APP) para la distribución en el continente y las normas del MIIT y de las tiendas de aplicaciones sobre la divulgación de la información personal que recogen los SDK. Mantener dentro del país los datos de dispositivos y de atribución recogidos en China implica poner en marcha una base residente en China, con consentimiento, para esos datos y enviar a Branch solo lo que puede salir legalmente, mientras conserva Branch para sus demás mercados. 21YunBox cartografía esa división, localiza los datos dentro del país y entrega la aplicación orientada a China sobre infraestructura con registro ICP — nunca es una forma de esquivar las normas chinas de exportación de datos.
































