Branchは中国で使えるか:データの国内保存、PIPLの越境する端末データ、アプリSDKのルール
Branchはモバイルのディープリンクと帰属のプラットフォームです——そのSDKは端末識別子・IP・クリックデータを収集し、それらをデバイス横断のアイデンティティと帰属のグラフに解決します。Branchはそのデータをわずか二つのリージョン、北米とアイルランドのEUデータセンターでのみ運用し、中国本土のリージョンはありません。ですからそれを貴社の中国ユーザーから収集することはPIPLの下での個人情報の越境移転であり、アイデンティティ・グラフはプロファイリングであり、SDKを埋め込むアプリは中国の備案とアプリストアのSDK個人情報の義務を負います。レジデンシー・越境・プロファイリング・アプリSDKの問い、そして法令に沿った国内の経路を、コンプライアンス起点で読み解きます。
Branchは中国で使えるか
中国本土のアプリでBranchを運用できるかは、中国の法律の下でのデータレジデンシー・同意・アプリのライセンスの問いであって、速度の問いではありません。Branchのリンクは本土にほぼ到達しますが、到達性が判断するのではありません。Branchはモバイルのディープリンクと帰属のプラットフォームです:そのSDKは端末識別子・IP・クリックデータを収集し、それらをデバイス横断のアイデンティティと帰属のグラフに解決します。そしてその個人データがどこに置かれるかに、中国の法律は反応します。
Branchはそのデータをわずか二つのリージョン——北米とアイルランドのEUデータセンター(AWS)——でのみ運用し、中国本土のリージョンはありません。ですからそのSDKが貴社の中国ユーザーから集める端末・クリックデータはオフショアに置かれます。それが、その収集をPIPLが規律する越境移転(数据出境)(英語)にします(通知、個別の同意、そして移転メカニズムのいずれか一つ、第38〜40条)。そして中国のデータ越境安全評価(英語)を発動させることがあります。識別可能なユーザーのデバイス横断プロファイルの構築には独自のPIPL同意が必要で、第24条の自動化された意思決定に当たることがあります。SDKを埋め込むアプリ自体も独自のコンプライアンスの対象です:本土で配布されるモバイルアプリはアプリ備案の義務と、MIITおよびアプリストアのSDK個人情報ルールを負います。重要情報インフラ運営者については、サイバーセキュリティ法(英語)の第39条(旧第37条)が、オフショアのリージョンには満たせない国内保存義務を加えます。
21YunBoxは、貴社の越境・レジデンシー・プロファイリング・アプリSDKのリスクを整理し、中国の端末・帰属データを同意を得た国内の足場に国内化し(Branchには合法的に出せるものだけを送り)、中国向けのアプリをICP備案済みのインフラ上で国内から配信します——作り直しなし、そしていかなる種類の不正な手段もなく。具体は専門家と確認すべきリスクとして扱ってください。当社の中国チームが、貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 到達性は一様でなく、判断ではありません。Branch自身のFAQは、そのリンクが「一部の中国のISPで機能しない」とし——China MobileとChina Netは期待どおり動作、Great Wall ISPはタイムアウト。不正な手段で解決するものでは決してありません。
- ! Branchはデータをわずか二つのリージョン——北米とアイルランドのEUデータセンター(AWS)——でのみ運用し、中国本土のリージョンはありません。ですからそのSDKが貴社の中国ユーザーから収集する端末識別子・IP・クリックデータはオフショアに置かれます:PIPL(第38〜40条)の下での越境移転(数据出境)で、通知、個別の同意、そして移転メカニズムのいずれか一つを要します。
- ! Branchは端末識別子とクリックを、デバイス横断のアイデンティティと帰属のグラフに解決します。識別可能な中国ユーザーのそのプロファイルを構築するには、SDKが収集を始める前に独自のPIPL同意が必要で、PIPL第24条の自動化された意思決定に当たることがあります。
- ! SDKを埋め込むアプリ自体が規制対象です:本土で配布されるモバイルアプリはアプリ(APP)備案の義務を負い、MIITとアプリストアのSDK個人情報開示ルールを満たさなければなりません。端末識別子を収集するオフショアの帰属SDK——BranchはGoogle系でないAndroid端末でIMEIを収集する中国向けの設定を提供します——は、アプリストア審査での既知の摩擦点です。
- ! 重要情報インフラ運営者については、サイバーセキュリティ法の第39条(旧第37条)が、中国で生成された個人情報を中国国内に保存することを求めます——オフショアのBranchのリージョンはそれを満たせず、App IDをNAからEUのリージョンへ切り替えても移転の場所が変わるだけで、移転が終わるわけではありません。
- ✓ 法令に沿った経路:中国で収集した端末・帰属データを、同意を得た、国内の、PIPLに適合する足場に保ち、Branchには合法的に出せるものだけを送り、アプリストアとSDKの開示ルールを満たし、中国向けのアプリをICP備案済みのインフラ上で国内から配信する——不正な手段は決して用いません。
Branchの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
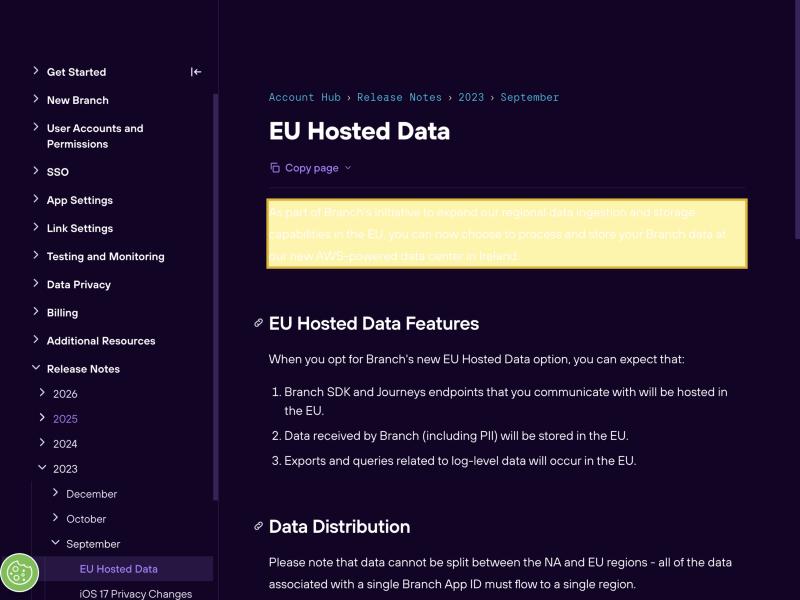
| Branchは貴社のデータをわずか二つのリージョン——北米とアイルランドのEUデータセンター——でのみ運用し、中国本土のリージョンはありません。BranchのEU Hosted Dataのページは、顧客が「Branchのデータを、当社の新しいAWS基盤のアイルランドのデータセンターで処理・保存することを今や選べる」とし、「データはNAとEUのリージョンの間で分割できない——単一のBranch App IDに紐づくすべてのデータは単一のリージョンへ流れなければならない」と述べます。挙げられる二つのリージョンは北米(NA)とEUで、中国本土の選択肢はありません。ですから貴社のアプリが中国で収集する端末・クリックデータはオフショアに置かれます。 | Branch Help Center — EU Hosted Data(help.branch.io)、2026-10-09 取得 |
| BranchのSDKは端末識別子を収集するように作られており——中国向けの設定を通じて、IMEIも含みます。BranchのAdvanced Link Configurationでは、「Enable China Features」の設定(既定では無効)がこう説明されます:「中国向け機能には、Google系でないAndroid端末でIMEIを収集する能力が含まれる」。IMEIのような端末識別子はPIPLの下での個人情報であり、それを中国のユーザーから収集してオフショアのBranchのリージョンへ送ることは、通知・同意・移転メカニズムの義務を伴う越境移転です。 | Branch Help Center — Advanced Link Configuration(help.branch.io)、2026-10-09 取得 |
| Branch自身が、そのリンクが中国で一様には到達しないことを文書化しています。BranchのディープリンクのリファレンスFAQ「How do I deep link effectively in China?」はこう述べます:「当社は、リンクが一部の中国のISPで機能しないことを確認している」。そして自身のテストを挙げます——「China Mobile:期待どおり動作」「China Net:期待どおり動作」「Great Wall:タイムアウトエラー、リンク応答で ERR_TIMED_OUT」。到達性は問いの配信の半分であって、使ってよいかを決める法的な半分ではありません——そしてギャップへの答えがネットワーク上の回避策であることは決してありません。 | Branch Help Center — Deep Linking Full Reference「How do I deep link effectively in China?」(help.branch.io)、2026-10-09 取得 |
| 中国で収集した端末・クリックデータをオフショアのBranchアカウントへ送ることは、PIPLの越境移転です。中国本土のユーザーから収集した個人情報を、北米またはEUでホストされるBranchアカウントへ移すことは、PIPLの第38〜40条を発動させます:通知、個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証。閾値を超えると中国のデータ越境安全評価も必要になることがあり、重要情報インフラ運営者についてはサイバーセキュリティ法の第39条(旧第37条)が国内保存義務を加えます。 | 中華人民共和国個人情報保護法、第38〜40条;サイバーセキュリティ法 第39条(旧第37条)(cac.gov.cn)、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土のユーザーを計測しディープリンクするアプリにとって、Branchでの直感は、そのリンクがそもそも届くかを問うことです——そして主要キャリアではたいてい届きます。しかし到達性は、中国の判断が下される場所ではありません。Branchはモバイルのディープリンクと帰属のプラットフォームです:そのSDKは端末から端末識別子・IPアドレス・クリックデータを収集し、それらをデバイス横断のアイデンティティと帰属のグラフに解決し、その app.link ドメインで遅延ディープリンクを提供します。中国向けにそれを運用してよいかを定めるのは、その個人データがどこに置かれるか、そもそもそのプロファイルを構築する合法的根拠があったか、そしてアプリ自体に付随する義務です——それぞれ、性能が俎上に載る前に中国の法律が答える問いです。Branchはレジデンシーの事実を自身のドキュメントで示しています。
中国でのBranch:ひと目で
| 決め手 | Branch自身の言葉で——そして中国の法律では |
|---|---|
| それは何か | Branchはモバイルのディープリンクと帰属のプラットフォームです。そのSDKは端末識別子・IPアドレス・クリックデータを収集し、それらをデバイス横断のアイデンティティと帰属のグラフ(Branch Link Graph)に解決し、その app.link ドメインで遅延ディープリンクを提供します——ですから、誰が何をクリックし、どの端末がアプリを開いたかの、連続した、身元に紐づく記録を保持します。 |
| 本土から到達できるか? | 主要キャリアではたいてい——ただし一様ではありません。Branch自身のFAQは、そのリンクが「一部の中国のISPでは機能しない」とし、China MobileとChina Netを「期待どおり動作」、Great Wall ISPを「タイムアウトエラー」と報告します。到達性は問いの配信の半分であって、中国の判断ではありません——そしてそれが不正な手段で解決されることは決してありません。 |
| データはどこにあるか? | オフショアです。Branchは二つのリージョン——北米(NA)とアイルランドのEUデータセンター(AWS)——だけを文書化し、App IDのデータは単一のリージョンへ流れなければなりません。中国本土のリージョンはないので、貴社のアカウントとその中のすべての記録は本土の外に座ります。 |
| 中国の端末・クリックデータをそこに収集すること | 端末識別子・IP・クリックデータは個人情報です。それらをNAまたはEUのBranchに保持することは、PIPL(第38〜40条)の下での越境移転(数据出境)です:通知、個別の同意、そして移転メカニズムのいずれか一つ。それらをデバイス横断のプロファイルに解決することは、独自のPIPL同意を要し、第24条の自動化された意思決定に当たることがあります。重要情報インフラ運営者または大量取扱者については、サイバーセキュリティ法の第39条(旧第37条)が、オフショアのリージョンには満たせない国内保存義務を定めます。 |
| SDKを埋め込むアプリ | それ自体がコンプライアンスの対象です。中国本土で配布されるモバイルアプリは、独自の備案の義務——中国のICP 备案の仕組みをモバイルアプリへ拡張するアプリ(APP)備案——を負い、MIITとアプリストアのSDK個人情報開示ルールを満たさなければなりません。端末識別子を集めるオフショアの帰属SDK——BranchはGoogle系でないAndroid端末でIMEIを収集する中国向けの設定さえ提供します(既定では無効)——は、アプリストア審査での既知の摩擦点です。 |
| 法令に沿った経路 | 中国で収集した端末・帰属データを、同意を得た、国内の、PIPLに適合する足場に保ち;Branchには合法的に出せるものだけを送り;アプリストアとSDKの開示ルールを満たし;中国向けのアプリをICP備案済みのインフラ上で国内から配信します。21YunBoxは整理し、国内化し、配信します;不正な手段を用いることも勧めることも決してありません。 |
帰属データはどこにあるか——オフショアのストアは越境移転
Branchの立場は、読み込み時間のテストではなく、自身のドキュメントで定まっています。そのEU Hosted Dataのページは、データが置ける場所の単一の拡張を説明し——「Branchのデータを、当社の新しいAWS基盤のアイルランドのデータセンターで処理・保存することを今や選べる」——そして*「データはNAとEUのリージョンの間で分割できない——単一のBranch App IDに紐づくすべてのデータは単一のリージョンへ流れなければならない」とし、集計データとアカウントのメタデータは「NAリージョンに保存されたまま」*になると述べます。合わせると、Branchが挙げる二つのリージョンは北米とEUです。選べる中国本土のリージョンはありません。
それが、性能が入り込む前に最初の問いを定めます。BranchのSDKが中国の人々から集める端末識別子・IPアドレス・クリックデータは個人情報であり、それらをNAまたはEUのBranchアカウントへ読み込むことは、中国の個人情報保護法(PIPL)(英語)の下での個人情報の越境移転です。PIPLは義務を取扱者——プロセッサーであるBranchではなく、貴社、プロダクトチーム——に課します:第38〜40条は、通知、貴社のアプリ利用への一般的な同意とは区別される個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。一定の閾値を超える場合、またはデータが「重要データ」である場合、その移転は、何かが出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)も必要とすることがあります。そして貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条——データローカライゼーションの規定は、2026年1月1日施行の2025年改正で番号変更、実質は不変)が、中国で生成された個人情報を中国国内に保存することを求め、それはオフショアのBranchのリージョンには満たせない国内保存義務です。App IDをNAリージョンからEUリージョンへ切り替えても助けにはなりません:それは越境移転の場所を移すのであって、それを終わらせるのではありません。
アイデンティティ・グラフはプロファイル——そしてプロファイリングは独自のPIPL義務
レジデンシーはその半分にすぎません。Branchの核心的な価値は、ばらばらだったはずのシグナル——ここでのクリック、あそこでのインストール、端末フィンガープリント、IP——を、ユーザーに紐づく単一の、永続的な、デバイス横断のアイデンティティと帰属のグラフに解決することです。それは設計上、識別可能な人物の行動プロファイルです。PIPLの下では、識別可能な個人を追跡すること自体が個人情報の取扱いであり、独自の合法的根拠を要します:実務上は、SDKが収集を始める前に取得する、何が集められなぜかの明確な通知を伴う、インフォームド・コンセントです。その上で、オフショアのBranchへの越境移転には、さらに別の個別の同意が必要です。
デバイスをまたいで自動化されたプロファイルを構築することは、自動化された意思決定を規律し、それに透明性と公平性の義務を付随させるPIPL第24条にも関わりえます。貴社の識別子が特定のフローで「個人情報」に当たるか、いずれかの項目がセンシティブか、そして貴社のマッチングが自動化された意思決定に達するかは、取扱者としての貴社に属し、専門家と確定する価値のある問いです——SDKの既定値が貴社のために解決する論点ではありません。
アプリはそれ自体がコンプライアンスの対象——備案とアプリストアのSDKルール
データがどこに置かれるかを脇に置いても、Branch SDKを埋め込むアプリは、中国本土で別途規制されます。本土のユーザーに配布されるモバイルアプリは、独自の備案の義務——国のICP 备案の仕組みをモバイルアプリへ拡張するアプリ(APP)備案——を負い、中国のアプリストアは、MIITの個人情報ルールとともに、アプリが埋め込むSDKと、それらのSDKが収集する個人情報を開示することを求めます。端末識別子を集めるオフショアの帰属SDKは、その審査での広く知られた摩擦点です:Branch自身のAdvanced Link Configurationは、*「Google系でないAndroid端末でIMEIを収集する能力」*をその機能とする「Enable China Features」の設定さえ露出させます(既定では無効)。IMEIは固い端末識別子であり、それを中国のユーザーから収集することは、上記のレジデンシーと同意の問いへとまっすぐ戻ります。これはアプリ自体のライセンスと開示のリスクであり、データ移転のそれとは別個で——その上に積み重なります——どれだけネットワークを調整しても解決しません。
到達性は小さい方の半分——そして不正な手段で解決するものではない
Branch自身のFAQ「How do I deep link effectively in China?」は、そのリンクが*「一部の中国のISPで機能しない」と報告し——China MobileとChina Netを「期待どおり動作」、Great Wall ISPを「タイムアウトエラー、リンク応答で ERR_TIMED_OUT」*と挙げます。その不整合は配信の問題であって、法的な問題ではありません。そのため当ページは、Branchについての一次計測による中国でのレイテンシ値を掲載しません:速度は、レジデンシー・同意・ライセンスにかかる判断の軸ではありません。リンクが不安定なときの誘惑はネットワーク上の回避策ですが、21YunBoxはいかなる種類の不正な手段も用いず、また勧めません——それはコンプライアンスのリスクであり、かつ的外れです。生産的な問いは、中国のデータと中国のアプリを法令に沿った足場にどう保つか、です。
これは判定ではなくリスクの見取り図です:個別の同意、移転メカニズム、国内保存、アプリの備案、SDKの開示、またはそれらの組み合わせのうち何を負うかは、貴社のデータ量、取扱者としての役割、識別子、そしてユーザーが誰かによって変わります——頼りにする前に専門家と確定する価値があります。
法令に沿った経路——整理し、国内化し、配信する
中国向けのアプリのために帰属とディープリンクを運用する、法令に沿ったやり方があり、それには形があります。まず整理(map):当社の中国チームが、あらゆる面で貴社のPIPLのリスクを洗い出します——SDKが収集する端末・クリックデータ、オフショアのBranchのリージョンへの越境移転、アイデンティティ・グラフが行うプロファイリング、そしてアプリにかかる備案・アプリストア・SDK開示の義務——中国で収集したどのデータが国内に留まらなければならないか、何が合法的に出せるか、どこでデータ越境安全評価や第39条(旧第37条)の保存義務が当てはまるか、そして貴社の同意と開示のフローが何をカバーしなければならないかを特定します。法的な結論は専門家と確定します;当社は、それに供する技術的な見取り図を組み立てます。
次に国内化(localize):国内に留まらなければならない端末・帰属データのための、同意を得た中国国内の足場を立ち上げ、統合します——同意を得て本土で処理・保存する、法令に沿った国内のパターン——そうすれば、貴社が頼る計測が動き続ける一方で、そのデータは既定で国を離れることをやめ、Branchはすでに貴社に役立っている市場のために残ります。
次に配信(deliver):それらのイベントを発するアプリ自体が本土での公開サービスなので、備案の義務を負い、法令に沿った国内からの配信を必要とします。21YunBoxは、貴社がすでに運用するものの前段で、それを国内から配信します——21YunBox Optimizer——作り直しもプラットフォームの乗り換えもなく。その結果が、中国のユーザーのために合法的かつ法令に沿って動く帰属とディープリンクです。当社が決して行わないこと——誰も合法的にはできないこと——は、中国のデータ越境ルールを回る、またはいかなるネットワークの制限を回る方法を渡すことです:当社は留まるべきものを国内化し、国内から配信します。個人情報を中国からひそかに持ち出すことは決してありません。
関連する読み物:
よくあるご質問
Branchは中国本土で利用できますか?
Branchのリンクはおおむね本土に到達します——自身のFAQは、リンクがChina MobileとChina Netで期待どおり動作し、Great Wall ISPではタイムアウトすると報告します——ですから利用可能性は一様ではなく、そしてそれは本当の問いでもありません。中国向けのアプリでBranchを運用してよいかを決めるのは、データレジデンシー・同意・アプリのライセンスです:Branchは二つのデータリージョン、北米とアイルランドのEUデータセンターだけを運用し、中国本土のリージョンはないので、そのSDKが中国ユーザーから収集する端末識別子とクリックデータはオフショアに置かれます。到達性のギャップへの答えがネットワーク上の回避策であることは決してありません。具体は専門家と確認すべきリスクとして扱ってください。
中国の端末・帰属データをBranchへ送ることは越境移転ですか?
貴社のBranchアカウントが北米またはEUのリージョン——本土の外のどこか——にある場合、それが貴社の中国ユーザーについて保持する端末識別子・IPアドレス・クリックデータはオフショアに保存され、PIPLの下での越境移転(数据出境)です。それは、通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を意味し、中国のデータ越境安全評価の対象になることがあります。識別可能なユーザーのデバイス横断のアイデンティティと帰属のプロファイルの構築には独自のPIPL同意が必要で、第24条の自動化された意思決定に当たることがあります。重要情報インフラ運営者については、サイバーセキュリティ法の第39条(旧第37条)が、オフショアのリージョンには満たせない国内保存義務を加えます。貴社の正確な義務を専門家と確認してください。
データを国内に保つために、Branchを中国リージョンに切り替えるだけでよいですか?
いいえ——Branchが提供するリージョンは北米とEUだけで、どちらも中国本土にないので、どちらも中国のレジデンシー義務を解決しません;App IDをNAリージョンからEUリージョンへ切り替えることは、越境移転の場所を移すにすぎません。そしてSDKを埋め込むアプリは独自の義務を負います:本土での配布のためのアプリ(APP)備案と、MIITおよびアプリストアのSDK個人情報開示ルールです。中国で収集した端末・帰属データを国内に保つとは、そのデータのための同意を得た中国国内の足場を立ち上げ、Branchには合法的に出せるものだけを送ることであり、その間、他の市場についてはBranchを残します。21YunBoxはその切り分けを整理し、国内のデータを国内化し、中国向けのアプリをICP備案済みのインフラ上で配信します——それは中国のデータ越境ルールを回る経路では決してありません。