Branch fonctionne-t-il en Chine ? Résidence des données, données d'appareil transfrontalières au titre de la PIPL et règles sur les SDK d'application
Branch est une plateforme de liens profonds (deep links) et d'attribution mobile — son SDK collecte des identifiants d'appareil, des adresses IP et des données de clic et les résout en un graphe d'identité et d'attribution multi-appareils. Branch exploite ces données dans deux régions seulement, l'Amérique du Nord et un centre de données UE en Irlande, sans région en Chine continentale, de sorte que les collecter auprès de vos utilisateurs en Chine est un transfert transfrontalier d'informations personnelles au titre de la PIPL, le graphe d'identité relève du profilage, et l'application qui embarque le SDK porte les obligations chinoises de dépôt et de divulgation des informations personnelles des SDK en magasin d'applications. Un regard, d'abord sous l'angle de la conformité, sur les questions de résidence, de transfrontalier, de profilage et de SDK d'application — et la voie légale sur le territoire.
Branch fonctionne-t-il en Chine ?
Savoir si vous pouvez exploiter Branch pour une application en Chine continentale est une question de résidence des données, de consentement et de licence d'application au regard du droit chinois — non une question de vitesse. Les liens de Branch atteignent le plus souvent la Chine, mais l'accessibilité n'est pas ce qui décide. Branch est une plateforme de liens profonds et d'attribution mobile : son SDK collecte des identifiants d'appareil, des IP et des données de clic et les résout en un graphe d'identité et d'attribution multi-appareils, et l'endroit où reposent ces données personnelles est ce à quoi répond le droit chinois.
Branch n'exploite ces données que dans deux régions — l'Amérique du Nord et un centre de données UE en Irlande (AWS) — sans région en Chine continentale, de sorte que les données d'appareil et de clic que son SDK recueille auprès de vos utilisateurs en Chine viennent reposer à l'étranger. Cela fait de leur collecte un transfert transfrontalier (数据出境) que la PIPL régit (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40), et cela peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. Construire un profil multi-appareils d'utilisateurs identifiables nécessite son propre consentement PIPL et peut relever de la prise de décision automatisée au titre de l'article 24. L'application qui embarque le SDK est aussi son propre objet de conformité : une application mobile distribuée sur le continent porte une obligation de dépôt d'application et les règles du MIIT et des magasins d'applications sur les informations personnelles des SDK. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire.
21YunBox cartographie votre exposition transfrontalière, de résidence, de profilage et de SDK d'application, localise les données d'appareil et d'attribution de Chine sur une assise consentie, sur le territoire (n'envoyant à Branch que ce qui peut légalement partir), et diffuse votre application tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! L'accessibilité est inconstante et n'est pas la décision. La propre FAQ de Branch indique que ses liens “don't work with some Chinese ISPs” — China Mobile et China Net fonctionnent comme prévu, le FAI Great Wall expire. Jamais résolu par un contournement.
- ! Branch n'exploite les données que dans deux régions — l'Amérique du Nord et un centre de données UE en Irlande (AWS) — sans région en Chine continentale, de sorte que les identifiants d'appareil, les IP et les données de clic que son SDK collecte auprès de vos utilisateurs en Chine résident à l'étranger : un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40), exigeant une information, un consentement distinct et un mécanisme de transfert.
- ! Branch résout les identifiants d'appareil et les clics en un graphe d'identité et d'attribution multi-appareils. Construire ce profil d'utilisateurs chinois identifiables nécessite son propre consentement PIPL avant que le SDK ne collecte, et peut constituer une prise de décision automatisée au titre de l'article 24 de la PIPL.
- ! L'application qui embarque le SDK est elle-même réglementée : une application mobile distribuée sur le continent porte une obligation de dépôt d'application (APP) et doit satisfaire les règles du MIIT et des magasins d'applications sur la divulgation des informations personnelles des SDK. Un SDK d'attribution à l'étranger qui collecte des identifiants d'appareil — Branch propose un réglage Chine pour collecter l'IMEI sur les appareils Android non-Google — est un point de friction connu de l'examen en magasin d'applications.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une région Branch à l'étranger ne peut le satisfaire, et basculer l'App ID de la région NA vers la région UE déplace le transfert, cela n'y met pas fin.
- ✓ La voie légale : garder les données d'appareil et d'attribution collectées en Chine sur une assise consentie, sur le territoire, conforme à la PIPL, n'envoyer à Branch que ce qui peut légalement partir, satisfaire les règles des magasins d'applications et de divulgation des SDK, et diffuser l'application tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — jamais de contournement.
Ce que la documentation officielle de Branch dit de la Chine
| Fait | Source primaire |
|---|---|
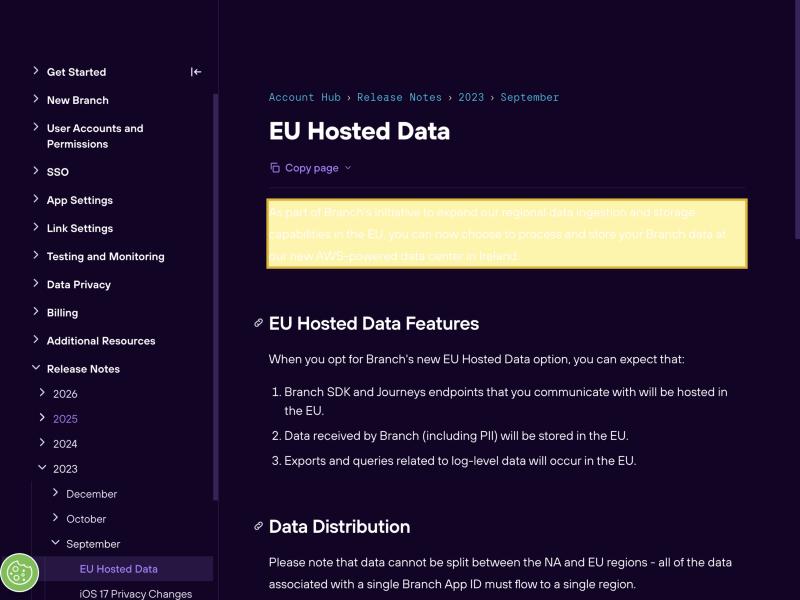
| Branch n'exploite vos données que dans deux régions — l'Amérique du Nord et un centre de données UE en Irlande — sans région en Chine continentale. La page EU Hosted Data de Branch indique que les clients “can now choose to process and store your Branch data at our new AWS-powered data center in Ireland,” et que “data cannot be split between the NA and EU regions - all of the data associated with a single Branch App ID must flow to a single region.” Les deux régions qu'elle nomme sont l'Amérique du Nord (NA) et l'UE ; il n'existe aucune option en Chine continentale, de sorte que les données d'appareil et de clic que votre application collecte en Chine résident à l'étranger. | Branch Help Center — EU Hosted Data (help.branch.io), consulté le 2026-10-09 |
| Le SDK de Branch est conçu pour collecter des identifiants d'appareil — y compris, via un réglage propre à la Chine, l'IMEI. Dans l'Advanced Link Configuration de Branch, le réglage “Enable China Features” (désactivé par défaut) est décrit ainsi : “China Features include the ability to collect IMEI on non-Google Android devices.” Les identifiants d'appareil tels que l'IMEI sont des informations personnelles au titre de la PIPL, et les collecter auprès d'utilisateurs en Chine et les envoyer vers une région Branch à l'étranger est un transfert transfrontalier porteur d'obligations d'information, de consentement et de mécanisme de transfert. | Branch Help Center — Advanced Link Configuration (help.branch.io), consulté le 2026-10-09 |
| Branch documente lui-même que ses liens ne sont pas uniformément accessibles en Chine. La FAQ de référence des liens profonds de Branch, « How do I deep link effectively in China? », indique : “We have found that our links don't work with some Chinese ISPs,” et énumère ses propres tests — “China Mobile: Works as expected,” “China Net: Works as expected,” et “Great Wall: Timeout error, ERR_TIMED_OUT on link response.” L'accessibilité est la moitié diffusion de la question, non la moitié juridique qui décide si vous pouvez l'utiliser — et la réponse à tout écart n'est jamais un contournement réseau. | Branch Help Center — Deep Linking Full Reference, « How do I deep link effectively in China? » (help.branch.io), consulté le 2026-10-09 |
| Les données d'appareil et de clic collectées en Chine et envoyées vers un compte Branch à l'étranger sont un transfert transfrontalier au titre de la PIPL. Déplacer des informations personnelles collectées auprès d'utilisateurs en Chine continentale vers un compte Branch hébergé en Amérique du Nord ou dans l'UE déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà des seuils, cela peut aussi exiger l'évaluation de sécurité pour l'exportation de données de Chine, et pour un opérateur d'infrastructure d'information critique l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une application qui mesure et crée des liens profonds vers des utilisateurs en Chine continentale, l’instinct avec Branch est de se demander si ses liens arrivent seulement à destination — et sur les grands opérateurs, c’est généralement le cas. Mais l’accessibilité n’est pas là où se joue la décision chinoise. Branch est une plateforme de liens profonds et d’attribution mobile : son SDK collecte des identifiants d’appareil, des adresses IP et des données de clic depuis le combiné, les résout en un graphe d’identité et d’attribution multi-appareils, et sert des liens profonds différés sur ses domaines app.link. Ce qui décide si vous pouvez l’exploiter pour la Chine, c’est l’endroit où ces données personnelles viennent reposer, le fait que vous ayez eu ou non une base légale pour construire ce profil au départ, et les obligations qui s’attachent à l’application elle-même — chacune une question à laquelle le droit chinois répond avant que la performance n’entre jamais en jeu. Branch expose les faits de résidence dans sa propre documentation.
Branch en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Branch — et au regard du droit chinois |
|---|---|
| Ce que c'est | Branch est une plateforme de liens profonds et d'attribution mobile. Son SDK collecte des identifiants d'appareil, des adresses IP et des données de clic, les résout en un graphe d'identité et d'attribution multi-appareils (le Branch Link Graph), et sert des liens profonds différés sur ses domaines app.link — il détient donc un enregistrement continu, lié à une identité, de qui a cliqué sur quoi et de quel appareil a ouvert l'application. |
| Est-ce accessible depuis le continent ? | Globalement, sur les grands opérateurs — mais pas uniformément. La propre FAQ de Branch indique que ses liens “don't work with some Chinese ISPs,” rapportant China Mobile et China Net comme “Works as expected” et le FAI Great Wall comme une “Timeout error.” L'accessibilité est la moitié diffusion de la question, non la décision chinoise — et elle ne se résout jamais par un contournement. |
| Où résident les données ? | À l'étranger. Branch ne documente que deux régions — l'Amérique du Nord (NA) et un centre de données UE en Irlande (AWS) — et les données d'un App ID doivent transiter vers une région unique. Il n'existe aucune région en Chine continentale, de sorte que votre compte et chaque enregistrement qu'il contient résident hors du continent. |
| Y collecter les données d'appareil et de clic de Chine | Les identifiants d'appareil, les adresses IP et les données de clic sont des informations personnelles. Les détenir dans un Branch NA ou UE est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. Les résoudre en un profil multi-appareils nécessite son propre consentement PIPL et peut constituer une prise de décision automatisée au titre de l'article 24. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. |
| L'application qui embarque le SDK | Son propre objet de conformité. Une application mobile distribuée en Chine continentale porte une obligation de dépôt qui lui est propre — le dépôt d'application (APP) qui étend aux applications mobiles le régime de déclaration ICP (备案) de la Chine — et doit satisfaire les règles du MIIT et des magasins d'applications sur la divulgation des informations personnelles des SDK. Un SDK d'attribution à l'étranger embarqué qui recueille des identifiants d'appareil — Branch propose même un réglage Chine pour collecter l'IMEI sur les appareils Android non-Google, désactivé par défaut — est un point de friction connu dans l'examen en magasin d'applications. |
| La voie légale | Gardez les données d'appareil et d'attribution collectées en Chine sur une assise consentie, sur le territoire, conforme à la PIPL ; n'envoyez à Branch que ce qui peut légalement partir ; satisfaites les règles des magasins d'applications et de divulgation des SDK ; et diffusez l'application tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement. |
Où résident les données d’attribution — un stockage à l’étranger est un transfert transfrontalier
La position de Branch est fixée dans sa propre documentation, non par un test de temps de chargement. Sa page EU Hosted Data décrit une unique extension de l’endroit où vos données peuvent reposer — “you can now choose to process and store your Branch data at our new AWS-powered data center in Ireland” — et indique que “data cannot be split between the NA and EU regions - all of the data associated with a single Branch App ID must flow to a single region,” les données agrégées et les métadonnées de compte restant “stored in the NA region.” Mises bout à bout, les deux régions que Branch nomme sont l’Amérique du Nord et l’UE. Il n’existe aucune région en Chine continentale à choisir.
Cela règle la première question avant que la performance n’entre en jeu. Les identifiants d’appareil, les adresses IP et les données de clic que le SDK de Branch recueille auprès de personnes en Chine sont des informations personnelles, et les charger dans un compte Branch NA ou UE est un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, l’équipe produit, non Branch le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général à utiliser votre application, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà de certains seuils, ou lorsque les données sont des « données importantes », le transfert peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance restant inchangée) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine, une obligation de stockage sur le territoire qu’une région Branch à l’étranger ne peut satisfaire. Basculer un App ID de la région NA vers la région UE n’aide pas : cela déplace le transfert transfrontalier, cela n’y met pas fin.
Le graphe d’identité est un profil — et le profilage est sa propre obligation PIPL
La résidence n’en est que la moitié. La valeur centrale de Branch est de résoudre des signaux autrement déconnectés — un clic ici, une installation là, une empreinte d’appareil, une IP — en un graphe d’identité et d’attribution multi-appareils unique et persistant, rattaché à un utilisateur. C’est, par conception, un profil comportemental d’une personne identifiable. Au titre de la PIPL, suivre des individus identifiables est en soi un traitement d’informations personnelles et nécessite sa propre base légale : en pratique, un consentement éclairé obtenu avant que le SDK ne commence à collecter, avec une information claire sur ce qui est recueilli et pourquoi. Le transfert transfrontalier vers un Branch à l’étranger nécessite ensuite un consentement supplémentaire et distinct par-dessus.
Construire des profils automatisés à travers les appareils peut aussi engager l’article 24 de la PIPL, qui régit la prise de décision automatisée et y attache des obligations de transparence et d’équité. Savoir si vos identifiants comptent comme « informations personnelles » dans un flux donné, si un champ est sensible, et si votre appariement s’élève au rang de prise de décision automatisée sont des questions qui vous reviennent en tant que responsable de traitement et qui méritent d’être réglées avec un conseil — non des points que les réglages par défaut du SDK tranchent pour vous.
L’application est son propre objet de conformité — dépôt et règles sur les SDK en magasin d’applications
Même en laissant de côté l’endroit où reposent les données, l’application qui embarque le SDK de Branch est réglementée séparément en Chine continentale. Une application mobile distribuée aux utilisateurs du continent porte une obligation de dépôt qui lui est propre — le dépôt d’application (APP) qui étend aux applications mobiles le régime de l’ICP 备案 du pays — et les magasins d’applications chinois, de concert avec les règles du MIIT sur les informations personnelles, exigent des applications qu’elles divulguent les SDK qu’elles embarquent et les informations personnelles que ces SDK collectent. Un SDK d’attribution à l’étranger qui recueille des identifiants d’appareil est un point de friction bien connu de cet examen : la propre Advanced Link Configuration de Branch expose même un réglage “Enable China Features” dont la fonction déclarée est “the ability to collect IMEI on non-Google Android devices” (désactivé par défaut). L’IMEI est un identifiant d’appareil dur, et le collecter auprès d’utilisateurs en Chine renvoie directement aux questions de résidence et de consentement ci-dessus. C’est une exposition de licence et de divulgation sur l’application elle-même, distincte de — et superposée à — celle du transfert de données, et aucune optimisation réseau ne la résout.
L’accessibilité est la moindre moitié — et jamais résolue par un contournement
La propre FAQ de Branch, « How do I deep link effectively in China? », rapporte que ses liens “don’t work with some Chinese ISPs,” — listant China Mobile et China Net comme “Works as expected,” et le FAI Great Wall comme une “Timeout error, ERR_TIMED_OUT on link response.” Cette inconstance est une affaire de diffusion, non la question juridique, et pour cette raison cette page ne publie aucun chiffre de latence first-party en Chine pour Branch : la vitesse n’est pas l’axe d’une décision qui dépend de la résidence, du consentement et de la licence. La tentation, quand les liens sont capricieux, est un contournement réseau ; 21YunBox n’utilise ni ne suggère aucune forme de contournement — c’est à la fois un risque de conformité et hors sujet. La question productive est de savoir comment garder les données Chine et l’application Chine sur une assise légale.
Il s’agit d’une image des risques, pas d’un verdict : devoir un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, un dépôt d’application, une divulgation de SDK, ou une combinaison, dépend de vos volumes de données, de votre rôle de responsable de traitement, de vos identifiants et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’effectuer l’attribution et les liens profonds pour une application tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille votre exposition PIPL sur tous les fronts — les données d’appareil et de clic que le SDK collecte, le transfert transfrontalier vers une région Branch à l’étranger, le profilage qu’effectue le graphe d’identité, et les obligations de dépôt, de magasin d’applications et de divulgation de SDK sur l’application — en identifiant quelles données collectées en Chine doivent rester dans le pays, ce qui peut légalement partir, où mord une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 (anciennement l’article 37), et ce que votre flux de consentement et de divulgation doit couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une assise consentie, résidente en Chine, pour les données d’appareil et d’attribution qui doivent rester dans le pays — le modèle légal sur le territoire, consenti, traité et stocké sur le continent — de sorte que la mesure dont vous dépendez continue de fonctionner tandis que ces données cessent de quitter le pays par défaut, et vous gardez Branch pour les marchés où il vous sert déjà.
Enfin, diffuser : l’application tournée vers la Chine qui émet ces événements est elle-même un service public sur le continent, elle porte donc une obligation de dépôt et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une attribution et des liens profonds qui fonctionnent de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous fournir un moyen de contourner les règles d’exportation de données de la Chine ou une quelconque restriction réseau. Nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Branch est-il disponible en Chine continentale ?
Les liens de Branch atteignent le plus souvent le continent — sa propre FAQ rapporte que ses liens fonctionnent comme prévu sur China Mobile et China Net, tout en expirant sur le FAI Great Wall — l'accessibilité n'est donc pas uniforme, et ce n'est pas non plus la vraie question. Ce qui décide si vous pouvez exploiter Branch pour une application tournée vers la Chine, c'est la résidence des données, le consentement et la licence d'application : Branch n'exploite que deux régions de données, l'Amérique du Nord et un centre de données UE en Irlande, sans région en Chine continentale, de sorte que les identifiants d'appareil et les données de clic que son SDK collecte auprès des utilisateurs en Chine résident à l'étranger. La réponse à tout écart d'accessibilité n'est jamais un contournement réseau. Traitez les détails comme un risque à confirmer avec un conseil.
Envoyer les données d'appareil et d'attribution de Chine à Branch est-il un transfert transfrontalier ?
Si votre compte Branch est dans la région Amérique du Nord ou UE — n'importe où hors du continent — alors les identifiants d'appareil, les adresses IP et les données de clic qu'il détient pour vos utilisateurs en Chine sont stockés à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et cela peut être soumis à l'évaluation de sécurité pour l'exportation de données de Chine. Construire un profil d'identité et d'attribution multi-appareils d'utilisateurs identifiables nécessite son propre consentement PIPL et peut compter comme une prise de décision automatisée au titre de l'article 24. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations précises avec un conseil.
Puis-je simplement basculer Branch sur une région Chine pour garder les données sur le territoire ?
Non — les seules régions que Branch propose sont l'Amérique du Nord et l'UE, et aucune n'est en Chine continentale, de sorte qu'aucune ne règle une obligation de résidence chinoise ; basculer un App ID de la région NA vers la région UE ne fait que déplacer le transfert transfrontalier. Et l'application qui embarque le SDK porte ses propres obligations : un dépôt d'application (APP) pour la distribution sur le continent et les règles du MIIT et des magasins d'applications sur la divulgation des informations personnelles des SDK. Garder les données d'appareil et d'attribution collectées en Chine sur le territoire suppose de mettre en place une assise consentie, résidente en Chine, pour ces données et de n'envoyer à Branch que ce qui peut légalement partir, pendant que vous gardez Branch pour vos autres marchés. 21YunBox cartographie cette répartition, localise les données sur le territoire, et diffuse l'application tournée vers la Chine sur une infrastructure déclarée (ICP) — ce n'est jamais une voie de contournement des règles d'exportation de données de la Chine.
































