Funktioniert Branch in China? Datenresidenz, PIPL-grenzüberschreitende Gerätedaten & App-SDK-Regeln
Branch ist eine Mobile-Deep-Linking- und -Attribution-Plattform — sein SDK sammelt Geräte-Identifikatoren, IP und Klickdaten und löst sie in eine geräteübergreifende Identität und einen Attributionsgraphen auf. Branch betreibt diese Daten in nur zwei Regionen, Nordamerika und einem EU-Rechenzentrum in Irland, ohne Festlandchina-Region, sie von Ihren China-Nutzern zu sammeln, ist also ein Grenztransfer personenbezogener Daten nach PIPL, der Identitätsgraph ist Profiling, und die App, die das SDK einbettet, trägt Chinas Melde- und App-Store-SDK-Personendaten-Pflichten. Ein Blick zuerst auf die Compliance: die Residenz-, Grenzübertritts-, Profiling- und App-SDK-Fragen — und der rechtmäßige inländische Weg.
Funktioniert Branch in China?
Ob Sie Branch für eine Festland-China-App betreiben können, ist eine Datenresidenz-, Einwilligungs- und App-Lizenzierungs-Frage nach Chinas Recht — keine Geschwindigkeitsfrage. Branchs Links erreichen das Festland meist, aber Erreichbarkeit ist nicht, was es entscheidet. Branch ist eine Mobile-Deep-Linking- und -Attribution-Plattform: Sein SDK sammelt Geräte-Identifikatoren, IP und Klickdaten und löst sie in eine geräteübergreifende Identität und einen Attributionsgraphen auf, und wo diese personenbezogenen Daten ruhen, ist, worauf Chinas Recht reagiert.
Branch betreibt diese Daten in nur zwei Regionen — Nordamerika und einem EU-Rechenzentrum in Irland (AWS) — ohne Festlandchina-Region, die Geräte- und Klickdaten, die sein SDK von Ihren China-Nutzern sammelt, kommen also offshore zur Ruhe. Das macht ihre Erhebung zu einem Grenztransfer (数据出境), den PIPL regelt (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40), und es kann Chinas Datenexport-Sicherheitsbewertung auslösen. Ein geräteübergreifendes Profil identifizierbarer Nutzer zu bauen, braucht seine eigene PIPL-Einwilligung und kann automatisierte Entscheidungsfindung nach Art. 24 sein. Die App, die das SDK einbettet, ist auch ihr eigenes Compliance-Objekt: Eine im Festland vertriebene Mobile-App trägt eine App-Meldepflicht und MIIT- und App-Store-SDK-Personendaten-Regeln. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann.
21YunBox kartiert Ihre Grenzübertritts-, Residenz-, Profiling- und App-SDK-Exponierung, lokalisiert die China-Geräte- und -Attributionsdaten auf eine eingewilligte, inländische Grundlage (und sendet Branch nur, was rechtmäßig gehen darf) und liefert Ihre auf China ausgerichtete App im Inland auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und nie irgendeine Umgehung. Behandeln Sie die Details als ein mit Rechtsbeistand zu bestätigendes Risiko. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Erreichbarkeit ist inkonsistent und nicht die Entscheidung. Branchs eigene FAQ sagt, seine Links „don't work with some Chinese ISPs“ — China Mobile und China Net funktionieren wie erwartet, der Great-Wall-ISP läuft in einen Timeout. Nie durch Umgehung gelöst.
- ! Branch betreibt Daten in nur zwei Regionen — Nordamerika und einem EU-Rechenzentrum in Irland (AWS) — ohne Festlandchina-Region, die Geräte-Identifikatoren, IP und Klickdaten, die sein SDK von Ihren China-Nutzern sammelt, ruhen also offshore: ein Grenztransfer (数据出境) nach PIPL (Art. 38–40), der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus braucht.
- ! Branch löst Geräte-Identifikatoren und Klicks in eine geräteübergreifende Identität und einen Attributionsgraphen auf. Dieses Profil identifizierbarer China-Nutzer zu bauen, braucht seine eigene PIPL-Einwilligung, bevor das SDK sammelt, und kann automatisierte Entscheidungsfindung nach PIPL Art. 24 sein.
- ! Die App, die das SDK einbettet, ist selbst reguliert: Eine im Festland vertriebene Mobile-App trägt eine App-(APP-)Meldepflicht und muss MIIT- und App-Store-SDK-Personendaten-Offenlegungsregeln erfüllen. Ein Offshore-Attribution-SDK, das Geräte-Identifikatoren sammelt — Branch bietet eine China-Einstellung, um IMEI auf Nicht-Google-Android-Geräten zu sammeln —, ist ein bekannter Reibungspunkt in der App-Store-Prüfung.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Offshore-Branch-Region kann das nicht erfüllen, und die App ID von der NA- in die EU-Region umzuschalten, verlagert den Transfer, es beendet ihn nicht.
- ✓ Der rechtmäßige Weg: In China gesammelte Geräte- und Attributionsdaten auf einer eingewilligten, inländischen, PIPL-konformen Grundlage halten, Branch nur senden, was rechtmäßig gehen darf, die App-Store- und SDK-Offenlegungsregeln erfüllen und die auf China ausgerichtete App im Inland auf ICP-gemeldeter Infrastruktur ausliefern — nie Umgehung.
Was die offizielle Branch-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
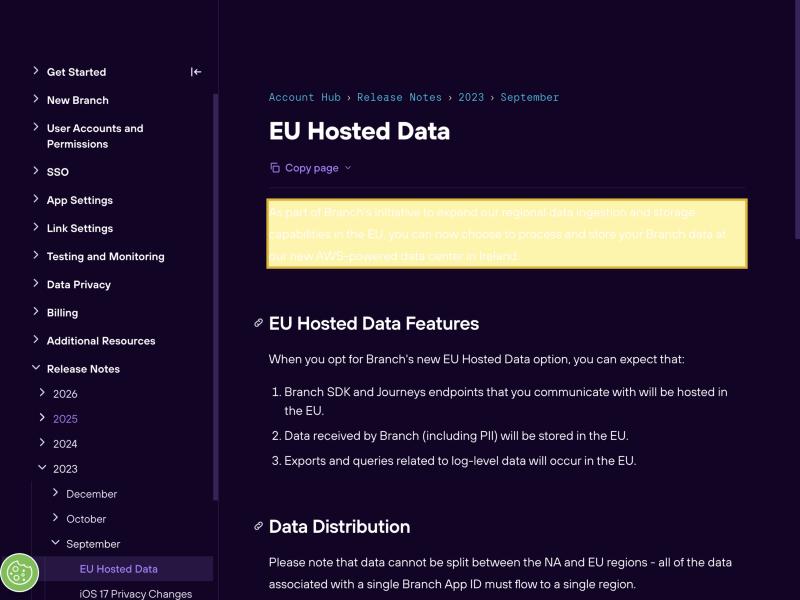
| Branch betreibt Ihre Daten in nur zwei Regionen — Nordamerika und einem EU-Rechenzentrum in Irland — ohne Festlandchina-Region. Branchs EU-Hosted-Data-Seite gibt an, Kunden „can now choose to process and store your Branch data at our new AWS-powered data center in Ireland“, und dass „data cannot be split between the NA and EU regions - all of the data associated with a single Branch App ID must flow to a single region“. Die zwei Regionen, die es nennt, sind Nordamerika (NA) und die EU; es gibt keine Festlandchina-Option, die Geräte- und Klickdaten, die Ihre App in China sammelt, ruhen also offshore. | Branch Help Center — EU Hosted Data (help.branch.io), abgerufen 2026-10-09 |
| Branchs SDK ist gebaut, um Geräte-Identifikatoren zu sammeln — einschließlich, via eine China-spezifische Einstellung, IMEI. In Branchs Advanced Link Configuration ist die „Enable China Features“-Einstellung (standardmäßig deaktiviert) beschrieben als: „China Features include the ability to collect IMEI on non-Google Android devices.“ Geräte-Identifikatoren wie IMEI sind personenbezogene Daten nach PIPL, und sie von Nutzern in China zu sammeln und an eine Offshore-Branch-Region zu senden, ist ein Grenztransfer, der Mitteilungs-, Einwilligungs- und Transfermechanismus-Pflichten trägt. | Branch Help Center — Advanced Link Configuration (help.branch.io), abgerufen 2026-10-09 |
| Branch dokumentiert selbst, dass seine Links in China nicht einheitlich erreichbar sind. Branchs Deep-Link-Referenz-FAQ, „How do I deep link effectively in China?“, gibt an: „We have found that our links don't work with some Chinese ISPs“, und listet seine eigenen Tests — „China Mobile: Works as expected,“ „China Net: Works as expected,“ und „Great Wall: Timeout error, ERR_TIMED_OUT on link response.“ Erreichbarkeit ist die Auslieferungshälfte der Frage, nicht die rechtliche Hälfte, die entscheidet, ob Sie es nutzen dürfen — und die Antwort auf jede Lücke ist nie ein Netzwerk-Behelf. | Branch Help Center — Deep Linking Full Reference, „How do I deep link effectively in China?“ (help.branch.io), abgerufen 2026-10-09 |
| In China gesammelte Geräte- und Klickdaten, an ein Offshore-Branch-Konto gesendet, sind ein PIPL-Grenztransfer. Von Nutzern in Festlandchina erhobene personenbezogene Daten an ein in Nordamerika oder der EU gehostetes Branch-Konto zu bewegen, löst PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb von Schwellen kann es auch Chinas Datenexport-Sicherheitsbewertung erfordern, und für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu. | Personal Information Protection Law of the PRC, Art. 38–40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) (cac.gov.cn), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine App, die Nutzer in Festlandchina misst und deep-linkt, ist der Instinkt bei Branch zu fragen, ob seine Links überhaupt ankommen — und auf den großen Carriern tun sie es meist. Aber Erreichbarkeit ist nicht, wo die China-Entscheidung getroffen wird. Branch ist eine Mobile-Deep-Linking- und -Attribution-Plattform: Sein SDK sammelt Geräte-Identifikatoren, IP-Adressen und Klickdaten vom Handgerät, löst sie in eine geräteübergreifende Identität und einen Attributionsgraphen auf und bedient deferred Deep Links auf seinen app.link-Domains. Was entscheidet, ob Sie es für China betreiben können, ist, wo diese personenbezogenen Daten zur Ruhe kommen, ob Sie überhaupt eine Rechtsgrundlage hatten, dieses Profil zu bauen, und die Pflichten, die an der App selbst hängen — jede eine Frage, die Chinas Recht beantwortet, bevor die Performance überhaupt im Bild ist. Branch legt die Residenzfakten in seiner eigenen Dokumentation dar.
Branch in China auf einen Blick
| Worüber es entscheidet | In Branchs eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es ist | Branch ist eine Mobile-Deep-Linking- und -Attribution-Plattform. Sein SDK sammelt Geräte-Identifikatoren, IP-Adressen und Klickdaten, löst sie in eine geräteübergreifende Identität und einen Attributionsgraphen (den Branch Link Graph) auf und bedient deferred Deep Links auf seinen app.link-Domains — es hält also einen fortlaufenden, identitätsgebundenen Datensatz, wer was geklickt und welches Gerät die App geöffnet hat. |
| Ist es aus dem Festland erreichbar? | Meist, auf den großen Carriern — aber nicht einheitlich. Branchs eigene FAQ sagt, seine Links „don't work with some Chinese ISPs“, und meldet China Mobile und China Net als „Works as expected“ und den Great-Wall-ISP als „Timeout error“. Erreichbarkeit ist die Auslieferungshälfte der Frage, nicht die China-Entscheidung — und sie ist nie durch Umgehung zu lösen. |
| Wo leben die Daten? | Offshore. Branch dokumentiert nur zwei Regionen — Nordamerika (NA) und ein EU-Rechenzentrum in Irland (AWS) — und die Daten einer App ID müssen zu einer einzigen Region fließen. Es gibt keine Festlandchina-Region, Ihr Konto und jeder Datensatz darin sitzen also außerhalb des Festlands. |
| China-Geräte- & -Klickdaten hineinsammeln | Geräte-Identifikatoren, IP und Klickdaten sind personenbezogene Daten. Sie in einem NA- oder EU-Branch zu halten, ist ein Grenztransfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Sie in ein geräteübergreifendes Profil aufzulösen, braucht seine eigene PIPL-Einwilligung und kann automatisierte Entscheidungsfindung nach Art. 24 sein. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen setzt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht, die eine Offshore-Region nicht erfüllen kann. |
| Die App, die das SDK einbettet | Ihr eigenes Compliance-Objekt. Eine in Festlandchina vertriebene Mobile-App trägt eine eigene Meldepflicht — die App-(APP-)Meldung, die Chinas ICP-备案-Regime auf Mobile-Apps erstreckt — und muss die MIIT- und App-Store-SDK-Personendaten-Offenlegungsregeln erfüllen. Ein eingebettetes Offshore-Attribution-SDK, das Geräte-Identifikatoren sammelt — Branch bietet sogar eine China-Einstellung, um IMEI auf Nicht-Google-Android-Geräten zu sammeln, standardmäßig deaktiviert —, ist ein bekannter Reibungspunkt in der App-Store-Prüfung. |
| Der rechtmäßige Weg | Halten Sie in China gesammelte Geräte- und Attributionsdaten auf einer eingewilligten, inländischen, PIPL-konformen Grundlage; senden Sie Branch nur, was rechtmäßig gehen darf; erfüllen Sie die App-Store- und SDK-Offenlegungsregeln; und liefern Sie die auf China ausgerichtete App im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals Umgehung. |
Wo die Attributionsdaten leben — ein Offshore-Speicher ist ein Grenztransfer
Branchs Position ist in seiner eigenen Dokumentation gesetzt, nicht durch einen Ladezeit-Test. Seine EU-Hosted-Data-Seite beschreibt eine einzelne Erweiterung davon, wo Ihre Daten ruhen können — „you can now choose to process and store your Branch data at our new AWS-powered data center in Ireland“ —, und gibt an, dass „data cannot be split between the NA and EU regions - all of the data associated with a single Branch App ID must flow to a single region“, wobei aggregierte Daten und Konto-Metadaten „stored in the NA region“ bleiben. Zusammengenommen sind die zwei Regionen, die Branch nennt, Nordamerika und die EU. Es gibt keine Festlandchina-Region zu wählen.
Das klärt die erste Frage, bevor die Performance ins Bild kommt. Die Geräte-Identifikatoren, IP-Adressen und Klickdaten, die Branchs SDK von Personen in China sammelt, sind personenbezogene Daten, und sie in ein NA- oder EU-Branch-Konto zu laden, ist ein Grenztransfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht dem Verarbeiter auf — Ihnen, dem Produktteam, nicht Branch dem Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Vereinbarung zur Nutzung Ihrer App unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb bestimmter Schwellen, oder wo die Daten „wichtige Daten“ sind, kann der Transfer auch Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas geht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Art. 39 (vormals Art. 37 — die Datenlokalisierungsbestimmung wurde durch die am 1. Januar 2026 in Kraft getretene Novelle umnummeriert, inhaltlich unverändert) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Daten in China gespeichert werden, eine Inland-Speicherpflicht, die eine Offshore-Branch-Region nicht erfüllen kann. Eine App ID von der NA-Region in die EU-Region umzuschalten, hilft nicht: Es verlagert den Grenztransfer, es beendet ihn nicht.
Der Identitätsgraph ist ein Profil — und Profiling ist seine eigene PIPL-Pflicht
Residenz ist nur die Hälfte davon. Branchs Kernwert ist, ansonsten unverbundene Signale aufzulösen — einen Klick hier, eine Installation dort, einen Gerätefingerabdruck, eine IP — in eine einzige, persistente geräteübergreifende Identität und einen an einen Nutzer gebundenen Attributionsgraphen. Das ist per Design ein Verhaltensprofil einer identifizierbaren Person. Nach PIPL ist das Tracking identifizierbarer Einzelpersonen selbst Verarbeitung personenbezogener Daten und braucht seine eigene Rechtsgrundlage: in der Praxis informierte Einwilligung, eingeholt, bevor das SDK mit dem Sammeln beginnt, mit einer klaren Mitteilung, was gesammelt wird und warum. Der Grenztransfer zu einem Offshore-Branch braucht dann eine weitere, gesonderte Einwilligung obendrauf.
Automatisierte Profile über Geräte hinweg zu bauen, kann auch PIPL Art. 24 aktivieren, der die automatisierte Entscheidungsfindung regelt und ihr Transparenz- und Fairness-Pflichten anheftet. Ob Ihre Identifikatoren in einem gegebenen Fluss als „personenbezogene Daten“ zählen, ob irgendein Feld sensibel ist, und ob Ihr Matching zu automatisierter Entscheidungsfindung aufsteigt, sind Fragen, die bei Ihnen als dem Verarbeiter sitzen und mit Rechtsbeistand zu klären sind — keine Punkte, die die Defaults des SDK für Sie lösen.
Die App ist ihr eigenes Compliance-Objekt — Meldung und App-Store-SDK-Regeln
Selbst wenn man beiseitelässt, wo die Daten ruhen, ist die App, die das Branch-SDK einbettet, in Festlandchina separat reguliert. Eine an Festland-Nutzer vertriebene Mobile-App trägt eine eigene Meldepflicht — die App-(APP-)Meldung, die das ICP-备案-Regime des Landes auf Mobile-Apps erstreckt —, und chinesische App-Stores verlangen, zusammen mit MIITs Personendaten-Regeln, dass Apps die SDKs offenlegen, die sie einbetten, und die personenbezogenen Daten, die diese SDKs sammeln. Ein Offshore-Attribution-SDK, das Geräte-Identifikatoren sammelt, ist ein bekannter Reibungspunkt in dieser Prüfung: Branchs eigene Advanced Link Configuration exponiert sogar eine „Enable China Features“-Einstellung, deren angegebene Funktion „the ability to collect IMEI on non-Google Android devices“ ist (standardmäßig deaktiviert). IMEI ist ein harter Geräte-Identifikator, und ihn von Nutzern in China zu sammeln, speist direkt in die obigen Residenz- und Einwilligungsfragen zurück. Dies ist eine Lizenzierungs- und Offenlegungs-Exponierung auf der App selbst, getrennt von — und gestapelt auf — der Datentransfer-Exponierung, und keine Menge an Netzwerk-Tuning löst sie.
Erreichbarkeit ist die kleinere Hälfte — und nie durch Umgehung gelöst
Branchs eigene FAQ, „How do I deep link effectively in China?“, meldet, dass seine Links „don’t work with some Chinese ISPs“ — und listet China Mobile und China Net als „Works as expected“ und den Great-Wall-ISP als „Timeout error, ERR_TIMED_OUT on link response“. Diese Inkonsistenz ist eine Auslieferungssache, nicht die rechtliche, und aus diesem Grund veröffentlicht diese Seite keine eigene China-Latenzzahl für Branch: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz, Einwilligung und Lizenzierung dreht. Die Versuchung, wenn Links wackelig sind, ist ein Netzwerk-Behelf; 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer — es ist sowohl ein Compliance-Risiko als auch neben der Sache. Die produktive Frage ist, wie man die China-Daten und die China-App auf einer rechtmäßigen Grundlage hält.
Dies ist eine Risikokarte, kein Urteil: Ob Sie gesonderte Einwilligung, einen Transfermechanismus, Inland-Speicherung, eine App-Meldung, SDK-Offenlegung oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter, Ihren Identifikatoren und davon ab, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Attribution und Deep-Linking für eine auf China ausgerichtete App zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an jeder Front durch — die Geräte- und Klickdaten, die das SDK sammelt, den Grenztransfer zu einer Offshore-Branch-Region, das Profiling, das der Identitätsgraph durchführt, und die Melde-, App-Store- und SDK-Offenlegungs-Pflichten auf der App —, identifiziert, welche in China gesammelten Daten im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-39-(vormals-Art.-37-)Speicherpflicht greift, und was Ihr Einwilligungs- und Offenlegungs-Fluss abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir setzen eine eingewilligte, China-residente Grundlage für die Geräte- und Attributionsdaten auf und integrieren sie, die im Land bleiben müssen — das rechtmäßige inländische Muster, eingewilligt und im Festland verarbeitet und gespeichert —, sodass die Messung, von der Sie abhängen, weiter funktioniert, während diese Daten aufhören, das Land standardmäßig zu verlassen, und Sie behalten Branch für die Märkte, wo es Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichtete App, die diese Ereignisse emittiert, ist selbst ein öffentlicher Dienst im Festland, trägt also eine Melde-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis sind Attribution und Deep-Linking, die für Ihre Nutzer in China rechtmäßig und rechtskonform laufen. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzwerk-Beschränkung herum zu geben: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen niemals personenbezogene Daten heimlich aus China.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Branch in Festlandchina verfügbar?
Branchs Links erreichen das Festland meist — seine eigene FAQ meldet, dass seine Links auf China Mobile und China Net wie erwartet funktionieren, während sie auf dem Great-Wall-ISP in einen Timeout laufen —, Verfügbarkeit ist also nicht einheitlich, und sie ist auch nicht die eigentliche Frage. Was entscheidet, ob Sie Branch für eine auf China ausgerichtete App betreiben können, ist Datenresidenz, Einwilligung und App-Lizenzierung: Branch betreibt nur zwei Datenregionen, Nordamerika und ein EU-Rechenzentrum in Irland, ohne Festlandchina-Region, die Geräte-Identifikatoren und Klickdaten, die sein SDK von China-Nutzern sammelt, ruhen also offshore. Die Antwort auf jede Erreichbarkeitslücke ist nie ein Netzwerk-Behelf. Behandeln Sie die Details als ein mit Rechtsbeistand zu bestätigendes Risiko.
Ist es ein Grenztransfer, China-Geräte- und -Attributionsdaten an Branch zu senden?
Wenn Ihr Branch-Konto in der Nordamerika- oder EU-Region ist — irgendwo außerhalb des Festlands —, dann werden die Geräte-Identifikatoren, IP-Adressen und Klickdaten, die es für Ihre China-Nutzer hält, offshore gespeichert, ein Grenztransfer (数据出境) nach PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und es kann Chinas Datenexport-Sicherheitsbewertung unterliegen. Ein geräteübergreifendes Identitäts- und Attributionsprofil identifizierbarer Nutzer zu bauen, braucht seine eigene PIPL-Einwilligung und kann als automatisierte Entscheidungsfindung nach Art. 24 zählen. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Kann ich Branch einfach auf eine China-Region umschalten, um Daten im Inland zu halten?
Nein — die einzigen Regionen, die Branch anbietet, sind Nordamerika und die EU, und keine ist in Festlandchina, keine löst also eine China-Residenzpflicht; eine App ID von der NA-Region in die EU-Region umzuschalten, verlagert bloß den Grenztransfer. Und die App, die das SDK einbettet, trägt ihre eigenen Pflichten: eine App-(APP-)Meldung für den Vertrieb im Festland und MIIT- und App-Store-SDK-Personendaten-Offenlegungsregeln. In China gesammelte Geräte- und Attributionsdaten im Inland zu halten, bedeutet, eine eingewilligte, China-residente Grundlage für diese Daten aufzusetzen und Branch nur zu senden, was rechtmäßig gehen darf, während Sie Branch für Ihre anderen Märkte behalten. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert die auf China ausgerichtete App auf ICP-gemeldeter Infrastruktur aus — es ist nie ein Weg um Chinas Datenexport-Regeln herum.