¿Funciona Better Stack en China? Residencia de los logs, PIPL y su telemetría
Better Stack almacena los datos en la UE por defecto y no nombra ninguna región en China continental — según su propia página de seguridad —, de modo que los logs de aplicación, las comprobaciones de disponibilidad y los contactos de incidentes que ingiere de sus usuarios chinos terminan almacenados en el extranjero: una transferencia transfronteriza de información personal según la PIPL. Un análisis centrado en el cumplimiento de dónde residen sus logs y de la vía legal dentro del país.
¿Funciona Better Stack en China?
Sí — Better Stack carga e ingiere desde China continental, pero la accesibilidad es la mitad fácil. Better Stack no opera ningún emplazamiento dentro del continente: según su propia página de seguridad, los datos se almacenan en la UE por defecto, de modo que cada línea de log, cada comprobación de disponibilidad y cada contacto de incidentes que usted recoge en China termina almacenado en un backend en el extranjero — una transferencia transfronteriza de información personal, no un problema de velocidad.
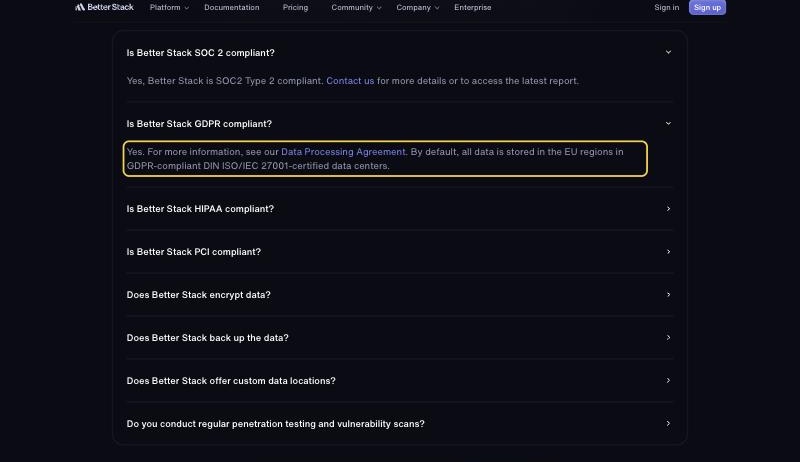
La página Security de Better Stack afirma que “By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers” (por defecto, todos los datos se almacenan en las regiones de la UE, en centros de datos conformes con el RGPD y certificados según DIN ISO/IEC 27001) y que ofrece “custom data locations for enterprise accounts” (ubicaciones de datos personalizadas para cuentas enterprise) solo bajo petición. La UE es la única región de almacenamiento que nombra; ninguna está en China continental. Su parte de logs ingiere los flujos completos de logs de su aplicación — que contienen habitualmente IP de clientes, identificadores de usuario, correos electrónicos y cuerpos de solicitud —, mientras que su parte de incidentes conserva los nombres y contactos de las personas de guardia. Recogida en servidores del continente y almacenada en el extranjero, esa información personal constituye una transferencia transfronteriza regida por la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–40; una evaluación de seguridad de la exportación de datos por encima de los umbrales de volumen), y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37). La tabla siguiente empareja la redacción de Better Stack con la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de lo que contienen sus logs, de cuánto de ello es personal y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ✕ Sin región en China continental — los datos se almacenan en la UE por defecto, así que los deberes de residencia no pueden cumplirse en Better Stack
- ! Los logs de su aplicación viajan a un backend en el extranjero — una transferencia transfronteriza, según la PIPL, de la información personal que contienen
- ! Las líneas de log sin depurar pueden contener información personal sensible del artículo 28
- ! Los contactos de incidentes y de las personas de guardia también salen del continente
- ! Un panel orientado a China servido desde dentro del continente necesita su propio registro ICP
- ✓ Existe una vía legal — localizar el flujo de logs dentro del país y entregarlo con registro ICP
Lo que la documentación oficial de Better Stack dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Better Stack no opera ningún emplazamiento dentro de China continental. Su propia página Security afirma que “By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers” (por defecto, todos los datos se almacenan en las regiones de la UE, en centros de datos conformes con el RGPD y certificados según DIN ISO/IEC 27001) y que ofrece “custom data locations for enterprise accounts” (ubicaciones de datos personalizadas para cuentas enterprise) solo bajo petición. La UE es la única región de almacenamiento que nombra abiertamente — no hay opción en China continental —, de modo que los logs de aplicación, los resultados de disponibilidad y los contactos de incidentes que usted recoge en China terminan almacenados en un backend en el extranjero. | Better Stack — Security (betterstack.com/security), consultado el 2026-10-09 |
| Los datos que ingiere Better Stack son información personal. La gestión de logs recibe los flujos completos de logs de su aplicación — que contienen habitualmente IP de clientes, identificadores de usuario, correos electrónicos y cuerpos de solicitud —, mientras que la parte de disponibilidad registra los endpoints sondeados y la parte de incidentes almacena los nombres y contactos de las personas de guardia. La propia política de privacidad de Better Stack reconoce que, al usar el servicio, “you may be providing us with your clients' data, including PII such as name and email address.” (puede estar facilitándonos datos de sus clientes, incluida información personal identificable como el nombre y la dirección de correo electrónico). Recogido en servidores del continente y almacenado en el extranjero, todo ello constituye una transferencia transfronteriza de información personal según la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–40). | Better Stack — Privacy Policy (betterstack.com/privacy), consultado el 2026-10-09; PIPL, artículos 38–40 |
| Better Stack no ofrece ninguna forma de mantener los datos en el continente. El almacenamiento es en la UE por defecto, las ubicaciones personalizadas son un acuerdo exclusivo para cuentas enterprise sin regiones nombradas, y su acuerdo de tratamiento de datos añade que los datos pueden tratarse “to and in the United States of America and other locations” (con destino a Estados Unidos y en Estados Unidos y otras ubicaciones) — todas ellas fuera de China continental. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en suelo continental (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37) — un deber de residencia que el almacenamiento exclusivamente en el extranjero de Better Stack no puede cumplir. | Better Stack — Security y DPA (betterstack.com), consultado el 2026-10-09; artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) |
| La accesibilidad es la mitad fácil — Better Stack es un backend, no un sitio alojado. El panel carga y la ingesta funciona desde dentro de China, así que la exposición no está en si conecta, sino en dónde residen los datos que recoge. Un registro ICP (Decreto núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT) se vincula al sitio web o a la aplicación pública que usted sirve en el continente — no a Better Stack como backend —, mientras que los deberes de transferencia transfronteriza y de residencia de la PIPL se vinculan a los logs que transporta al extranjero. | Documentación de Better Stack, consultada el 2026-10-09; Decreto núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para los equipos que dan servicio en China continental, lo que importa de Better Stack no es si el panel se abre — normalmente sí —, sino dónde pueden residir los datos que absorbe. Better Stack es una plataforma de gestión de logs, monitorización de disponibilidad y respuesta a incidentes: su parte de logs ingiere los flujos completos de logs de su aplicación, el rastro más rico y menos filtrado que producen sus sistemas; su parte de disponibilidad sondea sus endpoints; su parte de incidentes encamina las alertas a personas de guardia identificadas y localizables. En su propia página Security, Better Stack afirma que los datos se almacenan en la UE por defecto, y no nombra ningún emplazamiento dentro de China continental. Así, los logs que emiten sus servidores en el continente, los resultados de disponibilidad vinculados a sus endpoints en el continente y los contactos de su rotación de guardias se recogen dentro de China y terminan almacenados fuera. Conectarse a Better Stack nunca fue el obstáculo; el reto es que lo que ingiere se quede dentro de la frontera.
Better Stack en China de un vistazo
| Qué lo decide | En los propios términos de Better Stack — y la ley china |
|---|---|
| Dónde residen los datos | La página Security de Better Stack afirma que “all data is stored in the EU regions” (todos los datos se almacenan en las regiones de la UE) por defecto, en centros de datos certificados según ISO/IEC 27001, con “custom data locations for enterprise accounts” (ubicaciones de datos personalizadas para cuentas enterprise) solo bajo petición. La UE es la única región que nombra; ninguna está en China continental. |
| Qué ingiere Better Stack | La parte de logs recibe los flujos completos de logs de su aplicación; la parte de disponibilidad sondea sus endpoints; la parte de incidentes conserva los nombres y contactos de las personas de guardia. Las líneas de log contienen habitualmente IP de clientes, identificadores de usuario, correos electrónicos y cuerpos de solicitud. |
| Los datos de sus usuarios en China | Recogidos en servidores del continente y almacenados en la UE, esos logs y contactos constituyen una transferencia transfronteriza de información personal regida por la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38 a 40). |
| Almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe conservar dentro del continente la información personal recogida en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37). Better Stack no nombra ninguna región en el continente con la que cumplirlo. |
| Servicio al público y accesibilidad | Un panel de Better Stack servido a visitantes del continente desde dentro de China necesita su propio registro ICP; como backend en el extranjero, no ofrece ninguna base en el continente sobre la que presentarlo. La accesibilidad no es el eje — lo es el lugar donde reposan los logs. |
Sin región en el continente: sus logs terminan almacenados en el extranjero
La propia página Security de Better Stack es explícita sobre la geografía: “By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers.” (Por defecto, todos los datos se almacenan en las regiones de la UE, en centros de datos conformes con el RGPD y certificados según DIN ISO/IEC 27001.) Otra ubicación es posible, pero solo como acuerdo a medida — la página ofrece “custom data locations for enterprise accounts” (ubicaciones de datos personalizadas para cuentas enterprise) y le pide contactar con la empresa para tratarlo. La UE es la única región nombrada abiertamente, y el acuerdo de tratamiento de datos de Better Stack añade que los datos pueden tratarse “to and in the United States of America and other locations” (con destino a Estados Unidos y en Estados Unidos y otras ubicaciones). Ninguno de esos lugares es China continental. Así, los flujos de logs que emiten sus servidores en el continente, las comprobaciones de disponibilidad vinculadas a sus endpoints en el continente y los datos de las personas de su rotación de incidentes se recogen dentro de China y se almacenan fuera. Alcanzar el servicio nunca fue la parte difícil; lo difícil es que lo que ingiere permanezca en el lado correcto de la frontera.
Los logs que ingiere Better Stack son información personal
Un flujo de logs es el rastro menos filtrado que produce un sistema, y precisamente por eso rara vez es anónimo. Los logs de aplicación contienen habitualmente direcciones IP de clientes, identificadores de usuario y de sesión, direcciones de correo electrónico impresas en líneas de error y cuerpos completos de solicitudes y respuestas; la propia política de privacidad de Better Stack reconoce que, al usar el servicio, “you may be providing us with your clients’ data, including PII such as name and email address” (puede estar facilitándonos datos de sus clientes, incluida información personal identificable como el nombre y la dirección de correo electrónico). La parte de disponibilidad registra qué endpoints suyos se sondearon y cuándo, y la parte de incidentes almacena los nombres y datos de contacto de las personas a las que usted avisa. Todo ello es información personal. Recogida en servidores del continente y enviada a un backend en la UE, esa exportación es lo que la Ley de Protección de Información Personal de China trata como transferencia transfronteriza, y el deber recae en usted como responsable del tratamiento — no en Better Stack: debe a los usuarios afectados notificación, un consentimiento independiente para la transferencia y una vía de salida del país debidamente superada — una evaluación de seguridad dirigida por la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 40 de la PIPL). Por encima de los umbrales de volumen del regulador, esa vía es específicamente una evaluación de seguridad de la exportación de datos. Y como los logs en bruto no están filtrados, una sola línea sin depurar puede contener información personal sensible del artículo 28 — ubicación precisa, credenciales, campos financieros o de salud —, lo que eleva el listón tanto del consentimiento como de la necesidad.
Depurar reduce la exposición — no cierra la puerta
Better Stack le permite dar forma a lo que envía: puede filtrar o descartar campos antes de que se ingieran y mantener los valores de alto riesgo fuera del flujo desde el principio. Merece la pena hacerlo. Pero el enmascaramiento cambia qué cruza la frontera, no el hecho de que la cruce, y no hace nada por la residencia. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China tiene que permanecer en suelo continental (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos sin cambiar su contenido) — y con todas las regiones de almacenamiento de Better Stack en el extranjero, Better Stack por sí solo no ofrece ningún almacén dentro del país que cumpla ese deber. Por otra parte, si pone un panel de Better Stack ante usuarios del continente desde dentro de China, esa superficie pública necesita su propio registro ICP (Decreto núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT); como backend en el extranjero, Better Stack no le da ningún recurso de alojamiento en el continente sobre el que presentar el registro.
Léalo como un mapa de riesgo y no como una resolución: si le corresponde un mecanismo de transferencia, almacenamiento dentro del país, un registro ICP o alguna combinación de ellos depende de lo que contienen realmente sus logs, de sus volúmenes de datos y de quiénes son sus usuarios — conviene precisarlo con asesoría legal antes de conectar nada en producción.
La vía legal — cartografiar, localizar, entregar
Usted sigue utilizando Better Stack. Lo que una plataforma de observabilidad alojada en la UE no puede darle, por su propia estructura, es un hogar legal dentro de China para los datos personales que su flujo de logs y sus herramientas de incidentes recogen allí. Y 21YunBox nunca utiliza ni recomienda ninguna forma de elusión para esquivarlo. En su lugar, trabajamos de tres maneras. Cartografiamos la vía legal: sus obligaciones de transferencia transfronteriza y de residencia de datos según la PIPL, leídas a la luz de su entidad, sus volúmenes de datos y quiénes son sus usuarios. Localizamos lo que no puede salir legalmente — poniendo en marcha un tratamiento y un almacenamiento dentro del país, con consentimiento, para los logs que tienen que permanecer en suelo continental, de modo que los registros que deben quedarse, se queden. Y entregamos el resto mediante una entrega dentro del país con registro ICP, por delante del stack que ya utiliza — sin reconstruir, sin una segunda base de código y sin abandonar Better Stack para la telemetría que sí puede cruzar legalmente la frontera. El objetivo es claro: que su monitorización funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- Las medidas de evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China — localización de datos
Preguntas frecuentes
¿Tiene Better Stack un centro de datos o una región en China continental?
No. La página Security de Better Stack indica que los datos se almacenan “in the EU regions” (en las regiones de la UE) por defecto y ofrece “custom data locations for enterprise accounts” (ubicaciones de datos personalizadas para cuentas enterprise) solo bajo petición, sin nombrar ninguna región en China continental. Así, los logs, los resultados de disponibilidad y los contactos de incidentes que usted recoge de usuarios y servidores en China terminan almacenados en un backend en el extranjero.
¿Es un problema que nuestros logs de Better Stack salgan de China?
Trátelo como un riesgo que evaluar con asesoría legal, no como un sí o un no rotundos. El flujo de logs de Better Stack recoge información personal en China — IP de clientes, identificadores de usuario, correos electrónicos y cuerpos de solicitud en las líneas de log, además de los contactos de las personas de guardia en la parte de incidentes — y la almacena en el extranjero. Según la PIPL, eso es una transferencia transfronteriza que exige notificación, consentimiento separado y un mecanismo de transferencia, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes los datos deben permanecer en el continente. Filtrar campos antes de la ingesta reduce lo que cruza la frontera, pero no elimina ni el cruce ni el deber de residencia.
¿Puede 21YunBox ayudar a que nuestra configuración de Better Stack sea conforme en China?
Sí. Nuestro equipo de China cartografía su exposición transfronteriza y de residencia de datos según la PIPL en función de su entidad, sus volúmenes de datos y sus usuarios, localiza en un almacenamiento dentro del país, con consentimiento, los logs que tienen que permanecer en suelo continental, y pone en marcha una entrega dentro del país con registro ICP por delante del stack que ya utiliza — para que conserve Better Stack para la telemetría que puede salir legalmente. Póngase en contacto con nosotros para analizar su caso concreto.
































