Funktioniert Better Stack in China? Log-Daten-Residenz, PIPL & Ihre Telemetrie
Better Stack speichert Daten standardmäßig in der EU und nennt — nach seiner eigenen Security-Seite — keine Festlandchina-Region, die Anwendungs-Logs, Uptime-Checks und Vorfall-Kontakte, die es von Ihren chinesischen Nutzern aufnimmt, kommen also offshore zur Ruhe, ein Grenztransfer personenbezogener Daten nach PIPL. Ein Blick zuerst auf die Compliance: wo Ihre Log-Daten leben, und der rechtmäßige inländische Weg.
Funktioniert Better Stack in China?
Ja — Better Stack lädt und nimmt aus Festlandchina auf, aber Erreichbarkeit ist die einfache Hälfte. Better Stack betreibt keinen Standort innerhalb des Festlands: Nach seiner eigenen Security-Seite werden Daten standardmäßig in der EU gespeichert, jede Log-Zeile, jeder Uptime-Check und jeder Vorfall-Kontakt, den Sie in China sammeln, kommt also auf einem Offshore-Backend zur Ruhe — ein Grenztransfer personenbezogener Daten, kein Geschwindigkeitsproblem.
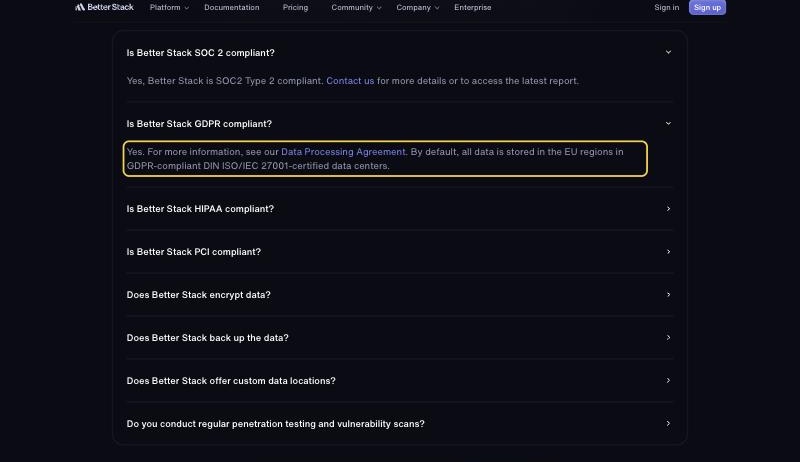
Better Stacks Security-Seite gibt an, dass „By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers“, und dass es „custom data locations for enterprise accounts“ nur auf Anfrage anbietet. Die EU ist die einzige Speicherregion, die es nennt; keine liegt in Festlandchina. Seine Log-Seite nimmt die vollständigen Log-Streams Ihrer Anwendung auf — die routinemäßig Client-IPs, Nutzer-IDs, E-Mails und Request-Bodys tragen —, während seine Incident-Seite Responder-Namen und -Kontakte hält. Auf Festland-Servern gesammelt und offshore gespeichert, sind diese personenbezogenen Daten ein Grenztransfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40; eine Datenexport-Sicherheitsbewertung oberhalb der Mengenschwellen), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen sie im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37). Die Tabelle unten paart Better Stacks eigenen Wortlaut mit der Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was gilt, hängt davon ab, was Ihre Logs enthalten, wie viel davon personenbezogen ist und wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region — Daten werden standardmäßig in der EU gespeichert, Residenzpflichten können auf Better Stack also nicht erfüllt werden
- ! Ihre Anwendungs-Logs verschiffen an ein Offshore-Backend — ein Grenztransfer der personenbezogenen Daten in Log-Zeilen nach PIPL
- ! Ungesäuberte Log-Zeilen können sensible personenbezogene Daten nach Art. 28 tragen
- ! Incident- und Bereitschafts-Responder-Kontakte verlassen das Festland ebenfalls
- ! Ein auf China ausgerichtetes Dashboard, aus dem Festland heraus bedient, braucht seine eigene ICP-Beian
- ✓ Es gibt einen rechtmäßigen Weg — die Log-Pipeline im Inland lokalisieren und ICP-gemeldet ausliefern
Was die offizielle Better Stack-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Better Stack betreibt keinen Standort innerhalb Festlandchinas. Seine eigene Security-Seite gibt an, dass „By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers“, und dass es „custom data locations for enterprise accounts“ nur auf Anfrage anbietet. Die EU ist die einzige offen genannte Speicherregion — es gibt keine Festlandchina-Option —, die Anwendungs-Logs, Uptime-Ergebnisse und Vorfall-Kontakte, die Sie in China sammeln, kommen also auf einem Offshore-Backend zur Ruhe. | Better Stack — Security (betterstack.com/security), abgerufen 2026-10-09 |
| Die Daten, die Better Stack aufnimmt, sind personenbezogene Daten. Log-Management nimmt die vollständigen Log-Streams Ihrer Anwendung auf — die routinemäßig Client-IPs, Nutzer-IDs, E-Mails und Request-Bodys tragen —, während die Uptime-Seite Ihre sondierten Endpunkte aufzeichnet und die Incident-Seite Responder-Namen und -Kontakte speichert. Better Stacks eigene Datenschutzrichtlinie erkennt an, dass Sie bei der Nutzung des Dienstes „may be providing us with your clients' data, including PII such as name and email address“. Auf Festland-Servern gesammelt und offshore gespeichert, ist das ein Grenztransfer personenbezogener Daten nach PIPL — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–40). | Better Stack — Privacy Policy (betterstack.com/privacy), abgerufen 2026-10-09; PIPL Art. 38–40 |
| Better Stack bietet keine Möglichkeit, die Daten im Festland zu halten. Die Speicherung voreingestellt auf die EU, benutzerdefinierte Standorte eine unbenannte, nur Enterprise-Konten vorbehaltene Konstellation, und seine Datenverarbeitungsvereinbarung fügt hinzu, dass Daten „to and in the United States of America and other locations“ verarbeitet werden können — jeder davon außerhalb Festlandchinas. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China gesammelte personenbezogene Daten auf Festland-Boden bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37) — eine Residenzpflicht, die Better Stacks reine Offshore-Speicherung nicht erfüllen kann. | Better Stack — Security und DPA (betterstack.com), abgerufen 2026-10-09; PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Erreichbarkeit ist die einfache Hälfte — Better Stack ist ein Backend, keine gehostete Site. Das Dashboard lädt und die Aufnahme läuft aus China heraus, die Exponierung ist also nicht, ob es sich verbindet, sondern wo die Daten leben, die es sammelt. Eine ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) hängt an der öffentlichen Festland-Website oder -App, die Sie bedienen — nicht an Better Stack als Backend —, während die PIPL-Grenzübertritts- und Residenzpflichten an den Log-Daten hängen, die es offshore trägt. | Better-Stack-Dokumentation, abgerufen 2026-10-09; Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für Teams, die Festlandchina bedienen, zählt an Better Stack nicht, ob das Dashboard sich öffnet — das tut es meist —, sondern wo die Daten leben dürfen, die es verschlingt. Better Stack ist eine Log-Management-, Uptime- und Incident-Response-Plattform: Seine Log-Seite nimmt die vollständigen Log-Streams Ihrer Anwendung auf, den reichsten und am wenigsten gefilterten Datensatz, den Ihre Systeme erzeugen; seine Uptime-Seite pingt Ihre Endpunkte; seine Incident-Seite leitet Alerts an benannte, kontaktierbare Responder. Auf seiner eigenen Security-Seite sagt Better Stack, Daten würden standardmäßig in der EU gespeichert, und es nennt keinen Standort innerhalb Festlandchinas. Die Logs, die Ihre Festland-Server emittieren, die an Ihre Festland-Endpunkte gebundenen Uptime-Ergebnisse und die Responder-Kontakte in Ihrer Bereitschaftsrotation werden also innerhalb Chinas gesammelt und kommen außerhalb davon zur Ruhe. Sich mit Better Stack zu verbinden, war nie das Hindernis; das, was es aufnimmt, innerhalb der Grenze zu halten, ist es.
Better Stack in China auf einen Blick
| Worüber es entscheidet | In Better Stacks eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Daten leben | Better Stacks Security-Seite sagt, „all data is stored in the EU regions“ standardmäßig, in ISO/IEC-27001-zertifizierten Rechenzentren, mit „custom data locations for enterprise accounts“ nur auf Anfrage. Die EU ist die einzige Region, die es nennt; keine liegt in Festlandchina. |
| Was Better Stack aufnimmt | Die Log-Seite nimmt die vollständigen Log-Streams Ihrer Anwendung auf; die Uptime-Seite sondiert Ihre Endpunkte; die Incident-Seite hält Responder-Namen und -Kontakte. Log-Zeilen tragen routinemäßig Client-IPs, Nutzer-IDs, E-Mails und Request-Bodys. |
| Die Daten Ihrer China-Nutzer | Auf Festland-Servern gesammelt und in der EU gespeichert, sind diese Logs und Kontakte ein Grenztransfer personenbezogener Daten, den PIPL regelt — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Art. 38–40). |
| Inland-Speicherung | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Daten innerhalb des Festlands halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37). Better Stack nennt keine Festland-Region, um das zu erfüllen. |
| Die Öffentlichkeit bedienen & Erreichbarkeit | Ein Better-Stack-Dashboard, das Festland-Besuchern aus China heraus bedient wird, braucht seine eigene ICP-Beian; als Offshore-Backend bietet es keine Festland-Grundlage, wogegen zu melden wäre. Erreichbarkeit ist nicht die Achse — wo die Log-Daten ruhen, ist es. |
Keine Festland-Region, Ihre Log-Daten kommen also offshore zur Ruhe
Better Stacks eigene Security-Seite ist explizit über die Geografie: „By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers“. Ein anderer Standort ist möglich, aber nur als maßgeschneiderte Konstellation — die Seite bietet „custom data locations for enterprise accounts“ und bittet Sie, das Unternehmen zu kontaktieren, um einen zu besprechen. Die EU ist die einzige offen genannte Region, und Better Stacks Datenverarbeitungsvereinbarung fügt hinzu, dass Daten „to and in the United States of America and other locations“ verarbeitet werden können. Nicht einer dieser Orte ist Festlandchina. Die Log-Streams, die Ihre Festland-Server emittieren, die an Ihre Festland-Endpunkte gebundenen Uptime-Checks und die Responder-Angaben in Ihrer Incident-Rotation werden also innerhalb Chinas gesammelt und außerhalb davon gespeichert. Den Dienst zu erreichen, war nie der schwere Teil; das, was er aufnimmt, auf der richtigen Seite der Grenze zu halten, ist es.
Die Logs, die Better Stack aufnimmt, sind personenbezogene Daten
Ein Log-Stream ist der am wenigsten gefilterte Datensatz, den ein System erzeugt, was genau der Grund ist, warum er selten anonym ist. Anwendungs-Logs tragen routinemäßig Client-IP-Adressen, Nutzer- und Session-IDs, in Fehlerzeilen gedruckte E-Mail-Adressen und ganze Request- und Response-Bodys; Better Stacks eigene Datenschutzrichtlinie erkennt an, dass Sie bei der Nutzung des Dienstes „may be providing us with your clients’ data, including PII such as name and email address“. Die Uptime-Seite zeichnet auf, welche Ihrer Endpunkte wann sondiert wurden, und die Incident-Seite speichert die Namen und Kontaktangaben der Personen, die Sie paging. Jede einzelne davon ist personenbezogene Daten. Auf Festland-Servern gesammelt und an ein EU-Backend gesendet, ist der Export, was Chinas Gesetz zum Schutz personenbezogener Daten als Grenztransfer behandelt, und die Pflicht reitet auf Ihnen als dem Verarbeiter — nicht auf Better Stack: Sie schulden betroffenen Nutzern Mitteilung, eine eigenständige Einwilligung für den Transfer und einen freigegebenen Weg aus dem Land — eine CAC-geführte Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–40). Oberhalb der Mengenschwellen des Regulators ist dieser Weg speziell eine Datenexport-Sicherheitsbewertung. Und weil rohe Logs ungefiltert sind, kann eine einzelne ungesäuberte Zeile sensible personenbezogene Daten nach Art. 28 tragen — präzise Standortdaten, Anmeldedaten, Finanz- oder Gesundheitsfelder —, was die Schwelle sowohl für Einwilligung als auch Notwendigkeit erhöht.
Säubern verengt die Exponierung — es schließt die Tür nicht
Better Stack lässt Sie formen, was Sie senden: Sie können Felder filtern oder verwerfen, bevor sie aufgenommen werden, und risikoreiche Werte von vornherein aus der Pipeline halten. Das ist tuns-wert. Aber Redaktion ändert, was die Grenze überquert, nicht die Tatsache, dass es sie überquert, und sie tut nichts für die Residenz. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen in China gesammelte personenbezogene Daten auf Festland-Boden bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37 — die 2025er Novelle, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel um, ohne seinen Inhalt zu ändern) — und da jede Better-Stack-Speicherregion offshore liegt, gibt es auf Better Stack allein keinen inländischen Speicher, um diese Pflicht zu erfüllen. Separat: Setzen Sie ein Better-Stack-Dashboard aus China heraus vor Festland-Nutzer, braucht diese öffentliche Oberfläche ihre eigene ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33); als Offshore-Backend gibt Better Stack Ihnen keine Festland-Hosting-Ressource, wogegen zu melden wäre.
Lesen Sie dies als Risikokarte statt als Urteil: Ob Sie einen Transfermechanismus, Inland-Speicherung, eine ICP-Beian oder eine Kombination davon schulden, hängt davon ab, was Ihre Logs tatsächlich halten, von Ihren Datenmengen und davon, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand festzunageln, bevor Sie etwas live schalten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie betreiben Better Stack weiter. Was eine EU-gehostete Observability-Plattform strukturell nicht geben kann, ist ein rechtmäßiges Zuhause innerhalb Chinas für die personenbezogenen Daten, die ihre Log-Pipeline und ihr Incident-Tooling dort sammeln — und 21YunBox verwendet oder empfiehlt keine Umgehung welcher Art auch immer, um das zu umgehen. Stattdessen arbeiten wir auf drei Wegen. Wir kartieren den rechtmäßigen Weg: Ihre PIPL-Grenzübertritts- und Datenresidenz-Pflichten, gelesen gegen Ihre Gesellschaft, Ihre Datenmengen und wer Ihre Nutzer sind. Wir lokalisieren, was nicht rechtmäßig gehen kann — und setzen eingewilligte, inländische Verarbeitung und Speicherung für die Log-Daten auf, die auf Festland-Boden bleiben müssen, sodass die Datensätze, die bleiben müssen, bleiben. Und wir liefern den Rest über ICP-gemeldete, inländische Auslieferung aus, vor den Stack gesetzt, den Sie bereits betreiben — ohne Neuaufbau, ohne zweite Codebasis und ohne Wegzug von Better Stack für die Telemetrie, die rechtmäßig die Grenze überqueren kann. Das Ziel ist schlicht: Ihr Monitoring läuft für Ihre Nutzer in China rechtmäßig und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
- Chinas Cybersicherheitsgesetz — Datenlokalisierung
Häufige Fragen
Hat Better Stack ein Rechenzentrum oder eine Region in Festlandchina?
Nein. Better Stacks Security-Seite sagt, Daten würden standardmäßig „stored in the EU regions“ und bietet „custom data locations for enterprise accounts“ nur auf Anfrage, ohne eine Festlandchina-Region zu nennen. Die Logs, Uptime-Ergebnisse und Vorfall-Kontakte, die Sie von chinesischen Nutzern und Servern sammeln, kommen also auf einem Offshore-Backend zur Ruhe.
Ist es ein Problem, dass unsere Better-Stack-Logs China verlassen?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Ja oder Nein. Better Stacks Log-Pipeline sammelt personenbezogene Daten in China — Client-IPs, Nutzer-IDs, E-Mails und Request-Bodys in Log-Zeilen, plus Responder-Kontakte auf der Incident-Seite — und speichert sie offshore. Nach PIPL ist das ein Grenztransfer, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus erfordert, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen die Daten im Festland bleiben. Felder vor der Aufnahme zu filtern, verengt, was die Grenze überquert, aber es beseitigt die Überquerung oder die Residenzpflicht nicht.
Kann 21YunBox helfen, unser Better-Stack-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kartiert Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer, lokalisiert die Log-Daten, die auf Festland-Boden bleiben müssen, in eingewilligte inländische Speicherung und setzt ICP-gemeldete inländische Auslieferung vor den Stack, den Sie bereits betreiben — sodass Sie Better Stack für die Telemetrie behalten, die rechtmäßig gehen darf. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.