Better Stackは中国本土で使えるか:ログデータの国内保存、PIPL、貴社のテレメトリ
Better StackはデータをデフォルトでEUに保存し、中国本土リージョンを挙げていません——自身のセキュリティページによれば——そのため、中国のユーザーから取り込むアプリケーションログ、稼働監視、インシデントの連絡先はオフショアに置かれます:PIPLの下での個人情報の越境移転です。ログデータがどこにあるか、そして法令に沿った国内経路をコンプライアンス起点で読み解きます。
Better Stackは中国本土で使えるか
はい——Better Stackは中国本土から読み込まれ、取り込みも行いますが、到達性は簡単な半分です。Better Stackは中国本土の中にサイトを一つも運用していません:自身のセキュリティページによればデータはデフォルトでEUに保存されるため、貴社が中国で収集するすべてのログ行・稼働監視・インシデントの連絡先は、オフショアのバックエンドに置かれます——速度の問題ではなく、個人情報の越境移転です。
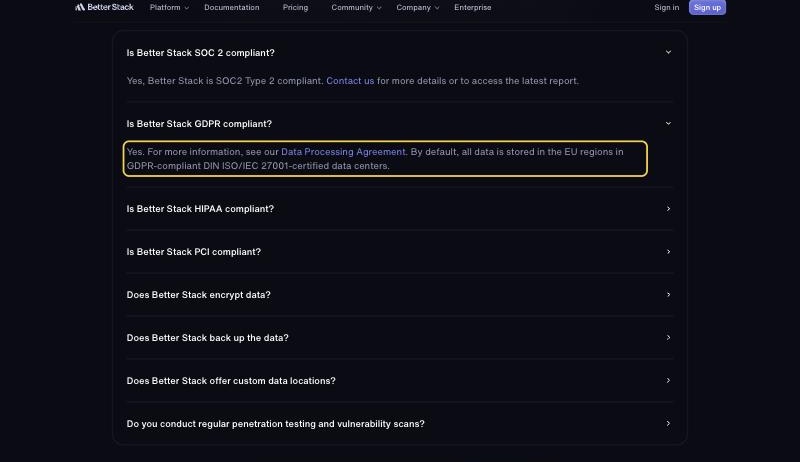
Better Stackのセキュリティページは、「デフォルトでは、すべてのデータはGDPR準拠のDIN ISO/IEC 27001認証データセンターのEUリージョンに保存される」こと、そして「エンタープライズアカウント向けのカスタムのデータ所在地」を要請時のみ提供することを述べています。それが挙げる保存リージョンはEUのみで、中国本土のものはありません。そのログ側は貴社アプリケーションの全ログストリーム——日常的にクライアントIP、ユーザーID、メールアドレス、リクエストボディを含む——を取り込み、インシデント側は対応者の名前と連絡先を保持します。中国本土のサーバーで集められオフショアに保存されるその個人情報は、PIPLが規律する越境移転(英語)(通知、個別の同意、そして移転メカニズムのいずれか一つ、第38〜40条。量の閾値を超えればデータ越境安全評価(英語))であり、CIIOまたは大量取扱者の場合は中国本土に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。下の表は、Better Stack自身の言葉を、それぞれの行が引き起こすルールと対にしています。
これは判定ではなくリスクの見取り図です——何が当てはまるかは、ログに何が含まれるか、そのうちどれだけが個人情報か、そしてユーザーが誰かによって変わります。当社の中国チームが、貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ✕ 中国本土リージョンがない——データはデフォルトでEUに保存されるため、国内保存の義務はBetter Stack上では満たせない
- ! 貴社のアプリケーションログはオフショアのバックエンドへ送られる——ログ行の中のPIIの、PIPLの下での越境移転
- ! スクラブされていないログ行は、第28条のセンシティブ個人情報を運ぶことがある
- ! インシデントとオンコールの対応者の連絡先も中国本土を離れる
- ! 中国本土の中から提供される中国向けのダッシュボードは、それ自体のICP備案を必要とする
- ✓ 法令に沿った経路はある——ログパイプラインを国内で国内化し、ICP備案済みで配信する
Better Stackの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Better Stackは中国本土の中にサイトを運用していません。自身のセキュリティページは、「デフォルトでは、すべてのデータはGDPR準拠のDIN ISO/IEC 27001認証データセンターのEUリージョンに保存される」こと、そして「エンタープライズアカウント向けのカスタムのデータ所在地」を要請時のみ提供することを述べています。公に挙げる保存リージョンはEUのみ——中国本土の選択肢はありません——ですから貴社が中国で収集するアプリケーションログ、稼働監視の結果、インシデントの連絡先は、オフショアのバックエンドに置かれます。 | Better Stack — Security(betterstack.com/security)、2026-10-09 取得 |
| Better Stackが取り込むデータは個人情報です。ログ管理は貴社アプリケーションの全ログストリーム——日常的にクライアントIP、ユーザーID、メールアドレス、リクエストボディを含む——を取り込み、稼働監視側は探査したエンドポイントを記録し、インシデント側は対応者の名前と連絡先を保存します。Better Stack自身のプライバシーポリシーも、サービスの利用にあたり「氏名やメールアドレスなどのPIIを含む、お客様のクライアントのデータを当社に提供する場合がある」と認めています。中国本土のサーバーで集められオフショアに保存されるそれは、PIPLの下での個人情報の越境移転(英語)です——通知、個別の同意、そして移転メカニズム(第38〜40条)。 | Better Stack — Privacy Policy(betterstack.com/privacy)、2026-10-09 取得;PIPL 第38〜40条 |
| Better Stackは、データを中国本土に留める手段を提供しません。保存先はデフォルトでEU、カスタムの所在地は名前のないエンタープライズ限定の取り決め、そしてそのデータ処理契約は、データが「米国およびその他の所在地へ、またそこで」処理されうると付け加えています——そのいずれも中国本土の外です。重要情報インフラ運営者(CIIO)または大量取扱者の場合、中国で集めた個人情報は中国本土の地に留まらなければなりません(英語)(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))——Better Stackのオフショア限定の保存には満たせない国内保存義務です。 | Better Stack — Security and DPA(betterstack.com)、2026-10-09 取得;PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
| 到達性は簡単な半分です——Better Stackはバックエンドであって、ホストされたサイトではありません。ダッシュボードは中国の中から読み込まれ、取り込みも動くので、リスクは接続するかどうかではなく、それが収集するデータがどこにあるか、です。ICP備案(国務院令第292号、工業・情報化部〈MIIT〉令第33号)は、貴社が提供する中国本土の公開ウェブサイトやアプリに付随するのであって——バックエンドとしてのBetter Stackにではありません——一方、PIPLの越境と国内保存の義務は、それがオフショアへ運ぶログデータに付随します。 | Better Stack documentation、2026-10-09 取得;国務院令第292号;工業・情報化部(MIIT)令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土にサービスを提供するチームにとって、Better Stackで重要なのは、ダッシュボードが開くかどうか——たいてい開きます——ではなく、それが飲み込むデータをどこに置くことが許されるか、です。Better Stackは、ログ管理・稼働監視・インシデント対応のプラットフォームです:そのログ側は、貴社システムが生み出す最も豊富でフィルタの最も少ない記録であるアプリケーションの全ログストリームを取り込みます。稼働監視側はエンドポイントにpingを打ち、インシデント側は、名前が付き連絡可能な対応者にアラートをルーティングします。自身のセキュリティページでBetter Stackは、データをデフォルトでEUに保存するとし、中国本土の中のサイトは一つも挙げていません。ですから、貴社の中国本土のサーバーが発するログ、貴社の中国本土のエンドポイントに紐づく稼働監視の結果、そしてオンコール・ローテーションの対応者の連絡先は、中国の中で集められ、その外に置かれます。Better Stackへの接続が障害だったことは一度もありません——それが取り込むものを国境の内側に保つことが障害です。
中国でのBetter Stack:ひと目で
| 決め手 | Better Stack自身の言葉で——そして中国の法律では |
|---|---|
| データはどこにあるか | Better Stackのセキュリティページは、デフォルトで「すべてのデータはEUリージョンに保存される」とし、ISO/IEC 27001認証データセンターで、「エンタープライズアカウント向けのカスタムのデータ所在地」は要請時のみとしています。それが挙げるリージョンはEUのみで、中国本土のものはありません。 |
| Better Stackが取り込むもの | ログ側は貴社アプリケーションの全ログストリームを取り込み、稼働監視側はエンドポイントを探査し、インシデント側は対応者の名前と連絡先を保持します。ログ行は日常的にクライアントIP、ユーザーID、メールアドレス、リクエストボディを含みます。 |
| 貴社の中国ユーザーのデータ | 中国本土のサーバーで集められEUに保存されるそれらのログと連絡先は、PIPLが規律する個人情報の越境移転です——通知、個別の同意、そして移転メカニズムのいずれか一つ(第38〜40条)。 |
| データの国内保存 | CIIOまたは大量取扱者は、中国で収集した個人情報を中国本土内に保たなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。Better Stackはそれを満たす中国本土リージョンを挙げていません。 |
| 一般公開でのサービス提供と到達性 | 中国本土の中から中国本土の訪問者に提供されるBetter Stackのダッシュボードは、それ自体のICP備案を必要とします。オフショアのバックエンドとしては、備案を紐づける中国本土の基盤を提供しません。到達性は軸ではありません——ログデータがどこに置かれるかが軸です。 |
中国本土リージョンがないため、ログデータはオフショアに置かれる
Better Stack自身のセキュリティページは、地理について明確です:「デフォルトでは、すべてのデータはGDPR準拠のDIN ISO/IEC 27001認証データセンターのEUリージョンに保存される」。別の所在地も可能ですが、特注の取り決めとしてのみです——ページは*「エンタープライズアカウント向けのカスタムのデータ所在地」を提供し、それについては会社に問い合わせるよう求めています。公に挙げられたリージョンはEUのみで、Better Stackのデータ処理契約は、データが「米国およびその他の所在地へ、またそこで」*処理されうると付け加えています。そのいずれも中国本土ではありません。ですから、貴社の中国本土のサーバーが発するログストリーム、貴社の中国本土のエンドポイントに紐づく稼働監視、そしてインシデント・ローテーションの対応者の詳細は、中国の中で集められ、その外に保存されます。サービスへの到達が難所だったことは一度もありません——それが取り込むものを国境の正しい側に保つことが難所です。
Better Stackが取り込むログは個人情報である
ログストリームはシステムが生み出す最もフィルタの少ない記録であり、だからこそ匿名であることはまれです。アプリケーションログは日常的に、クライアントIPアドレス、ユーザーおよびセッションのID、エラー行に印字されるメールアドレス、そしてリクエストとレスポンスの本文全体を含みます。Better Stack自身のプライバシーポリシーも、サービスの利用にあたり*「氏名やメールアドレスなどのPIIを含む、お客様のクライアントのデータを当社に提供する場合がある」*と認めています。稼働監視側は、どのエンドポイントがいつ探査されたかを記録し、インシデント側は、呼び出す人々の名前と連絡先を保存します。そのいずれもが個人情報です。中国本土のサーバーで集められEUのバックエンドへ送られると、そのエクスポートは、中国の個人情報保護法(PIPL)(英語)が越境移転として扱うものであり、義務は取扱者である貴社に乗ります——Better Stackにではありません:貴社は、影響を受けるユーザーへの通知、移転についての単独の同意、そして国外への一つのクリアされた経路——CAC主導の安全評価、CAC標準契約、または認証——を負います(PIPL 第38〜40条)。規制当局の量の閾値を超える場合、その経路はとりわけデータ越境安全評価(英語)です。そして生ログはフィルタされていないため、スクラブされていない一行が、第28条のセンシティブ個人情報——正確な位置情報、認証情報、金融や健康のフィールド——を運ぶことがあり、同意と必要性の双方のハードルを上げます。
スクラビングはリスクを狭める——しかし扉を閉じはしない
Better Stackは、何を送るかを形作らせてくれます:取り込まれる前にフィールドをフィルタしたり落としたりでき、高リスクの値をそもそもパイプラインの外に保てます。それは行う価値があります。しかし秘匿化は国境を越えるものを変えるのであって、越えるという事実を変えるわけではなく、国内保存については何もしません。貴社が重要情報インフラ運営者(CIIO)または大量取扱者であれば、中国で集めた個人情報は中国本土の地に留まらなければなりません(PIPL 第40条、サイバーセキュリティ法(英語)第39条(旧第37条——2026年1月1日施行の2025年改正が、データ国内保存の条文を実質を変えずに番号変更しました))——そしてBetter Stackのすべての保存リージョンがオフショアであるため、その義務を満たすための国内の保存先はBetter Stack単独にはありません。別に、Better Stackのダッシュボードを中国の中から中国本土のユーザーの前に置くなら、その公開接点はそれ自体のICP備案(国務院令第292号、工業・情報化部〈MIIT〉令第33号)を必要とします。オフショアのバックエンドとしては、Better Stackは備案を紐づける中国本土のホスティングリソースを提供しません。
これは裁定ではなくリスクの見取り図として読んでください:移転メカニズム、国内保存、ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社のログが実際に何を保持するか、データ量、そしてユーザーが誰かによって変わります——何かを本番に配線する前に、専門家と固める価値があります。
法令に沿った経路——整理し、国内化し、配信する
貴社はBetter Stackを運用し続けます。EUにホストされるオブザーバビリティ・プラットフォームが構造的に与えられないのは、そのログパイプラインとインシデントツールが中国で集める個人データのための、中国の中の合法的な置き場所です——そして21YunBoxは、それに対して、いかなる種類の不正な手段も用いず、また勧めません。代わりに当社は三つの働きをします。当社は法令に沿った経路を整理(map)します:貴社のPIPLの越境とデータ国内保存の義務を、貴社の事業体、データ量、ユーザーが誰かに照らして読み解きます。当社は合法的に国外へ出せないものを国内化(localize)します——中国本土の地に留まらなければならないログデータのための、同意を得た国内での処理と保存を立ち上げ、留まるべき記録を留めます。そして当社は残りを、貴社がすでに運用するスタックの前段に置くICP備案済みの中国国内からの配信で**配信(deliver)**します——作り直しも、二つ目のコードベースも、合法的に国境を越えられるテレメトリについてのBetter Stackからの移行も要りません。狙いは明快です:貴社の監視が、中国のユーザーのために合法的かつ法令に沿って動くことです。
関連する読み物:
よくあるご質問
Better Stackは中国本土にデータセンターやリージョンを持っていますか?
いいえ。Better Stackのセキュリティページは、データをデフォルトで「EUリージョンに保存」するとし、「エンタープライズアカウント向けのカスタムのデータ所在地」を要請時のみ提供するとしていて、中国本土リージョンを一つも挙げていません。ですから中国のユーザーとサーバーから収集するログ、稼働監視の結果、インシデントの連絡先は、オフショアのバックエンドに置かれます。
Better Stackのログが中国を離れることは問題ですか?
一律のイエス・ノーではなく、専門家と評価すべきリスクとして扱ってください。Better Stackのログパイプラインは中国で個人情報——ログ行の中のクライアントIP、ユーザーID、メールアドレス、リクエストボディ、加えてインシデント側の対応者の連絡先——を収集し、オフショアに保存します。PIPLの下では、これは通知・個別の同意・移転メカニズムを要する越境移転であり、CIIOまたは大量取扱者の場合はデータを中国本土に留めなければなりません。取り込み前にフィールドをフィルタすることは国境を越えるものを狭めますが、越えること自体も国内保存の義務もなくしません。
21YunBoxはBetter Stack設定を中国で法令適合にする手助けができますか?
はい。当社の中国チームが、貴社の事業体・データ量・ユーザーについてPIPLの越境とデータ国内保存のリスクを整理し、中国本土の地に留まらなければならないログデータを、同意を得た国内の保存に国内化し、貴社がすでに運用するスタックの前段にICP備案済みの中国国内からの配信を立ち上げます——そのため、合法的に国外へ出せるテレメトリについてはBetter Stackを使い続けられます。お問い合わせいただければ、個別のケースを一緒に整理します。