Better Stack fonctionne-t-il en Chine ? Résidence des données de logs, PIPL et votre télémétrie
Better Stack stocke les données dans l'UE par défaut et ne nomme aucune région en Chine continentale — selon sa propre page de sécurité — de sorte que les logs d'application, les vérifications de disponibilité et les contacts d'incident qu'il ingère de vos utilisateurs chinois viennent reposer à l'étranger, un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où résident vos données de logs, et la voie légale sur le territoire.
Better Stack fonctionne-t-il en Chine ?
Oui — Better Stack se charge et ingère depuis la Chine continentale, mais l'accessibilité est la moitié facile. Better Stack n'exploite aucun site à l'intérieur du continent : selon sa propre page de sécurité, les données sont stockées dans l'UE par défaut, de sorte que chaque ligne de log, vérification de disponibilité et contact d'incident que vous collectez en Chine vient reposer sur un backend à l'étranger — un transfert transfrontalier d'informations personnelles, non un problème de vitesse.
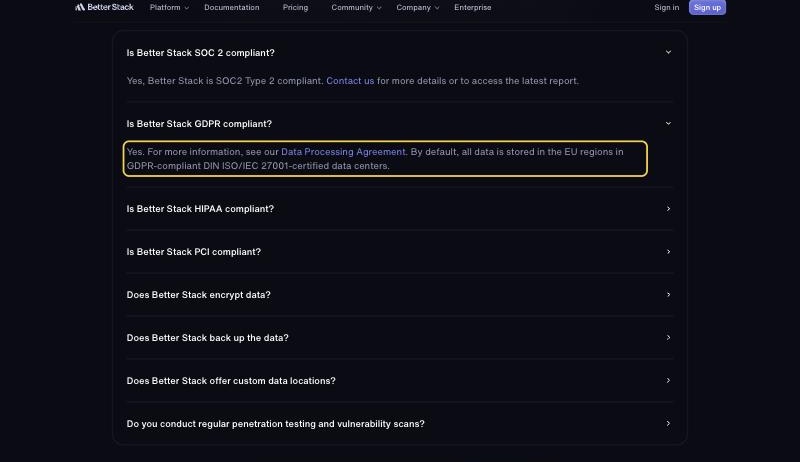
La page de sécurité de Better Stack indique que “By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers,” et qu'il offre des “custom data locations for enterprise accounts” uniquement sur demande. L'UE est la seule région de stockage qu'il nomme ; aucune n'est en Chine continentale. Son volet logs ingère les flux de logs complets de votre application — qui transportent couramment des IP client, des identifiants d'utilisateur, des e-mails et des corps de requête — tandis que son volet incident détient les noms et contacts des intervenants. Recueillies sur des serveurs du continent et stockées à l'étranger, ces informations personnelles sont un transfert transfrontalier que la PIPL régit (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40 ; une évaluation de sécurité pour l'exportation de données au-delà des seuils de volume), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume elles doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37). Le tableau ci-dessous associe les propres termes de Better Stack à la règle que déclenche chaque ligne.
Il s'agit d'une image des risques, pas d'un verdict — ce qui s'applique dépend de ce que contiennent vos logs, de la part qui en est personnelle, et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ✕ Aucune région en Chine continentale — les données sont stockées dans l'UE par défaut, les obligations de résidence ne peuvent donc être satisfaites sur Better Stack
- ! Vos logs d'application sont expédiés vers un backend à l'étranger — un transfert transfrontalier des PII contenues dans les lignes de log au titre de la PIPL
- ! Les lignes de log non expurgées peuvent transporter des informations personnelles sensibles de l'article 28
- ! Les contacts des intervenants d'incident et d'astreinte quittent aussi le continent
- ! Un tableau de bord tourné vers la Chine servi depuis l'intérieur du continent a besoin de sa propre déclaration ICP
- ✓ Il existe une voie légale — localiser le pipeline de logs sur le territoire et le diffuser en déclaré (ICP)
Ce que la documentation officielle de Better Stack dit de la Chine
| Fait | Source primaire |
|---|---|
| Better Stack n'exploite aucun site à l'intérieur de la Chine continentale. Sa propre page de sécurité indique que “By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers,” et qu'il offre des “custom data locations for enterprise accounts” uniquement sur demande. L'UE est la seule région de stockage qu'il nomme au grand jour — il n'y a aucune option en Chine continentale — de sorte que les logs d'application, les résultats de disponibilité et les contacts d'incident que vous collectez en Chine viennent reposer sur un backend à l'étranger. | Better Stack — Security (betterstack.com/security), consulté le 2026-10-09 |
| Les données que Better Stack ingère sont des informations personnelles. La gestion de logs absorbe les flux de logs complets de votre application — qui transportent couramment des IP client, des identifiants d'utilisateur, des e-mails et des corps de requête — tandis que le volet disponibilité enregistre vos points de terminaison sondés et le volet incident stocke les noms et contacts des intervenants. La propre politique de confidentialité de Better Stack reconnaît qu'en utilisant le service “you may be providing us with your clients' data, including PII such as name and email address.” Collecté sur des serveurs du continent et stocké à l'étranger, c'est un transfert transfrontalier d'informations personnelles au titre de la PIPL — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40). | Better Stack — Privacy Policy (betterstack.com/privacy), consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Better Stack n'offre aucun moyen de garder les données sur le continent. Le stockage est par défaut dans l'UE, les emplacements personnalisés sont un arrangement entreprise non nommé, et son accord de traitement des données ajoute que les données peuvent être traitées “to and in the United States of America and other locations” — chacun hors de Chine continentale. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles recueillies en Chine doivent rester sur le sol du continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) — une obligation de résidence que le stockage uniquement à l'étranger de Better Stack ne peut satisfaire. | Better Stack — Security and DPA (betterstack.com), consulté le 2026-10-09 ; PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| L'accessibilité est la moitié facile — Better Stack est un backend, non un site hébergé. Le tableau de bord se charge et l'ingestion s'exécute depuis l'intérieur de la Chine, de sorte que l'exposition n'est pas de savoir s'il se connecte mais où résident les données qu'il collecte. Une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) se rattache au site web ou à l'application public du continent que vous servez — non à Better Stack en tant que backend — tandis que les obligations transfrontalières et de résidence de la PIPL se rattachent aux données de logs qu'il transporte à l'étranger. | Better Stack documentation, consulté le 2026-10-09 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour les équipes au service de la Chine continentale, ce qui compte à propos de Better Stack n’est pas de savoir si le tableau de bord s’ouvre — c’est généralement le cas — mais où les données qu’il avale ont le droit de résider. Better Stack est une plateforme de gestion de logs, de disponibilité et de réponse aux incidents : son volet logs ingère les flux de logs complets de votre application, le dossier le plus riche et le moins filtré que produisent vos systèmes ; son volet disponibilité interroge vos points de terminaison ; son volet incident achemine les alertes vers des intervenants nommés et joignables. Sur sa propre page de sécurité, Better Stack indique que les données sont stockées dans l’UE par défaut, et il ne nomme aucun site en Chine continentale. Ainsi, les logs qu’émettent vos serveurs du continent, les résultats de disponibilité liés à vos points de terminaison du continent, et les contacts des intervenants de votre rotation d’astreinte sont recueillis en Chine et viennent reposer hors de celle-ci. Se connecter à Better Stack n’a jamais été l’obstacle ; garder ce qu’il ingère à l’intérieur de la frontière l’est.
Better Stack en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Better Stack — et au regard du droit chinois |
|---|---|
| Où résident les données | La page de sécurité de Better Stack indique que “all data is stored in the EU regions” par défaut, dans des centres de données certifiés ISO/IEC 27001, avec des “custom data locations for enterprise accounts” uniquement sur demande. L'UE est la seule région qu'il nomme ; aucune n'est en Chine continentale. |
| Ce que Better Stack ingère | Le volet logs absorbe les flux de logs complets de votre application ; le volet disponibilité sonde vos points de terminaison ; le volet incident détient les noms et contacts des intervenants. Les lignes de log transportent couramment des IP client, des identifiants d'utilisateur, des e-mails et des corps de requête. |
| Les données de vos utilisateurs en Chine | Recueillis sur des serveurs du continent et stockés dans l'UE, ces logs et contacts sont un transfert transfrontalier d'informations personnelles que la PIPL régit — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40). |
| Stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit garder les informations personnelles collectées en Chine à l'intérieur du continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37). Better Stack ne nomme aucune région sur le continent pour y satisfaire. |
| Servir le public et accessibilité | Un tableau de bord Better Stack servi aux visiteurs du continent depuis l'intérieur de la Chine a besoin de sa propre déclaration ICP ; en tant que backend à l'étranger, il n'offre aucune assise sur le continent à déclarer. L'accessibilité n'est pas l'axe — l'endroit où résident les données de logs l'est. |
Aucune région sur le continent, vos données de logs viennent donc reposer à l’étranger
La propre page de sécurité de Better Stack est explicite sur la géographie : “By default, all data is stored in the EU regions in GDPR-compliant DIN ISO/IEC 27001-certified data centers.” Un autre emplacement est possible, mais seulement comme arrangement sur mesure — la page propose des “custom data locations for enterprise accounts” et vous demande de contacter la société pour en discuter. L’UE est la seule région nommée au grand jour, et l’accord de traitement des données de Better Stack ajoute que les données peuvent être traitées “to and in the United States of America and other locations.” Aucun de ces lieux n’est la Chine continentale. Ainsi, les flux de logs qu’émettent vos serveurs du continent, les vérifications de disponibilité liées à vos points de terminaison du continent, et les coordonnées des intervenants de votre rotation d’incident sont collectés en Chine et stockés hors de celle-ci. Atteindre le service n’a jamais été le plus difficile ; garder ce qu’il ingère du bon côté de la frontière l’est.
Les logs que Better Stack ingère sont des informations personnelles
Un flux de logs est le dossier le moins filtré que produit un système, ce qui est précisément pourquoi il est rarement anonyme. Les logs d’application transportent couramment des adresses IP client, des identifiants d’utilisateur et de session, des adresses e-mail imprimées dans les lignes d’erreur, et des corps de requête et de réponse entiers ; la propre politique de confidentialité de Better Stack reconnaît qu’en utilisant le service “you may be providing us with your clients’ data, including PII such as name and email address.” Le volet disponibilité enregistre lesquels de vos points de terminaison ont été sondés et quand, et le volet incident stocke les noms et coordonnées des personnes que vous alertez. Chacun de ceux-ci est une information personnelle. Collecté sur des serveurs du continent et envoyé vers un backend de l’UE, l’export est ce que la loi chinoise sur la protection des informations personnelles traite comme un transfert transfrontalier, et l’obligation repose sur vous en tant que responsable de traitement — non sur Better Stack : vous devez aux utilisateurs concernés une information, un consentement autonome pour le transfert, et une voie de sortie dégagée du pays — une évaluation de sécurité menée par la CAC, le contrat type de la CAC, ou une certification (PIPL articles 38 à 40). Au-delà des seuils de volume du régulateur, cette voie est spécifiquement une évaluation de sécurité pour l’exportation de données. Et parce que les logs bruts ne sont pas filtrés, une seule ligne non expurgée peut transporter des informations personnelles sensibles de l’article 28 — localisation précise, identifiants de connexion, champs financiers ou de santé — ce qui relève le seuil tant du consentement que de la nécessité.
L’expurgation réduit l’exposition — elle ne ferme pas la porte
Better Stack vous laisse façonner ce que vous envoyez : vous pouvez filtrer ou supprimer des champs avant leur ingestion et tenir les valeurs à haut risque hors du pipeline dès le départ. Cela vaut la peine. Mais l’expurgation change ce qui franchit la frontière, non le fait que cela franchit, et elle ne fait rien pour la résidence. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles recueillies en Chine doivent rester sur le sol du continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l’article 37 — l’amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données sans en changer la substance) — et chaque région de stockage de Better Stack étant à l’étranger, il n’existe aucun stockage sur le territoire chez Better Stack seul pour satisfaire cette obligation. Séparément, si vous placez un tableau de bord Better Stack devant des utilisateurs du continent depuis l’intérieur de la Chine, cette surface publique a besoin de sa propre déclaration ICP (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT) ; en tant que backend à l’étranger, Better Stack ne vous donne aucune ressource d’hébergement sur le continent à déclarer.
Lisez ceci comme une image des risques plutôt qu’un jugement : devoir un mécanisme de transfert, un stockage sur le territoire, une déclaration ICP, ou une combinaison de ceux-ci, dépend de ce que vos logs détiennent réellement, de vos volumes de données et de qui sont vos utilisateurs — à cerner avec un conseil avant de câbler quoi que ce soit en production.
La voie légale — cartographier, localiser, diffuser
Vous continuez à exploiter Better Stack. Ce qu’une plateforme d’observabilité hébergée dans l’UE ne peut structurellement vous donner, c’est un foyer légal à l’intérieur de la Chine pour les données personnelles que son pipeline de logs et son outillage d’incident y recueillent — et 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte pour y remédier. Nous travaillons plutôt de trois façons. Nous cartographions la voie légale : vos obligations transfrontalières et de résidence des données au titre de la PIPL lues au regard de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Nous localisons ce qui ne peut légalement partir — en mettant en place un traitement et un stockage consentis et sur le territoire pour les données de logs qui doivent rester sur le sol du continent, afin que les dossiers qui doivent rester, restent. Et nous diffusons le reste via une diffusion déclarée (ICP) et sur le territoire placée devant le stack que vous exploitez déjà — sans reconstruction, sans second code, et sans quitter Better Stack pour la télémétrie qui peut légalement franchir la frontière. Le but est simple : votre monitoring s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- Loi chinoise sur la cybersécurité — localisation des données
Questions fréquentes
Better Stack dispose-t-il d'un centre de données ou d'une région en Chine continentale ?
Non. La page de sécurité de Better Stack indique que les données sont “stored in the EU regions” par défaut et offre des “custom data locations for enterprise accounts” uniquement sur demande, ne nommant aucune région en Chine continentale. Ainsi, les logs, résultats de disponibilité et contacts d'incident que vous collectez auprès d'utilisateurs et de serveurs chinois viennent reposer sur un backend à l'étranger.
Est-ce un problème que nos logs Better Stack quittent la Chine ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui ou non tranché. Le pipeline de logs de Better Stack collecte des informations personnelles en Chine — IP client, identifiants d'utilisateur, e-mails et corps de requête dans les lignes de log, plus les contacts des intervenants côté incident — et les stocke à l'étranger. Au titre de la PIPL, c'est un transfert transfrontalier nécessitant une information, un consentement distinct et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume les données doivent rester sur le continent. Filtrer des champs avant l'ingestion réduit ce qui franchit la frontière, mais cela ne supprime ni le franchissement ni l'obligation de résidence.
21YunBox peut-il aider à rendre notre configuration Better Stack conforme en Chine ?
Oui. Notre équipe Chine cartographie votre exposition transfrontalière et de résidence des données au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs, localise les données de logs qui doivent rester sur le sol du continent dans un stockage consenti sur le territoire, et met en place une diffusion déclarée (ICP) et sur le territoire devant le stack que vous exploitez déjà — de sorte que vous gardez Better Stack pour la télémétrie qui peut légalement partir. Prenez contact pour traiter votre cas précis.
































