¿Funciona Sentry en China? Datos de errores, residencia de datos y PIPL
Sentry almacena sus eventos de error, sus repeticiones de sesión y sus datos de rendimiento solo en su región de EE. UU. (Iowa) o de la UE (Fráncfort) — nunca en China continental —, y esa elección no se puede cambiar. Para los usuarios de China, esos eventos llevan datos personales a través de la frontera, así que usar Sentry es, ante todo, una cuestión de transferencia transfronteriza y de residencia de datos conforme a la PIPL, no de velocidad.
¿Funciona Sentry en China?
Si puede usar Sentry en China es, ante todo, una cuestión de residencia de datos y de datos transfronterizos, no de velocidad. Sentry es monitorización de errores y de rendimiento — ingiere los eventos que emiten sus aplicaciones, y esos eventos llevan el contexto que hace útil un fallo: direcciones IP, identificadores de usuario, datos de la solicitud e incluso repeticiones completas de sesión.
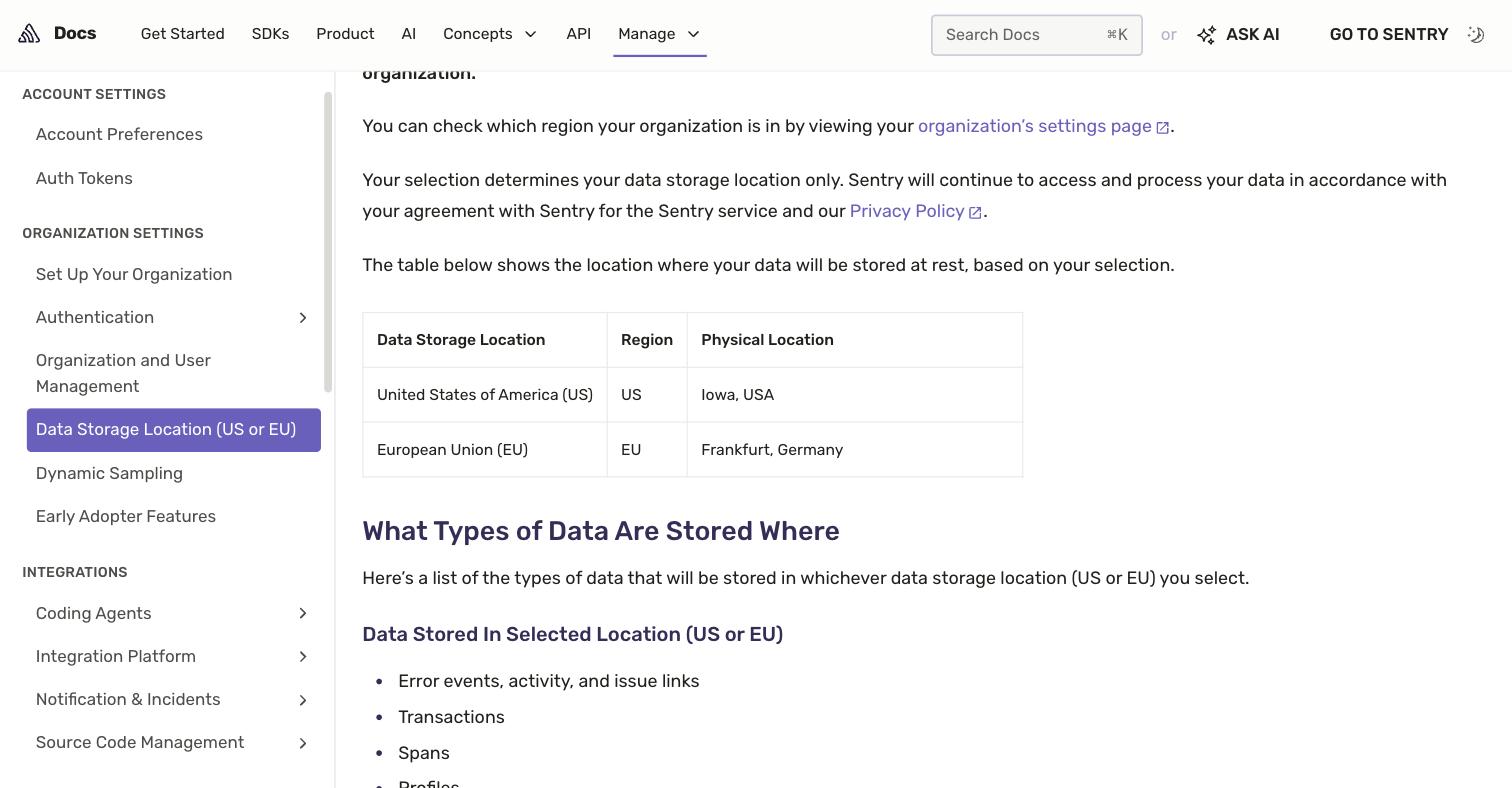
Según la propia documentación «Data Storage Location» de Sentry, esos datos se guardan solo en la región que usted elige — Estados Unidos (“Iowa, USA”) o la Unión Europea (“Frankfurt, Germany”) — y “Once selected, your data storage location can't be changed.” (una vez seleccionada, la ubicación no se puede cambiar). Ninguna está en China continental. Así que los eventos de sus usuarios en China se envían a un endpoint de ingesta en el extranjero y se almacenan en el extranjero: una transferencia transfronteriza de datos personales que regula la PIPL, que exige notificación, consentimiento separado, un mecanismo de transferencia y, para un operador de infraestructuras críticas o un tratante de grandes volúmenes, almacenamiento dentro del país. La tabla de abajo recoge las propias palabras de Sentry y las normas que activan.
Esto es una imagen de riesgo, no un veredicto — sus obligaciones dependen de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar con usted su exposición con Sentry →
Instantánea de cumplimiento
- ! El panel es accesible, pero cada evento capturado se envía hacia fuera, a un endpoint de ingesta en el extranjero — los datos salen de China por diseño
- ✕ Almacena eventos de error, repeticiones de sesión y datos de rendimiento solo en EE. UU. (Iowa) o en la UE (Fráncfort) — sin región en China continental
- ! Esos eventos llevan habitualmente datos personales (direcciones IP, contexto del usuario), así que almacenarlos en el extranjero es una transferencia transfronteriza conforme a la PIPL
- ! La elección de región no se puede cambiar después, y algunos datos de la cuenta se guardan siempre en EE. UU. en cualquier caso
- ✓ Existe una vía conforme de entrega y almacenamiento dentro del país — sin reconstruir nada, sin migración
Lo que la documentación oficial de Sentry dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En las propias palabras de Sentry: los datos de una organización de Sentry se almacenan en una de dos regiones — Estados Unidos (“Iowa, USA”) o la Unión Europea (“Frankfurt, Germany”) — y “Once selected, your data storage location can't be changed.” Ninguna región está en China continental, y no existe ninguna opción de residencia de datos en China continental. | Sentry — Data Storage Location (EE. UU. o UE), consultado el 2026-10-07 |
Los datos guardados en esa región en el extranjero son la propia carga de monitorización: Sentry enumera “Error events, activity, and issue links,” transacciones, perfiles, logs y “Session replays” como almacenados en la ubicación seleccionada, mientras que un conjunto de datos de la cuenta — “User accounts, notification settings, and 2FA authenticators,” tokens de acceso y ajustes de la organización — se guarda siempre en EE. UU., sea cual sea la región elegida. Esos eventos llevan habitualmente datos personales — direcciones IP, identificadores de usuario y datos de la solicitud —, algo que el propio Sentry aborda en su guía Scrubbing Sensitive Data y en los controles de sus SDK (send_default_pii, hooks previos al envío). Todo lo que no se depure antes de salir del dispositivo se almacena en el extranjero. | Sentry — Data Storage Location; Scrubbing Sensitive Data, consultado el 2026-10-07 |
| Los datos recogidos de usuarios en China y almacenados en Iowa o en Fráncfort salen del país. La PIPL regula esa transferencia transfronteriza: el responsable del tratamiento (usted, el cliente de Sentry — no Sentry) debe notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | PIPL capítulo III, artículos 38–43 |
| La exposición crece con el volumen y el papel, no por el mero uso de la herramienta: conforme a las normas transfronterizas de la CAC de marzo de 2024, un operador que no sea de infraestructuras críticas y que transfiera en un año natural datos personales no sensibles de menos de 100.000 personas queda exento de la evaluación de seguridad, el contrato estándar y la certificación. | CAC — Disposiciones para promover y regular los flujos transfronterizos de datos, marzo de 2024 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse dentro de China continental (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Sentry no publica ninguna región en China continental, así que la única forma de mantener en suelo chino los datos de error de sus usuarios en China es operar esa recogida y ese almacenamiento en infraestructura dentro del continente — y ponerlo en marcha legalmente es lo que trae a escena un registro ICP. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37); Sentry — Data Storage Location (sin región en el continente), consultado el 2026-10-07 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta decisiva sobre Sentry no es lo rápido que carga el panel — es dónde se permite que residan los datos que Sentry recoge. Sentry es monitorización de errores y de rendimiento: sus aplicaciones emiten eventos, y esos eventos llevan el detalle que hace que un fallo merezca la pena leerse — direcciones IP, identificadores de usuario, datos de la solicitud y, con Session Replay, una grabación de la sesión del usuario. Sentry almacena esos datos solo en la región que usted elige al crear la organización, y nombra apenas dos: Estados Unidos y la Unión Europea. Ninguna está en China continental. Así que la cuestión no es la accesibilidad — es que cada evento de un usuario chino se envía al extranjero para almacenarse, algo que la ley china trata como una transferencia transfronteriza de datos personales. La entrega es la mitad fácil; la residencia de datos y la transferencia transfronteriza son la exposición.
Sentry en China de un vistazo
| Qué lo decide | En los propios términos de Sentry |
|---|---|
| Dónde residen sus datos | Solo dos opciones — Estados Unidos (“Iowa, USA”) o la Unión Europea (“Frankfurt, Germany”). Ninguna región está dentro de China continental, y “Once selected, your data storage location can't be changed.” |
| Qué se almacena allí | Su carga de monitorización: “Error events, activity, and issue links,” (eventos de error, actividad y enlaces de incidencias), transacciones, perfiles, logs, el estado de las versiones y “Session replays” (repeticiones de sesión) se guardan todos en la región en el extranjero que usted seleccione. |
| Datos de la cuenta | Un conjunto de datos se almacena siempre en EE. UU., sea cual sea la región que elija — “User accounts, notification settings, and 2FA authenticators,” (cuentas de usuario, ajustes de notificaciones y autenticadores 2FA), tokens de acceso y ajustes de la organización. Elegir la UE no mantiene todo fuera de EE. UU. |
| Cómo llegan los eventos a Sentry | Su SDK envía cada evento capturado hacia fuera, al endpoint de ingesta de su región (en us.sentry.io o de.sentry.io). Los datos de error desde China salen del continente para almacenarse. |
| Los datos de sus usuarios en China | Los eventos que llevan datos personales (direcciones IP, contexto del usuario, datos de la solicitud) guardados en el extranjero son una transferencia transfronteriza que regula la PIPL; sin una región en el continente no hay opción de residencia dentro del país. |
Primera puerta — sus datos de error se almacenan en el extranjero, y la elección es permanente
Sentry guarda los datos que ingiere solo en la región que usted selecciona al crear la organización, y su propia página «Data Storage Location» enumera exactamente dos: Estados Unidos, con almacenamiento en “Iowa, USA,” y la Unión Europea, con almacenamiento en “Frankfurt, Germany.” No hay opción en China continental, y Sentry es tajante en que la decisión es definitiva — “Once selected, your data storage location can’t be changed.” Los eventos de error, las repeticiones de sesión, las transacciones, los perfiles y los logs residen todos en esa región en el extranjero. Ni siquiera elegir la UE saca todo de EE. UU.: un conjunto definido de datos de la cuenta — “User accounts, notification settings, and 2FA authenticators,” tokens de acceso y ajustes de la organización — se almacena en EE. UU. en cualquier caso.
Esa geografía responde por sí sola a la cuestión de residencia de datos, por muy rápido que se dibuje el panel. Para una audiencia de China, ninguno de estos datos reside en el continente, y no existe ninguna región de Sentry donde situarlos. «Ya usamos Sentry» no cruza la frontera: usarlo mantiene los datos de error de sus usuarios en China en Iowa o en Fráncfort, que es precisamente el hecho al que responden las normas transfronterizas de China.
Segunda puerta — esos eventos llevan datos personales a través de la frontera
Lo que convierte esto en una cuestión de cumplimiento y no de rendimiento es lo que contienen los eventos. Los SDK de Sentry capturan el contexto que convierte una traza de pila en una corrección — la solicitud, el usuario, el entorno —, lo que incluye habitualmente datos personales: direcciones IP, identificadores o correos electrónicos de usuario, cargas de las solicitudes y, con Session Replay, una reconstrucción de lo que hizo el usuario. Sentry lo aborda directamente en su guía Scrubbing Sensitive Data e incluye controles como send_default_pii y los hooks previos al envío precisamente porque, de lo contrario, esos datos viajarían con el evento. Todo lo que no se depure antes de que el evento salga del dispositivo se almacena en su región en el extranjero.
Cuando esos eventos se originan en usuarios de China continental y acaban en Iowa o en Fráncfort, eso es una transferencia transfronteriza de datos personales conforme a la Ley de Protección de Información Personal de China. Las obligaciones recaen sobre usted, como responsable del tratamiento, no sobre Sentry: notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Lo pesado que resulte depende del volumen y del papel. Conforme a las normas transfronterizas de la CAC de marzo de 2024, un operador que no sea de infraestructuras críticas y que transfiera en un año natural datos personales no sensibles de menos de 100.000 personas queda exento de esos mecanismos; en cambio, un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar dentro del continente los datos personales recogidos en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que una región de Sentry solo en el extranjero no puede cumplir.
Accesible, pero cada evento sale del continente
Sentry no es una página que un visitante espere; funciona en segundo plano, y lo que importa es lo que sale. Cada evento capturado se envía desde el navegador o el servidor al endpoint de ingesta de su región — un host en el extranjero en us.sentry.io o de.sentry.io. Así que el hecho de cumplimiento no depende de lo rápido que responda el panel: por diseño, los datos de error y de rendimiento de sus usuarios en China salen del continente para almacenarse. La accesibilidad de ese endpoint es un asunto de entrega — y también de fiabilidad, ya que un evento generado mientras la propia red está fallando es el que menos probabilidades tiene de llegar —, pero queda aguas abajo de la verdadera pregunta, que es dónde se permite que residan los datos. No publicamos ninguna cifra propia de latencia para la ruta de ingesta, así que aquí no hacemos ninguna afirmación de velocidad; la imagen de cumplimiento se apoya en la propia documentación de Sentry y en las leyes chinas.
Trate esto como un mapa de riesgo, no como un dictamen: si usted debe notificar y obtener consentimiento separado, qué mecanismo de transferencia se aplica y si surge un deber de almacenamiento dentro del país dependen de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios — merece la pena resolverlo con asesoría legal antes de construir.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue usando Sentry. Nosotros añadimos la pieza que un servicio de monitorización solo en EE. UU. o en la UE no puede aportar: una entrega y un almacenamiento conformes, con registro ICP, desde dentro del continente, situados por delante de su stack existente — sin reconstruir nada, sin una segunda base de código y sin abandonar Sentry. Nuestro equipo de China cartografía su exposición transfronteriza y de residencia de datos conforme a la PIPL según su entidad y sus volúmenes de datos, y luego pone en marcha la entrega dentro del país y — cuando la ley exige que los datos de sus usuarios en China permanezcan en el continente — el almacenamiento dentro del país que una región en el extranjero no puede ofrecer, mientras su aplicación sigue reportando exactamente como hoy.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Almacena Sentry en China los datos de error de los usuarios chinos?
No. Según la propia documentación «Data Storage Location» de Sentry, los eventos de su organización se almacenan en la región que usted elige — Estados Unidos (Iowa) o la Unión Europea (Fráncfort) —, y esa elección no se puede cambiar después. No hay ninguna región en China continental, así que los eventos de error, las repeticiones de sesión y los datos de rendimiento de sus usuarios en China se guardan en el extranjero.
¿Es ilegal usar Sentry en China?
No de por sí. La cuestión es la transferencia transfronteriza de los datos personales que contienen sus eventos, que la PIPL permite si usted notifica, obtiene consentimiento separado y cumple uno de sus mecanismos de transferencia. Si además afronta una obligación de almacenamiento dentro del país depende de su papel (por ejemplo, si es operador de infraestructuras de información críticas) y del volumen de datos personales que trata. Trátelo como un riesgo que conviene evaluar con asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Sentry sea conforme en China?
Sí. Nuestro equipo de China puede ayudarle a evaluar la exposición transfronteriza y de residencia de datos según sus volúmenes de datos y su papel, y poner en marcha la entrega conforme dentro del país, con registro ICP — y, cuando la ley exija que los datos de sus usuarios en China permanezcan en el continente, el almacenamiento dentro del país — sin hacerle abandonar Sentry. Póngase en contacto para analizar su caso concreto.































